L’hameçonnage et la fraude sont le plus souvent — et malheureusement — associés aux secteurs de la finance et de la banque.
La fraude n’est qu’un autre mot pour désigner la ruse, la tromperie, la duperie et les manœuvres malhonnêtes. Et ce sont précisément les moyens qu’utilisent chaque jour les attaquants pour obtenir les identifiants des utilisateurs en entreprise. Par le phishing et par des logiciels malveillants déposés sur les ressources de l’entreprise par le simple fait de naviguer sur Internet. Oui, je sais, vous ne laissez pas les utilisateurs de l’entreprise consulter ce genre de sites. Mais les autorisez-vous à consulter la BBC ? Newsweek ? The New York Times ? Et MSN ? Tous ont récemment été victimes de publicités malveillantes, des cybercriminels ayant utilisé des sites de premier plan pour diffuser, par l’intermédiaire de régies publicitaires en ligne, des annonces contenant des logiciels malveillants. Bien sûr, vous avez installé un antivirus. Mais seuls 25 % des logiciels malveillants rencontrés dans la pratique sont détectés par les antivirus, selon l’article Les cinq habitudes des logiciels malveillants les plus efficaces. Vous avez sans doute organisé plusieurs sessions de « sensibilisation à la sécurité » pour apprendre à vos employés à reconnaître les signes d’une tentative de phishing. Pourtant, près de 50 % des victimes ouvrent cet e-mail et cliquent sur le lien dans l’heure qui suit sa réception.
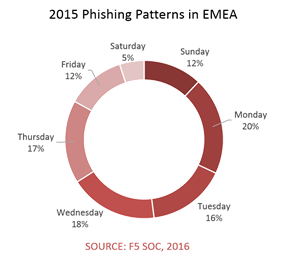
N’oublions pas non plus que, depuis leur lieu de travail, les utilisateurs accèdent aux services de leurs établissements financiers, un domaine dans lequel les cybercriminels ont largement recours au phishing et aux logiciels malveillants. Une étude d’IDC indique que 30 à 40 % du temps passé à accéder à Internet sur le lieu de travail est consacré à des activités non professionnelles. Cela explique peut-être pourquoi notre SOC F5 a constaté que les tentatives de phishing étaient nettement plus nombreuses en semaine que le week-end, le lundi étant un jour particulièrement prisé pour ce type d’attaque. Si un employé effectue des opérations bancaires un lundi matin et tombe dans le piège d’une attaque de phishing visant à dérober ses identifiants financiers, les cybercriminels risquent fort de récupérer également ses identifiants professionnels. En effet, les antivirus ne détectent pas tout et les utilisateurs continuent d’être victimes d’attaques de phishing. Ces identifiants professionnels se revendent aussi facilement que les autres sur le marché libre, c’est-à-dire très facilement.
Il y a ensuite les employés qui accèdent aux ressources de l’entreprise depuis l’extérieur de son réseau, par l’intermédiaire d’un VPN SSL ou d’un autre portail « protégé ». Le logiciel malveillant actuellement présent dans leur navigateur ne se soucie guère de savoir s’il dérobe des identifiants professionnels ou personnels. Ils ont tous une certaine valeur pour l’attaquant et, puisqu’il s’est donné tant de mal pour infecter cet appareil, pourquoi ne pas récupérer tout ce qu’il peut ?
En réalité, la « fraude » n’est pas propre aux secteurs de la finance et de la banque. Certes, ce sont eux qui sont les plus durement touchés et qui en subissent les conséquences les plus immédiates, car les cybercriminels convoitent l’argent dont ils ont la garde pour notre compte à tous. Mais si vous vous souvenez de certaines des « grandes » failles de sécurité survenues ces dernières années, la plupart renvoient à une seule et même cause profonde : le vol d’identifiants.
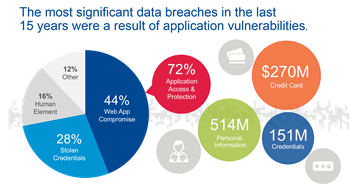
Des identifiants qui ont pu être dérobés directement par hameçonnage ou par un logiciel malveillant, ou encore au moyen de chevaux de Troie ayant réussi à contourner les systèmes de détection traditionnels, offrant ainsi aux cybercriminels une porte d’entrée facile dans votre réseau. Dès lors, les données deviennent le plus souvent leur cible, qu’il s’agisse de celles des clients ou de l’entreprise. Et avant même que vous ne vous en rendiez compte, boum ! Vous faites la une de « Qui n’a pas su protéger vos données cette semaine ? Magazine* ».
Les coûts liés à la gestion de cette faille vont bien au-delà des aspects techniques et opérationnels.
Répercussions sur la marque et l’activité
Bien sûr, il faut aussi compter les coûts de reprise et de nettoyage. Des ressources sont réaffectées à l’éradication de chaque logiciel malveillant et de chaque porte dérobée résultant de cette unique campagne d’hameçonnage réussie. Les postes de travail sont entièrement effacés et réinstallés afin d’éliminer les menaces introduites par des téléchargements furtifs ou des publicités malveillantes. Il en résulte une importante perte de productivité au sein des équipes informatiques et des autres services de l’entreprise, ce qui pèse sur vos résultats.
Puis viennent les répercussions sur l’image de marque. Twitter s’enflamme sous les commentaires furieux. Votre marque, jusque-là irréprochable, devient la risée d’un mème qui se propage plus vite que le premier rhume de l’hiver dans une école primaire.
Une fois les postes de travail nettoyés et des protections renforcées mises en place, les répercussions d’une violation continuent de nuire à la réputation de votre marque, et vous allez devoir y remédier. Selon une étude récente plus de la moitié (57 %) des organisations reconnaissent que les incidents de sécurité ont eu un impact négatif sur leur réputation, coûtant plus de 8 000 $ aux petites et moyennes entreprises et plus de 200 000 $ aux grandes entreprises. Une partie de ces coûts provient du recours à des agences externes pour aider à gérer l’afflux considérable de demandes, répondre aux questions et fournir des conseils sur la marche à suivre. Une autre partie correspond aux coûts engagés pour répondre aux attentes des consommateurs en matière de protection contre l’usurpation d’identité (63 %), de services de surveillance du crédit (58 %) et d’indemnisation sous forme d’argent, de produits ou de services (67 %).
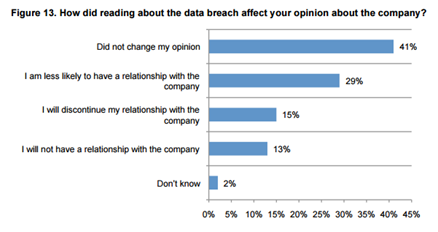
Cela s’explique en partie par la perte de clients, car il s’avère que la marque joue un rôle important dans les décisions d’achat des consommateurs. Le prix est généralement cité comme le premier critère, mais il s’avère que son importance dépend de la réputation de la marque. Les consommateurs sont prêts à payer davantage pour une marque jouissant d’une bonne réputation. Il est donc impératif de restaurer l’image de votre marque au plus vite après une faille de sécurité.
Mais les dommages ne se limitent pas aux consommateurs, même si c’est généralement à eux que l’on pense en premier. Le recrutement est lui aussi touché. Attirer les bons talents coûte de l’argent, et le rapport Employer Branding Global Trends indique que les entreprises bénéficiant d’une bonne marque employeur ont vu leurs coûts de recrutement diminuer de 22 %. Encore faut-il parvenir à susciter l’intérêt des talents. La même enquête révèle que, lorsqu’ils choisissent un nouvel emploi, 45 % des candidats potentiels considèrent comme « importante » la perception que les autres ont de l’entreprise pour laquelle ils travaillent. L’image de marque détermine donc si les gens souhaitent ou non travailler pour une organisation. Une faille de sécurité peut ainsi nuire à votre capacité à attirer — et éventuellement à fidéliser — les talents dont vous avez besoin pour réussir aujourd’hui.
Lutter contre la fraude sur le Web
La bonne nouvelle, c’est qu’il existe des outils permettant de lutter contre les menaces liées au phishing et aux logiciels malveillants. Et ils sont nombreux. Le problème, c’est qu’ils sont généralement classés dans la catégorie « lutte contre la fraude » et évoqués dans le contexte de la finance, de la banque et d’autres secteurs liés à l’argent. Pourtant, ces solutions ne sont pas propres à la finance et à la banque ; la manière dont ces secteurs interagissent avec leurs clients n’a rien de particulier qui limiterait la lutte contre la fraude à leur seule protection, car il s’agit en réalité de lutter contre la fraude en ligne — autrement dit, l’utilisation d’applications et de technologies web pour amener des personnes, par la ruse, la tromperie ou la contrainte, à divulguer leurs identifiants.
Les solutions de lutte contre la fraude en ligne visent à détecter et à empêcher le vol d’identifiants qui permettent ensuite aux attaquants de compromettre la sécurité. Qu’ils cherchent à obtenir de l’argent ou des données importe peu : dès lors qu’ils collectent des identifiants, ils collectent tous les identifiants, qu’ils appartiennent à des entreprises ou à des particuliers. Si des employés accèdent aux ressources de leur entreprise depuis une machine compromise, les cybercriminels récupèrent les identifiants professionnels en même temps que tout le reste. Cela devrait préoccuper les entreprises de tous les secteurs.
* Ce n’est pas une vraie publication, mais après la série de violations de données survenues ces dernières années, il semble qu’il y en ait besoin d’une, non ?
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.