
今日の金融エコシステムにおいて、レジリエンスはもはやバックオフィスだけの課題ではなく、経営上の優先事項です。デジタルトランスフォーメーション、サイバーリスク、規制当局による監視の強化が重なる中、金融機関には新たな責務が生じています。それは、混乱に耐え、迅速に復旧し、重要なサービスを損なうことなく提供し続けられることを証明することです。
この要請は、デジタル・オペレーショナル・レジリエンス(DOR)を重視するグローバルな規制の拡大という形で具体化しています。その先駆けとなるのが、2025年1月に施行されたEUのデジタル・オペレーショナル・レジリエンス法(DORA)です。英国、シンガポール、米国などの地域でも同様の枠組みが整備されつつあり、金融機関にはインフラストラクチャを保護するだけでなく、危機下でも業務を継続できる能力を実証することが求められています。
金融サービス業界のリーダーにとって、その意味は明らかです。レジリエンスはもはや任意ではありません。競争上の差別化要因であり、コンプライアンス要件であると同時に、イノベーションを戦略的に促進する要素でもあります。
F5とNetAppが選ばれる理由
デジタル運用レジリエンスの構築において、F5とNetAppという2社のテクノロジーリーダーが際立っています。
F5は、アプリケーションセキュリティとマルチクラウドネットワーキングの分野を世界的にリードしています。20年以上にわたり、データセンター、クラウド、エッジ環境全体で、企業が最も重要なデジタルサービスを提供し、保護できるよう支援してきました。インテリジェントなトラフィック管理から高度な脅威緩和まで、進化するリスクに直面する組織が、オンラインでのサービス提供を継続し、セキュリティとコンプライアンスを維持できるよう支援します。
一方、NetAppは、エンタープライズ向けストレージとデータ管理のグローバルリーダーです。数千もの金融機関から信頼を得ており、ハイブリッド環境やマルチクラウド環境にわたる高性能ワークロードを支えています。AIモデル、顧客取引、規制当局への報告のいずれをサポートする場合でも、NetAppのテクノロジーにより、データの可用性、保護、ガバナンスが常に確保されます。
F5とNetAppは、DORおよびDORAの要件に対応するために設計された共同ソリューションを提供します。セキュアな接続、レジリエントなストレージ、運用の簡素化を組み合わせることで、金融機関が規制要件を満たしながら、俊敏性、パフォーマンス、イノベーションを実現できるよう支援します。
規制環境:DORAとその先
EUのDORA規則は、オペレーショナルレジリエンスの新たな基準を定めています。銀行や保険会社だけでなく、クラウドサービスやデータサービスのベンダーを含む第三者テクノロジープロバイダーにも適用されます。違反した場合、企業の1日当たりの全世界平均売上高の最大1%に相当する制裁金が科される可能性があります。
しかし、DORAはより広範な課題の一部にすぎません。世界各国の規制当局も、同様の要件を導入しています。
- 英国:金融行為規制機構(FCA)は、企業に対し、影響許容度を定義し、その範囲内にとどまる能力をテストすることを義務付けています。
- シンガポール:シンガポール金融管理局(MAS)は、サイバーレジリエンスとインシデント対応の能力を義務付けています。
- 米国:連邦準備制度、通貨監督庁(OCC)、連邦預金保険公社(FDIC)が新たなガイダンスを発表する中、連邦政府機関はサードパーティリスク管理と事業継続計画を強化しています。
これらのフレームワークには、大規模な混乱が発生しても金融サービスの安全かつ信頼性の高い運用を継続できるようにするという共通の目標があります。また、レジリエンスはインフラストラクチャだけでなく、データやアプリケーション、リアルタイムで適応する能力にも関わるという認識が広がっていることも示しています。
課題:複雑性、クラウドリスク、サイバー脅威
クラウドとAIへの移行は金融サービスを変革した一方で、新たなリスクももたらしました。金融機関は現在、それぞれ異なる構成、ポリシー、脆弱性を持つ複数のクラウド、地域、ベンダーにまたがって事業を展開しています。
主な課題は次のとおりです。
- クラウド集中リスク:単一のハイパースケーラーに過度に依存すると、障害やベンダーロックインの影響を受けるリスクが高まります。
- 断片化したセキュリティ:環境間でポリシーに一貫性がないと、脅威の検知と対応が難しくなります。
- 可視性の制限:サイロ化されたデータとインフラストラクチャが、リアルタイムの監視とコンプライアンスレポート作成を妨げます。
- 運用負荷:ハイブリッド環境全体のレジリエンス管理は複雑で、多くのリソースを必要とします。
こうした課題により、重要なサービスの可用性、完全性、機密性、継続性に関するDOR/DORAの要件を満たすことが難しくなります。また、イノベーションの進展も遅れ、AIの導入、新サービスの提供開始、市場の変化への対応が困難になります。
解決策:F5とNetAppによるデジタル・オペレーショナル・レジリエンス
F5とNetAppは提携し、DORとDORAの中核的な柱に直接対応する包括的なソリューションを提供しています。F5が持つセキュリティとネットワーキング分野でのリーダーシップに、NetAppのストレージとデータモビリティに関する専門知識を組み合わせることで、この共同ソリューションは、金融機関がハイブリッド環境とマルチクラウド環境全体でデータを安全に接続し、保護できるようにします。また、運用の簡素化とオーバーヘッドの削減、AIおよびデジタルトランスフォーメーションの取り組みの加速、レジリエンス規制への準拠にも役立ちます。
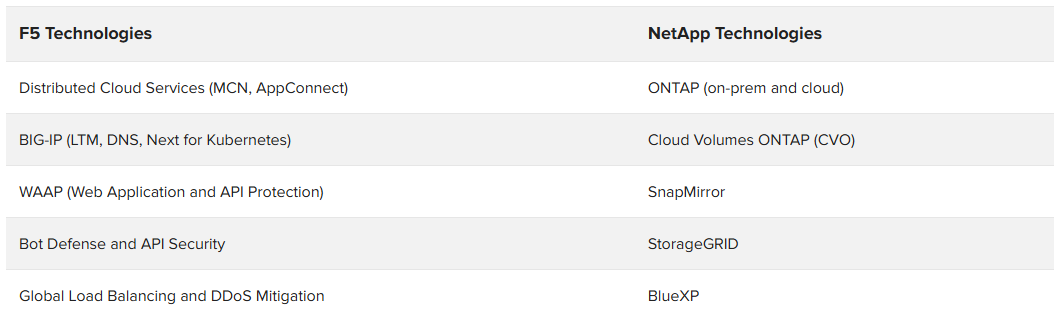
この統合スタックは、安全なデータアクセス、地理的冗長性、インテリジェントなトラフィックルーティング、リアルタイムの脅威緩和を実現します。これらはいずれも、運用レジリエンスに不可欠です。
障害からの保護と予防
DORA第9条に基づき、金融機関はICT関連の障害を防止し、その影響を軽減する必要があります。F5 Application Delivery and Security Platform(ADSP)の一部であるF5 Distributed Cloud ServicesとF5 BIG-IPは、インテリジェントな負荷分散とフェイルオーバーを提供します。一方、NetAppのSnapMirrorとStorageGRIDは、ゾーンおよびリージョン間でのデータレプリケーションと可用性を確保します。
たとえば、欧州の複数のリージョンで事業を展開する銀行は、クラウド障害時にF5を使用してトラフィックをインテリジェントにルーティングできます。一方、NetAppは顧客データをレプリケートし、代替ゾーンからアクセスできるようにすることで、サービス継続性とコンプライアンスを維持します。
クラウド回帰とクラウド撤退戦略
DORA第28条では、サードパーティプロバイダーからの移行に備えた出口戦略の必要性が強調されています。F5はプライベートバックボーン経由で安全に暗号化されたデータ移行を可能にし、NetAppはクラウド環境とオンプレミス環境で一貫したストレージを提供することで、ワークロードの回帰を簡素化します。
これは、規制の変更、コスト上の懸念、ベンダーの不安定性を理由に、ワークロードを自社環境へ戻す必要がある組織にとって、特に重要です。F5とNetAppを活用することで、ワークロードの回帰は最後の手段ではなく、戦略的な選択肢となります。
サイバーセキュリティと脅威の緩和
F5 ADSPの一部であるF5 Web Application and API Protection(WAAP)ソリューションは、分散型サービス拒否(DDoS)攻撃、ボット、APIの不正利用に対する高度な防御機能を提供します。NetAppのセキュアストレージと組み合わせることで、組織はプロアクティブなテスト、監視、インシデント対応に関するDOR要件を満たすことができます。
たとえば、F5はボリューム型攻撃をリアルタイムで検知してブロックし、レート制限を適用できるほか、Heyhackなどとの連携を通じて自動ペネトレーションテストを実行できます。NetAppは、機密データを保護し、監査可能な状態に維持することで、コンプライアンスと顧客からの信頼を支えます。
AIとデータアクセス
生成AIアプリケーションを開発する金融機関には、独自データへのセキュアなアクセスが必要です。F5とNetAppは、既存のインフラストラクチャを中断することなく、AIモデルと企業データ間のセキュアでスケーラブルな接続を実現します。
これは、Azure OpenAIのようなパブリックモデルを利用する金融機関にとって、特に大きな価値があります。F5はセキュアな接続とポリシー適用を提供し、NetAppはデータの可用性とガバナンスを確保するとともに、推論向けに最適化します。
コンプライアンスを超えた戦略的優位性
DORとDORAは規制上の義務ですが、コンプライアンス遵守のメリットは、罰則の回避にとどまりません。
オペレーショナルレジリエンスに投資する機関は、AIおよびデジタルサービスの市場投入までの時間を短縮できるほか、可用性とパフォーマンスの向上を通じて、顧客体験を改善できます。また、サイバー脅威やクラウド障害によるリスクを軽減するとともに、変化するビジネス上および規制上の要件に対応するための俊敏性を高めることができます。
F5とNetAppにより、レジリエンスはイノベーションを阻む障壁ではなく、その基盤となります。
複数の地域にAIを活用したリスクモデルを展開するグローバル投資会社を例に考えてみましょう。F5とNetAppを活用することで、インサイト獲得までの時間を短縮しながら、安全なデータアクセスを確保し、クラウド間でモデルを複製して、各地域の規制へのコンプライアンスを維持できます。
新しいモバイルアプリをリリースするリテール銀行を例に考えてみましょう。F5はエッジ拠点全体でセキュアかつ高パフォーマンスな配信を実現し、NetAppは拡張性に優れたストレージとバックアップを提供します。両社のソリューションを組み合わせることで、需要のピーク時や予期せぬ障害の発生時でも、シームレスな顧客体験を実現できます。
F5とNetAppが選ばれる理由
デジタル運用レジリエンスを実現するには、適切なパートナーを選ぶことが極めて重要です。F5とNetAppは、組織に必要な専門知識と実績あるテクノロジーを提供し、お客さまの成功に向けた共通のコミットメントを掲げています。
- F5は、アプリケーションセキュリティとマルチクラウドネットワーキングのグローバルリーダーとして、世界中の20,000社を超えるお客さまから信頼されています。F5のプラットフォームは、分散環境全体でインテリジェントなトラフィック管理、リアルタイムの脅威緩和、統一されたポリシー適用を実現します。
- NetAppは、エンタープライズストレージとデータ管理のグローバルリーダーです。10,000社を超えるお客さまに利用され、AWS、Azure、Google Cloudと強固なパートナーシップを築いています。同社のテクノロジーは、高性能ワークロードを支え、データモビリティを簡素化し、ハイブリッド環境とマルチクラウド環境全体でコンプライアンス対応を支援します。
両社が共同で提供するソリューションは、コンプライアンス要件を満たすだけでなく、変革をもたらします。
レジリエンスをリードする準備はできていますか?
デジタル・オペレーショナル・レジリエンスは、もはや単なるチェック項目ではなく、ビジネス上の必須要件です。今すぐ行動する金融機関は、規制要件を満たすだけでなく、変化が激しくデータ主導の世界で長期的な成功を収めるための基盤を築くことができます。
F5とNetAppは、実績あるテクノロジー、グローバルな専門知識、統合ソリューションを提供し、確信を持って業界をリードできるよう支援します。
詳しくは、お問い合わせのうえ、ご相談ください。
関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。