私はこれまで、繰り返し、何度も、繰り返し、アプリケーションとの親和性が高いサービスを、そのサービスが保護、スケーリング、最適化するアプリの近くに配置する必要性が高まっていることについてお話ししてきました。アプリ開発者が、モノリスをより目的に特化した細粒度のマイクロサービスへと分割する方が、大規模環境での効率性と俊敏性に優れると認識しつつあるのと同様に、インフラストラクチャもこの動きに対応する必要があります。これにより、大規模環境でも同じレベルと品質のサービスを継続して提供できます。
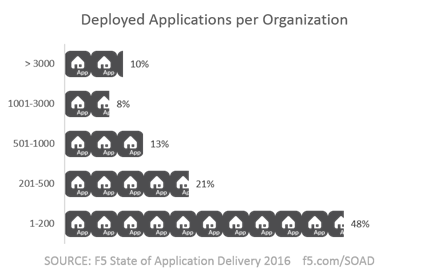
しかし、このアプローチはマイクロサービスアーキテクチャだけを対象としたものではありません。アプリごとのポリシーを大規模に、しかも迅速に適用する必要がある組織にも適しています。ある調査によると、「企業の85%が1~20個のモバイルアプリケーションを開発待ちとして抱えており、そのうち過半数(50%)では10~20個に上る」ことが明らかになっています。さらに、更新を展開する必要がある既存アプリも数多くあります(F5の調査では、組織の約半数が1~200個のアプリを保有し、残りの半数は200個を大きく上回り、なかでも驚くべきことに10%は3,000個を超えるアプリを抱えていることがわかりました)。
その大半では、スケーラビリティ、セキュリティ、パフォーマンスを確保するために、個別に特化したポリシーが必要です。すべてを管理するには、迅速にスケールする必要があります。
もちろん、アプリ単位のサービスアプローチには、配信対象となる各アプリ固有の要件に合わせてサービスを個別に調整する必要があるというデメリットがあります。それこそがこのアプローチの狙いですが、その需要に対応できるよう、ポリシーの作成とデプロイを支える運用を拡張するための戦略的な取り組みがなければ、デプロイ時間が短縮されるどころか、かえって長くなる可能性があります。
このため、DevOpsとそのInfrastructure as Codeの理念に自動化への注力を組み合わせたアプローチは、セキュリティ運用に取り入れるうえで適切なだけでなく、望ましいものと考えるべきです。アプリとアプリサービスの両方にわたる包括的なマイクロサービスアプローチを成功させるには、Webセキュリティをシフトレフトすることが不可欠です。実際、今日のITに求められるサービス提供のスピードにセキュリティが対応し、顧客を支援するためにも極めて重要です。
こうした背景から、南オーストラリア州全域の98校を超える学校にITサービスを提供するCatholic Education South Australia(CESA)は、F5プラットフォームを採用しました。CESAは、従来のプロビジョニングおよびデプロイ方法では需要に対応するために必要な水平スケーリングを実現できず、課題を抱えていました。CESAが必要としていたのは、アプリケーションのデプロイと関連タスクの自動化に対応する、カスタマイズ可能なフレームワークでした。最終的には、そこにWebセキュリティも含まれるようになりました。
CESAのシニアネットワークエンジニアであるSimon Sigre氏は、変更が必要だった理由を次のように説明しています。「各Webアプリにぴったり適合するレイヤー7(L7)セキュリティポリシーの構築を開始する必要がありました」。
CESAは、アプリケーションごとのポリシーを迅速かつ大規模に展開する必要があり、その実現には自動化が不可欠でした。しかし、必要なのはそれだけではありません。ポリシー、特に保護対象のアプリケーションと密接に連携するポリシーの調整には時間がかかります。一方、アプリケーションのすべての要素が固有というわけではありません。特に、プロトコル(TCPやHTTPなど)やプラットフォーム(Webサーバーやアプリケーションサーバーのソフトウェアなど)に関連する要素は、多くのアプリケーションに共通しています。こうした要素を保護するポリシーの設定にも時間がかかり、複数のアプリケーションで同じ作業が繰り返されることになります。
そこで役立つのが標準化です。標準化の大きな特長の1つは、API、テンプレート、コマンド&コントロールシステム、スクリプトの共通点を活用して効率を高め、運用コストの削減と市場投入期間の短縮につなげられることです。CESAはまさに、F5のプログラマビリティを活用して、拡張性を自動化するだけでなく、使用中の一般的なテクノロジー向けに高レベルのテンプレートを作成し、新しいサービスごとの差異に合わせてカスタマイズすることで、セキュリティポリシーを標準化しました。インフラストラクチャ(Webセキュリティ)をコード(テンプレート)として扱うことで、通常はカスタマイズに伴うコストをかけずに、必要なアプリケーション単位のセキュリティポリシーを構築できました。これにより、新しいサービスを導入するたびに基本ポリシーを作り直すコストを実質的に解消しました。
CESAによるF5とそのテクノロジーの活用事例について詳しくは、こちらの導入事例をご覧ください。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。