
企業によるNGINX Open SourceおよびNGINX Plusインスタンスの検出、追跡、保護、設定を支援するため、NGINX Instance Managerを今年初めにリリースしました。このたび、以下の機能を導入したNGINX Instance Managerバージョン 1.0を発表します。
- NGINXインスタンスとユーザーロールのタグ付け – アセットをグループ化し、大規模環境での管理を簡素化します。数回クリックするだけで、グループ内のすべてのNGINXインスタンスに、構成とロールベースのアクセス制御(RBAC)の設定を一括で適用できます。
- 証明書管理 – 有効期限が近づいている証明書を検出して交換し、サービスのセキュリティと継続性を確保します。
大規模環境の管理を簡素化するタグ付け
NGINXインスタンスが増えるほど、その管理は難しくなる可能性があります。NGINXインスタンスとRBACロールにタグを適用できるようになり、グループの全メンバーを一括で操作できます。NGINXインスタンスやロールは、任意の特性に基づいてグループ化できます。たとえば、管理チーム(DevOps、NetOps)、用途(テスト、サンドボックス、本番)、オペレーティングシステム(CentOS、Ubuntu)、NGINXモデル(NGINX Open Source、NGINX Plus)、環境(AWS、オンプレミス、プライベートクラウド)別にインスタンスを分類できます。
タグ付けにより、次のようなタスクをより迅速かつ簡単に実行できます。
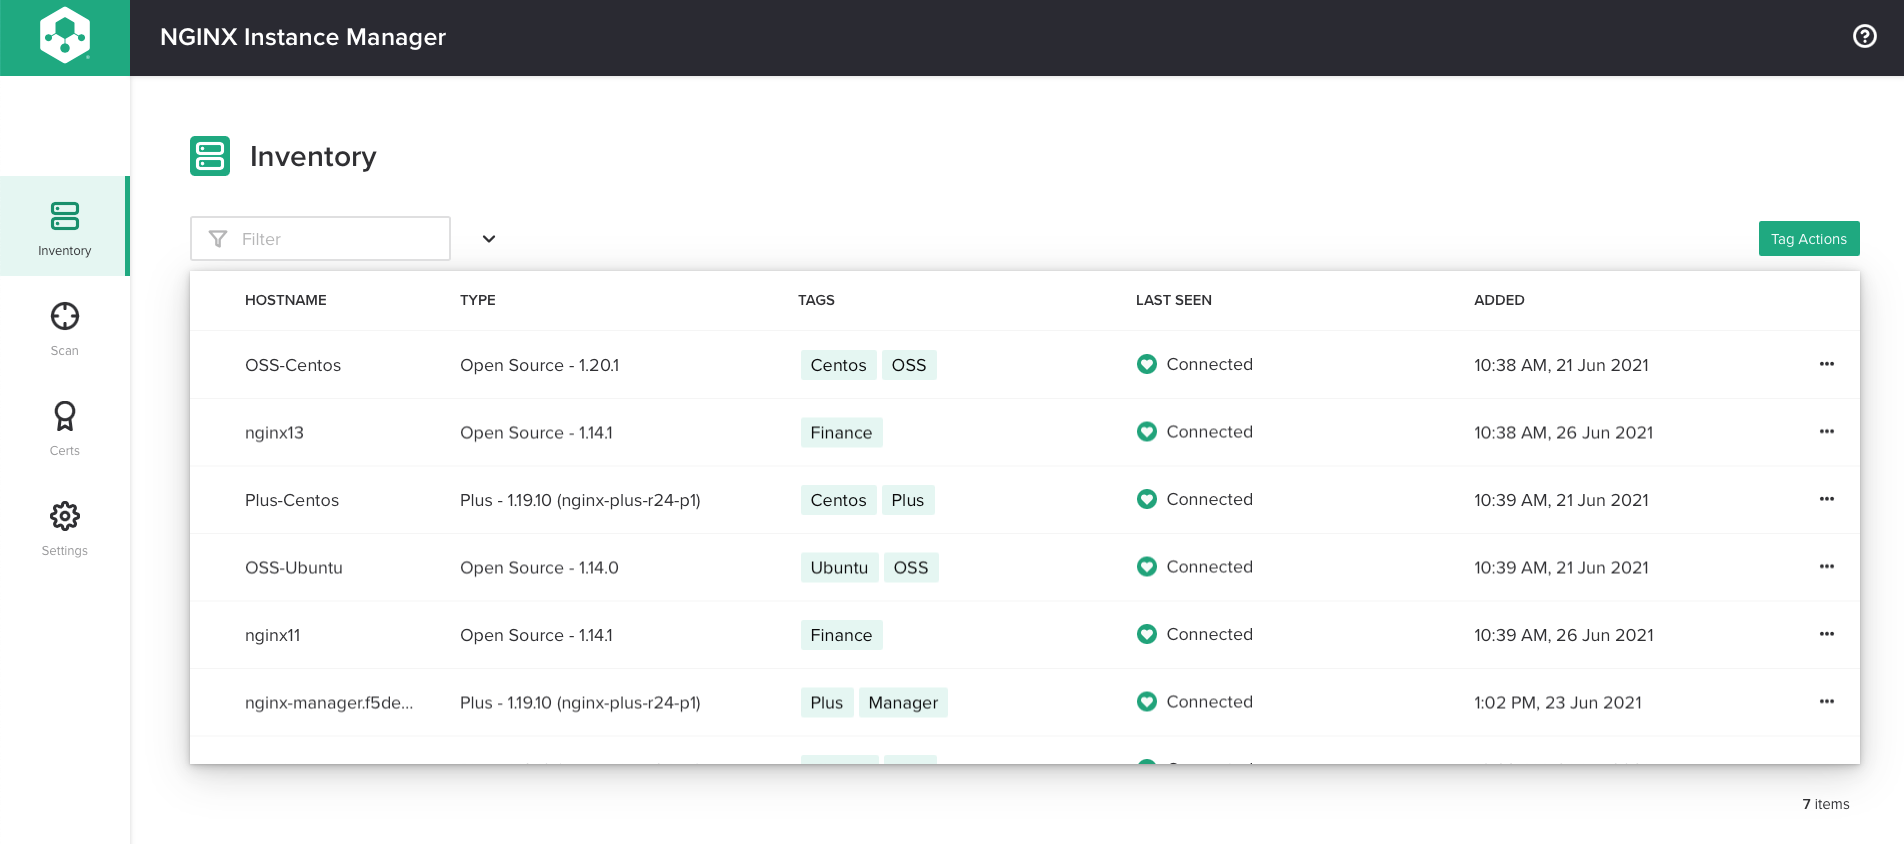
- 大規模な構成管理 – グループ内でタグ付けされたすべてのNGINXインスタンスに構成を一括適用し、一貫性を確保できます。次のスクリーンショットでは、オペレーティングシステムとNGINXモデル別にインスタンスがタグ付けされています。
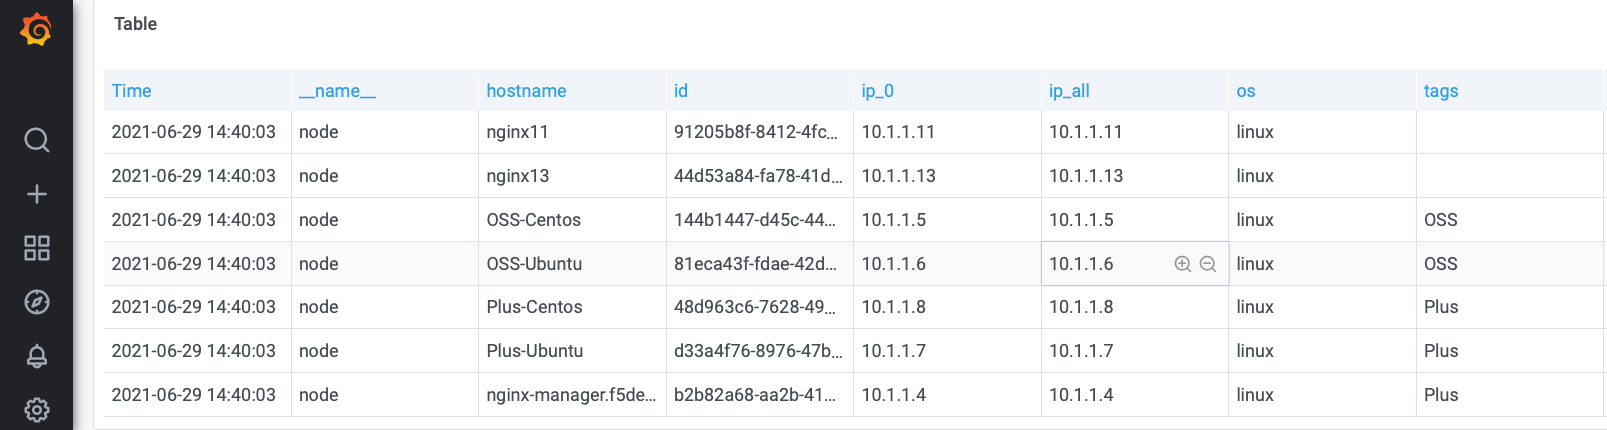
- コンテキストに応じた監視 – Grafanaダッシュボードには、tagsフィールドがあり、値はカンマ区切りで表示されます。PromQLクエリを作成して、タグ別にグループ化したメトリクスを表示できます。
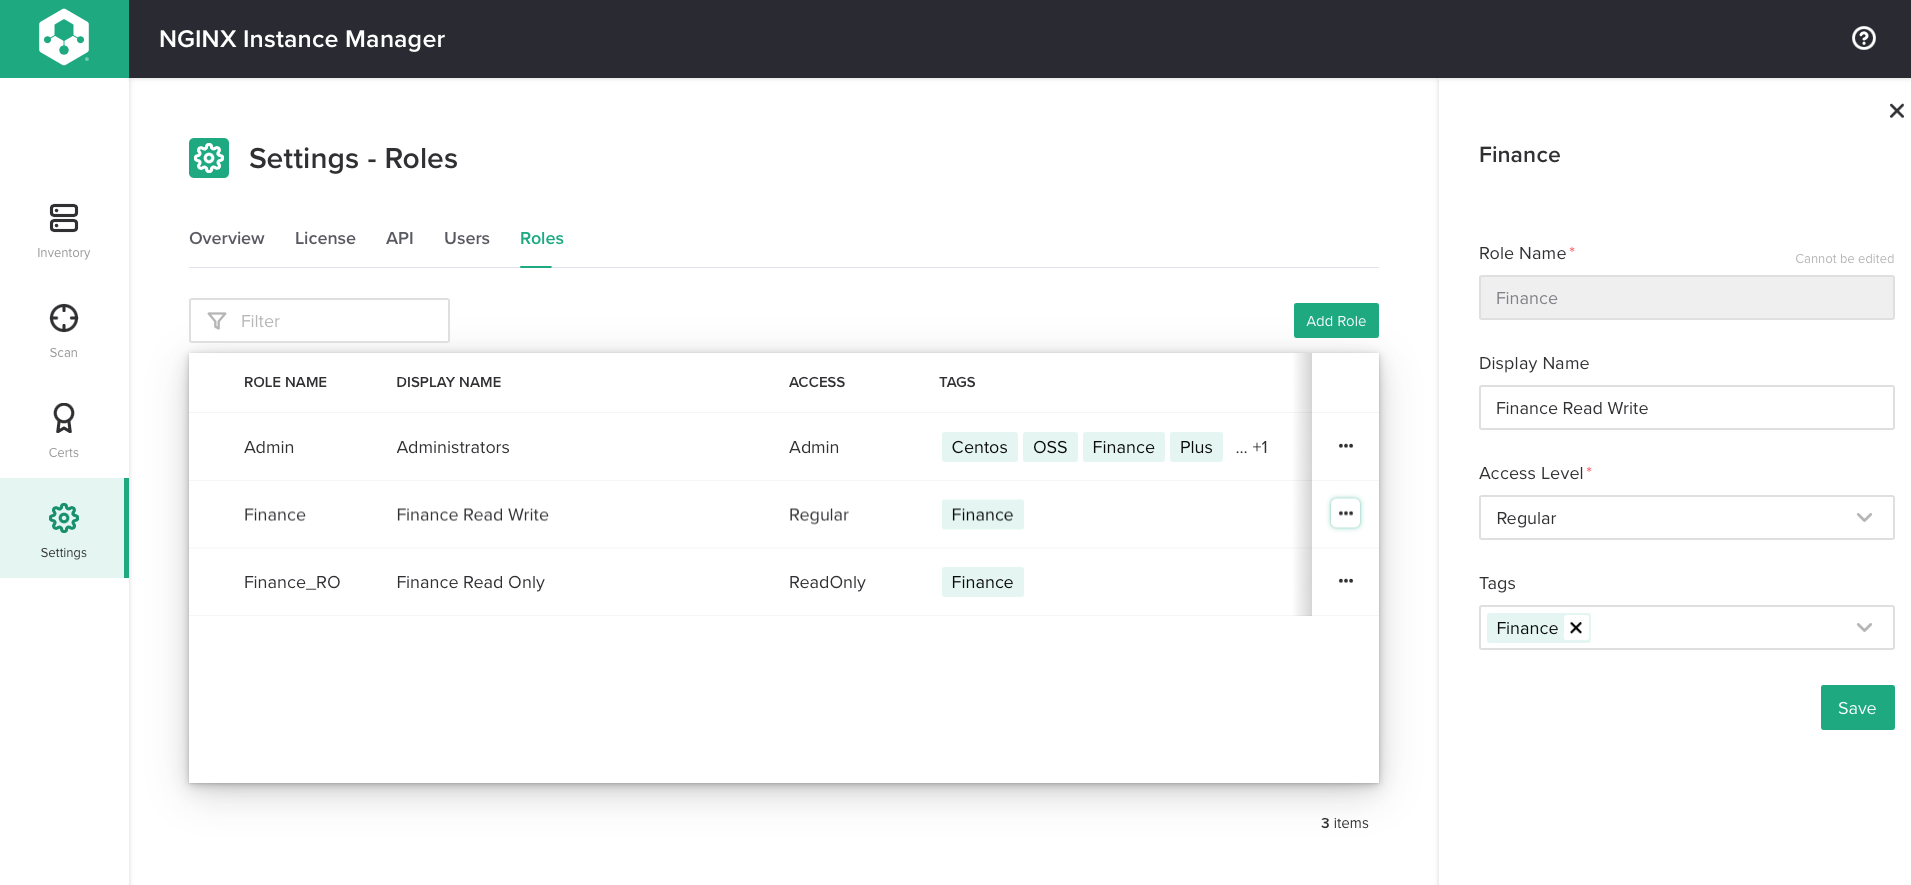
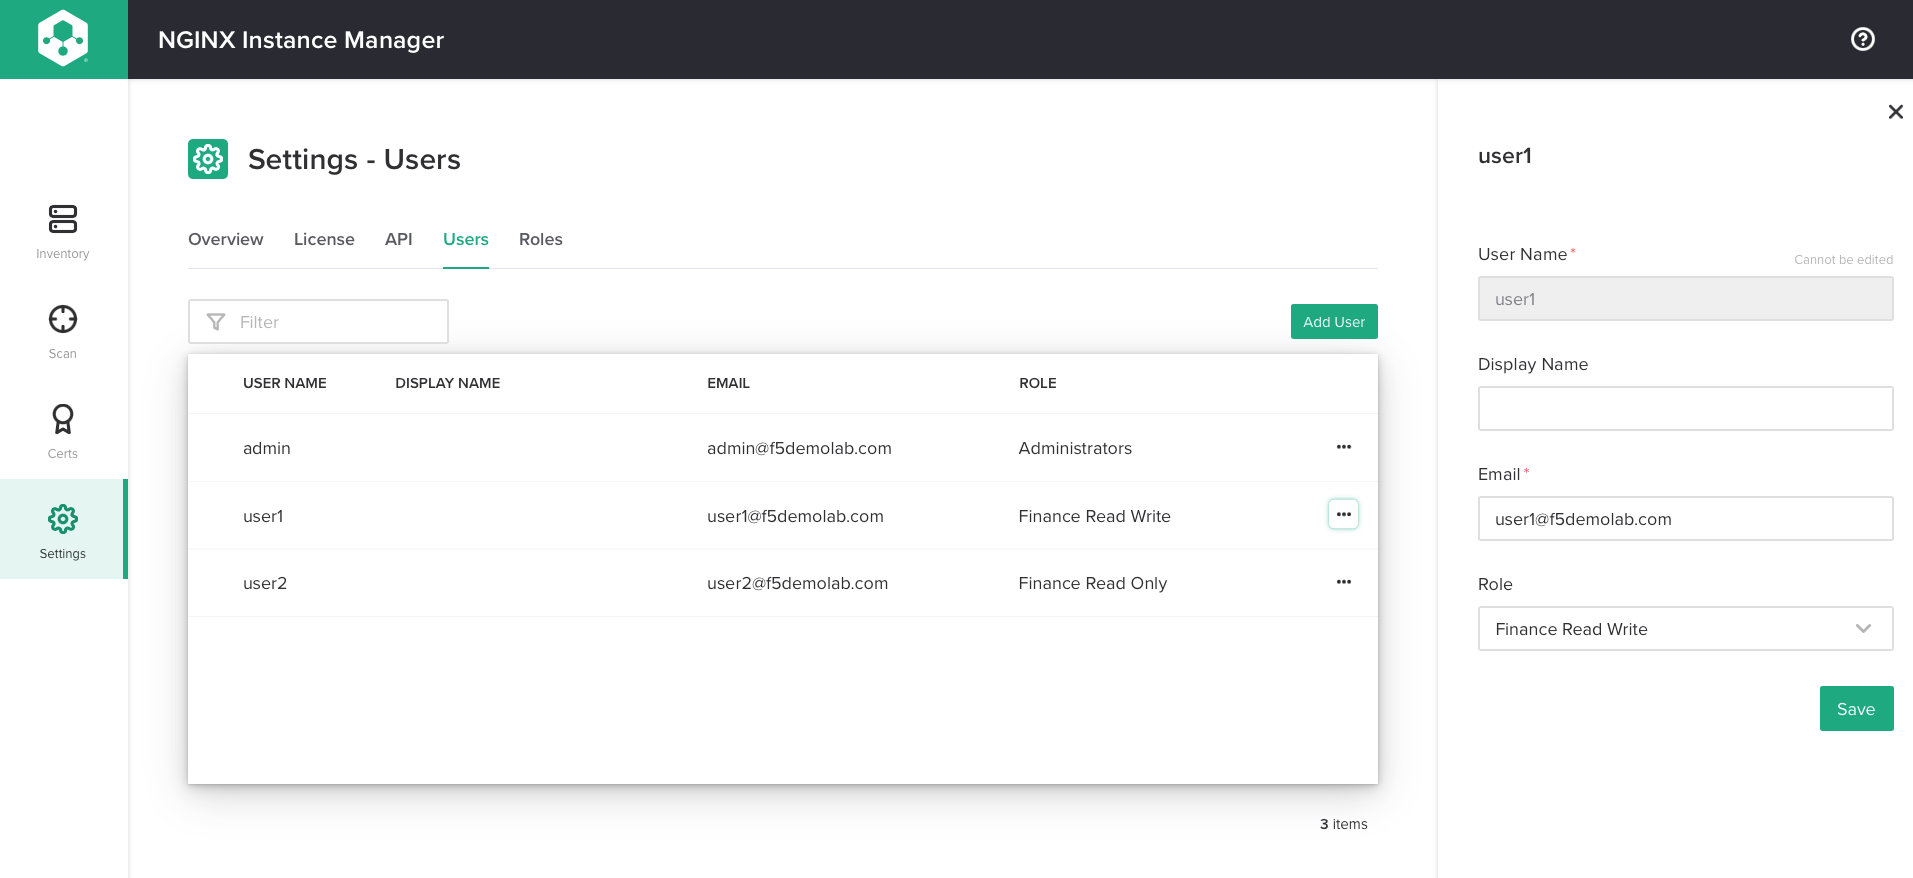
- アクセス制御 – NGINX PlusでOpenID ConnectとJWTを使用した認可を実装すると、タグ付けされたロールに基づいてユーザーのアクセスを制限できます。たとえば、QAチームのメンバーに、testタグが付いたNGINXインスタンスのみの管理を許可できます。注: この機能はテクノロジープレビューとして提供されています。本番環境での使用は推奨されません。また、サポートはベストエフォートでのみ提供されます。このスクリーンショットでは、Financeロールを持つユーザーには、Financeタグが付いたNGINXインスタンスに対する読み取り/書き込みアクセス権のみが付与され、その他のインスタンスへのアクセス権は付与されません。同様に、Finance_ROロールを持つユーザーには、Financeタグが付いたインスタンスに対する読み取り専用アクセス権のみが付与されます。このスクリーンショットでは、user1にFinanceロール(表示名:Finance Read Write)が割り当てられています。
サービスを中断させないための証明書管理
NGINXは現在、インターネットでシェア第1位のWebサーバーです。多くのサイトがNGINXを利用しているため、NGINXインスタンスのSSL/TLS証明書が期限切れになると、サービス停止につながる可能性があります。NGINX Instance Managerの証明書管理インターフェースでは、有効期限が近い証明書を検出して置き換えることができ、セキュアで中断のないサービスの提供に役立ちます。
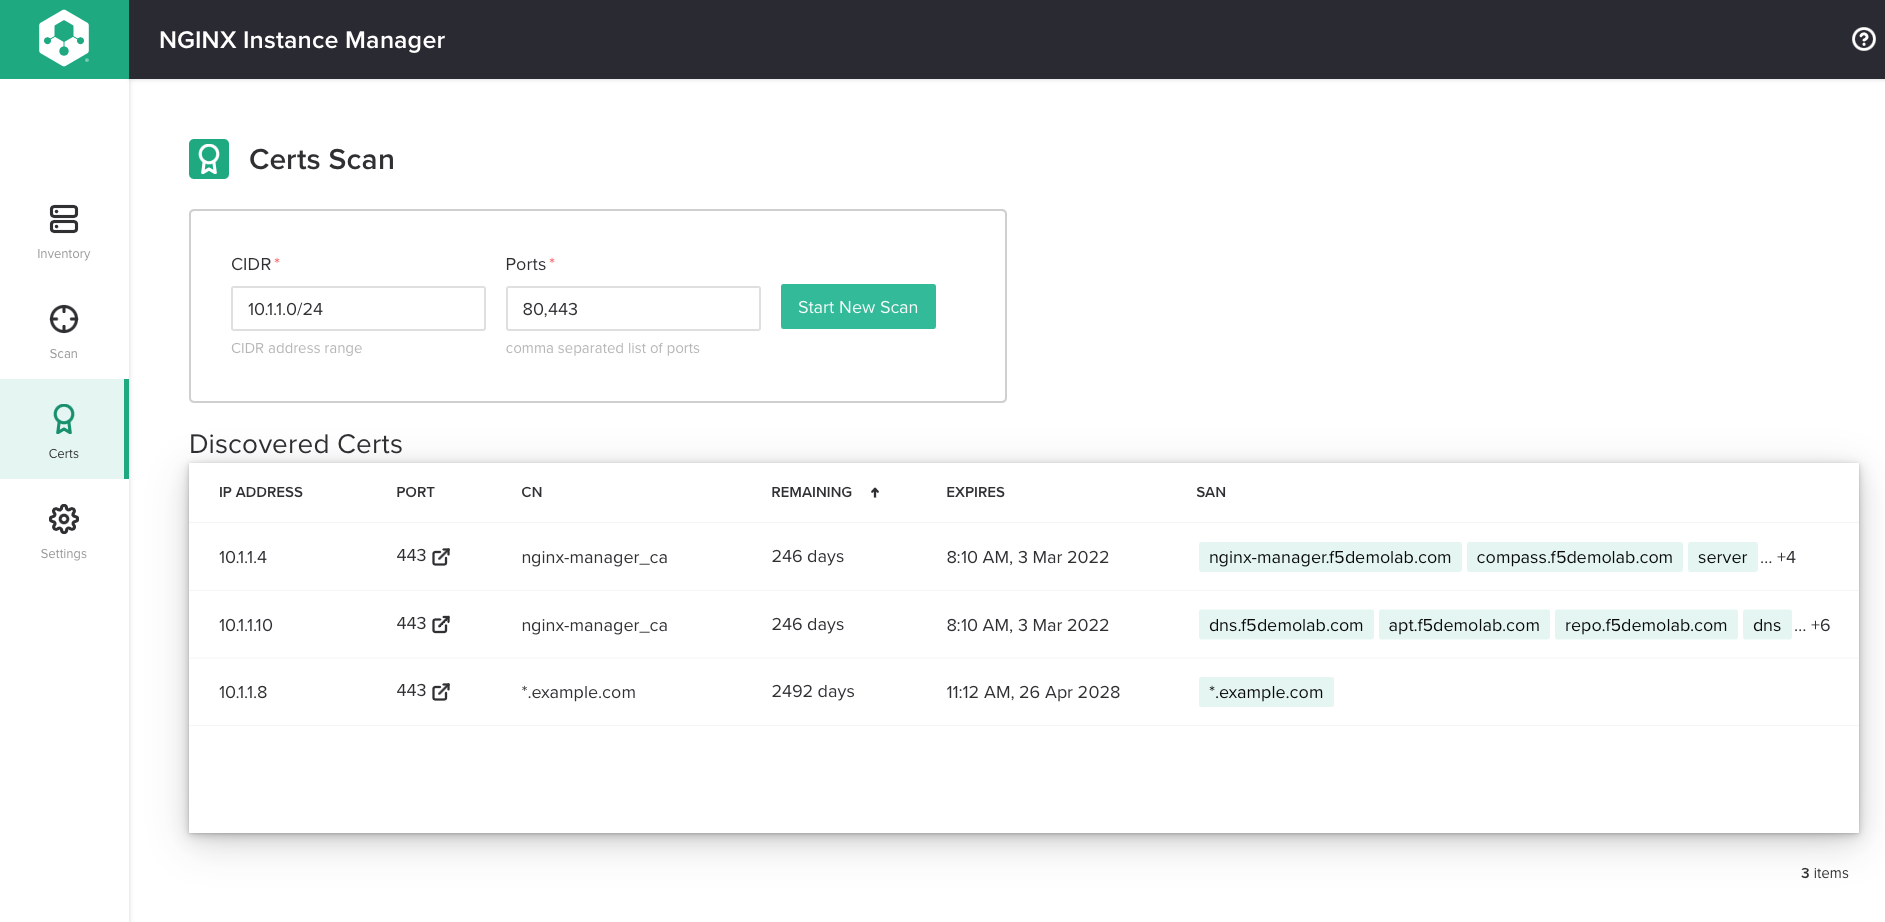
証明書スキャンのレポートには、有効期限までの残り日数が示されます。APIを使用すると、証明書の更新が必要なWebサーバーを照会して追跡できます。別途エージェントを用意する必要はありません。証明書の有効期限が切れていることを確認したら、その証明書を置き換えることができます。また、Instance Managerを使用すれば、証明書だけでなく、キーファイルやJavaScriptファイルなど、NGINX構成で参照されるあらゆるファイルを更新および置換できます。
このスクリーンショットには、10.1.1.0/24の範囲のIPアドレスを持ち、ポート443でリッスンしているNGINXインスタンスの証明書スキャン結果が表示されています。
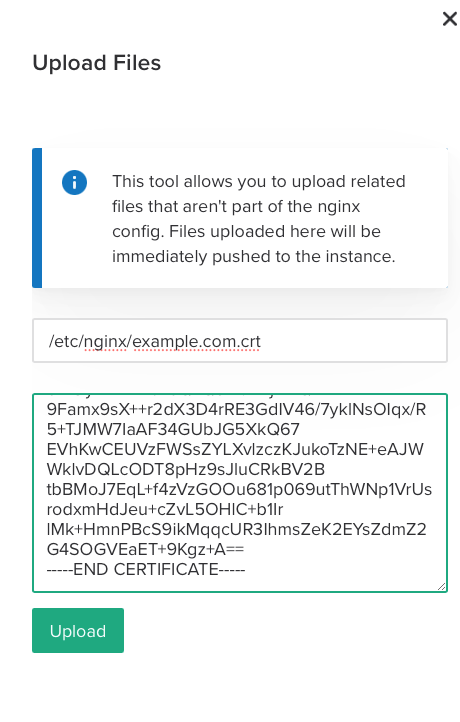
このスクリーンショットでは、構成エディターを使用して、管理対象のNGINXインスタンスに証明書をアップロードしています。
NGINX Instance Managerを試してみませんか?
30日間の無料トライアルをダウンロードするか、ユースケースについて相談する。
関連するブログ記事

チュートリアル:NGINXを使用してアプリケーション向けにOpenTelemetryを構成する
OpenTelemetryを使用してNGINXサーバーの状態と健全性をより明確に把握することで、問題のトラブルシューティングを行い、Webアプリケーションのパフォーマンスを向上できます。
AkitaのNGINX Plus認定モジュールでAPIエンドポイントの問題を特定・修正
Akita SoftwareのAPIオブザーバビリティ向け新しいNGINX Plus Certified Moduleを活用して、APIエンドポイントの問題をより迅速に特定し、修正できます。
JavaプロジェクトをスキャフォールディングしてKubernetesネイティブアプリを構築する方法
Red HatのシニアプリンシパルデベロッパーアドボケイトであるDaniel Oh氏が、Javaプロジェクトをゼロから構築するためのひな形を作成し、Kubernetesネイティブアプリケーションとしてビルドする方法を解説します。
F5 NGINXaaS for Azureのご紹介:Microsoft Azureでネイティブに利用できるSaaS型ロードバランシング
NGINXaaS for Azureは、NGINX PlusをAzureネイティブのSaaSとして利用できるサービスです。NGINXの設定を容易にリフト&シフトできるため、クラウド導入とモダンアプリの展開を加速できます。

SELinuxでNGINXおよびNGINX Plusを使用する
Red Hat Enterprise Linux(RHEL)および関連ディストリビューションでSecurity-Enhanced Linux(SELinux)を有効にすると、デフォルト設定によりNGINXとNGINX Plusの一部の操作が制限されます。この記事では、すべての機能を利用できるようにSELinuxの設定を変更する方法について説明します。
NGINX PlusによるAWS Auto Scalingグループの負荷分散
新しいnginx-asg-sync統合ソフトウェアにより、NGINX PlusはAWS Auto Scalingグループの負荷を直接分散できるため、クラウドでの負荷分散がさらに柔軟になります