
今日のモダンクラウド時代では、企業によるハイブリッド、マルチクラウド、エッジの各アーキテクチャへの依存が高まっており、接続性とセキュリティの重要性はかつてないほど増しています。F5の最新の「アプリケーション戦略の現状レポート」によると、組織の85%が複数のアプリケーションアーキテクチャとロケーションを運用しています。多くのお客さまが変革の取り組みを加速させており、そのアプリケーションポートフォリオは、従来型アプリケーションとクラウドを重視したモダンアプリケーションの両方で構成されています。そのため、アプリケーション資産全体の可用性、セキュリティ、パフォーマンスを常に確保するうえで、さまざまな課題が生じています。
クラウド間のネットワーク接続は不可欠ですが、複数のクラウドやリモートエッジサイトにまたがるワークロードとマイクロサービス間のセキュアな接続に対するニーズの高まりには対応できません。ネットワークファイアウォールサービスは、サービスチェイニングを使用してクラウドネットワークに統合できますが、運用が複雑なうえ、基盤となるネットワークのみを保護するため、こうした分散環境に存在する実際のワークロードやアプリケーションのセキュリティには対応していません。
F5は、クラウド拠点とそこに配置された実際のアプリケーションの両方を接続する、セキュアなマルチクラウドネットワーキング向けの包括的なソリューションを提供できる独自の立場にあります。このたび、F5 Distributed Cloud Servicesポートフォリオに加わる2つの新サービスの提供開始を発表します。新サービスは、Distributed Cloud Network ConnectとDistributed Cloud App Connectです。
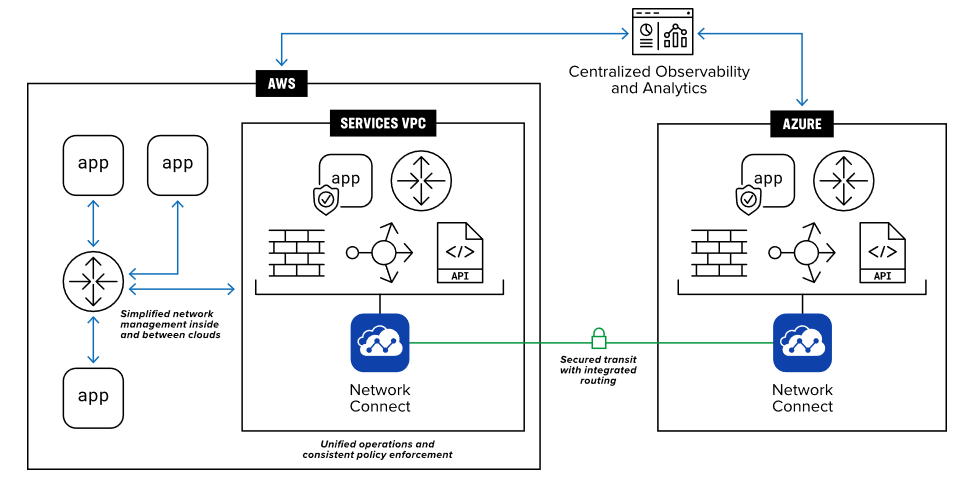
Distributed Cloud Network Connectは、複数のクラウドロケーション間、異なるクラウドプロバイダー間、およびエッジサイトとの間でセキュアなネットワーク接続を実現するレイヤー3/4サービスを提供します。クラウドネイティブツールのプロビジョニングとオーケストレーションを自動化することで、マルチクラウド分野の専門知識を不要にし、運用を効率化します。豊富なオブザーバビリティ機能により、Distributed Cloud Network Connectは、運用に支障をきたす可能性のあるネットワークの問題を管理者が迅速に特定し、解決できるよう支援します。また、Palo Alto Networksのネットワークファイアウォールサービスの挿入と、インテントベースのマイクロセグメンテーションをサポートし、ネットワークセキュリティを強化します。これにより、IPアドレス識別子に依存することなく、特定のインテントに基づいてきめ細かなポリシーを定義できます。
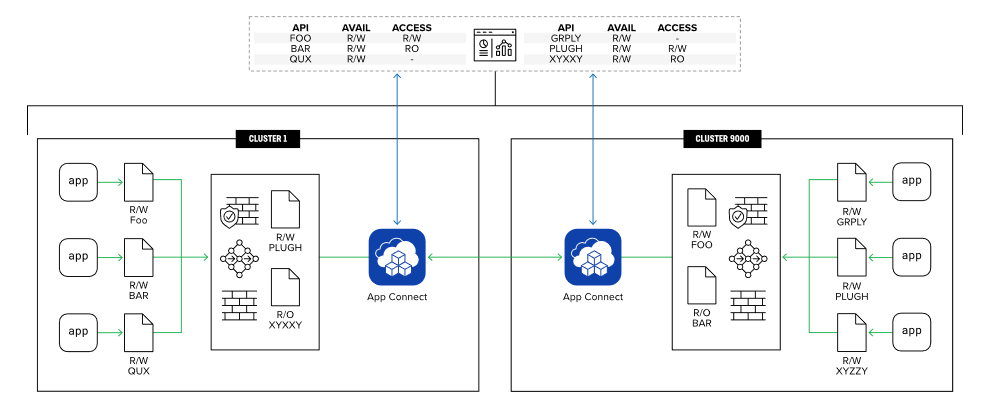
Distributed Cloud App Connectは、異なるクラウドやエッジロケーションにまたがるVMベースのアプリとKubernetes(K8s)クラスタのマイクロサービス間を安全に接続できるレイヤー7サービスを提供します。公開するアプリとAPIエンドポイントをきめ細かく制御し、基盤ネットワークを公開することなく、アプリが稼働する場所にクラウドセキュリティサービスを分散配置することで、セキュリティリスクを軽減します。さらに、負荷分散、イングレス/エグレス制御、エンドツーエンドの可視化といった高度なネットワークサービスを備えており、分散型デプロイメントを支える追加ツールの必要性を最小限に抑えます。Distributed Cloud App ConnectはK8sクラスタに直接デプロイでき、イングレスとエグレスを制御するとともに、プラットフォームのセキュリティとサービスを、あらゆるクラウド上の任意のK8sクラスタに拡張できます。
Distributed Cloud App Connectのオブザーバビリティ機能では、統合サービスメッシュを使用してアプリケーションを可視化できるため、アプリケーション所有者の運用に役立ちます。マイクロサービス間の通信を含め、ユーザーからアプリケーションまでのすべてのトラフィックを包括的に把握できます。さらに、統計情報とダッシュボードにより、個々のセッションレベルでトラフィックを詳細に把握でき、アプリケーション全体の健全性を評価するのに役立ちます。
マルチクラウドネットワーキングに対するF5のアプローチは、F5のグローバルプライベートバックボーン全体でエンドツーエンドのプライベート接続を提供することでセキュリティを強化し、機密情報をパブリックインターネット経由で送信するリスクを軽減します。F5のWebアプリケーションおよびAPI保護(WAAP)サービスでは、複数のクラウドやエッジサイトに展開されたアプリケーションに対し、ボタンをクリックするだけで高度なワークロード保護を適用できます。クラウドネイティブのセキュリティツールと比べた利点は、すべてのクラウドに適用できる共通のセキュリティポリシーを提供する点です。これにより、一貫したセキュリティポリシーを確保し、アプリケーション環境全体のセキュリティ脆弱性に迅速に対応できます。F5は、エンタープライズグレードのセキュリティと業界をリードするサポートを提供し、デジタル資産とインフラストラクチャの保護を支援する企業として、お客さまから信頼されています。
今後も、接続されたすべてのサイトに多層セキュリティを透過的に統合して提供するマルチクラウドネットワーキングを通じて、お客さまが直面する現実の課題の解決を支援できることを楽しみにしています。
詳しくは、f5.com/multi-cloudをご覧ください。
関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。