コンテナ。これは一時的な流行でも、過渡的な現象でもありません。先行する仮想化技術と比べても、導入はかなり速いペースで進んでいます。2年もたたないうちに、すでにコンテナへのアプリケーションサービスの導入に関心が集まっています。これは一般に、すでに本番環境で稼働しているアプリケーションが、今日のアプリケーション体験に対する高い期待に応えるため、拡張性、セキュリティ、スピードを必要としていることを示しています。
興味深いことに、コンテナは、その管理およびオーケストレーションのフレームワークとともに成熟しつつあります。仮想化ではそうではありませんでしたが、それも無理はありません。仮想化はクラウドより先に登場したからです。その後、クラウドが推進力となり、他のアジャイル技術でもAPIやテンプレートの採用が進み、クラウドの自動化とオーケストレーションを仮想インフラストラクチャにも適用できるようになりました。現在では、いわば兄弟関係にある技術とも言えるコンテナと仮想化は、一般にオーケストレーションフレームワークとともに導入されています。このフレームワークは、プロビジョニングやスケーリングに加え、他のアプリケーションやサービスとの間のトラフィック(東西トラフィック)のルーティングまで調整します。
これらのフレームワークが対象とする範囲内では、こうした仕組みによって局所的なスケーリングとルーティングを十分に実現できます。しかし実際には、これらのアプリやサービスは、より大きな全体像の一部です。その全体像には、ユーザーとのやり取り(ノースサウストラフィック)を必要とする、より包括的な「アプリ」も含まれます。Portworxが2016年後半に実施した調査によると、コンテナ化が計画されているワークロードのうち、2番目に多かったのは「Webフロントエンド」で、回答者の48%が挙げています。
つまり、コンテナ化された環境にデプロイされたサービスで構成される「アプリ」とユーザーの間には、ほぼ確実に、スケーラビリティ、セキュリティ、速度を提供する上流サービス(またはデバイス)が存在します。
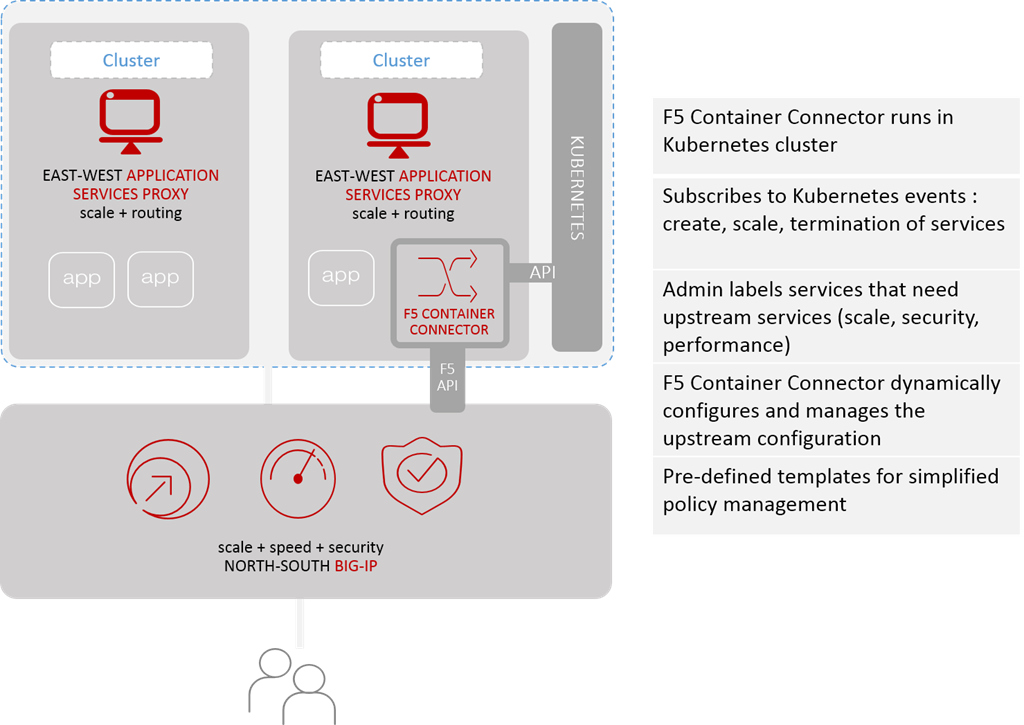
つまり、コンテナオーケストレーションフレームワークと、その上流にあるデバイスまたはサービスとの連携が不可欠です。
そこで登場するのがF5 Container Connectorsです。Container Connectorsを初めて発表した時点では、Mesos対応の最終調整を進めていました。そして今回、Kubernetesにも対応しました。
F5 Container Connector
F5 Container Connectorは、ノースサウストラフィックがイーストウエストトラフィックに変わる地点から内部の最終区間までをつなぐために必要な統合を提供します。ここでは、Kubernetesから見てアップストリームにあるBIG-IPが、処理対象のリクエストを適切なローカルプロキシ(F5のApplication Services Proxyや、Kubernetesの場合はたとえば Kube-Proxy)またはPodに引き渡します。
その後、応答を待ち、データ漏えいを防ぐためのデータスクラビングや、パフォーマンスを向上させるための画像最適化など、割り当てられた処理を実行してから、応答をユーザーに返します。
主要なコンポーネントはContainer Connectorです。Kubernetesクラスター内に配置され、他のコンポーネントと同様にイベントをサブスクライブします。該当するイベントを検知すると、適切な詳細情報に基づいて、アップストリーム(BIG-IP)の構成を動的に設定するか、既存の構成を変更します。たとえば、クラスター/プールに新しいメンバーを追加してスケールアップしたり、メンバーを再び削除してスケールダウンしたりします。
最も重要なのは、これが統合され、自動的に実行される点です。これにより、コンテナ化された環境をさらに複雑にすることなく、南北方向のイングレス/エグレスにセキュリティポリシーを一貫して適用できます。また、証明書を一元的に管理・保守できるため、ユーザーとの間のアプリ(およびAPI)トラフィックをSSL/TLSで保護しやすくなります。これにより、コンテナとそれに関連するアプリアーキテクチャの導入時によく問題となる、運用の複雑化をコンテナ化された環境に持ち込まずに済みます。
F5 Container Connectorsを使用すると、開発環境とテスト環境(もちろんテストはしましたよね?)で使用していた既存環境を大幅に変更することなく、本番環境のコンテナ化アプリに必要なアプリサービスを自動的にプロビジョニングし、管理できます。これにより、スムーズなデプロイが可能になり、今日のコンテナ化アプリケーションにとって極めて重要なポータビリティも維持されます。
F5は、コンテナや仮想マシン、あらゆるクラウド、従来型環境など、どのような環境でも、アプリに必要なデリバリサービスとセキュリティサービスを利用できるよう取り組んでいます。また、これらのサービスのプロビジョニングと管理を可能な限り容易かつスムーズにするため、さまざまなアーキテクチャに適合するソリューションの提供にも注力しています。
DevOpsツールチェーンをサポートするため、Container ConnectorsとF5版kube-proxyを以下で無償提供しています。https://hub.docker.com/r/f5networks/また、F5のKubernetesコントローラーのオープンソース版は、以下のGitリポジトリから入手できます。https://github.com/F5Networks/k8s-bigip-ctlr
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。