ブラウザーに南京錠アイコンが表示されていれば、そのサイトはSSLを使用して通信を保護していると考えるのは自然なことです。また、このアイコンは、そのサイトが実際にセキュアであることを消費者に示すものとも受け取られているようです。CA Security Councilの「2015 Consumer Trust Survey」によると、「南京錠アイコンのないサイトにクレジットカード情報を提供すると回答した人は、わずか3%」でした。
その影響は消費者だけにとどまりません。F5の最新調査「State of Application Delivery」の回答者のうち、「SSL Everywhere」をすでに導入している、または導入を予定している回答者は、アプリケーション層への攻撃に耐える自組織の能力について、より高い信頼度(5段階評価で3以上)を示しました。
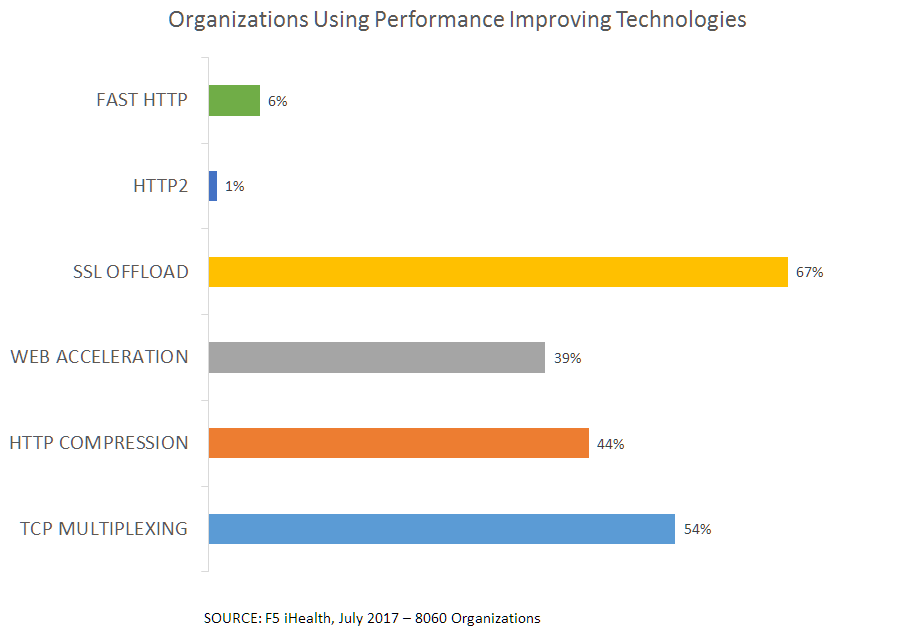
実際のところ、SSLが何の略かを説明できる人はほとんどおらず、その仕組みまで説明できる人となると、なおさらです。しかし、アプリやWebサイトを利用する際に、取引(ひいては機密情報となり得る情報)のセキュリティを確保するための仕組みであることは知られています。
これは、私たち、つまり市場側にも一因があります。SSLという言葉を、プロトコル(RFC 6101)の名称としてだけでなく、セキュアな接続を表す一般的な呼称としても使ってきたためです。SSLは、セキュリティ分野におけるBand-Aid、検索エンジンにおけるGoogle、ティッシュにおけるKleenexのような存在です。
実際のところ、HTTPSにSSLは必須ではありません。「HTTPS」の「S」は「セキュア」を意味し、ブラウザとWebサイトなど、2つのエンドポイント間の接続を保護する何らかの方法があればよいのです。現在では、SSLではなくTLS上のHTTPを指すことが増えています。
これは重要な違いです。TLSとSSLは共通の起源を持ちますが、同じものではありません。それぞれ異なるプロトコルであり、固有の課題、問題、影響があります。どちらも、証明書による認証と公開鍵/秘密鍵のペアによる暗号化という同じ方法で接続を保護しますが、実装上の違いは残ります。
なぜこれが重要なのでしょうか。最新の(最良かどうかは今後の評価次第ですが)WebアプリケーションプロトコルであるHTTP/2とSPDYは、SSLをサポートせず、TLSをサポートしているためです。厳密にはTLSは必須ではありませんが、両プロトコルをサポートするブラウザ実装では、TLS経由でのみ利用できます。SSL経由では利用できません。
確かに、現時点でHTTP/2またはSPDYを使用しているサイトはそれほど多くありませんが、その数は増えています。上位1,000サイトのうち、現在7.5%がHTTP/2経由でコンテンツを配信していることを考えてみてください。
W3CTechより(2015年7月):
新しいHTTP/2規格は、2015年5月に最終版が公開され、現在では全Webサイトの0.4%(月初の0.24%から増加)と、上位1,000サイトの7.5%で使用されています。
ここで、対象がブラウザとサーバーだけではないことを考えてみましょう。連携への影響、つまりGoogleなど上位1,000サイトの一部が提供するAPIの利用についても考慮する必要があります。こうしたAPIでは、HTTP/2やSPDYだけでなく、TLSの使用も必須となる場合があります。暗号化に対応するGoogleのすべての公開サービスでは、TLSが使用されています。Googleの機能を連携させる場合、SSLではなくTLSが使用されている点は重要です。内部の仕組みに違いが生じるためです。
また、ビジネス上の影響にも注意が必要です。PCIでは、2016年6月30日以降、SSLを使用できなくなり、TLSの使用が明示的に義務付けられます。そのため、PCIへの準拠を維持するには、いくつかの変更が必要です。準拠しなければ、さまざまな影響が生じるため、対応は欠かせません。たとえば、加盟店アカウントの手数料引き上げやクレジットカード発行会社からの罰金、さらには決済や取引を処理する権限の取り消しにつながる可能性があります。セキュリティに関するデューデリジェンスを怠った状態で侵害が発生した場合、訴訟や罰金のリスクが高まります。
最後に、TLSへ移行すべき理由を非常に強い表現で明記したRFC(RFC 7568)があります。
3.SSL Version 3.0を使用しないでください
SSLv3は使用してはなりません。どのバージョンのTLSからもSSLv3をネゴシエートしてはなりません。
許可してはなりません。
どのバージョンのTLSもSSLv3よりセキュアですが、最も高い
利用可能な最高バージョンが推奨されます。
とはいえ、今すぐSSLからTLSへ切り替えられると考えるのは現実的ではありません。TLSはSSL v3をベースにしていますが、SSL v3との後方互換性は完全ではありません。また、SSLを無効にしてTLSの使用を強制するには、いくつかの設定変更が必要です。通常、こうした設定変更には再起動が伴います。大規模な環境では、このプロセスによって運用が中断され、時間もかかるのは当然です。
しかし、SSLのサポートをいつまで継続し、いつTLSのみに切り替えるのかを、今こそ真剣に検討すべきです。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。