A questão do acesso remoto tornou-se uma prioridade, pois nossa resposta à pandemia continua incentivando, quando não exigindo, o trabalho de “qualquer lugar, menos do escritório”. A primeira onda de preocupações com o acesso remoto concentrou-se nos usuários. Como eles acessam seus desktops? Seus aplicativos de produtividade? Seus aplicativos empresariais? Arquivos? Bancos de dados? Repositórios de código? Muitas dessas preocupações são solucionadas pela migração para SaaS. Isso já era esperado, visto que aplicativos empresariais de uso geral (comoditizados) já vinham sendo rapidamente disponibilizados via SaaS.
A segunda onda de preocupações com o acesso remoto é menos visível, mas não menos prioritária: trata-se do acesso operacional aos painéis e consoles dos quais a TI depende para implantar e operar a infraestrutura e os serviços de aplicações. Embora algumas operações exijam presença física — lidar com uma falha no disco rígido pressupõe a capacidade de removê-lo e substituí-lo fisicamente —, muitas outras não exigem. A infraestrutura e as aplicações que puderem ser gerenciadas remotamente devem sê-lo.
Ambos são particularmente difíceis de gerenciar, sobretudo quando abrangem vários ambientes de nuvem e data centers. Com muita frequência, as organizações — especialmente aquelas que realizaram a migração às pressas — podem acabar com vários pontos de controle de acesso: um para o Azure, outro para a Amazon, outro para o data center e assim por diante. Além da sobrecarga operacional excessiva gerada por essa situação, é preciso considerar o impacto de políticas de acesso distintas e independentes nesses domínios.
Primeiro, como as infraestruturas e aplicações atuais são combinações distribuídas de componentes automatizados provenientes de diversas fontes ou fornecedores — implantados em data centers de colocation centrais ou regionais, por meio de infraestruturas de serviços em nuvem, em ambientes multinuvem e em serviços baseados em SaaS —, as infraestruturas de TI centralizadas tradicionais e os processos de negócios isolados não oferecem a visibilidade de ponta a ponta necessária para monitorar, de forma eficaz e eficiente, todas as complexas interações entre as aplicações distribuídas.
Em segundo lugar, o centro de gravidade dos dados está mudando. As empresas agora estão alocando dados na borda para mantê-los mais próximos dos usuários e das aplicações. A transferência desses dados para a borda exige um planejamento cuidadoso. Além de garantir o gerenciamento e a distribuição adequados desses dados, é preciso considerar a segurança e a privacidade dos dados. Os arquitetos precisam projetar soluções que protejam os dados contra uma possível exposição e garantam controles de acesso adequados. Os dados confidenciais devem ser transferidos para a borda com criptografia, além de controles de acesso que garantam que somente usuários e sistemas autorizados tenham acesso a eles.
O terceiro ponto é o aumento da sobrecarga operacional para garantir a consistência das políticas, especialmente quando as organizações implantam diferentes pontos de controle de acesso em ambientes distintos. Afinal, as políticas de acesso não deveriam mudar se um determinado aplicativo estiver na Amazon, no Azure, no Google ou no data center. O que importa é o acesso ao aplicativo e não onde ele está hospedado. Diferenças no ponto de controle de acesso implantado para proteger um aplicativo podem gerar políticas incompatíveis, resultando em acesso não autorizado ou comprometimento.
A consistência das políticas em vários ambientes de nuvem tem sido o principal desafio enfrentado pelas organizações desde que começamos a perguntar sobre os desafios da multinuvem. A recente dispersão de aplicações e do controle de acesso só reforça a importância de implementar um ponto de controle de acesso unificado, capaz de aplicar um conjunto consistente de políticas de acesso.
A boa notícia é que esse ponto unificado de controle de acesso existe. A Equinix é o local ideal para implantar pontos de controle de segurança, permitindo a aplicação consistente de políticas em um ambiente multicloud. Implantado em um local estratégico dentro da Equinix, o Access Manager da F5 oferece o ponto de controle de que as organizações precisam para alcançar a consistência necessária a fim de reduzir custos e o risco de comprometimento.
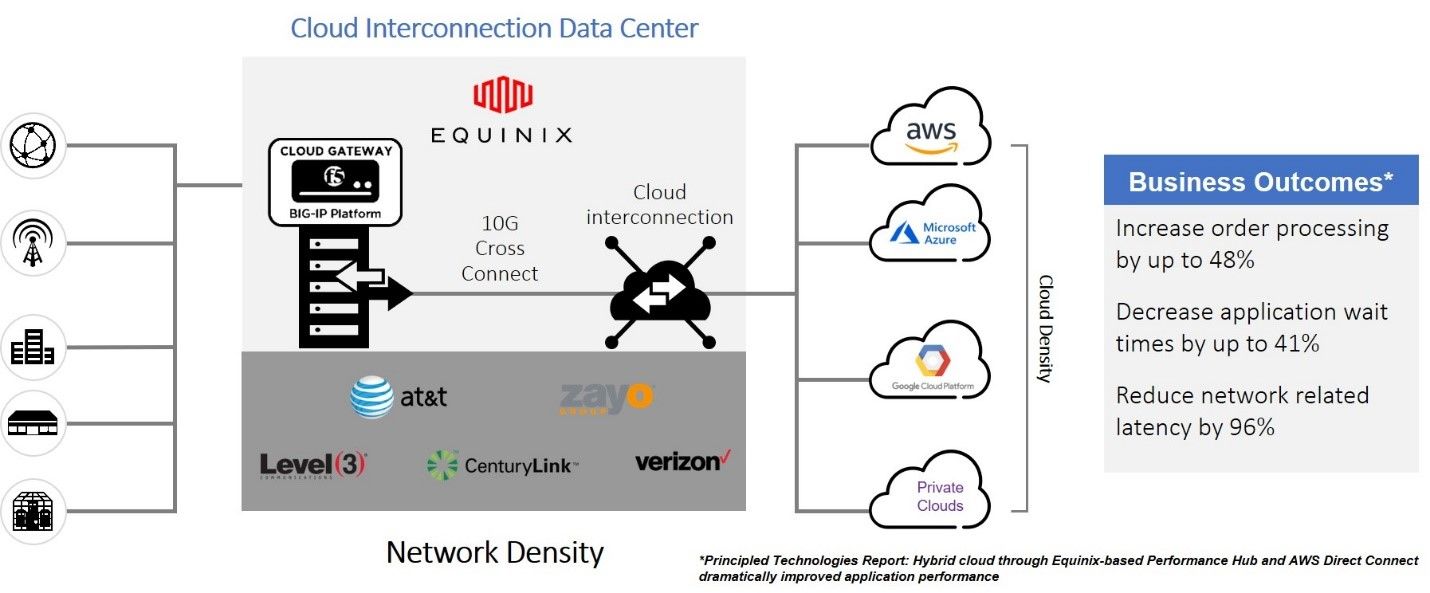
Gerenciador de Acesso F5
Ao migrar cargas de trabalho para a nuvem, controlar o acesso aos aplicativos e aplicar a eles as mesmas políticas de segurança é fundamental para manter uma postura de segurança sólida e proteger dados confidenciais de clientes e da empresa. As organizações precisam controlar quem tem acesso a quais aplicativos e a partir de quais redes, chegando até o nível do dispositivo. Por exemplo, meu acesso a um aplicativo restrito pode depender de o meu dispositivo estar ou não executando a versão mais recente do software antivírus. Também pode depender do meu navegador ou até mesmo da minha localização. Os serviços de controle de acesso devem ser flexíveis o suficiente para oferecer suporte a uma ampla variedade de acessos baseados em variáveis, sem tornar a criação de políticas excessivamente complexa.
Os operadores também precisam oferecer recursos como SSO, além de implementar estruturas de segurança como o modelo de confiança zero. Ao utilizar o F5 Access Manager, os operadores podem adicionar vários níveis de controle de acesso, incluindo políticas que determinam quais usuários podem acessar quais aplicações e em qual nuvem (pública ou privada), independentemente da rede em que a aplicação esteja hospedada. O Access Manager é uma solução de proxy segura, flexível e de alto desempenho para gerenciamento de acesso, que oferece controles de acesso globais e unificados.
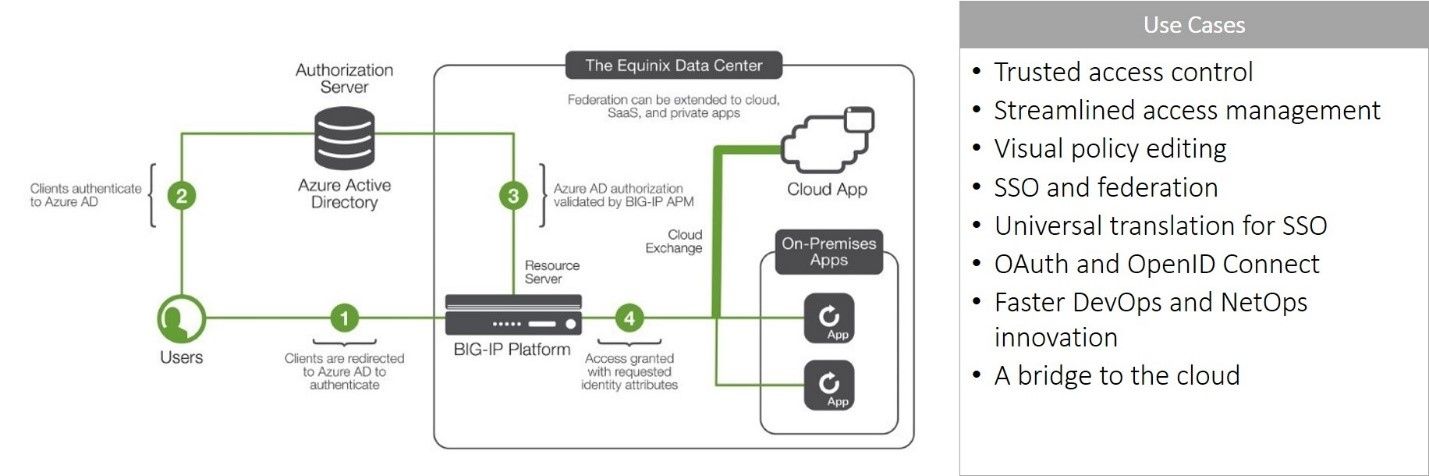
O editor visual de políticas do F5 Access Manager facilita para operadores e profissionais de segurança a criação da política adequada, sem a necessidade de aprender uma linguagem de políticas complexa. Ele fornece controle de acesso tanto para aplicações personalizadas quanto para aplicações SaaS e oferece suporte a SSO, garantindo uma experiência mais fluida aos usuários que trabalham de qualquer lugar.
Os benefícios de usar o F5 Access Manager na Equinix para aplicar políticas de acesso centralizadas incluem:
- Eficiência de custos otimizada. Os recursos de nuvem não são consumidos até que o usuário e a solicitação tenham sido inspecionados e considerados livres de conteúdo ou intenção maliciosa. Os custos da nuvem são mantidos sob controle por meio da rejeição de acessos não autorizados.
- Operações simplificadas. Um único ponto de controle de acesso reduz a sobrecarga operacional causada por vários painéis, consoles, logs e linguagens de políticas.
- Melhores resultados de segurança. A centralização do controle de acesso permite a adoção de políticas consistentes que abrangem todos os aplicativos. A consistência das políticas e de sua aplicação é fundamental para melhorar a postura de segurança da empresa e impedir que ataques de preenchimento de credenciais sejam bem-sucedidos.
Há mais benefícios em utilizar as soluções da F5 no ambiente da Equinix. Se você não os viu da primeira vez, confira estes outros recursos para saber mais:
- Aliança Tecnológica da Equinix
- Equinix e F5: Assuma o controle da segurança da sua nuvem híbrida
- Melhorando os resultados de negócios e as experiências com aplicações por meio de um gateway de nuvem na Equinix
- Aprimorando os resultados de segurança com o F5 SSLO na Equinix
Mantenha-se seguro!
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...