Com centenas de milhões de aplicações em uso atualmente, distribuídas por vários data centers e nuvens públicas, como afirmou John Morgan, gerente-geral e vice-presidente de Segurança da F5 em seu blog recente, continuamos vivendo em um mundo movido por aplicações.
Os aplicativos estão em toda parte. Eles podem ser acessados de qualquer lugar, ajudando a impulsionar a produtividade, a experiência do usuário, a agilidade dos negócios e a transformação digital. No entanto, o número cada vez maior de aplicativos, aliado à capacidade de estarem em toda parte e serem acessados de qualquer lugar, gera uma enorme complexidade para sua organização. A onipresença e a conveniência dos aplicativos aumentam consideravelmente os riscos para sua organização e ampliam infinitamente sua superfície de ataque.
Independentemente de onde os aplicativos estejam localizados — seja na nuvem pública, como aplicativos nativos da nuvem ou ofertas de Software como Serviço (SaaS), nas instalações da empresa ou em um data center externo —, seus usuários precisam acessá-los para realizar seu trabalho e manter a produtividade. Essa necessidade impulsiona sua organização a oferecer experiências melhores, mais simples, seguras e rápidas aos usuários que acessam os aplicativos, ao mesmo tempo que busca reduzir os custos desse acesso.
No entanto, a maioria dos aplicativos mais antigos, como os aplicativos clássicos — incluindo muitos títulos ainda populares de fornecedores como Oracle e SAP — ou os aplicativos personalizados, não oferece ou não consegue oferecer suporte a métodos modernos de autenticação e autorização, nem a padrões e protocolos como Security Assertion Markup Language (SAML), Open Authentication (OAuth) e OpenID Connect (OIDC). Muitos desses aplicativos são essenciais para as operações, armazenam dados confidenciais e podem estar localizados no ambiente local, em um data center externo ou em uma nuvem privada. A maioria deles não é adequada para migração para a nuvem ou não permite esse tipo de migração. Além disso, muitos desses aplicativos não oferecem suporte a recursos avançados de segurança, como a autenticação multifator (MFA), o que coloca em risco tanto os aplicativos quanto os dados neles armazenados. Muitos também não oferecem suporte à federação de identidades nem ao logon único (SSO).
Mesmo com muitos aplicativos sendo criados ou migrados para a nuvem, sua organização precisará de uma estratégia de aplicativos híbridos para garantir, por muitos anos, o acesso seguro a aplicativos em ambientes locais, data centers externos e várias nuvens públicas. Será necessário implantar uma arquitetura híbrida econômica que garanta o acesso seguro aos aplicativos por meio de uma estratégia centralizada de identidade e autenticação. A experiência dos usuários com os aplicativos precisará ser aprimorada, permitindo que eles encontrem aplicativos com facilidade, desfrutem de uma experiência consistente e tenham acesso simplificado e centralizado.
Sua organização e seus usuários já podem aproveitar esses benefícios. Ao implantar o Microsoft Azure Active Directory (Azure AD), a abrangente plataforma de identidade baseada em nuvem da Microsoft, juntamente com a solução confiável de acesso a aplicações da F5, BIG-IP Access Policy Manager (APM), você já pode federar a identidade, a autenticação e a autorização dos usuários e eliminar a lacuna de identidade entre as aplicações baseadas em nuvem e SaaS compatíveis com autenticação moderna e as aplicações clássicas e personalizadas locais ou em nuvem privada que não oferecem essa compatibilidade.
F5 BIG-IP APM e o Azure Active Directory, juntos, simplificam o acesso aos aplicativos e a experiência dos usuários, permitindo que eles façam login uma única vez e acessem, em um só lugar, todos os aplicativos aos quais têm permissão e autorização de acesso. Essa solução integrada também aumenta a segurança dos aplicativos, permitindo que todos eles, independentemente da localização, sejam protegidos com MFA.
No entanto, melhorar a experiência dos usuários no acesso aos aplicativos é apenas parte da questão. Também é necessário simplificar a configuração e a implantação, reduzir a sobrecarga de gerenciamento e, de modo geral, aprimorar sua experiência administrativa.
“Para os usuários, a experiência é a mesma, independentemente de estarem acessando um aplicativo local ou na nuvem. Eles fazem login uma única vez usando SSO e obtêm acesso tanto aos aplicativos na nuvem quanto aos aplicativos legados. É uma experiência totalmente integrada.”
– Nitin Aggarwal, Engenheiro Global de Segurança de Identidade, Johnson Controls
A integração do F5 BIG-IP APM com o Azure Active Directory também atende a essas necessidades.
O BIG-IP APM inclui um recurso de Configuração Guiada de Acesso (AGC) que simplifica a implantação e o gerenciamento do acesso a aplicações. A AGC orientará seu administrador, passo a passo, no processo de configuração e implantação do BIG-IP APM, poupando você e seu administrador de tempo e custos adicionais com administração e implantação.
“A integração da F5 com a Microsoft também reduz a sobrecarga dos administradores, pois cria uma autoridade centralizada de políticas para o acesso a aplicações, incluindo aplicações legadas locais que não oferecem suporte à autenticação moderna e aplicações na nuvem. Agora, os administradores podem simplesmente revogar o acesso dos usuários em um único local, em vez de precisar acessar cada aplicação para cancelar o acesso, reduzindo significativamente a possibilidade de erro humano.”
– John Morgan, gerente-geral e vice-presidente de Segurança da F5
No entanto, a versão mais recente do BIG-IP APM vai ainda mais longe. Agora, o AGC do BIG-IP APM permite que seu administrador integre de forma rápida e simples aplicativos clássicos essenciais, como SAP ERP e Oracle PeopleSoft, ao Azure Active Directory e faça o gerenciamento operacional deles.
Esse acesso guiado simplificado elimina várias etapas que antes eram necessárias para superar a lacuna de acesso entre aplicativos compatíveis com autenticação moderna e aqueles que usam métodos de autenticação clássicos, como autenticação baseada em cabeçalho ou Kerberos. A operação completa de gerenciamento de políticas de acesso ao SAP ERP e ao Oracle PeopleSoft agora está integrada diretamente ao console do AGC do BIG-IP APM. Basta o administrador clicar no ícone correspondente no AGC do BIG-IP APM para receber orientações passo a passo sobre a configuração do SAP ERP ou do Oracle PeopleSoft com o Azure AD e o BIG-IP APM. Após concluir o processo, basta clicar no botão Implantar para disponibilizar o aplicativo aos usuários, federando a identidade deles entre esses aplicativos e os aplicativos de nuvem e SaaS, habilitando o SSO e aumentando a segurança desses aplicativos com MFA. Isso reduz significativamente a sobrecarga administrativa envolvida na modernização desses aplicativos.
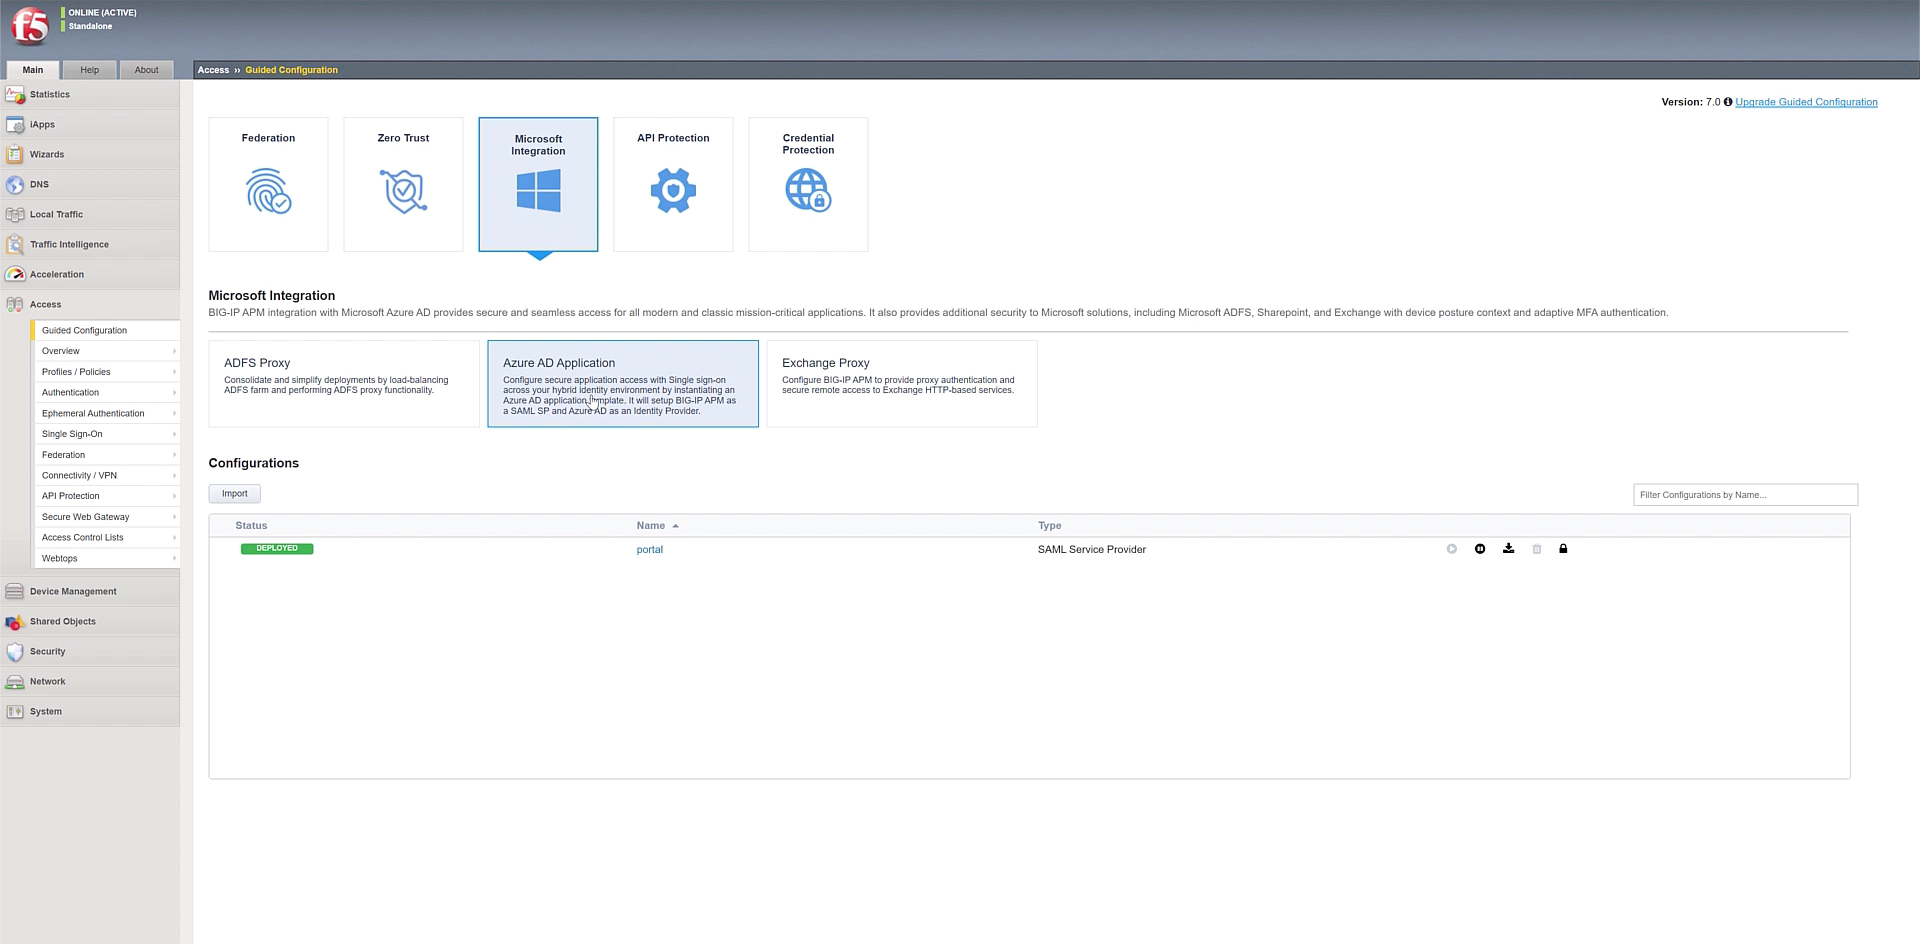
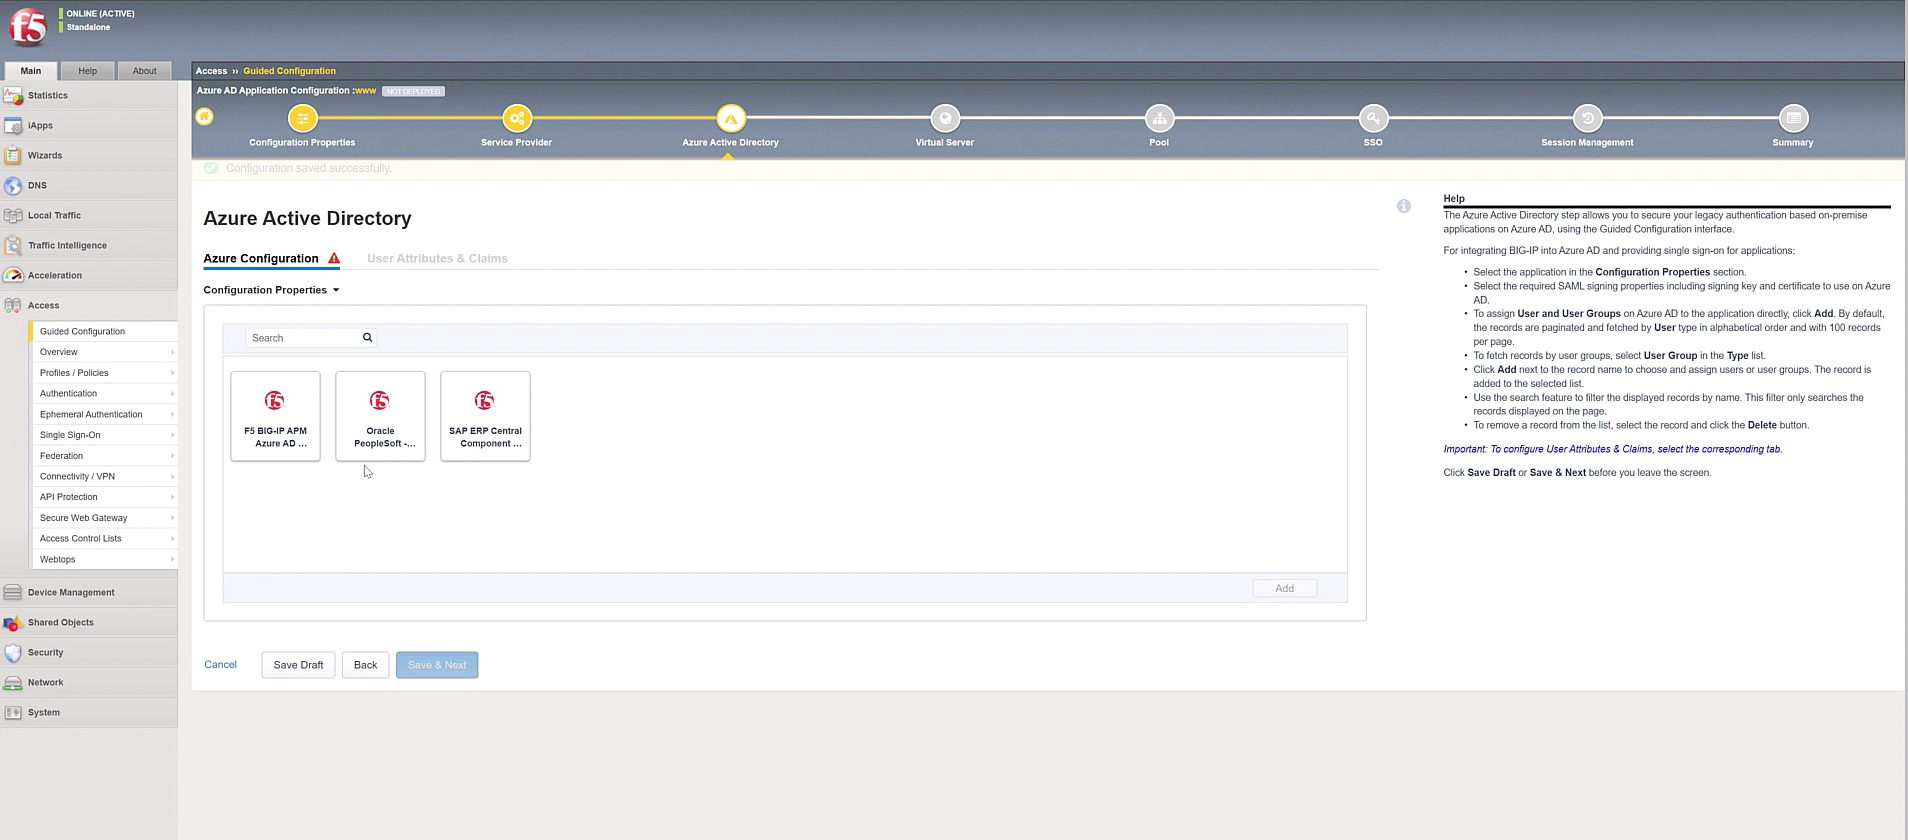
Essa integração entre o BIG-IP APM e o Azure AD oferece suporte à federação de identidades, acesso centralizado de usuários (via SSO) e maior segurança para aplicativos (via MFA) essenciais aos negócios, como SAP ERP e Oracle PeopleSoft, além de aplicativos baseados em nuvem e SaaS. No entanto, o suporte ao SAP ERP e ao Oracle PeopleSoft é apenas o começo; a F5 e a Microsoft adicionarão suporte a mais aplicativos tradicionais da SAP, Oracle e de outros fornecedores em futuras versões dos produtos.
“Na realidade atual, as organizações não podem mais escolher quais aplicativos podem ser acessados remotamente. Para garantir a continuidade dos negócios, os funcionários precisam se conectar de casa a aplicativos locais essenciais. A Microsoft e a F5 estão empenhadas em ajudar nossos clientes em comum a alcançar seus objetivos, oferecendo experiências simples e seguras. É por isso que estamos avançando ainda mais em nossa experiência pré-integrada com o lançamento da nova interface simplificada. Com esta versão, nossos clientes podem acelerar a integração de seus aplicativos locais legados ao F5 BIG-IP APM e ao Azure AD.”
– Sue Bohn, Diretora de Parcerias, Divisão de Identidade, Microsoft
Com a integração entre BIG-IP APM e o Azure Active Directory, seus usuários, administradores e organizações serão beneficiados. Com a implementação do acesso híbrido seguro, os custos e a sobrecarga de gerenciamento são reduzidos, as experiências dos usuários e administradores são aprimoradas e os aplicativos clássicos e personalizados ficam mais seguros.
Clique aqui para obter mais informações sobre a integração entre o F5 BIG-IP APM e o Azure Active Directory.
Sobre o autor

Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...