A maioria concordaria que a nuvem atingiu a maturidade. Ela amadureceu sob nossos olhares atentos, embora às vezes cautelosos, a ponto de uma pesquisa da Harvard Business Review, realizada no segundo semestre de 2015, constatar que a maioria dos entrevistados afirmou que “suas organizações haviam adotado uma estratégia de priorização da nuvem pública para pelo menos alguns novos aplicativos. Na verdade, apenas 22% dos participantes da pesquisa disseram que uma estratégia de priorização da nuvem não era importante.”
Nossas próprias pesquisas confirmam isso. Em nossa pesquisa State of Application Delivery de 2016, 67% dos entrevistados se identificaram como organizações “Cloud First”, e os três modelos de nuvem (privada, pública e SaaS) dominaram as cinco principais tendências estratégicas.
Mas você perceberá que ainda existe certa hesitação quando se trata da nuvem. Embora o SaaS — que efetivamente absorveu a maior parte dos softwares padronizados de operações empresariais, há muito tempo adquiridos como pacotes e implantados localmente — tenha crescido a taxas impressionantes, a nuvem pública continuou ficando para trás. Nossa pesquisa não é a única a mostrar que, quando se pede para diferenciar o uso de nuvem pública (AWS, Azure, Google, Rackspace), privada (local) e SaaS, são o SaaS e a nuvem privada que predominam na adoção da “nuvem”, e não a nuvem pública.
Há vários motivos para isso, e a pesquisa da Harvard Business Review mencionada anteriormente aborda de forma superficial a relutância das empresas em migrar de imediato para a nuvem pública quando se trata de aplicações essenciais aos negócios e de longa duração, apontando a integração como um desafio significativo.
Mas não é apenas a integração entre aplicativos e fontes de dados que frustra o desejo dos líderes empresariais de “migrar para a nuvem”. Muitas vezes, o que atrapalha é a integração — a dependência — com serviços de aplicativos que proporcionam a velocidade, a segurança e a escalabilidade dessas aplicações.
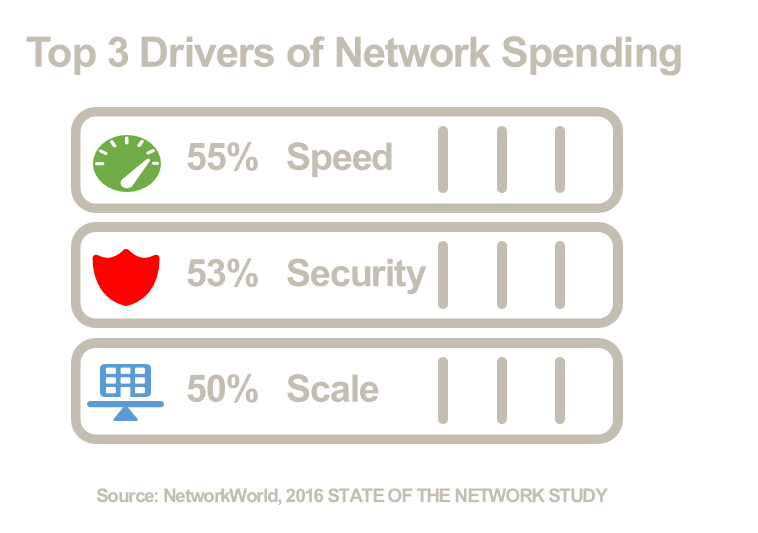
Bem, a nuvem pública está amadurecendo e finalmente começa a atingir um ponto de inflexão em que os provedores precisam oferecer serviços mais avançados do que firewalls baseados em tabelas de IP e o tradicional balanceamento de carga para manter seu crescimento. Isso era inevitável. Quando as guerras de preços terminaram e a capacidade computacional ficou mais barata do que uma unidade flash de 8 TB, os provedores tiveram que buscar outras formas de se diferenciar e oferecer motivos convincentes para a adoção de suas plataformas. Não passou despercebido que os investimentos em redes estão concentrados em velocidade, escala e segurança. Os participantes da pesquisa State of the Network, da Network World, observaram que os “principais fatores que impulsionam os investimentos em redes são melhorar a velocidade e o desempenho da rede (55%), aprimorar a segurança dos dados (53%), garantir a disponibilidade (50%), assegurar a continuidade dos negócios (46%), aumentar a eficiência dos processos de TI (43%) e melhorar a eficiência dos processos de negócios (41%).”
Velocidade. Segurança. Escalabilidade.
O problema não é que os provedores não ofereçam esses serviços — eles já oferecem e continuarão oferecendo. No entanto, esses serviços permanecem desconectados dos sistemas, modelos e processos operacionais dos data centers e exigem mudanças significativas não apenas no quadro de funcionários, mas também nas competências necessárias. As políticas precisam ser adaptadas de um serviço para outro. Os processos e sistemas precisam ser alterados para incluir consoles de nuvem, painéis, logs e APIs, proporcionando a visibilidade de que as equipes de operações precisam para gerenciar, no dia a dia, uma empresa cada vez mais digital.
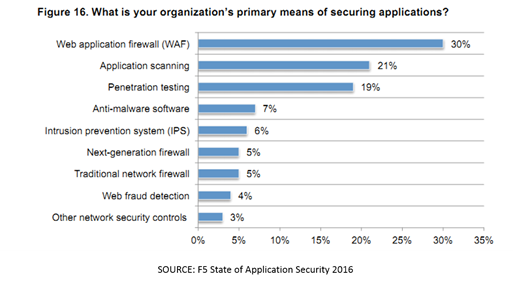
Isso supondo que você consiga encontrar serviços complementares disponíveis na nuvem. Em nosso primeiro relatório anual sobre o Estado da Segurança de Aplicações, os entrevistados indicam depender de uma ampla variedade de serviços de segurança para se proteger e se defender contra o cenário de ameaças em constante evolução.
Firewalls de aplicações web, antimalware, IPS, firewalls, detecção de fraudes na web. Todos estão disponíveis, em diferentes níveis. Assim como os serviços que oferecem escalabilidade e velocidade.
Quando as organizações falam em migrar para a nuvem, elas se deparam com poucas opções. Reescrever uma aplicação pode ser extremamente caro e demorado, sobretudo considerando o acúmulo atual de aplicações pendentes. Um acúmulo que, conforme observado pela provedora de PaaS OutSystems, afetava 85% das empresas pesquisadas. Mais da metade afirmou ter de 10 a 20 aplicações pendentes.
No entanto, a migração lift-and-shift traz preocupações legítimas quanto à infraestrutura de suporte de uma aplicação. A necessidade de migrar toda a arquitetura, e não apenas os componentes da aplicação, tende a reduzir o entusiasmo da TI por esse tipo de iniciativa. Os custos operacionais decorrentes de um conjunto desconexo de ferramentas, consoles, painéis e linguagens de políticas podem consumir uma parcela significativa do tempo e do dinheiro que a empresa está tentando economizar.
Por isso, é importante considerar não apenas os recursos e as funcionalidades dos serviços de aplicativos que vêm surgindo rapidamente e são oferecidos pelos provedores de nuvem, mas também a consistência operacional que as soluções podem ou não proporcionar. Contar com 80% das funcionalidades pode ser aceitável, e reduzir os custos em 50% pode ser desejável, mas, quando os custos administrativos são levados em conta, essas economias são rapidamente anuladas pela necessidade de novos funcionários, novas ferramentas e mais tempo para integrar, operar e gerenciar novos serviços.
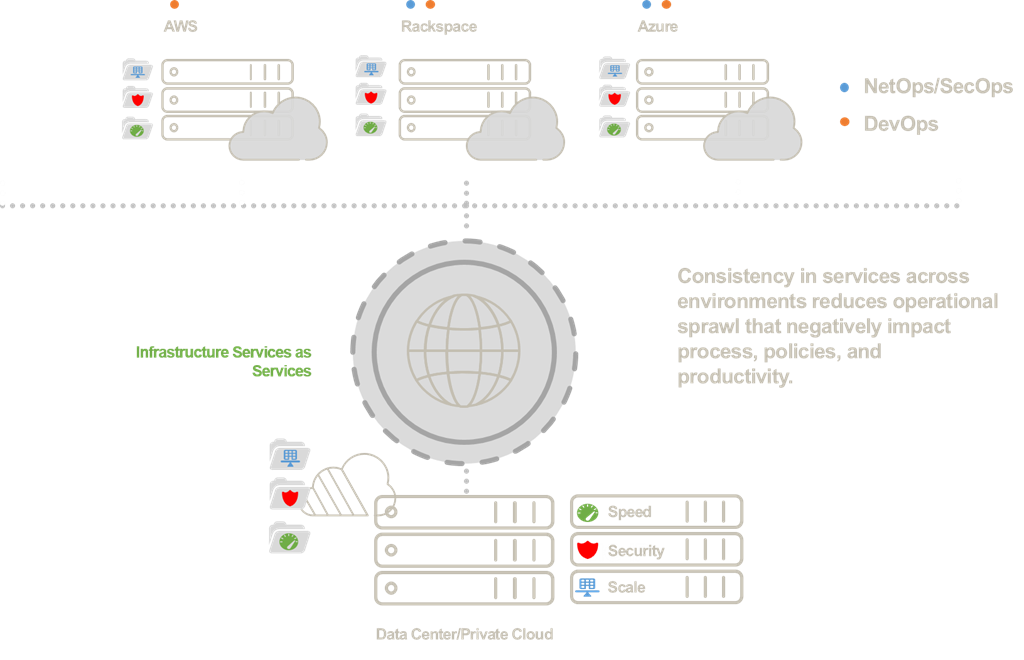
É uma proliferação operacional, e isso não é bom.
É possível migrar para a nuvem com confiança usando a abordagem lift-and-shift. Ao garantir a equivalência dos serviços de infraestrutura, tanto em funcionalidade quanto em operação, as organizações podem migrar para a nuvem até mesmo aplicações mais complexas.
Para realizar a migração lift-and-shift com confiança, considere:
1. Serviços. Manter a paridade arquitetural é fundamental, especialmente ao migrar serviços relacionados à segurança que tenham políticas bem definidas. A introdução de novos serviços exige investimentos significativos.
2. Gerenciamento. Dê preferência a serviços que possam ser gerenciados independentemente de onde estejam implantados. Um único painel é preferível a vários, embora a equipe possa considerar isso uma justificativa razoável para aquele terceiro monitor.
3. Automação. Avalie APIs e métodos programáticos de automação e orquestração para garantir que sejam compatíveis com as competências operacionais. Exigir mais uma linguagem, framework ou conjunto de ferramentas de políticas introduz uma curva de aprendizado que pode resultar em erros, políticas menos rigorosas e consequências não intencionais.
Você está (de acordo com todas as pesquisas) migrando para a nuvem. Embora certamente existam alguns aplicativos que nunca chegarão à nuvem pública, muitos chegarão. O segredo para o sucesso daqui para frente é a paridade arquitetônica e operacional.
Com isso em mente, em pouco tempo você estará migrando para a nuvem com confiança usando a estratégia lift-and-shift.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...