Nós (do setor) sabemos que multicloud é uma forma elegante de descrever o que as organizações já vêm fazendo há algum tempo. A nuvem sempre esteve disponível em várias modalidades — IaaS, PaaS, SaaS — e as organizações sempre optaram por usar mais de uma. A North Bridge, que acompanha o mercado de nuvem há anos, observou em seu relatório de 2016 que “o SaaS é usado em quase 7 de cada 10 empresas”. Nossos próprios dados e os da RightScale também concluem que as organizações, em média, usam mais de uma nuvem. Multicloud não é uma previsão, é uma constatação.
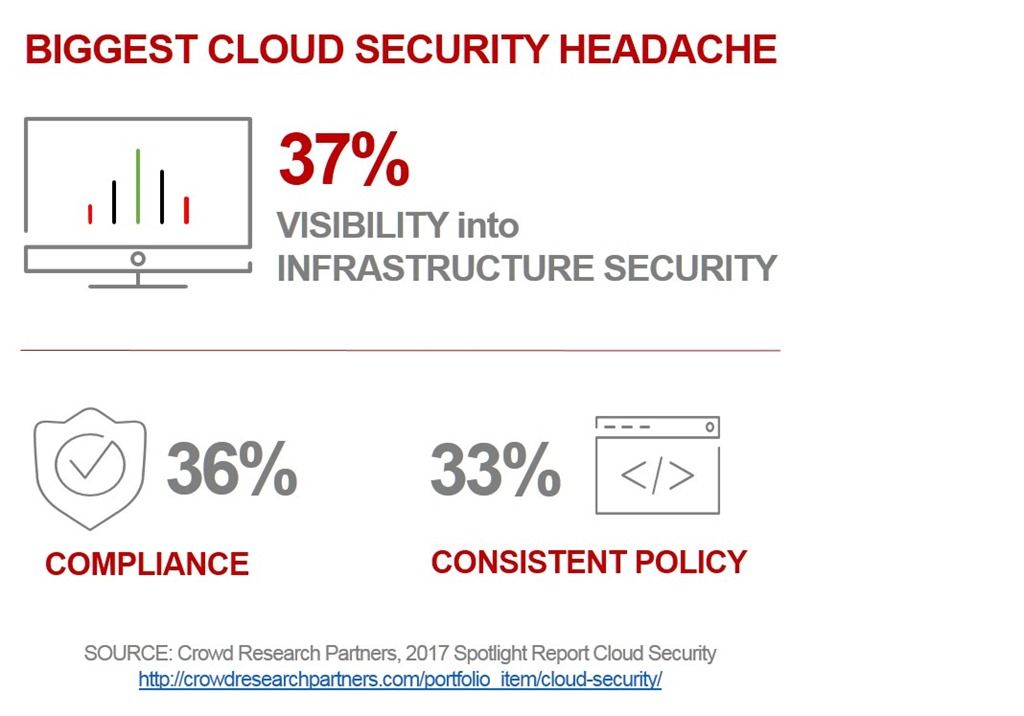
Mas estamos observando mudanças nos modelos preferidos pelas organizações. A nuvem privada local tem predominado em nossas pesquisas State of Application Delivery, mas todos os sinais indicam uma migração constante para a nuvem pública externa. E, à medida que essa transição avança, as organizações enfrentam desafios. Esses desafios estão, em grande parte, relacionados à consistência — da segurança, do desempenho e do gerenciamento. Tentar elaborar uma estratégia coesa quando não é possível aplicar de forma consistente as mesmas políticas a todas as diferentes configurações de nuvem utilizadas pode ser enlouquecedor.
Esse é um dos fatores que impulsionam o crescente interesse pelas interconexões de nuvem (às vezes chamadas de “colo cloud”).
Uma interconexão de nuvem é uma combinação externa à infraestrutura local que oferece conectividade ultrarrápida com todos os principais provedores de nuvem e serviços de colocation. O aspecto de colocation permite que as organizações centralizem um conjunto essencial de serviços usando tecnologias e competências existentes. Isso, por sua vez, garante a consistência das políticas — especialmente as relacionadas à segurança — sem comprometer a capacidade de aproveitar a agilidade, a escalabilidade econômica e o armazenamento da nuvem pública.
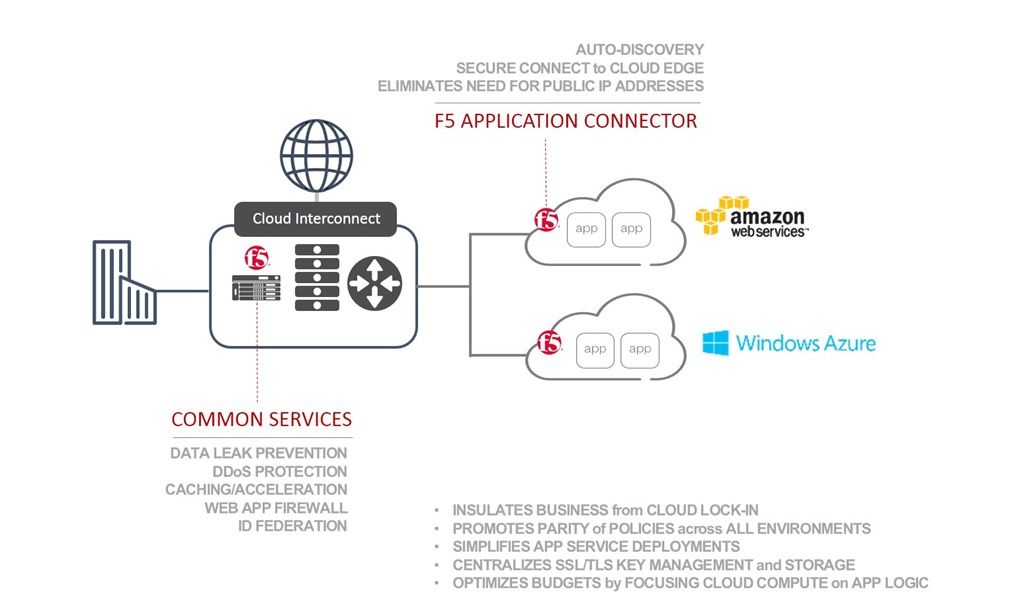
Isso é benéfico para estabelecer a necessidade da organização de entrada segura de disponibilizar aplicativos, ao mesmo tempo que promove o uso de múltiplas nuvens para garantir valor ao negócio por meio da utilização da opção mais econômica (e da tecnologia mais adequada) para cada aplicativo. No entanto, isso não atende à necessidade de tornar esse ambiente gerenciável.
Quando você começa a usar várias nuvens públicas para hospedar aplicações, ainda precisa gerenciá-las e conectá-las a um caminho de entrada seguro. A proliferação de nuvens (ou aplicações) é um problema real que não só desperdiça dinheiro, como também acumula riscos.
Esse é um dos motivos pelos quais Nós (agora é o Nós corporativo) desenvolvemos o F5 Application Connector. Sua única razão de existir é detectar automaticamente as instâncias de aplicações hospedadas em uma nuvem pública e conectá-las ao caminho de entrada seguro correto, para que você não precise procurá-las.
O Application Connector é um proxy leve que reside na nuvem pública (ou privada e local) e funciona como a “ponte” entre o BIG-IP (no ambiente de colocation) e os aplicativos na nuvem pública. Ele detecta automaticamente os aplicativos, o que ajuda operadores e administradores a garantir que estejam protegidos e altamente disponíveis. Na maioria dos ambientes de nuvem, esse processo ainda é manual. Reconhecendo a importância da automação, estamos trabalhando intensamente para garantir que o Application Connector não apenas detecte os aplicativos automaticamente, mas também os adicione de forma automática ao BIG-IP, fornecendo um caminho de entrada seguro para esses aplicativos. Nossa primeira versão oferecia suporte à automação na Amazon AWS e, hoje, temos o prazer de anunciar a disponibilidade do Application Connector 1.1, que oferece suporte a aplicativos implantados no Microsoft Azure.
Isso significa que você pode ter aplicativos em qualquer nuvem protegidos pelas mesmas políticas de segurança usadas no data center, com o benefício adicional de que aqueles na AWS ou no Azure sejam gerenciados de forma ainda mais automatizada. Você pode proteger aplicativos em qualquer ambiente de nuvem contra ataques DDoS e garantir que os aplicativos na nuvem pública não estejam vazando dados confidenciais. E pode fazer tudo isso de forma centralizada, sem comprometer o desempenho.
A multicloud pode ser gerenciável com as ferramentas e a tecnologia certas.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...