As mudanças no cenário de aplicações introduzem novas superfícies de ataque e novos riscos de segurança
A transformação digital e a adoção de tecnologias de nuvem estão avançando rapidamente. Com a transformação digital, as aplicações se tornaram essenciais para os negócios. À medida que as empresas se adaptam às macrotendências que afetam a todos nós e embarcam em uma jornada de modernização de aplicações, as arquiteturas de aplicações estão mudando para priorizar APIs, adotar microsserviços e depender fortemente de automação e orquestração.
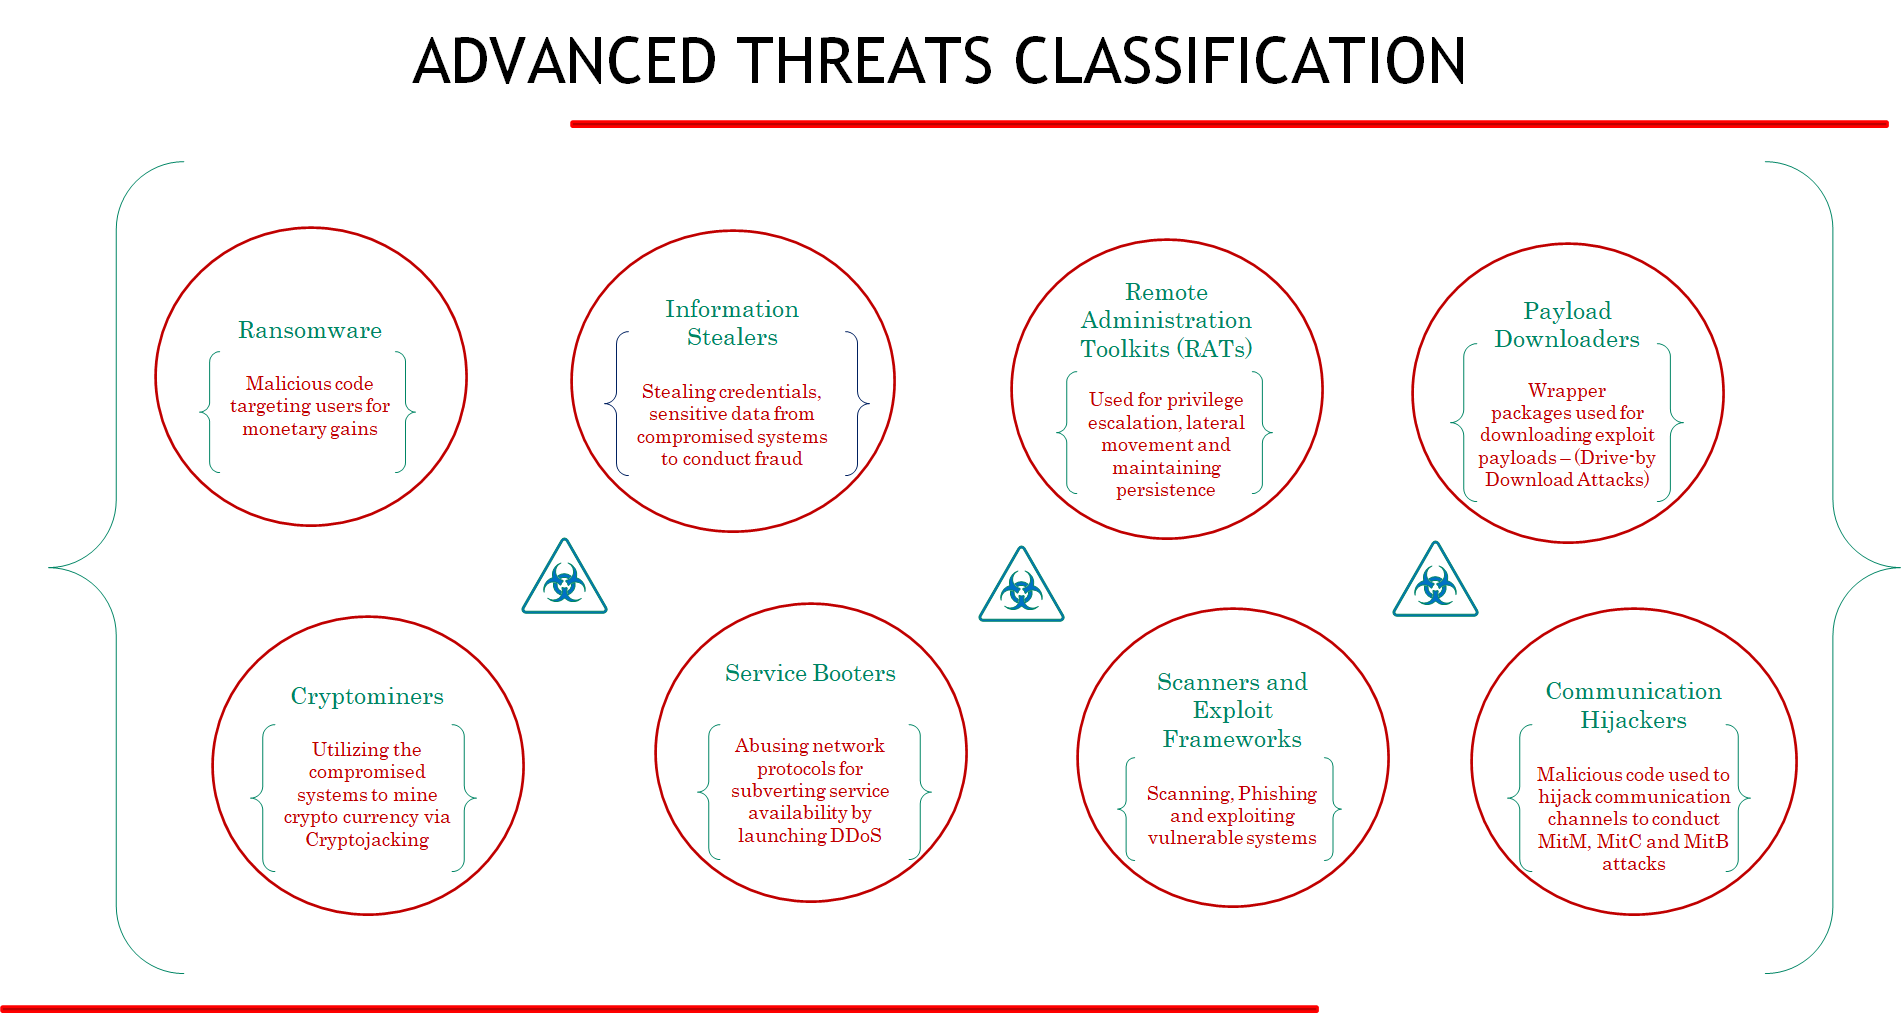
Os invasores estão se aproveitando desse cenário de aplicações em rápida transformação, usando novos métodos de ataque para explorar as superfícies de ataque introduzidas. Ao contrário das ameaças de segurança anteriores enfrentadas por clientes corporativos, essas novas categorias de ataques são altamente organizadas e motivadas por ganhos financeiros. Os invasores usam táticas ou intenções específicas para atingir ativos específicos. A imagem abaixo apresenta uma classificação de algumas das ameaças avançadas mais comuns com base na “intenção” dos agentes de ameaças. Estamos bastante familiarizados com as recentes atividades de ransomware, mas há várias outras atividades de ameaça predominantes, como as ações do agente de ameaças TeamTNT para comprometer cargas de trabalho em ambientes de nuvem.
A segurança baseada em IA promete oferecer proteção com rapidez
Esses tipos de ataque geralmente contornam controles de segurança bem estabelecidos, como firewalls, firewalls de aplicações web etc. A detecção dessas atividades exige uma quantidade muito grande de informações contextuais, que precisam ser correlacionadas quase em tempo real para identificar a atividade de ameaça avançada em andamento. Em resumo, a detecção de atividades de ameaças avançadas está se tornando um problema de big data!
Complementando as medidas de segurança consolidadas para a Web, aplicações e firewalls, bem como as técnicas de mitigação de fraudes, a F5 está pesquisando técnicas para detectar essas ameaças avançadas, que exigem a análise contextual de vários desses pontos de dados por meio de telemetria em larga escala e análises quase em tempo real. Algoritmos de aprendizado de máquina e inteligência artificial são usados para detectar atividades anômalas em aplicações e no entorno delas, bem como em ambientes de nuvem, a fim de enfrentar os riscos de forma proativa. No entanto, o grande volume de dados entra em conflito com as crescentes expectativas dos clientes por alto desempenho. É nesse cenário que entram em ação a telemetria em tempo real baseada na Unidade de Processamento de Dados (DPU) NVIDIA BlueField-2 e a estrutura de segurança cibernética Morpheus, equipada com GPUs NVIDIA.
A cibersegurança impõe requisitos específicos ao processamento de IA/ML:
- Devido ao desenvolvimento ágil acelerado e às cargas de trabalho efêmeras, há uma ênfase maior em métodos não supervisionados, como agrupamento ou detecção de anomalias, em detrimento de métodos que exigem supervisão humana ou rotulagem.
- O segundo aspecto importante é a explicabilidade. Isso deve ser considerado, em parte, no contexto de ajudar os clientes a desenvolver confiança em uma solução, na qual um falso positivo ou falso negativo pode causar a perda de um cliente ou, de forma mais ampla, desencadear uma auditoria ou verificação de conformidade. Empiricamente, uma solução com 90% de eficácia que seja explicável costuma ser mais atraente para um cliente do que uma solução com 95% de eficácia que seja incompreensível.
- O terceiro e mais importante aspecto é o “efeito adversário” — ou seja, o fato de existirem adversários ativos, inteligentes e bem financiados. Ao contrário, por exemplo, do reconhecimento visual para veículos autônomos, em que o conjunto de placas de trânsito a serem reconhecidas é estático, a segurança envolve seres humanos — talvez até mesmo auxiliados por IA — que analisam e tentam continuamente enganar ou contornar ativamente sua solução de aprendizado de máquina.
NVIDIA Morpheus enfrenta novos desafios de cibersegurança
Com o lançamento da estrutura de segurança cibernética Morpheus, a NVIDIA está levando o poder da ciência de dados com IA para o setor de segurança cibernética. O pipeline de IA altamente otimizado e os recursos de IA pré-treinados do Morpheus permitem que os desenvolvedores inspecionem instantaneamente todo o tráfego IP na malha do data center.
As DPUs NVIDIA BlueField-2 aceleram a telemetria em tempo real
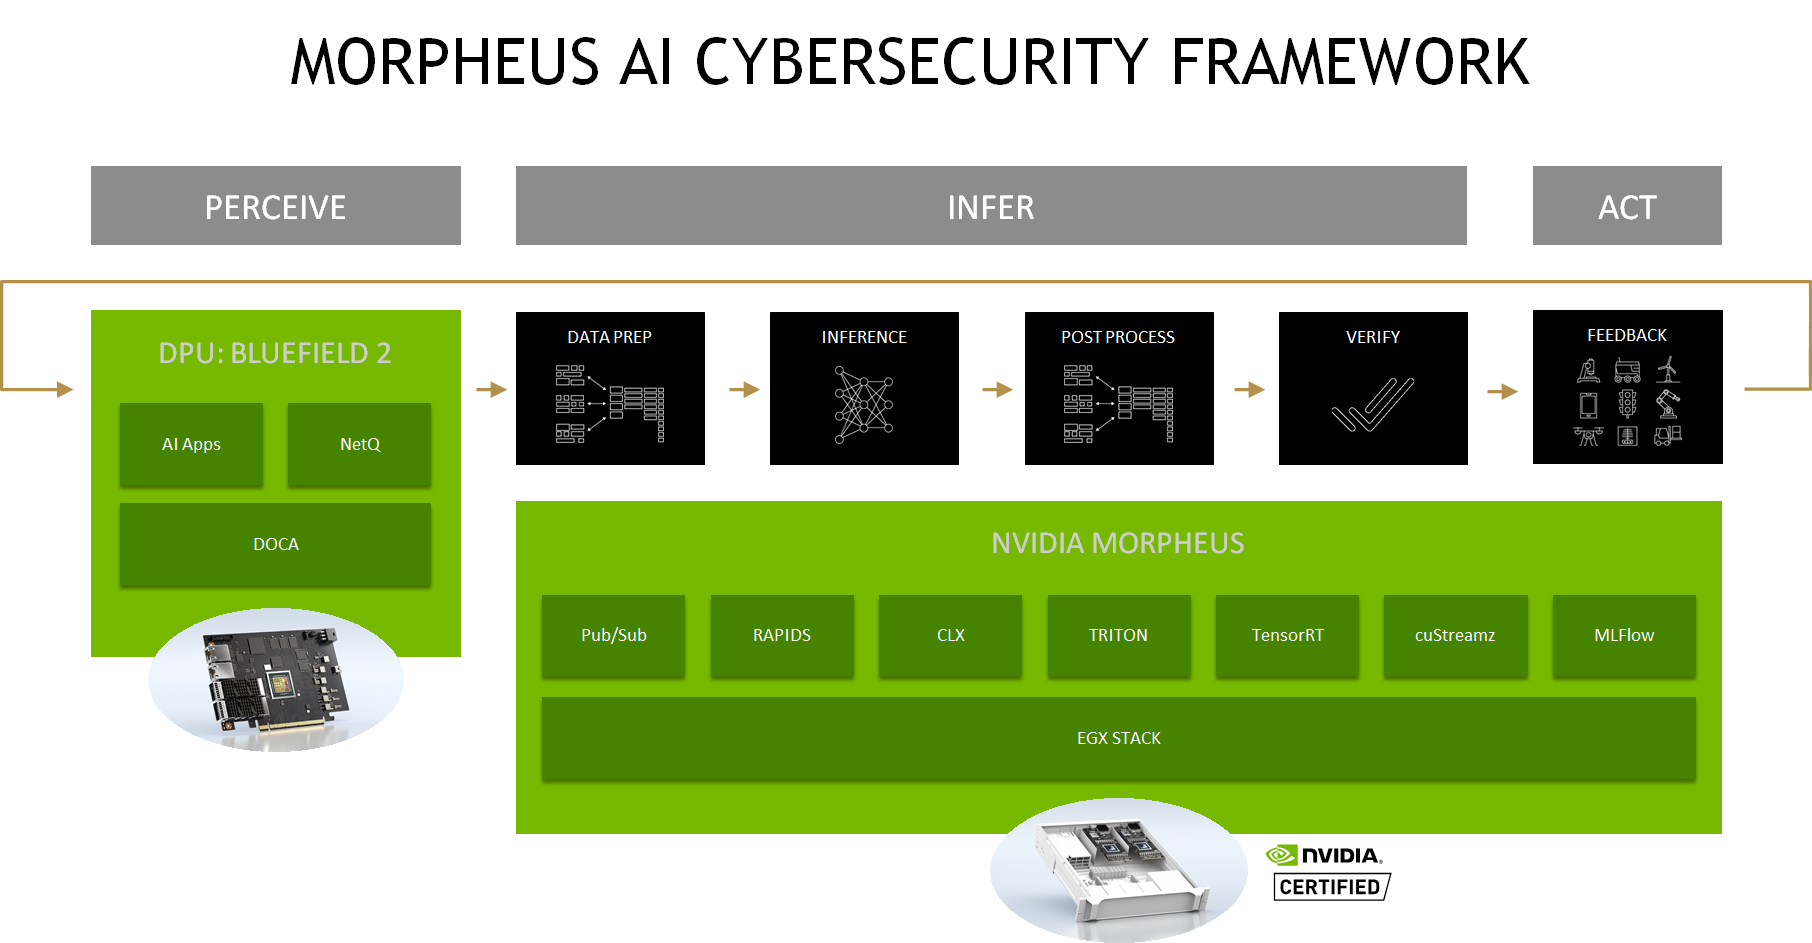
O Morpheus é a solução ideal para agregar e analisar dados de rede em tempo real provenientes de qualquer servidor equipado com DPU. Enquanto isso, as DPUs BlueField descarregam, aceleram e isolam funções de infraestrutura essenciais. O Morpheus recebe enormes volumes de dados de telemetria de rede dos agentes executados na DPU NVIDIA BlueField e pode realizar inferências em tempo real sobre todo esse volume de dados. Em seguida, o Morpheus pode gerar ações com base nos resultados brutos das inferências, que são encaminhadas de volta à DPU. O fluxo bidirecional de dados entre o Morpheus e as DPUs permite feedback contínuo e em tempo real para influenciar políticas, reescrever regras, ajustar a detecção e muito mais.
A inferência acelerada detecta ameaças cibernéticas com rapidez e eficiência
O Morpheus realiza inferências em tempo real sobre grandes volumes de telemetria graças à incorporação de GPUs ao fluxo de trabalho. As GPUs processam os dados desde a ingestão, passando pelo pré-processamento e pela inferência, até o pós-processamento, além de oferecerem paralelização para movimentar um enorme volume de dados pelo pipeline. Ao dividir os dados e as ações em lotes gerenciáveis e executá-los simultaneamente, o Morpheus acompanha o fluxo de dados provenientes de fontes heterogêneas, descentralizadas/distribuídas e móveis.
O Morpheus usa o Kafka, um modelo de publicação/assinatura, para enviar dados à pipeline de inferência e obter resultados dela. O framework Morpheus é desenvolvido com base em vários componentes, incluindo o RAPIDS para processamento de dados, os Cyber Log Accelerators para primitivas de segurança cibernética de código aberto aceleradas por GPU, o Triton e o TensorRT como servidores de inferência, o cuStreamz para acelerar a leitura e a gravação no Kafka e o MLFlow, uma biblioteca de código aberto para carregar modelos de IA novos e atualizados. Essas tecnologias trabalham em conjunto para atender a todas as etapas do fluxo de trabalho de segurança cibernética.
Ao incorporar o framework Morpheus, a F5 oferece uma plataforma avançada para acelerar a segurança cibernética de aplicações web e APIs em todos os servidores, por meio de telemetria em tempo real e análises baseadas em IA para aplicações distribuídas entre a nuvem e a borda.
Participe da NVIDIA GTC para saber mais sobre o portfólio de cibersegurança Shape da F5, acelerado com a estrutura NVIDIA Morpheus e as DPUs BlueField. Você pode se inscrever gratuitamente aqui.
Sobre o autor
Publicações relacionadas no blog

O estado da maturidade digital empresarial: a transformação digital ainda não terminou
Explore como a IA impacta as empresas, as aplicações da IA generativa, as estratégias para modernizar as operações de TI e os benefícios da maturidade digital com a F5.
Como a IA generativa acelera a transformação digital
Veja como a IA generativa impulsiona a transformação digital nas empresas, acelerando tendências como a integração de APIs, os desafios dos modelos operacionais de TI híbrida e a adoção de AIOps.
Seis capacidades técnicas para acelerar a transformação digital
As arquiteturas empresariais atuais carecem dos fatores necessários de agilidade, escalabilidade, segurança e observabilidade, essenciais para impulsionar a mudança tecnológica. No entanto, estas seis capacidades fundamentais ajudarão as empresas a gerenciar riscos e desafios ao longo de sua transformação digital.
Inverter a API é a transformação digital de que as empresas precisam para participar e competir em uma economia de APIs
As organizações detêm um valor latente — na forma de APIs internas — que precisam explorar para competir em uma economia de APIs. Embora os desafios técnicos e de segurança possam desestimular algumas delas, as empresas precisam reconhecer que inverter suas APIs permitirá liberar o valor da organização como plataforma.
A modernização da TI começa pela infraestrutura
O hardware e o software evoluíram rapidamente desde os primórdios da internet, mas, para aproveitar ao máximo os benefícios resultantes dessa evolução, as organizações precisam avaliar e modernizar sua infraestrutura e a entrega de aplicativos. Acelere os esforços de modernização com a nova F5 rSeries.