Há dois tipos de velocidade com os quais os profissionais de segurança precisam lidar. O primeiro está relacionado ao desempenho e ao equilíbrio entre a necessidade de responder rapidamente às solicitações e a de proteger tanto os usuários quanto os ativos corporativos contra exploração. Esse desafio é, sobretudo, uma questão de gestão de riscos. Como descobrimos no ano passado em nossa pesquisa anual, a maior parcela das organizações está, de fato, disposta a sacrificar a segurança em troca de alguma melhoria específica no desempenho.
Mas há outro tipo de velocidade com a qual os profissionais de segurança — assim como as empresas que atendem — têm dificuldade: a rapidez para lidar com ameaças emergentes. Por exemplo, a exploração de vulnerabilidades de dia zero e ataques DDoS contra redes, aplicações e APIs que surgem do nada.
Sabemos, com base em outras pesquisas do setor, que, quando se trata de corrigir vulnerabilidades, há um intervalo significativo entre a descoberta e a resolução, o que deixa as empresas vulneráveis a ataques. Também sabemos que a aplicação das políticas adequadas para lidar com ataques DDoS nos sistemas e serviços certos pode levar tempo — e, no mundo dos negócios digitais, isso custa dinheiro de verdade.
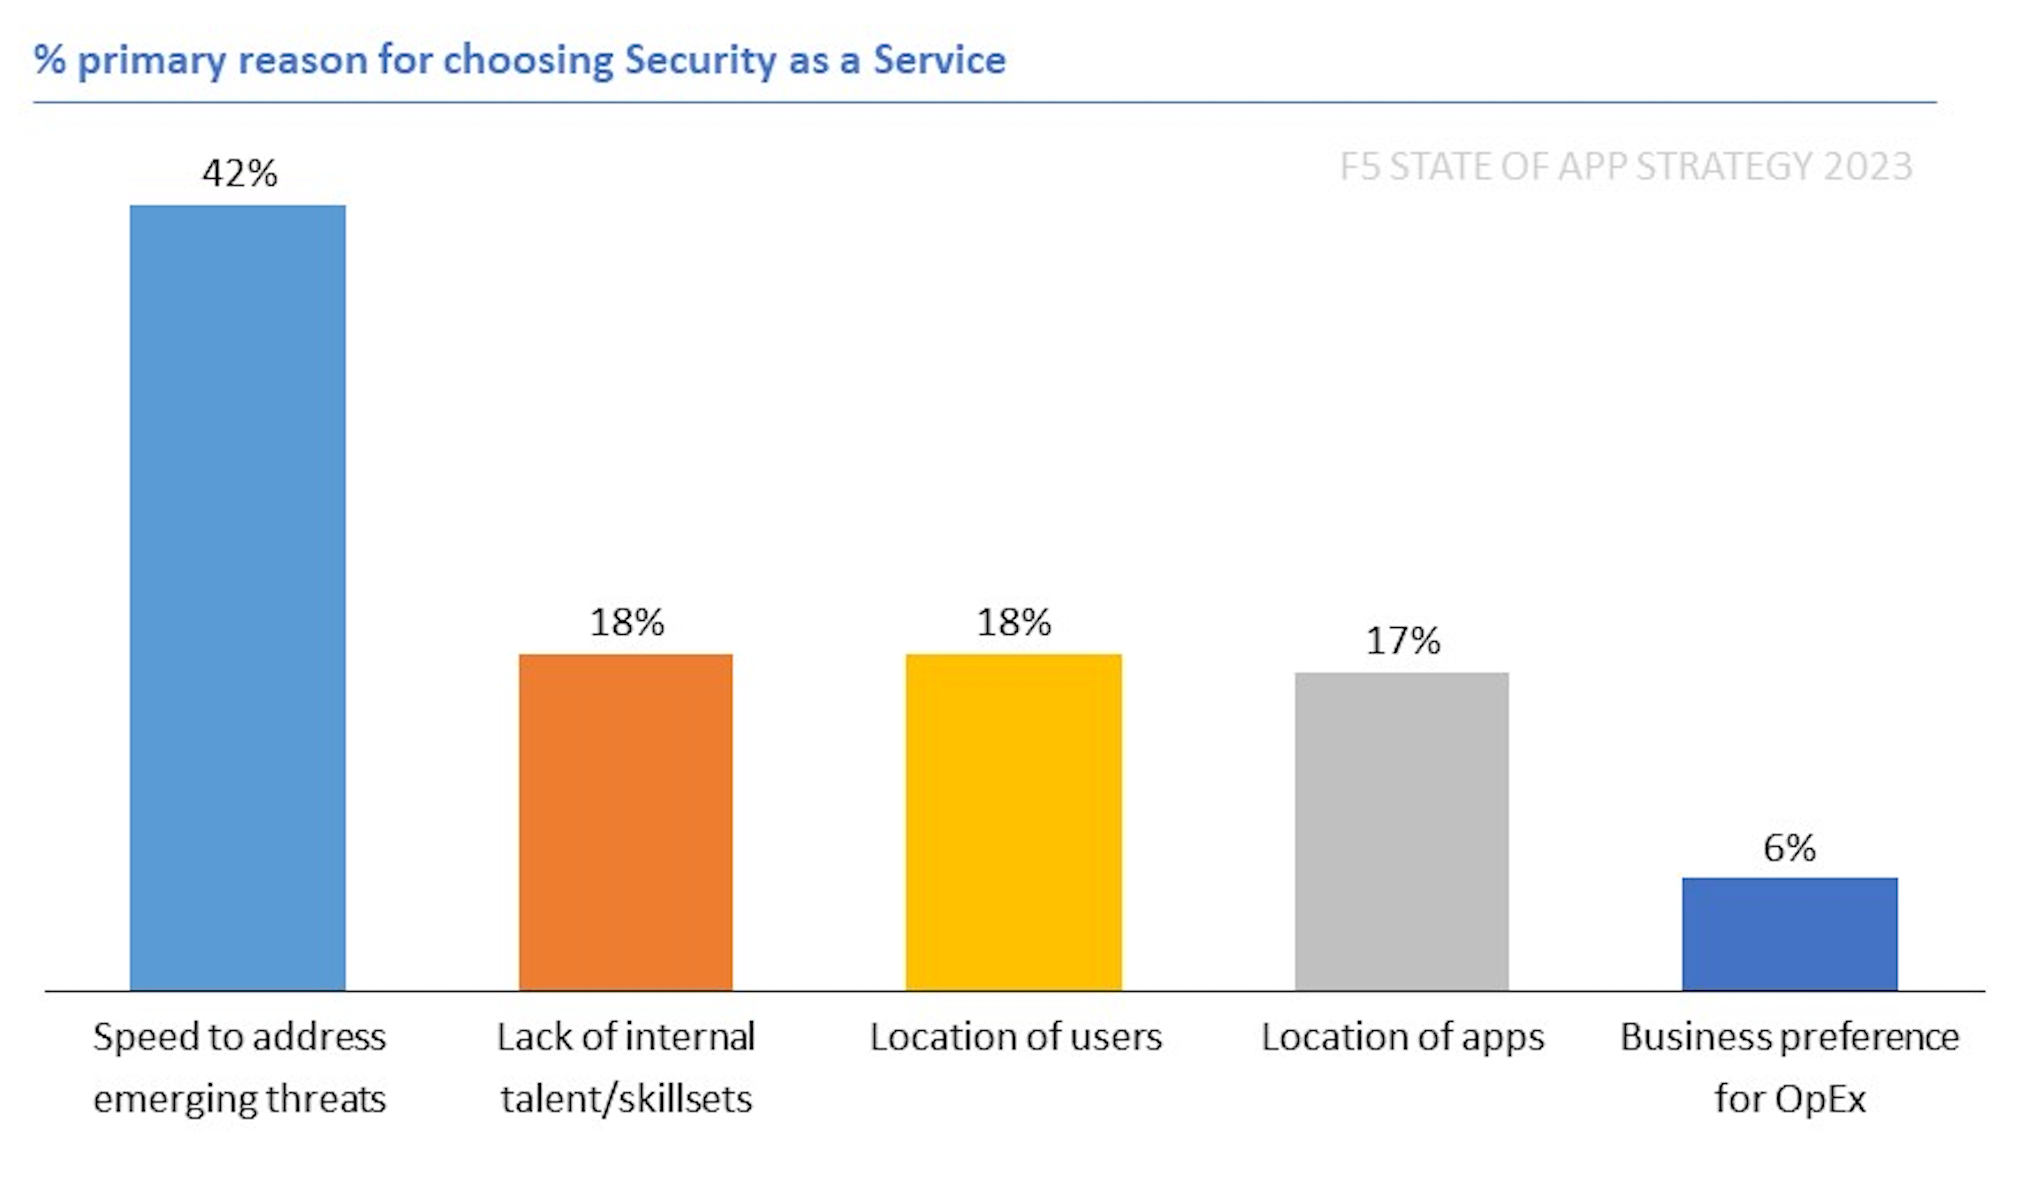
Portanto, não foi exatamente uma surpresa quando perguntamos aos participantes da nossa pesquisa State of Application Strategy 2023 sobre os motivos que os levam a adotar a segurança como serviço (SECaaS).
A resposta predominante foi “velocidade”.
Essa necessidade de velocidade está influenciando as decisões sobre onde implantar as cargas de trabalho. Pela primeira vez nos nove anos em que realizamos esta pesquisa, observamos que os serviços de segurança foram implantados fora das instalações (36%) em uma proporção ligeiramente maior do que nas próprias instalações (35%). Nenhuma outra categoria de serviços de entrega de aplicações chega sequer perto desse equilíbrio. Mas e a segurança? Cada vez mais, a segurança está sendo implantada na nuvem pública e oferecida como serviço.
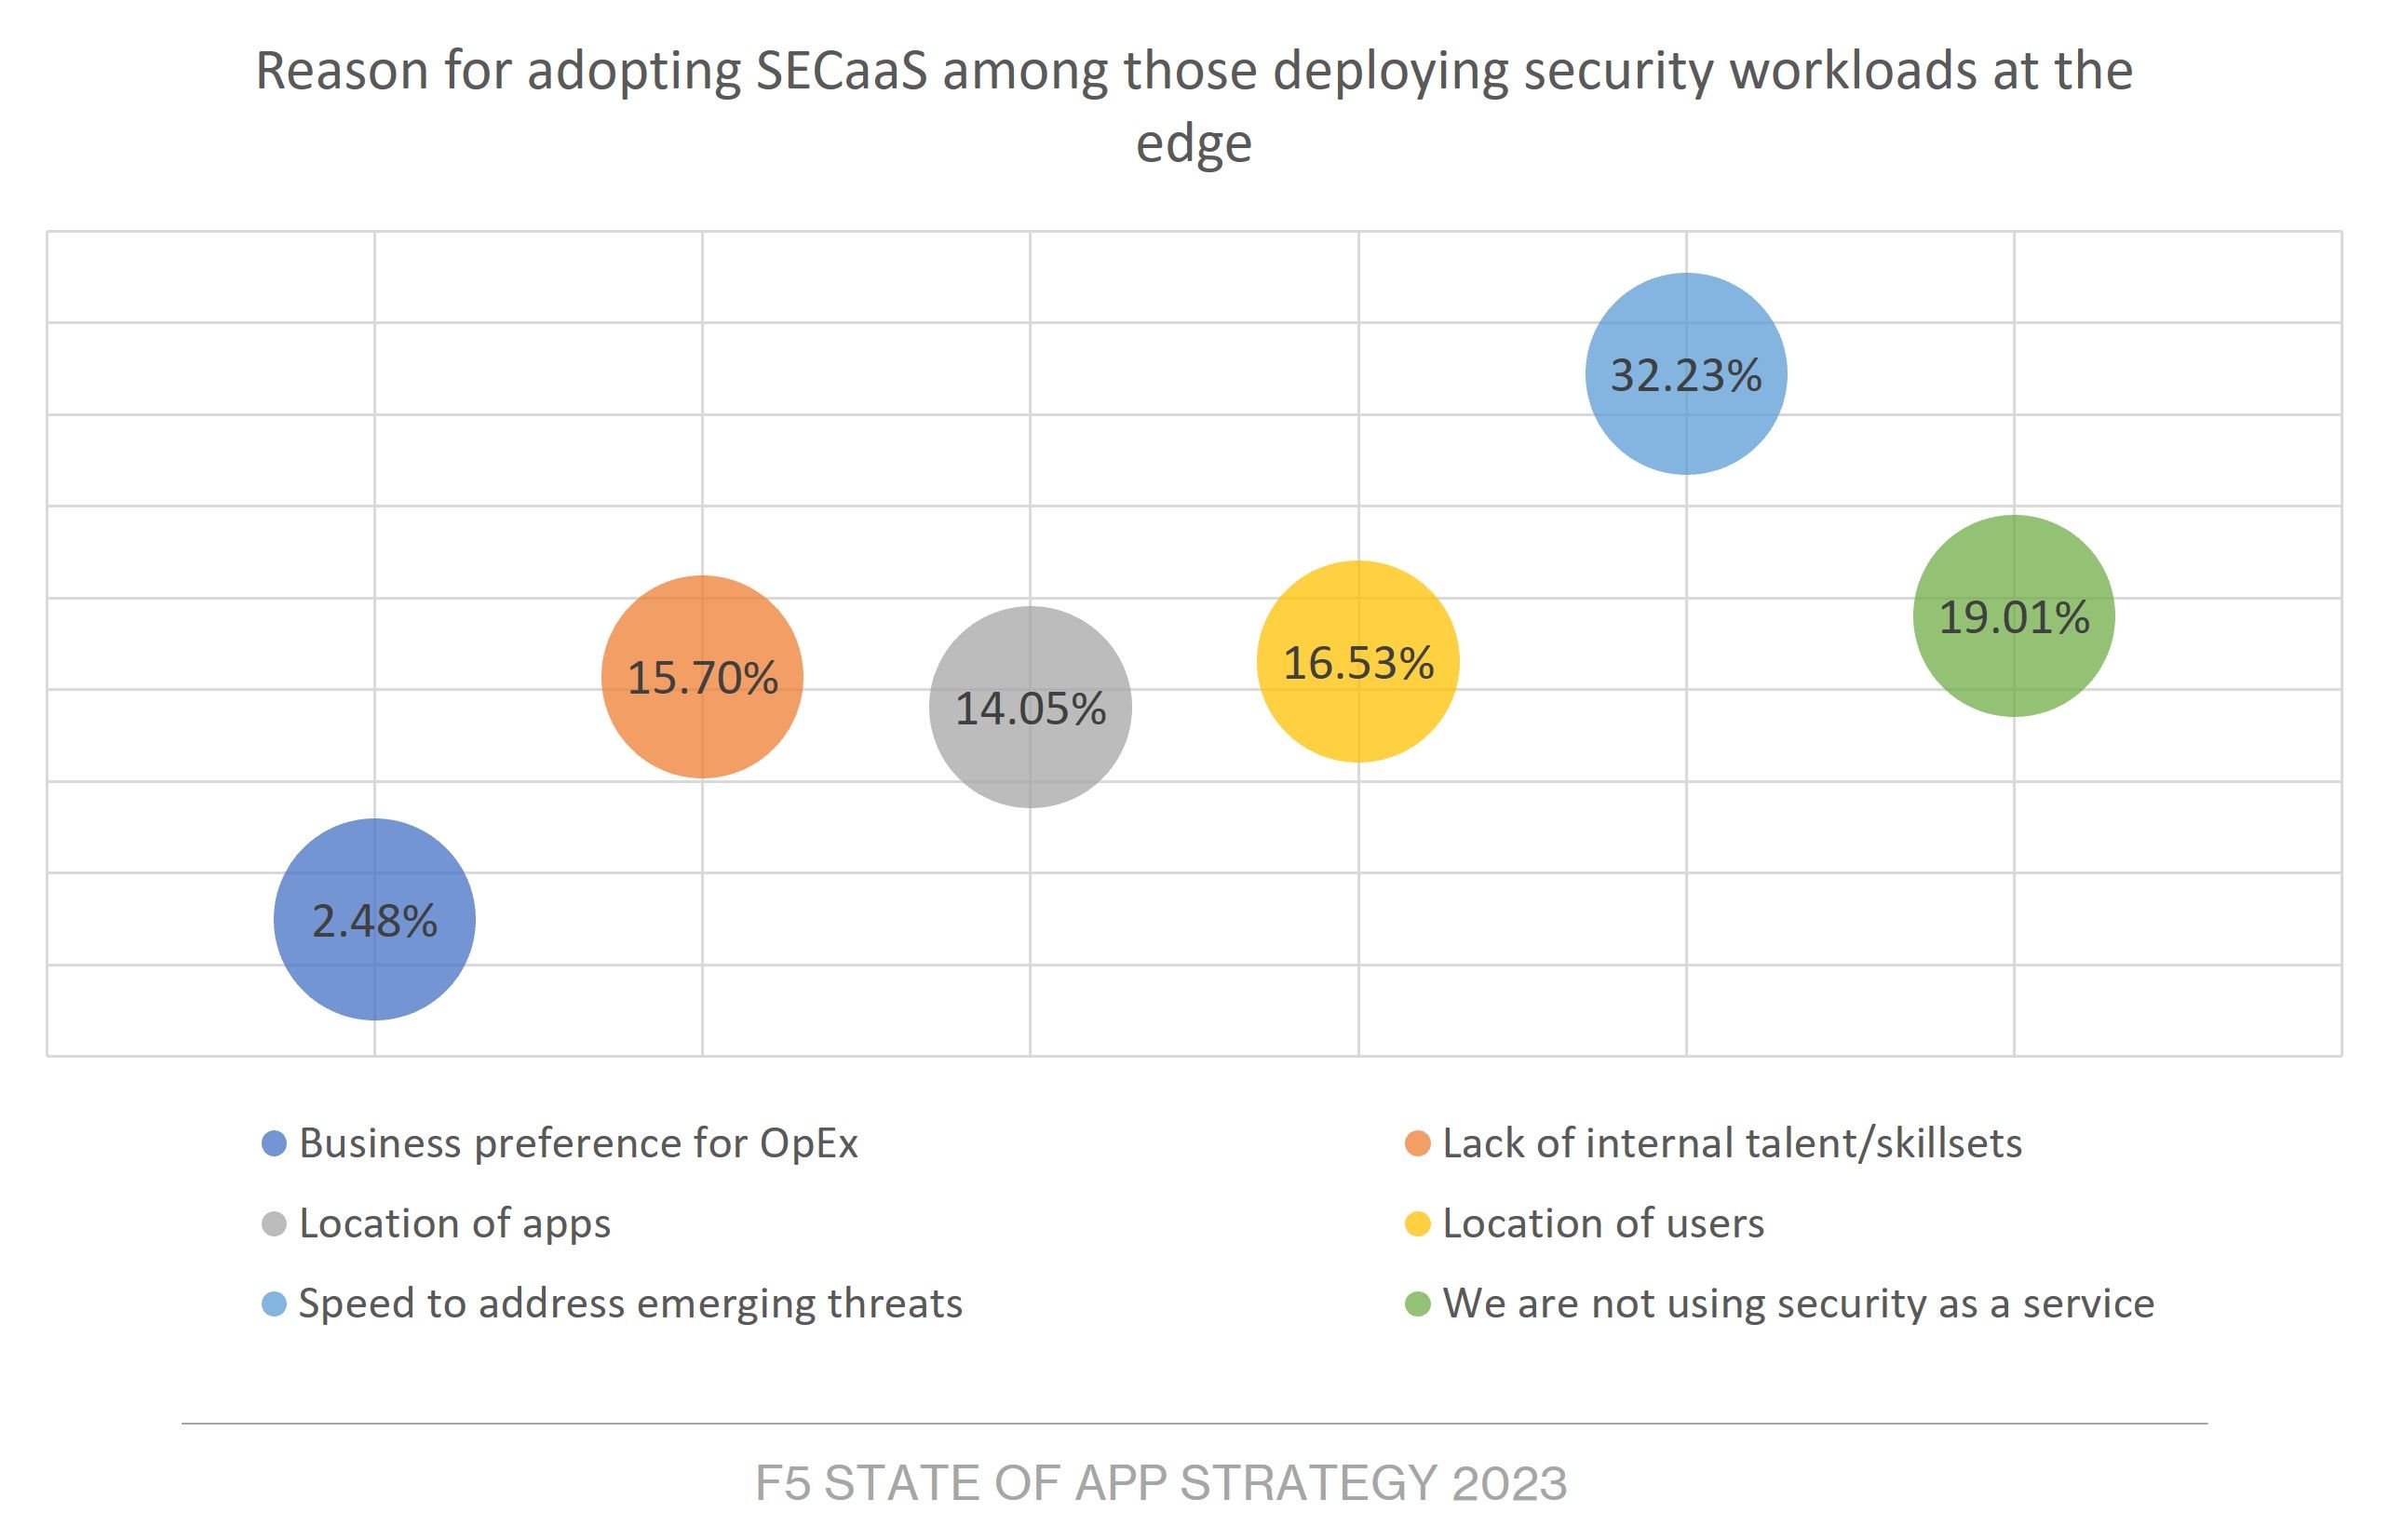
E, quando analisamos os tipos de cargas de trabalho que os entrevistados planejavam implantar na borda, provavelmente não surpreende que aqueles que pretendiam implantar cargas de trabalho de serviços de segurança tenham apontado a “rapidez para lidar com ameaças emergentes” como o principal motivo para adotar SECaaS.
Nada disso deveria ser uma surpresa. Um dos benefícios operacionais da adoção de SECaaS — seja tradicional ou na borda — é a rapidez com que os provedores conseguem lidar com ameaças emergentes. Mas isso também melhora o desempenho. Aproximar os serviços de segurança do usuário — o que inclui agentes mal-intencionados que se passam por usuários — permite detectar e neutralizar ameaças mais cedo, evitando que elas sobrecarreguem os aplicativos, as APIs e os serviços visados.
E, como os leitores sabem, o axioma operacional número dois afirma que “à medida que a carga aumenta, o desempenho diminui”. Portanto, se qualquer serviço ou sistema no caminho crítico — entre o usuário e o aplicativo/API — for subitamente sobrecarregado por um ataque, sua carga aumentará à medida que ele tentar lidar com a situação. À medida que a carga aumenta… o desempenho diminui.
Ao transferir para a borda a responsabilidade de detectar e neutralizar ataques, as empresas obtêm, na prática, dois benefícios relacionados à “velocidade”: o tempo de resposta a ataques emergentes e o desempenho em tempo real de aplicativos e APIs.
Também é verdade que nem toda função de segurança é adequada para ser oferecida “como serviço” ou na borda. Mas, quando se trata de proteções como DDoS e WAAP, as opções “como serviço” e na borda são, sem dúvida, boas alternativas para otimizar os dois tipos de velocidade — operacional e de execução. Esse é um dos motivos pelos quais é cada vez mais importante que o projeto de um serviço digital inclua considerações sobre a entrega e a segurança de aplicações desde a fase de projeto.
Uma das maneiras pelas quais as organizações estão fazendo isso é adotando uma abordagem de plataforma para a segurança. Não vou revelar nossas conclusões sobre esse tema entrando em detalhes aqui, mas você pode conhecê-las em nosso Relatório sobre o Estado da Estratégia de Aplicações de 2023.
Mantenha-se seguro por aí.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

O estado da maturidade digital empresarial: a transformação digital ainda não terminou
Explore como a IA impacta as empresas, as aplicações da IA generativa, as estratégias para modernizar as operações de TI e os benefícios da maturidade digital com a F5.
Como a IA generativa acelera a transformação digital
Veja como a IA generativa impulsiona a transformação digital nas empresas, acelerando tendências como a integração de APIs, os desafios dos modelos operacionais de TI híbrida e a adoção de AIOps.
Seis capacidades técnicas para acelerar a transformação digital
As arquiteturas empresariais atuais carecem dos fatores necessários de agilidade, escalabilidade, segurança e observabilidade, essenciais para impulsionar a mudança tecnológica. No entanto, estas seis capacidades fundamentais ajudarão as empresas a gerenciar riscos e desafios ao longo de sua transformação digital.
Inverter a API é a transformação digital de que as empresas precisam para participar e competir em uma economia de APIs
As organizações detêm um valor latente — na forma de APIs internas — que precisam explorar para competir em uma economia de APIs. Embora os desafios técnicos e de segurança possam desestimular algumas delas, as empresas precisam reconhecer que inverter suas APIs permitirá liberar o valor da organização como plataforma.
A modernização da TI começa pela infraestrutura
O hardware e o software evoluíram rapidamente desde os primórdios da internet, mas, para aproveitar ao máximo os benefícios resultantes dessa evolução, as organizações precisam avaliar e modernizar sua infraestrutura e a entrega de aplicativos. Acelere os esforços de modernização com a nova F5 rSeries.