Vor vier Jahren heiratete Meghan Markle Prinz Harry. Unterdessen meldete Sears Insolvenz an, und am Himmel war ein seltener Super-Blau-Blutmond zu sehen. Toys “R” Us schloss außerdem alle seine Filialen, und Apple wurde zum ersten börsennotierten US-Unternehmen mit einem Marktwert von einer Billion US-Dollar.
Nicht zu vergessen ist, dass 2018 auch die Verabschiedung von TLS 1.3 durch die Internet Engineering Task Force (IETF) erfolgte.
Seitdem hatten Unternehmen ausreichend Zeit, die Vorteile und Herausforderungen der Einführung von TLS 1.3 zu bewerten, der neuesten Version eines der am weitesten verbreiteten kryptografischen Protokolle, das Datensicherheit und Datenschutz im Internet ermöglicht.
Um zu verstehen, warum Unternehmen TLS 1.3 eingeführt haben – oder warum (noch) nicht –, hat Enterprise Management Associates (EMA) den Forschungsbericht „Der vierte Jahrestag von TLS 1.3: Was haben wir über die Implementierung und Netzwerküberwachung gelernt?“ erstellt.
Die von F5 gesponserte EMA-Studie gibt die Einschätzungen von Technologie- und Unternehmensverantwortlichen aus verschiedenen Branchen in Nordamerika wieder, darunter Technologiedienstleistungen, Finanzwesen und Gesundheitswesen. Die Teilnehmenden geben Aufschluss darüber, wie Unternehmen ihre Prioritäten in den Bereichen Informationssicherheit und Compliance setzen und wie Vorschriften zur Datensicherheit und zum Datenschutz die Ausrichtung ihrer Sicherheitsprioritäten beeinflusst haben.
Hier sind drei Schlussfolgerungen aus dem Bericht:
1. Regulatorische Vorgaben und Anbieterkontrollen, verbesserte Datensicherheit und Remote-Arbeit fördern die Akzeptanz
Standards für Datensicherheit und Datenschutz standen in den vergangenen Jahren für Führungskräfte aus Wirtschaft und Technologie besonders im Fokus. Daher überrascht es kaum, dass die Studienteilnehmenden eine Verbesserung der Datensicherheit und des Datenschutzes als Hauptgründe für die Einführung von TLS 1.3 nannten. Tatsächlich bezeichneten 85 % der Befragten die Datensicherheit als größten Vorteil ihrer TLS-1.3-Implementierung.
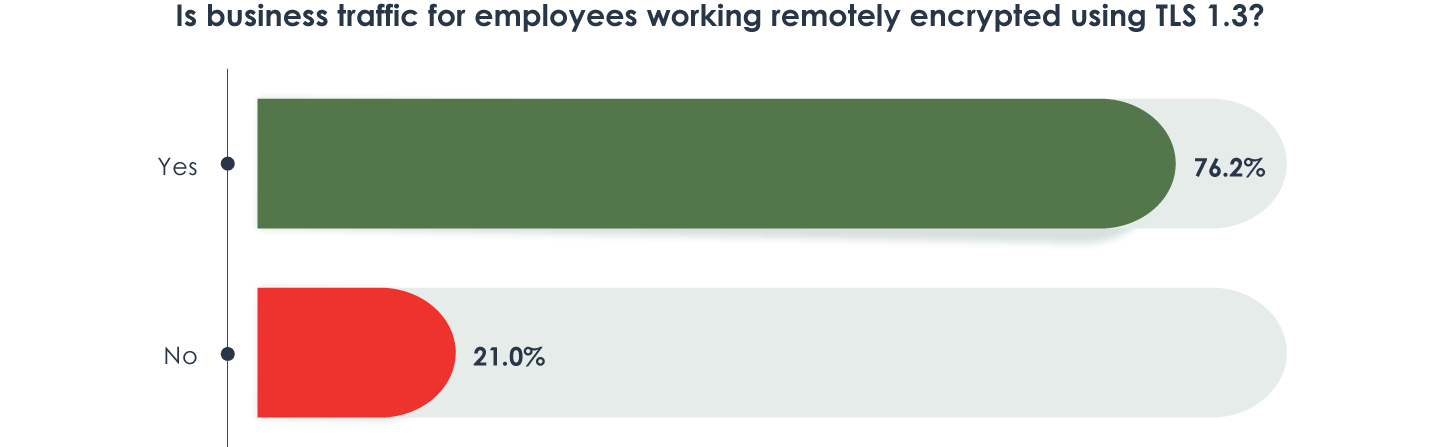
Darüber hinaus spielten bei der Einführung von TLS 1.3 auch die Anpassung der Unternehmen an die COVID-19-Pandemie, der Trend zur Remote-Arbeit und deren anhaltende Bedeutung sowie die Notwendigkeit, sensible Daten und geistiges Eigentum des Unternehmens sicher zu handhaben, eine Rolle. Wie Abbildung 1 zeigt, nutzen 76 % der Befragten TLS 1.3 für den geschäftlichen Datenverkehr von Mitarbeitenden im Homeoffice.
2. Überlegungen zur Sichtbarkeit und Überwachung zählen zu den größten Hindernissen
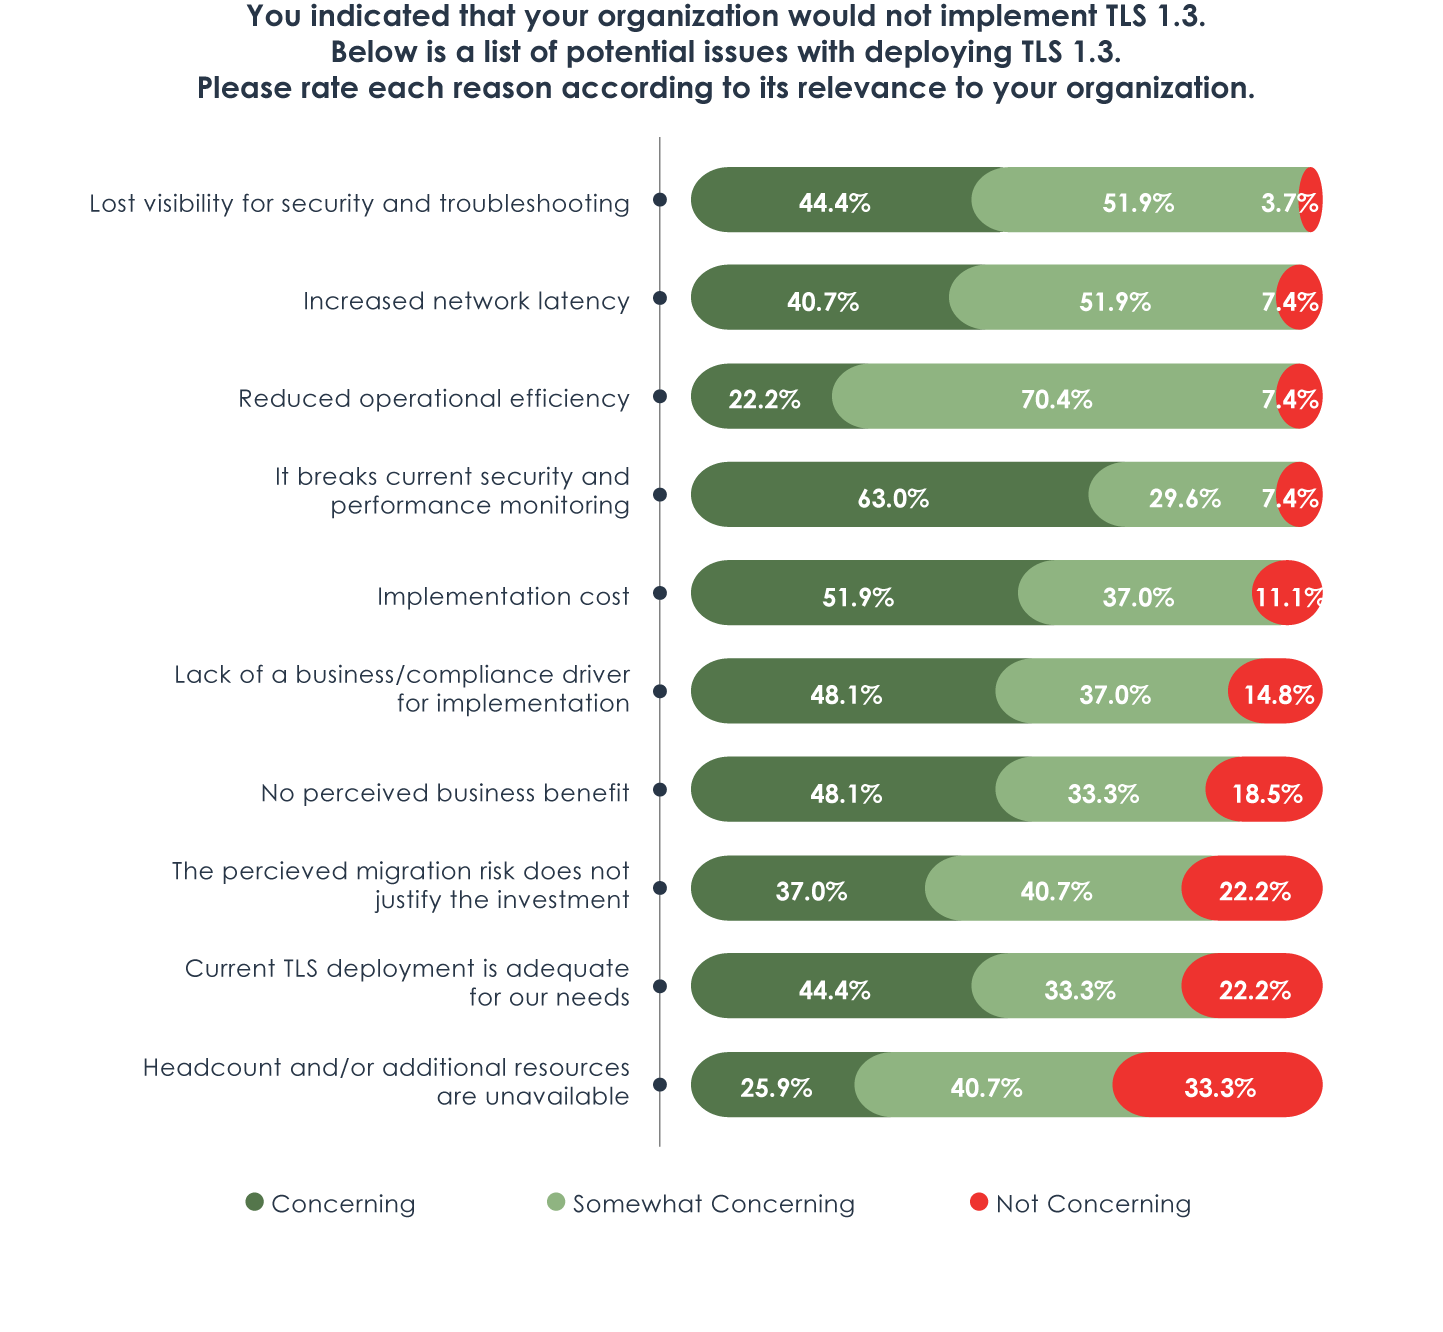
Trotz Vorgaben von Anbietern und Regulierungsbehörden wie HIPAA und der Datenschutz-Grundverordnung (DSGVO) der EU fällt es Unternehmen schwer, die Einführung von TLS 1.3 voranzutreiben, da sie Auswirkungen auf ihre Sicherheits- und Überwachungskonzepte befürchten, wie Abbildung 2 zeigt. Darüber hinaus ist es kein Geheimnis, dass eine solche Integration eine Herausforderung darstellen kann. Statt sich verbindlich festzulegen, gewinnen viele Unternehmen daher Zeit, um einen Migrationsplan auszuarbeiten, und prüfen Übergangslösungen, die sich einfacher und mit weniger Eingriffen implementieren lassen als TLS 1.3.
Der Verlust der Transparenz lässt auch 96 % der Umfrageteilnehmer zögern. Schließlich waren 44 % der Befragten, die TLS 1.3 implementiert hatten, aufgrund der fehlenden Einblicke in den Datenverkehr gezwungen, die Implementierung rückgängig zu machen. Mehr als ein Viertel der Befragten glaubt zudem, möglicherweise eine Sicherheitsverletzung erlitten zu haben, weil das Protokoll keine ausreichende Transparenz des Datenverkehrs bietet.
3. Die Ressourcen- und Implementierungskosten sind erheblich
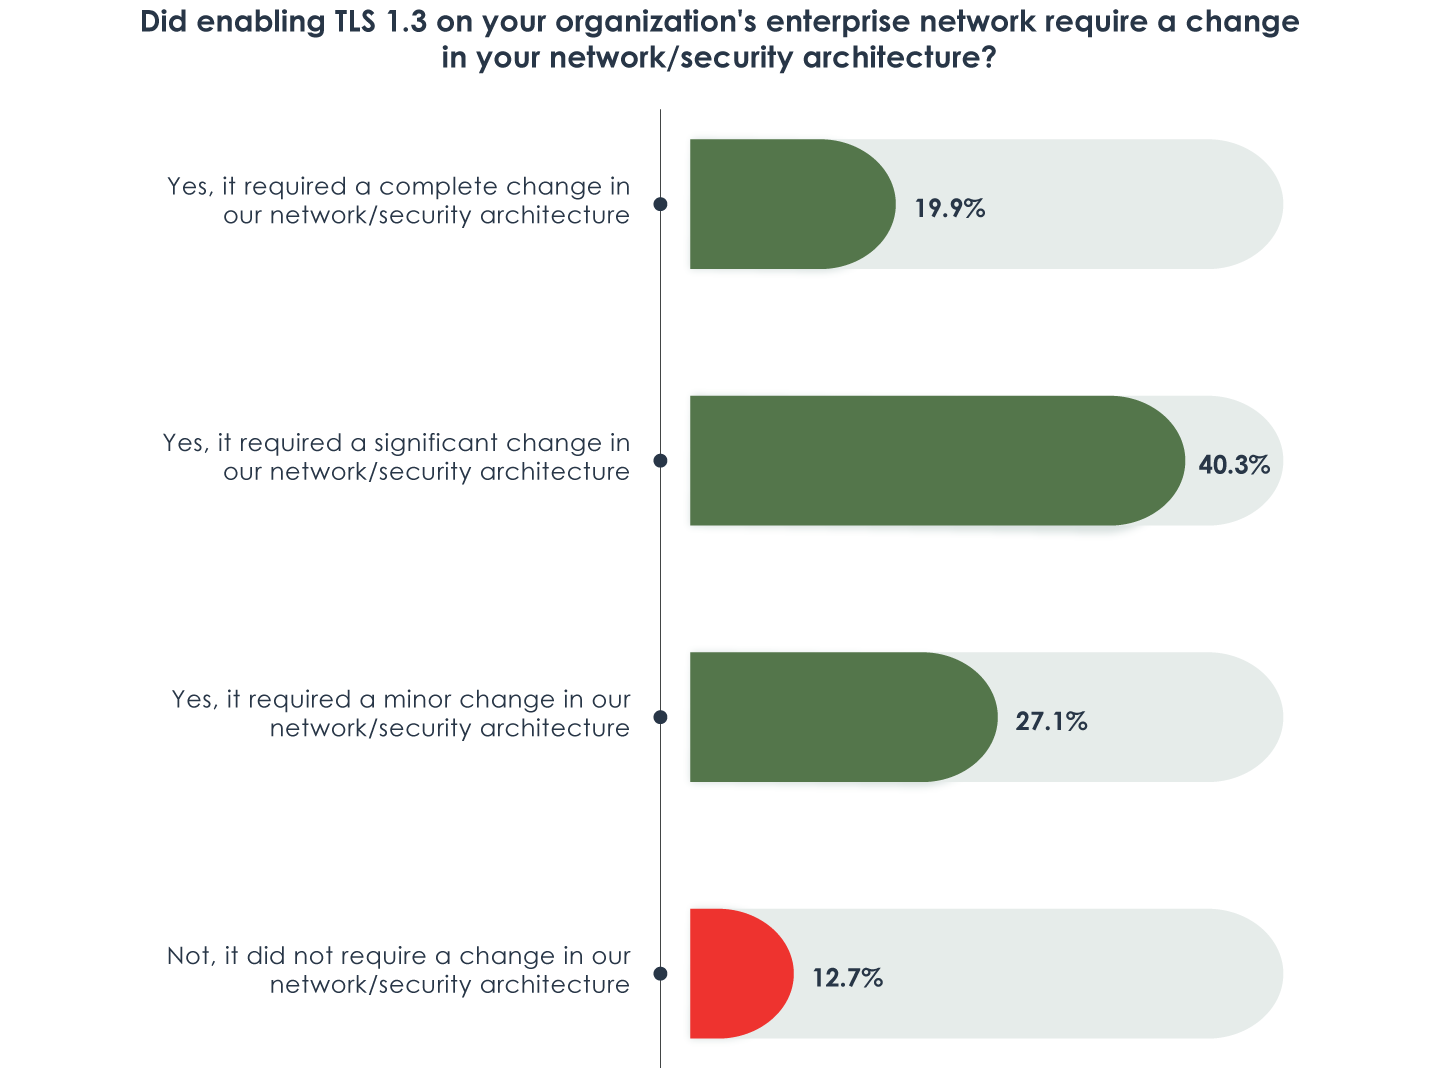
Siebenundachtzig Prozent der befragten Unternehmen, die TLS 1.3 implementiert haben, mussten ihre Infrastruktur in gewissem Umfang anpassen, um die Integration zu ermöglichen, wie Abbildung 3 zeigt. Die Aktualisierung einer Netzwerktopologie ist für viele zweifellos schwer zu verkraften. Sie ist zeitaufwendig und kostspielig. Angesichts der begrenzten personellen Ressourcen in den ohnehin bereits stark ausgelasteten Sicherheitsteams und des im Vergleich zu konkurrierenden geschäftlichen Anforderungen als sehr gering wahrgenommenen geschäftlichen Nutzens (81 %) lässt es sich nur schwer rechtfertigen, Ressourcen für die Umsetzung eines Projekts dieser Größenordnung abzuziehen.
Auch wenn verschiedene Faktoren die Einführung von TLS 1.3 weiterhin beeinflussen werden, steht eines fest: TLS wird als empfohlenes Protokoll für den Datenschutz auch künftig Bestand haben.
Da mittlerweile fast 90 % des gesamten Internetverkehrs verschlüsselt sind und dieser Anteil weiter wächst, kann Ihnen das, was Sie nicht sehen, schaden. Cyberkriminelle nutzen verschlüsselten Datenverkehr ständig aus, um Schadsoftware zu verbergen – unabhängig von der TLS-Version. Wenn Sie diesen Datenverkehr nicht überprüfen, setzen Sie Ihr Unternehmen einem Risiko aus.
Erfahren Sie im vollständigen EMA-Bericht mehr darüber, was Technologie- und Unternehmensverantwortliche über die Implementierung von TLS 1.3 sagen, und erfahren Sie, warum die Transparenz und Orchestrierung des SSL/TLS-verschlüsselten Datenverkehrs – insbesondere des mit TLS 1.3 verschlüsselten ein- und ausgehenden Datenverkehrs – heute so entscheidend sind.
Über den Autor

Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...