St. Louis, Missouri. Orléans, Frankreich. Die Thermopylen, Griechenland.
Im Laufe der Geschichte wurden bestimmte Orte als „Tor zum/zur _____“ bezeichnet. Diese Orte sind dafür bekannt, von strategischer Bedeutung zu sein – sei es für die Verteidigung eines Reiches wie Frankreich oder Sparta oder als Ausgangspunkt weitreichender Bestrebungen zur Besiedlung neuer Gebiete wie St. Louis. Tore führen an einen anderen, meist bedeutenden Ort. Wer sie kontrolliert, bestimmt, wer oder was hinein- oder hinausgelangt. Sie ermöglichen die Kontrolle des Zugangs und bieten zugleich einen wirksameren Schutz vor Invasionen oder Angriffen. In der modernen Welt begegnen uns solche Tore an Flughäfen rund um den Globus, wenn wir an einem internationalen Flughafen den „Zoll“ passieren oder zunächst durch die gefürchtete „Sicherheitskontrolle“ müssen.
Es überrascht daher nicht, dass sich im Laufe der Technikgeschichte eine Gruppe von Geräten herausgebildet hat, die als strategisch wichtig gelten und unter dem Sammelbegriff „Gateways“ bekannt sind.
Im Falle von Anwendungen sorgen diese Geräte, die einen strategisch wichtigen Punkt in der Architektur einnehmen, für die Sicherheit, Skalierbarkeit und häufig auch Interoperabilität neuer Technologien.
Vereinfacht gesagt könnte man die Netzwerk-Firewall als „erste“ Ausprägung eines anwendungszentrierten Gateways im Netzwerk betrachten. In der Anfangszeit fungierte sie schließlich als Torwächter. Auf Anwendungen konnte von außerhalb des Unternehmensnetzwerks nur zugegriffen werden, wenn die Netzwerk-Firewall diesen Zugriff zuließ. Heutige Gateways sind jedoch weitaus anwendungsspezifischer und erfüllen nicht nur die Anforderungen an Sicherheit, sondern auch an Skalierbarkeit, Zugriff und Interoperabilität.
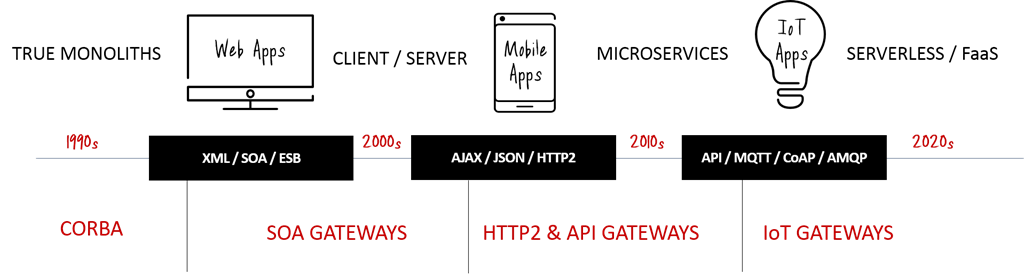
All dies sind zentrale Anliegen, während wir uns auf das Zeitalter des IoT zubewegen. Eine aktuelle von Vanson Bourne durchgeführte HCL-Umfrage ergab, dass 93 % der Befragten Bedenken hinsichtlich der Sicherheit, 86 % hinsichtlich der Skalierbarkeit und 83 % hinsichtlich der Interoperabilität hatten. Nichts davon sollte überraschen. Die schiere Menge an Geräten, die Zugriff auf Apps benötigen, um Daten zu erfassen, Befehle auszutauschen und Dinge zu überwachen, wird zweifellos enorme Auswirkungen auf jedes Netzwerk haben. Der Druck auf Unternehmen, das nächste „Ding“ möglichst schnell auf den Markt zu bringen, wirkt sich nachteilig auf die Sicherheit aus. Und Interoperabilität ist in einem neuen Markt, der ebenso sehr auf die Kommunikation mit anderen Dingen und Apps angewiesen ist wie auf die Erfüllung seines vorgesehenen Zwecks, immer eine Herausforderung. Junge Märkte entwickeln sich häufig schnell auseinander, und es bilden sich Gruppierungen um verschiedene Standards, bis man sich eines Tages auf einen oder zwei einigt. In der Anfangsphase gibt es jedoch oft eine komplexe und unübersichtliche Auswahl an Möglichkeiten. Innovatoren sind nicht bereit, abzuwarten, bis sich die Lage geklärt hat. Schließlich sind Innovatoren erfolgreich, indem sie ihre Produkte auf den Markt bringen.
Damit stellt sich die Frage, wie Sicherheit, Skalierbarkeit und Interoperabilität gewährleistet werden können, während die neue Technologie ausgereift und Standards ausgearbeitet werden. Die Antwort darauf lautet in der Regel: Gateways.
In der Vergangenheit wurden Gateways entwickelt, um dieselben Herausforderungen im Zusammenhang mit anderen Technologien und Protokollen wie XML und SOAP zu bewältigen. Ich bin sicher nicht der Einzige, der sich an das Gerangel zwischen RPC/ENC und DOC/LIT um den „Standard“ für Webdienste erinnert (und dabei vielleicht zusammenzuckt). Und ich bin auch nicht der Einzige, der sich an den jüngeren Streit zwischen JSON und XML erinnert. Heute finden solche Machtkämpfe im IoT-Bereich statt, wo MQTT, CoAP und AMQP um die Vorherrschaft ringen.
Innovationen können jedoch nicht warten, und überall entstehen Gateways, um die Herausforderungen zu bewältigen, die sich aus neuen Technologien und Protokollen ergeben.
HTTP2-Gateways
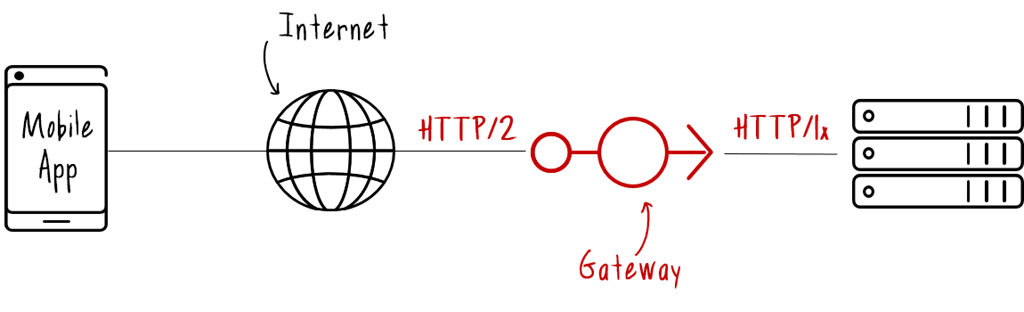
HTTP2-Gateways lösen in erster Linie eine Herausforderung bei der Interoperabilität zwischen HTTP/1.x und HTTP/2. Diese Geräte terminieren HTTP2 nach „außen“, um Mobil- und IoT-Geräte zu unterstützen, die mit dem neuesten HTTP-Standard deutlich schneller arbeiten. Sie ermöglichen es innovativen Unternehmen, Verbrauchern und vernetzten Geräten HTTP2-Unterstützung anzubieten, ohne die App- und Netzwerkinfrastruktur mit großem Aufwand auf den neuen Standard umstellen zu müssen. Natürlich hofft (und erwartet) man, dass eines Tages alle HTTP2 verwenden werden. Bis dahin sorgen HTTP2-Gateways jedoch für die nötige Interoperabilität, damit innovative Unternehmen mit voller Kraft voranschreiten können.
API-Gateways
Das Aufkommen von API-Gateways lässt sich mit einem Schmetterling vergleichen, der aus seinem Kokon schlüpft. Zuvor war es eine Raupe (SOA-Gateways), doch nun ist daraus ein Schmetterling (ein API-Gateway) geworden. Das soll nicht heißen, dass es in dieser Kategorie keine völlig neuen Anbieter gibt – die gibt es durchaus. Dennoch weisen sie viele Gemeinsamkeiten auf, vor allem weil beide auf HTTP basieren. Während sich SOA-Gateways hauptsächlich mit XML und SOAP befassten, konzentrieren sich API-Gateways auf JSON und RESTful APIs, die über HTTP-Endpunkte implementiert werden.
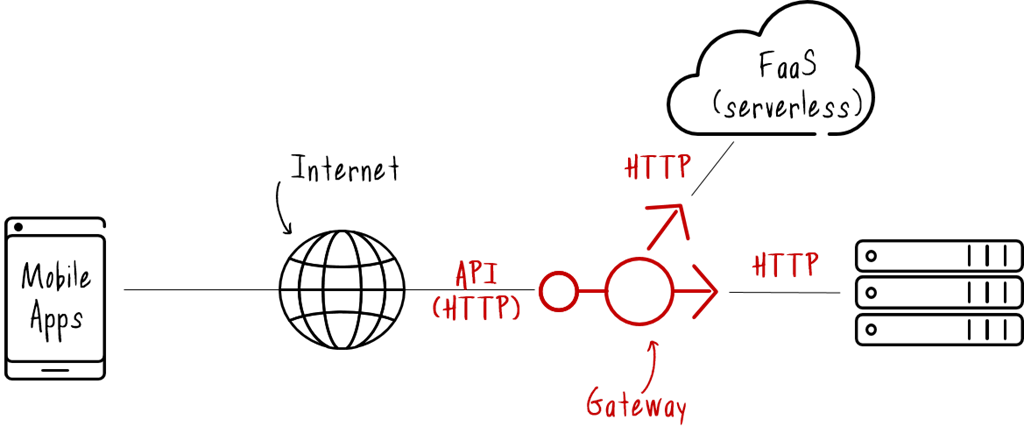
Diese Geräte sorgen für Sicherheit und Skalierbarkeit und bieten in einigen Fällen auch Interoperabilitätsdienste. Sie beherrschen die Sprache von Apps und kommunizieren gleichermaßen mühelos über JSON und HTTP. Damit bilden sie eine solide Grundlage für neue App-Modelle wie Microservices und Serverless Computing mit denen sich API-Aufrufe nicht nur über Anwendungen, sondern auch über verschiedene Umgebungen hinweg verteilen lassen. API-Gateways gewährleisten zudem die Skalierbarkeit, indem sie Kontingente durchsetzen (Begrenzung der Aufrufrate) und den Zugriff über die Verwaltung von API-Schlüsseln steuern.
Dabei handelt es sich nicht einfach nur um „Load Balancer“, auch wenn die Skalierung durch Lastverteilung zweifellos ein wesentliches Merkmal von API-Gateways ist. Diese leistungsstarken Systeme müssen über herkömmliche Lastverteilung hinausgehen, um ein konsistentes Nutzungserlebnis zu ermöglichen und Entwicklern sowie Unternehmen gleichzeitig die Vorteile von Cloud und Serverless zu erschließen. API-Gateways müssen „intelligent“ sein, wenn sie APIs absichern und skalieren sollen. Das bedeutet, dass sie Anfragen und Antworten prüfen und sich in externe Authentifizierungsanbieter wie OAuth2 und JWT integrieren können müssen.
IoT-Gateways
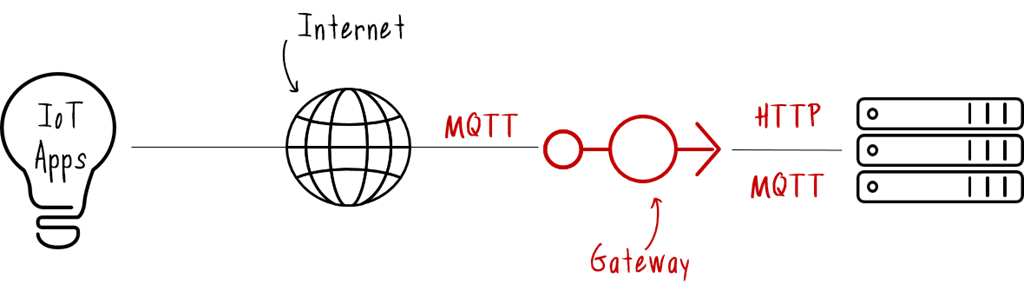
IoT-Gateways sind heute noch die jüngste Form von Gateways, doch es gibt sie bereits, und sie sind für den Erfolg von IoT-Initiativen von entscheidender Bedeutung – vielleicht sogar mehr als andere Gateways für ihre jeweiligen Märkte. Das liegt an den verwendeten Protokollen, die alles andere als webfreundlich sind. Zwar kommunizieren viele Verbrauchergeräte über das „Web“, doch Gerätehersteller setzen zunehmend auf IoT-spezifische Protokolle wie MQTT und CoAP, da diese effizienter sind und weniger Rechenleistung auf dem Gerät beanspruchen. Die Anwendungen, die diese Daten empfangen, unterstützen MQTT jedoch nicht unbedingt. Und selbst wenn sie es tun, können sie nicht aus eigener Kraft skalieren, um die – hoffentlich außerordentlich hohe – Nachfrage zu bewältigen.
So entsteht das IoT-Gateway, das sowohl die Sprache des IoT als auch die des Webs beherrscht und gleichzeitig skalieren und den Zugriff absichern kann. Wie API-Gateways müssen diese Gateways „intelligent“ genug sein, um Anfragen und Antworten zu übersetzen und weiterzuleiten sowie Anomalien oder schädliches Verhalten zu erkennen und so Missbrauch zu verhindern.
Aus architektonischer Sicht ermöglichen Gateways den Zugriff auf Netzwerke und Anwendungen. Anfragen werden über sie gebündelt, wodurch sie einen strategischen Kontrollpunkt bilden, an dem sich der Zugriff steuern, Übersetzungen vornehmen und Sicherheitsrichtlinien durchsetzen lassen. Sie sind ein entscheidender Wegbereiter für neue Technologien, da sie Unternehmen ermöglichen, während der natürlichen Übergangsphase, die bei der Einführung neuer Technologien oder Protokolle entsteht, Innovationen voranzutreiben und zugleich Beeinträchtigungen und Risiken für bestehende Geschäftsprozesse und Anwendungen zu minimieren.
Gateways werden zwar häufig als architektonische Konstrukte betrachtet, sind heute jedoch ebenso oft wichtige Innovationstreiber, die es Unternehmen ermöglichen, das Potenzial neuer Technologien auszuschöpfen.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...