
La finalisation par F5 de son acquisition de Volterra marque le début de la prochaine phase de l’informatique en périphérie et ouvre la voie à l’ère de l’Edge 2.0. Nous pensons qu’à l’ère de l’Edge 2.0, les entreprises numériques de tous les secteurs adopteront des plateformes d’informatique en périphérie pour fournir des applications, ainsi que traiter et analyser des données. La plateforme en périphérie constituera un élément essentiel de l’expérience utilisateur pour tous les services numériques.
Dans cet article, j’expliquerai l’évolution de l’architecture edge et présenterai la vision technologique de F5 pour le paradigme Edge 2.0.
Edge 1.0
Les technologies de périphérie existent sous une forme embryonnaire depuis de nombreuses années, mais elles répondaient alors à un objectif différent. Aux débuts d’Internet, elles étaient axées sur les contenus statiques et portaient le nom de réseau de diffusion de contenu (Content Delivery Network, ou CDN). Tim Berners-Lee, l’inventeur du World Wide Web, avait anticipé les problèmes de congestion auxquels les internautes seraient confrontés lors du transfert de grandes quantités de contenu web sur des connexions lentes : il avait baptisé ce phénomène le « World Wide Wait ». Intrigué par ce défi, Tom Leighton, professeur au MIT, s’est penché sur la question dans le cadre de recherches universitaires. Avec son étudiant Danny Lewin, il a ensuite cofondé Akamai Technologies en 1998, donnant ainsi naissance au modèle d’architecture des réseaux de diffusion de contenu.
Le paradigme des CDN visait, à juste titre, à distribuer les contenus web ou les applications web relativement statiques afin de les rapprocher des utilisateurs et de répondre aux besoins de rapidité et de redondance. Ces besoins ont donné naissance à un ensemble de principes architecturaux clés, notamment des points de présence (PoP) physiques proches des utilisateurs finaux, la mise en cache des contenus, la prédiction de la localisation, l’évitement de la congestion, les algorithmes de routage distribué, entre autres. Bien que les réseaux et les appareils aient évolué, ces principes de conception restent aujourd’hui au cœur des architectures CDN fondamentales.
Edge 1.5
Entre-temps, l’écosystème des « contenus » sur Internet a évolué. Les applications sont devenues la principale forme de contenu sur Internet. Dès lors, la périphérie distribuée ne pouvait rester à l’état embryonnaire : elle devait évoluer au même rythme que les architectures applicatives qu’elle prenait en charge, tout en faisant face à une pression croissante pour sécuriser une économie numérique en plein essor. Une part considérable de l’économie mondiale dépendant désormais fortement d’applications axées sur le commerce, les services de sécurité sont rapidement devenus un complément incontournable de l’offre des fournisseurs de CDN. Leur présence déjà établie dans le monde entier, plus proche des utilisateurs que le cloud et les centres de données traditionnels, leur permettait en effet de neutraliser les menaces plus tôt. Ces services ont été conçus sur l’infrastructure mise en place pour distribuer les contenus et constituent donc des environnements fermés et propriétaires. Les services proposés par un fournisseur de CDN ne sont ni compatibles avec ceux d’un autre fournisseur ni transférables vers celui-ci.
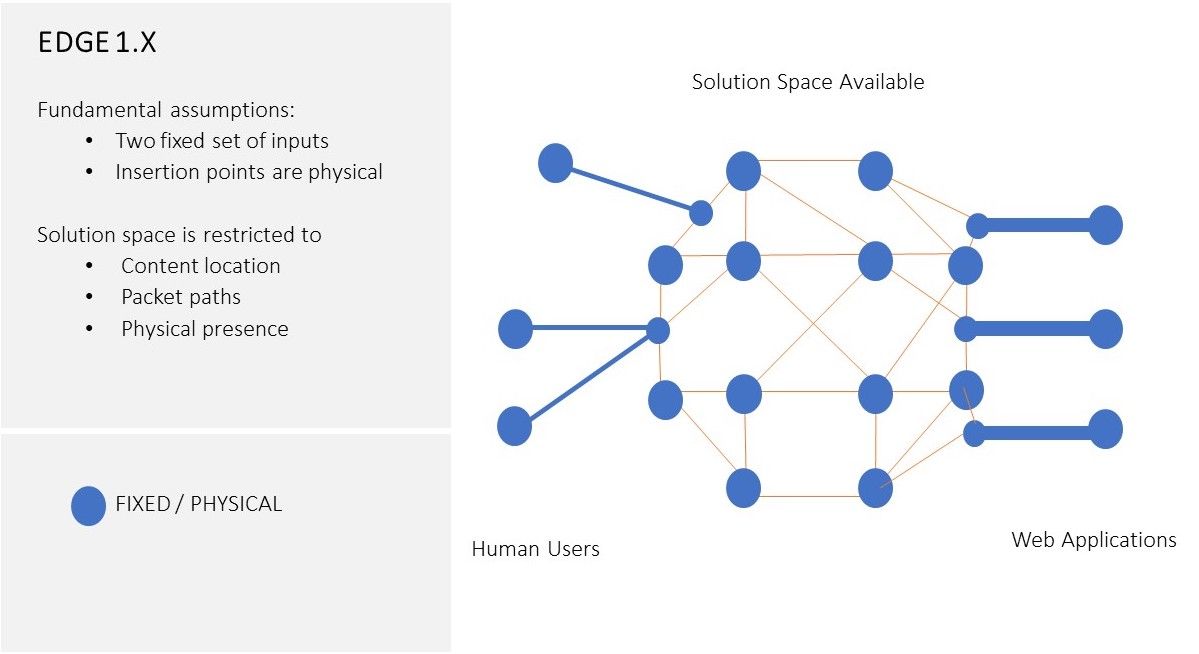
En outre, les principes fondamentaux de conception du paradigme architectural initial des CDN — visant à résoudre le problème originel du « World Wide Wait » d’Internet soulevé par Tim Berners-Lee — partaient du principe que les deux ensembles de points de terminaison (les utilisateurs et les contenus auxquels ils accèdent) étaient des entités relativement passives, et confiaient principalement la résolution du problème à une couche intermédiaire : en l’occurrence, un CDN. L’évolution de l’écosystème Internet, notamment la transition vers des applications de microservices conteneurisées et l’informatique intelligente côté utilisateur final, a totalement invalidé cette hypothèse. La figure 1 présente une vue conceptuelle de la sphère architecturale Edge 1.x. Nous examinerons ces deux facteurs plus en détail dans la section suivante.
Catalyseurs de l’évolution de l’Edge
Si les entreprises ont toujours besoin de distribuer du contenu statique, elles comptent également sur l’Edge pour jouer un rôle plus important dans leur architecture applicative. Les dernières recherches menées par F5 montrent que 76 % des entreprises interrogées prévoient d’utiliser l’Edge pour divers cas d’usage, notamment afin d’améliorer les performances, d’accélérer la collecte et l’analyse des données, de prendre en charge l’IoT et d’exploiter des capacités de traitement en temps réel ou quasi réel. Parmi elles, 25 % ne prévoient aucun rôle dans leur infrastructure pour les services d’une simple fonction CDN. Ces organisations créent des applications hautement dynamiques et distribuées à l’échelle mondiale, offrant des expériences utilisateur sécurisées et optimales. Elles comptent sur l’Edge pour leur apporter la présence et la flexibilité de services applicatifs répartis sur plusieurs sites, ainsi que les composants cohérents dont elles ont besoin pour réussir.
Aujourd’hui, nous constatons que les services proposés par des fournisseurs Edge reposant sur une architecture centrée sur les CDN — tels qu’Akamai, Fastly et Cloudflare — ne présentent pas les caractéristiques fondamentales nécessaires pour offrir ces fonctionnalités axées sur les applications. Par exemple, dans le cas d’applications distribuées basées sur Kubernetes, la logique applicative — encapsulée dans un conteneur — peut être déplacée dynamiquement vers n’importe quel emplacement de calcul approprié disposant d’une pile Kubernetes compatible. Afin d’optimiser l’expérience utilisateur, elle peut ainsi s’exécuter aussi bien sur une instance IaaS d’un cloud public que sur un serveur physique appartenant à l’entreprise ou sur une machine virtuelle située dans le PoP du fournisseur Edge. Les applications ne sont donc plus des destinations de routage « passives » du réseau de diffusion, mais participent activement à la solution Edge. Cette évolution va directement à l’encontre des principes architecturaux sur lesquels reposent les solutions Edge de ces fournisseurs de CDN. En effet, conçues à une époque où les contenus (ou les applications) étaient des entités statiques associées à des emplacements physiques, leurs solutions Edge partaient du principe que le réseau de diffusion de contenu constituait à lui seul la « plateforme intelligente » reliant les utilisateurs aux applications, tandis que les applications (et les utilisateurs) demeuraient des « points de terminaison » passifs de cette « plateforme intelligente ». Cette approche n’est désormais plus la meilleure architecture pour connecter les utilisateurs aux contenus ou aux applications.
Les applications ne sont pas les seules à avoir évolué. Les utilisateurs aussi. Non seulement leur maturité numérique et leur appétence pour les interactions numériques sont à des années-lumière de ce qu’elles étaient lors de la création d’Akamai en 1998, mais la technologie a également imposé une redéfinition de ce qu’est un utilisateur. Aujourd’hui, un « utilisateur » peut tout aussi bien être une machine, un script ou un service automatisé agissant pour le compte d’un être humain. Il peut s’agir d’un capteur recueillant des données critiques dans une usine ou un champ agricole. D’un côté, ces « utilisateurs » conservent les mêmes exigences que leurs homologues humains en matière de rapidité, de sécurité et de confidentialité. De l’autre, ces nouveaux « utilisateurs » — notamment des terminaux IoT intelligents dotés de piles applicatives intégrées — participent souvent au traitement dynamique de la logique applicative et à l’analyse des données afin d’offrir des expériences numériques sécurisées et optimales. Ils hébergent eux-mêmes certaines fonctions applicatives afin de contribuer à l’optimisation de ces expériences. Par exemple, grâce à l’exécution de WebAssembly sur un terminal utilisateur intelligent, celui-ci peut désormais participer plus activement aux fonctions de sécurité applicative (par exemple, un pare-feu applicatif) ou à l’analyse des données applicatives.
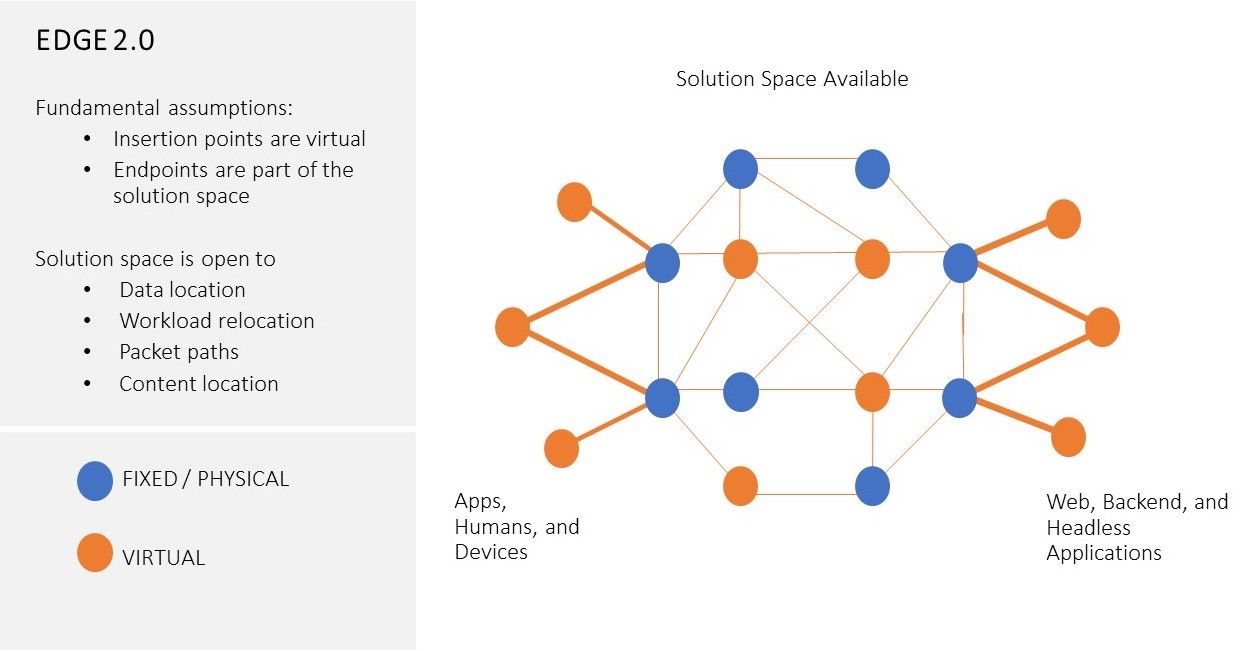
Ces deux bouleversements majeurs à l’échelle du secteur — les applications distribuées modernes basées sur des conteneurs et les terminaux intelligents — s’intègrent rapidement aux solutions Edge avancées, qui ne reposent plus uniquement sur l’ancien réseau de diffusion de contenu. Les principes architecturaux des CDN ou des solutions Edge 1.x centrées sur le contenu — conçus pour relever les défis de diffusion de contenu propres à l’écosystème Internet des années 2000 — ne permettent plus de répondre aux enjeux des applications distribuées à l’échelle mondiale et des expériences numériques de demain. Le secteur a besoin d’un nouveau paradigme Edge : le paradigme Edge 2.0. La figure 2 présente une vue conceptuelle de la sphère architecturale Edge 2.0.
En termes métier, les responsables informatiques et numériques des entreprises souhaitent aujourd’hui que la distribution et la sécurité des applications en périphérie (Edge) fassent partie intégrante de leur chaîne numérique et de leur processus de production. Leurs applications pourraient ainsi être « développées une seule fois et déployées partout » dans le monde, tout en offrant une expérience utilisateur homogène, sécurisée et optimisée. Les « services applicatifs » centrés sur les CDN proposés par les fournisseurs Edge actuels — Akamai, Fastly et Cloudflare — contraignent les entreprises à repenser laborieusement l’architecture de leurs applications et à les adapter à la conception, aux emplacements, aux services et aux outils du fournisseur Edge centré sur les CDN. Les architectures applicatives qui en résultent s’intègrent difficilement aux processus DevOps et informatiques de l’entreprise qui régissent le déploiement et l’exploitation de ses charges de travail. Par conséquent, ces « services applicatifs », ancrés dans des systèmes et services fermés centrés sur les CDN, constituent un obstacle opérationnel supplémentaire dans la quête des entreprises d’une solution multicloud fluide permettant une distribution adéquate et efficace des applications.
Edge 2.0
Les principaux défis applicatifs auxquels l’Edge a été conçu pour répondre — d’abord la vitesse, puis la sécurité — existent toujours aujourd’hui. Ce qui a changé, c’est la définition de l’application (d’une instance statique hébergée à un emplacement fixe à des unités conteneurisées « mobiles »), de l’utilisateur (d’un utilisateur humain à un « objet » intelligent) et de l’emplacement (d’une adresse IP à un identifiant logique). La numérisation des entreprises, considérablement accélérée par la COVID et qui touche tous les secteurs d’activité, fait émerger une nouvelle catégorie d’expériences numériques à laquelle il n’est pas possible de répondre simplement en rapprochant le contenu de l’utilisateur. Elle nécessite un nouveau paradigme de l’Edge, axé sur une distribution globale des applications et fondé sur un nouvel ensemble de principes de conception technologique : le paradigme Edge 2.0.
Edge 2.0 est conçu pour répondre aux besoins des « utilisateurs » et des applications modernes. Il combine les ressources disponibles dans les clouds publics, le cloud privé sur site ou les centres de données du client, ainsi que les serveurs bare metal ou les appareils intelligents situés dans des sites distants, afin d’étendre virtuellement et à la demande sa présence élastique. Il adopte des méthodologies modernes de développement et de déploiement pour offrir une gestion intégrée du cycle de vie des applications et permettre la mise en œuvre du DevOps avec une observabilité globale. En matière de sécurité des applications, Edge 2.0 délaisse les approches traditionnelles de défense périmétrique au profit d’un système qui intègre la sécurité directement dans la plateforme Edge et fournit des outils intégrés de protection de la vie privée. Il dissocie l’emplacement du traitement et de l’analyse des données de celui de la logique applicative, tout en permettant de régir l’ensemble au moyen des politiques de l’entreprise. Edge 2.0 détermine également quand les charges de travail nécessitent un traitement spécifique et les oriente de manière appropriée afin d’exploiter du matériel spécialisé et d’obtenir une efficacité optimale. Le tout est piloté par un plan de contrôle unifié.
La plateforme TheEdge 2.0 repose sur les principes de conception clés suivants :
- Plan de contrôle unifié
L’Edge peut inclure tout type d’environnement, notamment les terminaux des utilisateurs et les clouds publics. Un plan de contrôle unifié garantit une définition commune des politiques de sécurité, des politiques de localisation des données et de la gestion des identités des utilisateurs dans les différents environnements, et assure leur mise en œuvre grâce à l’intégration avec des outils d’automatisation et d’orchestration. - Orientée applications
La plateforme Edge 2.0 s’intègre pleinement aux outils de gestion du cycle de vie des applications. Les politiques de sécurité des applications, les politiques de localisation des données, la gestion des identités et l’orchestration des ressources sont « déclarées » via le plan de contrôle unifié et appliquées dans tous les environnements où la plateforme s’exécute. L’Edge devient une « propriété déclarée » de l’application cible (chaque application disposant ainsi de son propre Edge « personnalisé ») et est « exécuté » par la plateforme sans qu’aucun provisionnement manuel soit nécessaire. Les développeurs peuvent ainsi se concentrer uniquement sur la logique applicative, les interactions entre applications (API) et les processus métier, sans avoir à se soucier de la gestion de l’infrastructure ou des emplacements. - Sécurité distribuée intégrée à la plateforme Edge
Dans la plateforme Edge 2.0, les politiques de sécurité des applications sont définies de manière uniforme via le plan de contrôle unifié. Elles sont distribuées afin d’être appliquées dans chaque environnement où s’exécute l’application. Les fonctionnalités de sécurité directement intégrées à la plateforme (par exemple, le chiffrement et une détection des bots de pointe) permettent à ces fonctions de sécurité de suivre l’application par défaut. - Traitement distribué des données et analytique intégrée
La plateforme Edge 2.0 devient une infrastructure mondiale pour la logique applicative, ainsi que pour le traitement et l’analyse des données. Tout service numérique nécessite à la fois des données et une logique applicative, mais le stockage, le traitement et la transformation des données ne doivent pas nécessairement s’effectuer au même endroit que l’exécution de la logique applicative. L’emplacement des données doit être défini indépendamment, au moyen d’un ensemble de politiques au niveau de la plateforme, déterminées par des facteurs tels que la gravité des données, les réglementations (PCI, RGPD, entre autres) et le rapport prix/performances du traitement. À l’instar des politiques de sécurité, les politiques de localisation des données doivent être « déclarées » par les utilisateurs via le plan de contrôle unifié, puis appliquées par la plateforme dans n’importe quel environnement. La plateforme Edge 2.0 a également un rôle à jouer dans d’autres politiques de gestion des données, telles que la traçabilité des données, en stockant ces informations sous forme d’attributs intégrés aux données. Elle dispose en outre d’un ensemble de fonctionnalités opérationnelles intégrées pour l’observabilité, la diffusion en continu des données de télémétrie, les outils de ML et les services ETL. - Edge élastique défini par logiciel
Dans Edge 2.0, l’« Edge » n’est plus défini par des PoP physiques situés à des emplacements spécifiques. Il est désormais défini dynamiquement par le plan de contrôle d’Edge 2.0 sur des ressources disponibles partout où le client le souhaite : dans des clouds publics, des hyperviseurs, des centres de données ou des clouds privés, voire sur des machines physiques situées dans des emplacements « distants » propres à son activité. Les capacités de connexion réseau sont également fournies de manière logicielle, sous forme de surcouche à une infrastructure WAN privée ou publique, sans nécessiter d’efforts colossaux d’assemblage et de configuration. La plateforme répond à la « déclaration d’intention » de l’application cible en fournissant, à sa demande, un Edge élastique personnalisé et défini par logiciel. L’« Edge » — ainsi que tout ce qu’il met en place pour l’application dans le cadre de cette déclaration — deviendra une propriété simple et facile à utiliser de l’application. - Calcul optimisé par le matériel
Les progrès réalisés dans les technologies de processeurs et de chipsets — notamment les GPU, DPU, TPU et FPGA, dont les capacités et la puissance ne cessent de croître — permettent désormais au calcul spécialisé d’optimiser considérablement l’utilisation des ressources pour certains types de charges de travail. Une plateforme Edge 2.0 interagira avec les systèmes dotés de ce matériel spécialisé afin de cibler, déployer et exécuter les charges de travail applicatives susceptibles d’en bénéficier. Par exemple, elle identifiera et configurera des ressources GPU pour les charges de travail intensives en IA/ML, ou localisera et intégrera un DPU afin de fournir les services spécifiques de sécurité et de mise en réseau dont une application a besoin. La prise en compte du matériel par Edge 2.0 offre des avantages prometteurs pour la création de « systèmes industriels » intelligents, spécialisés et orientés applications, ouvrant ainsi des possibilités illimitées pour mettre en place des solutions IoT attrayantes nécessitant un traitement local en temps réel. Par exemple, une borne de recharge pour véhicules électriques peut servir de point de présence pour agréger les grandes quantités de données générées par les capteurs des véhicules, tandis qu’un véhicule autonome fonctionnant sous Android OS peut se comporter comme un centre de données mobile exécutant en continu des autodiagnostics assistés par le matériel. Notre ambition est que la plateforme Edge 2.0 puisse prendre en charge tous ces systèmes intelligents spécialisés et contribuer à fournir et à améliorer les expériences numériques mondiales de nos clients.
Conclusion
Edge 2.0 a été conçu avec l’ambition de relever les défis auxquels seront confrontées les applications distribuées de demain, tout en offrant des expériences numériques mondiales fluides. Nous ne sommes plus en 1998. L’écosystème Internet, le cloud computing et la transformation numérique ont considérablement évolué, bien au-delà de ce que l’on pouvait imaginer lors de la conception initiale du modèle d’architecture CDN. Partant du constat que notre monde est non seulement multicloud, mais aussi numérique et omniprésent, le paradigme Edge 2.0 vise à relever les défis de demain en s’affranchissant des hypothèses restrictives du passé. Il promet d’assurer une véritable portabilité des applications dans n’importe quel environnement, ainsi que des services dont elles ont besoin pour fonctionner efficacement, rapidement et en toute sécurité, tout en offrant des expériences utilisateur fluides.
Avec la récente acquisition de Volterra, F5 est idéalement positionnée pour mener la création de ce paradigme Edge 2.0 centré sur les applications.
À propos de l’auteur
Articles de blog associés

Pourquoi devriez-vous vous intéresser à WebAssembly ?
WebAssembly (Wasm) est un jeu d’instructions binaires portable, rapide et sécurisé, qui permet d’exécuter des applications hautes performances sur n’importe quelle plateforme.

Trois choses à savoir sur les applications d’IA
Les applications d’IA sont des applications modernes, mais elles présentent certaines particularités. Découvrez les points essentiels à connaître sur les applications basées sur l’IA.
État des lieux de la stratégie applicative 2022 : il est temps de moderniser les opérations
Il est devenu évident que, pour maintenir la dynamique de leur transformation numérique, les organisations doivent recentrer leurs efforts sur les fonctions métier. Si les expériences destinées aux clients restent prioritaires, il est également indispensable de permettre la numérisation de fonctions telles que les services juridiques, les ressources humaines et la finance. Les DSI prennent donc les commandes, tandis que la transformation numérique passe de la modernisation des applications à celle des opérations.
Clouds multiples ou multicloud : faciliter la transition
La gestion et la sécurisation des charges de travail deviennent complexes à mesure que les entreprises adoptent une stratégie de cloud connecté. Découvrez comment F5 répond au besoin d’une nouvelle approche de la mise en réseau multicloud.
L’expérience client dépend de la visibilité
Une enquête menée par Dimensional Research auprès de plus de 3 000 utilisateurs d’applications mobiles a confirmé ce que beaucoup d’entre nous pensent des attentes actuelles des clients.
Transformation numérique et explosion du portefeuille d’applications
La transformation numérique stimule la croissance des portefeuilles d’applications et modifie la manière dont celles-ci sont développées, déployées, intégrées et, en définitive, utilisées.