Les applications sont au cœur de la stratégie sur laquelle les entreprises ont misé pour assurer leur survie numérique, et les recherches de F5 Labs montrent qu’elles resteront assiégées en 2018. Cette année, prenons la résolution de veiller sans relâche à leur protection, qu’elles se trouvent dans le centre de données ou dans le cloud public.
La nouvelle année est arrivée et, comme le veut la tradition, beaucoup d’entre nous ont pris de bonnes résolutions pour 2018. La plupart visent généralement à s’améliorer d’une manière ou d’une autre. Qu’il s’agisse de rester en forme, de perdre du poids, de dépenser moins ou d’épargner davantage, nous décidons chaque année de nous améliorer.
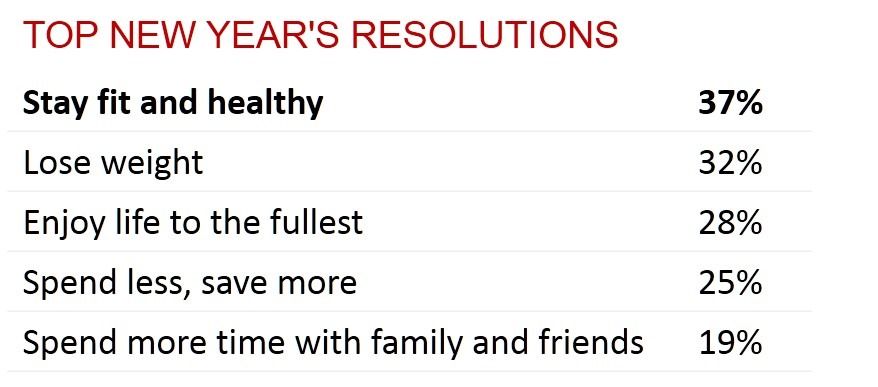
Je pense qu’il est peut-être temps de prendre également de bonnes résolutions informatiques pour la nouvelle année. J’espère qu’en tête de votre liste figure la résolution d’accorder davantage d’attention à la protection des applications.
Je dis cela parce que les applications sont assiégées. Qu’il s’agisse de bots lançant des attaques DDoS ou de logiciels malveillants tentant de sonder les dispositifs de sécurité mis en place autour des applications, la réalité est que quelqu’un tente une attaque toutes les 39 secondes. Autrement dit, le temps que vous lisiez cette statistique, un système a déjà été attaqué.
Peut-être l’un des vôtres.
Lorsqu’ils passent à l’attaque, ils ciblent de plus en plus le vecteur le plus susceptible de leur permettre de réussir : les applications et les identités. Nous le savons parce que notre équipe de recherche sur les menaces, F5 Labs, a mené une analyse approfondie de 443 violations de données survenues au cours de la dernière décennie. Ses recherches ont révélé que, dans 86 % des cas, les attaquants avaient ciblé des applications et/ou utilisé des identifiants volés.
Plus inquiétantes encore, peut-être, sont à la fois l’augmentation du nombre de cas ces dernières années et l’ampleur du butin dérobé aux victimes.
Au cours de la dernière décennie, les pirates sont parvenus à dérober douze MILLIARDS d’enregistrements. Oui, vous avez bien lu. Des MILLIARDS. Un mot qui, curieusement, n’est pas sans rappeler les lingots, puisque les données sont l’équivalent numérique des précieux trésors que convoitaient jadis les pirates.
Et comme les pirates d’autrefois, les attaquants d’aujourd’hui recourent à divers mécanismes pour s’introduire furtivement dans les systèmes. Le volume considérable d’identifiants volés a entraîné une recrudescence des attaques par bourrage d’identifiants. Le bien connu délai de remédiation entre la divulgation d’une vulnérabilité affectant une plateforme ou un framework et l’application d’un correctif favorise une exploitation massive et fructueuse.
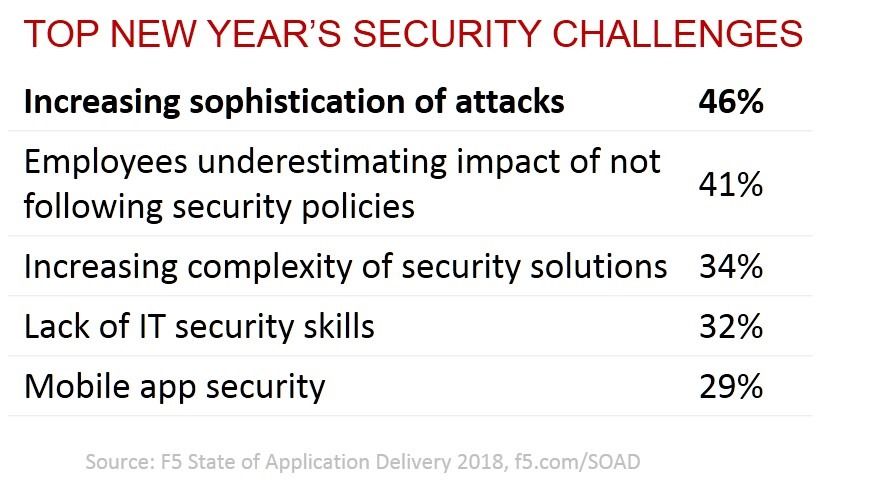
Les attaques deviennent de plus en plus sophistiquées et automatisées. Il est peu probable que le nombre de failles de sécurité diminue en 2018. La tendance laisse plutôt présager une hausse. Tels des requins tournant autour d’un navire en détresse, les attaquants restent constamment à l’affût de la moindre occasion.
Notre expansion dans les eaux relativement nouvelles et inexplorées du multicloud ne fait que renforcer l’importance de la sécurité. Le cloud public présente les mêmes risques pour les applications et les données que les environnements sur site, et nous devons nous efforcer de les protéger avec la même énergie et la même détermination. Cela implique de recourir à des services applicatifs tels que les pare-feu d’applications web, la fédération d’identités et le contrôle d’accès aux applications. Cela signifie également utiliser l’authentification multifacteur (MFA) lorsque cela est possible, et imposer des contrôles de sécurité quel que soit l’endroit où les applications sont déployées.
En cette nouvelle année, prenons la résolution de nous concentrer sur la protection des applications. Qu’il s’agisse d’auditer et de renforcer les programmes de sécurité existants ou d’en lancer de nouveaux, redoublons tous de vigilance et d’implication en matière de sécurité des applications en 2018.
Vous pouvez obtenir un exemplaire complet du rapport de F5 Labs, « Lessons Learned from a Decade of Breaches », juste ici.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

F5 NGINXaaS pour Google Cloud : des applications résilientes et évolutives
Découvrez comment NGINXaaS s’intègre à Google Cloud pour renforcer les performances et la sécurité, et préparer vos applications critiques à un avenir propulsé par l’IA.

L’intégration de F5 Web Application Firewall (WAF) à AWS est disponible dès aujourd’hui
En faisant appel à un partenaire de déploiement AWS WAF tel que F5, vous pouvez renforcer la sécurité de vos applications web grâce à des règles personnalisées qui bloquent les schémas d’attaque courants, comme les injections SQL ou les attaques par scripts intersites (XSS).
Appliquer le principe de Peter Parker à l’inspection TLS
« Un grand pouvoir implique de grandes responsabilités. » Si l’on en trouve des échos chez Voltaire et Churchill, cette citation est surtout connue grâce aux bandes dessinées Spider-Man, où elle est attribuée à l’oncle Ben. Bien entendu, si cette phrase est si répandue dans la culture populaire, c’est notamment parce qu’elle peut s’appliquer à une multitude de situations et de sujets, y compris à l’inspection TLS.
Le NetOps a besoin de défenseurs, pas d’adversaires
Il est important de reconnaître que les équipes NetOps ne sont pas toujours celles qui font obstacle au déploiement de la dernière nouveauté, application ou service. Les freins à la rapidité sont souvent dus au fait que les organisations n’adoptent pas tous les principes du DevOps lorsqu’elles cherchent à transformer leurs opérations informatiques.
Mise à jour des services applicatifs : sécurité, rapidité et visiteurs suspects
Il est de nouveau temps de nous pencher sur les services applicatifs que les entreprises utilisent réellement pour rendre leurs applications plus rapides et plus sûres. On constate notamment une hausse du recours aux services de protection contre les bots, ainsi que la progression lente mais régulière de HTTP/2. Bien qu’il ne s’agisse pas d’une application…
Les templates prennent le contrôle du cloud
Les modèles s’imposent dans le cloud. Lisez le blog de F5 pour découvrir comment l’infrastructure en tant que code et les API déclaratives automatisent la mise à disposition des applications.