ほとんどの場合、アプリとAPIのスケーリングはほぼ同じです。どちらも何らかのロードバランサー(通常はプロキシ)が必要であり、リソースプール全体にリクエストを分散する必要があります。
しかし、リクエストをリソース全体に分散する方法には、かなり大きな違いがあります。アルゴリズムの場合は負荷を分散するのに対し、アーキテクチャの場合は負荷の振り分け先を決めます。これは学術的な細かい区別にすぎないように思えるかもしれません。しかし実際には、アルゴリズムとアーキテクチャのどちらを選ぶかが、スケーラビリティとパフォーマンスに大きな影響を及ぼします。どちらもロードバランシングを使用する主な理由に関わるため、この違いは重要です。
従来型のロードバランシング
アルゴリズムベースのロードバランシングは、単にロードバランシングと呼ぶことも、私の言い方では昔ながらのロードバランシングと呼ぶこともできます。これは、今世紀に入る前から利用されてきたスケーリング手法です。古いからといって、廃止すべきというわけではありません。むしろ、多くの状況で、昔ながらのロードバランシングは、スケールとパフォーマンスのバランスを取るうえで最適な選択肢です。
従来型のアルゴリズムベースのロードバランシングでは、その名のとおり、意思決定プロセスにアルゴリズムを使用します。つまり、ラウンドロビン、最小接続数、最速応答、およびそれぞれの重み付け方式などの分散アルゴリズムを使用して、各リクエストに応答するリソースを選択します。
これは単純明快な判断です。ラーテルのように、アルゴリズムは利用可能なデータに基づいて処理を実行すること以外は気にしません。利用可能なリソースが5つあれば、アルゴリズムに基づいてそのうちの1つが選択されます。それだけです。
アルゴリズムベースの負荷分散は、ご想像のとおり非常に高速です。現在の処理能力であれば、適切なアルゴリズムを実行して判断を下すまでに、それほど時間はかかりません。ラウンドロビンと一部の重み付き分散アルゴリズムを除き、アルゴリズムはステートフルです。つまり、「現在、リソースA、B、Cにはそれぞれ何件の接続があるか」や「直前のリクエストに最も速く応答したリソースはどれか」といった変数を追跡する必要があります。ロードバランサーは、こうした情報を保持しなければなりません。複数の長時間接続を必要とする従来型のモノリシックアプリケーションをスケールする環境では、この情報が非常に大きくなり、その管理により多くのリソースが必要になる場合があります。
従来型のロードバランシングが特に効果を発揮するのは、マイクロサービスのスケーリングです。各マイクロサービスは1つの機能を担うためです(理想的なアーキテクチャでは、そうあるべきです)。通常、各サービスのキャパシティとパフォーマンスは同等であるため、基本的なアルゴリズム(一般的にはラウンドロビン)を使用することで容易にスケーリングできます。マイクロサービスアーキテクチャでは、1件のユーザーリクエストを処理するために複数のサービス呼び出しが必要になる場合があるため、迅速な判断が不可欠です。そのため、このような環境には、基本的なアルゴリズムベースのロードバランシングが適しています。
基本的な目安は次のとおりです。機能が限定され、パフォーマンスがほぼ同等のシンプルなサービスをスケーリングする場合は、従来型のロードバランシングで十分です。コンテナ環境の内部でこの方式が見られ、ネイティブのスケーリング機能の多くがシンプルなアルゴリズムに基づいているのは、このためです。
その他のアプリケーションや状況では、アーキテクチャに基づく負荷分散を検討する必要があります。
HTTPロードバランシング
アーキテクチャベースのロードバランシングとは、ロードバランサーを使用し、スケーリング対象のアプリケーションアーキテクチャに合わせてリクエストを振り分ける技法です(そう、科学ではなく技法です)。これは、トラフィックを分散するというより、適切な宛先へ誘導することに重点を置いています。Layer 7(通常はHTTP)の情報を利用して各リクエストの送信先を判断するため、より難解な(ネットワーク寄りの)呼び方もありますが、一般にHTTPロードバランシングと呼ばれています。
APIで公開され、マイクロサービス上に構築された環境では、リクエストを適切な宛先に振り分ける機能がますます重要になっています。APIリクエストをバージョンに基づいて振り分けたり、ホスト名やURIパスを使用して特定のマイクロサービスに転送したり、アプリケーションを機能単位に分割したりする必要があるためです。
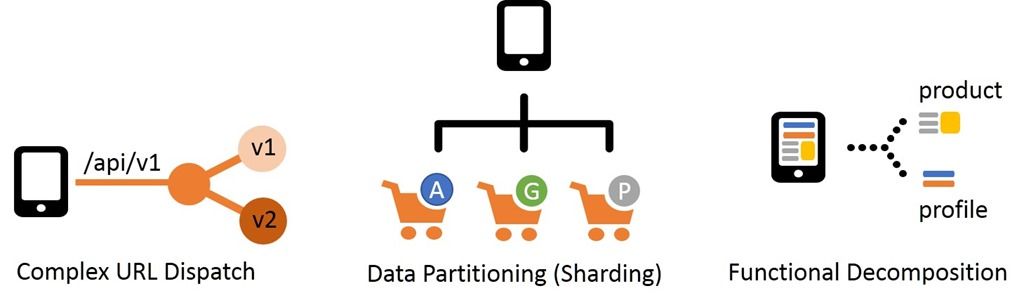
ほとんどの組織は、一貫性があり使いやすいAPIの公開を望んでいます。市民開発者によるAPIを活用した新しいアプリケーションの開発を促す場合でも、パートナーが容易に接続して統合できるようにする場合でも、APIの導入を促進するには、一貫性のあるシンプルなAPIが不可欠です。
しかし実際には、APIは複雑になりがちです。複数のサービス(多くの場合はマイクロサービス)を基盤とし、複数の場所に分散していることもあります。単一のサービス内で完結するケースはほとんどありません。さらに、従来世代のアプリよりも頻繁に更新されるうえ、後方互換性が確実に保たれるとは限らないため、状況は一層複雑になります。また、モバイルアプリでは新旧両方のリソースを利用する場合があります。たとえば、Webアプリと画像を共有したり、ほかのアプリと同じAPIを使用したりします。
これらの「アプリ」とAPIをスケールさせるには、ロードバランシングにアーキテクチャ上のアプローチが必要です。トラフィックを分散する前に、振り分ける必要があります。つまり、レイヤー7(HTTP)対応のロードバランサーを使用して、URLディスパッチ、データパーティショニング、機能分割などのアーキテクチャパターンを実装します。これらはいずれもアーキテクチャに関わるパターンであり、従来のアプリよりもアプリケーションやAPIの設計との密接な連携が求められます。
効率性とアジリティのバランスを取りながらアプリをスケーリングし、APIをサポートするうえで、HTTPロードバランシングの重要性はますます高まっています。
スケーラビリティには両方が必要
実際の環境で、必要となるスケーリングが1種類だけというケースはほとんどありません。組織が提供する堅牢なアプリケーション群はますます多様化し、開発された年代、アプリケーションアーキテクチャ、プラットフォーム、テクノロジーも多岐にわたるためです。「モダン」なアプリケーションだけをサポートしていると言える組織は、ほとんどありません(メインフレーム上で稼働していないものをすべて「モダン」と呼ぶのであれば別ですが)。
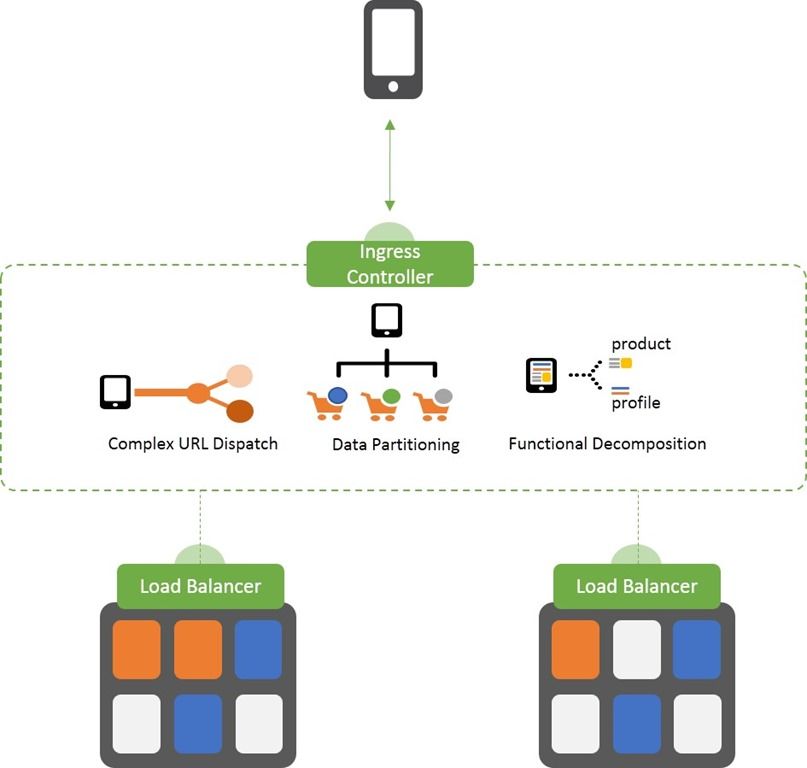
このように、さまざまなアプリケーションをスケールする際には、アルゴリズムによる負荷分散とアーキテクチャによる負荷分散の両方を目にし、実際に使用することになるでしょう。両者の違いを理解することが重要なのは、もう一方がより適している状況で誤った方式を使用すると、パフォーマンスの低下やサービス停止につながる可能性があるためです。いずれも、ユーザーやビジネスはもちろん、運用担当者にとっても望ましいことではありません。
最新のアプリケーションをスケールするために、この2つのアプローチを組み合わせるケースが今後ますます増えるでしょう。場合によっては、論理層(API)と物理層(APIの背後にある実際のサービス)の両方をスケールするよう設計された単一のサービスとして提供されることもあります。Application Delivery Controller(ADC)は、両方を同等に迅速に処理できるため、通常、この複合アプローチを実装するプラットフォームとして使用されます。
これらは、2つの異なるシステムで実行される場合があります。たとえば、コンテナ化された環境では、イングレスコントローラーがアーキテクチャ上の負荷分散を担う一方、一般に内部のネイティブサービスは、アルゴリズムによる負荷分散を使用してスケーリングを担います。
実装やデプロイの詳細にかかわらず、アプリやAPIをスケールさせるうえで、アルゴリズムベースとアーキテクチャベースのどちらの負荷分散アプローチにも果たすべき役割があります。それぞれの強みを最大限に活かすには、アプリケーションアーキテクチャに適した負荷分散を選ぶことが重要です。
スケーリングを続けましょう。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事
F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。