F5の「2022年版アプリケーション戦略の現状」レポートでは、IT意思決定者の90%が、自社で管理するアプリケーション数は200~1,000に上り、5年前から31%増加したと回答しています。Enterprise Strategy Groupが実施した別の調査「最新のアプリケーションセキュリティ動向がWAAP導入を促進」(2022年5月、F5提供)では、IT意思決定者の過半数が、過去2年間でアプリケーションセキュリティの確保が難しくなったと回答し、72%がWebアプリケーションの保護にWAFを使用していました。組織がデジタルトランスフォーメーションを進め、Webアプリケーションが増え続けるにつれて、WAFによる保護を強化する必要性も高まっています。しかし、多くのツールと同様に、WAFの数が増えるほど、一貫性を保ちながら効果的に管理することが難しくなります。
大規模環境でWAFを管理する際の課題には、次のようなものがあります。
- アプリケーション層の攻撃ベクトルや脆弱性は非常に多く、十分な可視性を確保できない
- WAFの設定が過度に許容的または過度に防御的にならないようバランスを取ること。特に大規模環境で手動対応する場合、その結果生じる誤検知や検知漏れの修正には時間がかかる
- 大量のアプリケーションポリシーを一貫して管理すること。これは、不審なコードやインジェクションの試行を確実に特定するために必要です
- フリート内のWAFを1台でも適切に維持できなかった場合に生じ得る長期的なコスト。その一部は極めて深刻で、金銭的損失、評判やブランドの毀損、ロイヤルカスタマーの喪失、規制違反による罰則などが含まれます
- WAF構成を継続的にサポートし、更新する必要性
WAFを大規模に管理するには、セキュリティチームとアプリケーションチームの双方がセットアップと保守に関与する必要があります。WAFを効果的に管理し、アプリケーションを適切に保護するには、攻撃とWAFのパフォーマンスを包括的に可視化するとともに、構成をグローバル規模で編集、公開できる適切なツールが必要です。本ブログでは、WAF群におけるセキュリティの可視化と構成管理を一元化するメリットをご紹介します。
WAFの可視性を一元化し、大規模環境で実用的なセキュリティインサイトを獲得
多数のWAFを容易に管理し、十分な情報に基づく意思決定に必要なインサイトを得るには、WAF群全体を単一画面で可視化できる管理プレーンが必要です。主な違反や攻撃、誤検知と検知漏れ、攻撃を受けているアプリ、悪意のある攻撃者に関する情報を確認できます。また、地理的位置情報を含む攻撃グラフに基づいてセキュリティポリシーの調整方法を把握し、WAFイベントログを詳細に確認できます。
NGINXによる支援:F5 NGINX Management Suite Security Monitoring
このたび、F5 NGINX Management SuiteのSecurity Monitoringモジュールの一般提供を開始しました。F5 NGINX Management Suiteは、NGINX環境向けのトラフィック管理とセキュリティを統合したソリューションで、2022年8月に発表したものです。Security Monitoringは、F5 NGINX App Protect WAF向けの可視化ツールで、導入後すぐに簡単に使用できます。サードパーティ製ツールの必要性を減らすだけでなく、アプリとAPIの保護状況について、独自に精選されたインサイトも提供します。セキュリティ、開発、Platform Opsの各チームは、脅威の分析、保護に関するインサイトの確認、ポリシー調整が必要な領域の特定を行えるため、問題を検出し、迅速に対処しやすくなります。
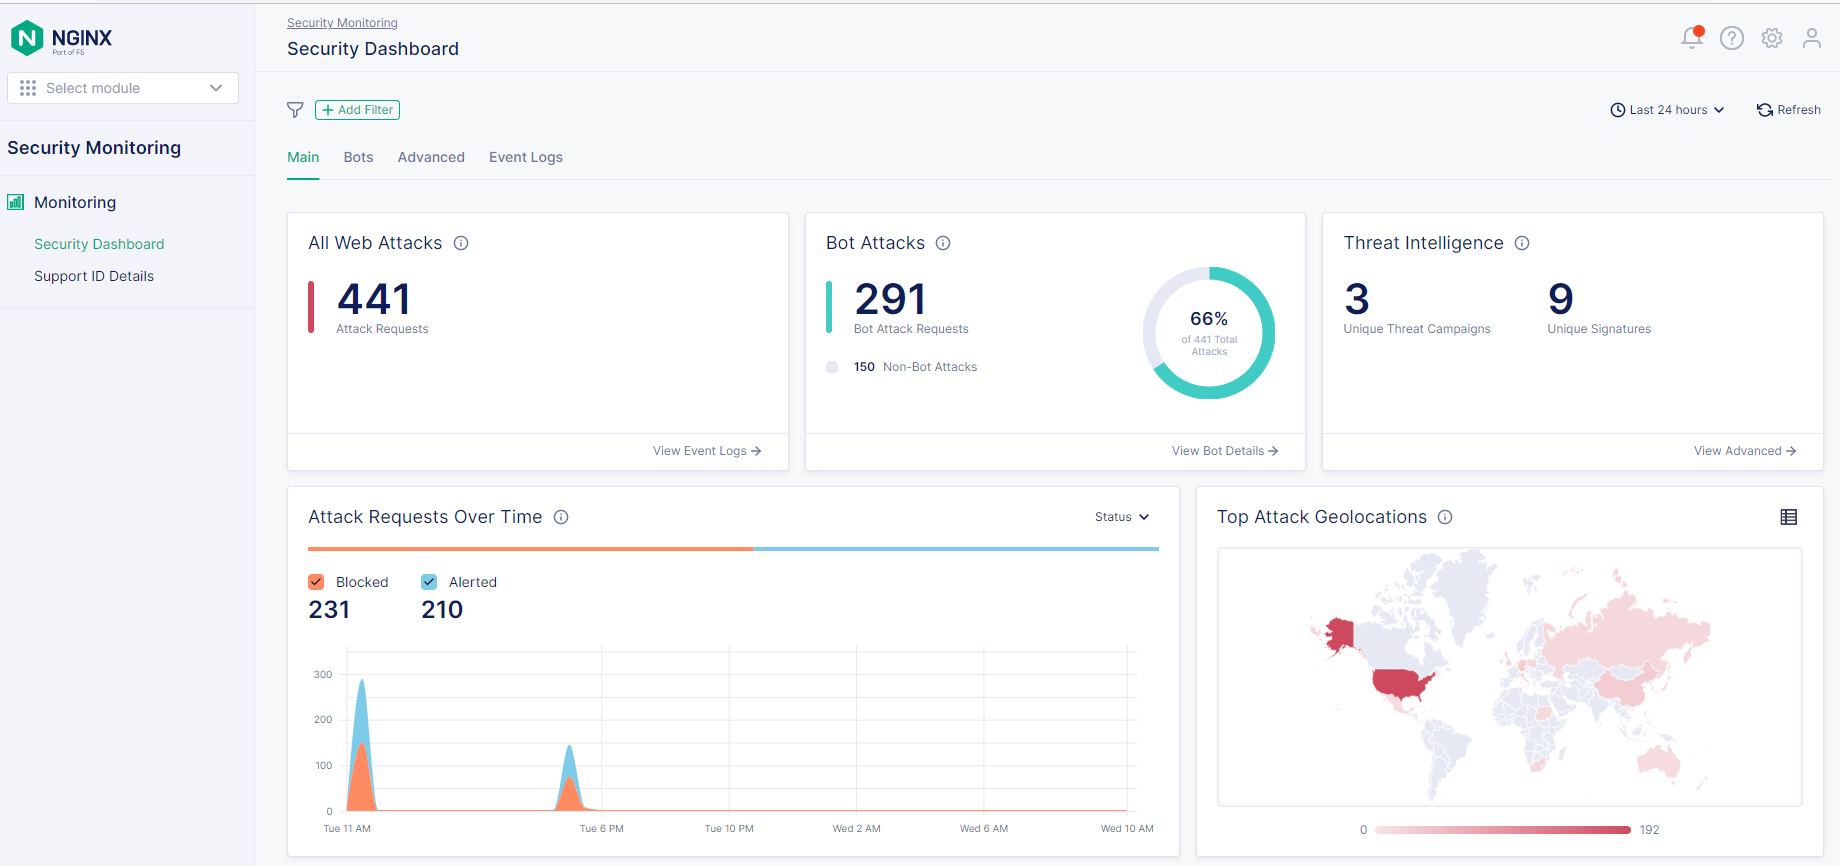
Security Monitoringモジュールでは、次のことができます。
- ダッシュボードを使用すると、アプリごと、または集約された上位の違反、ボット攻撃、シグネチャ、攻撃を受けたインスタンス、CVE、検出された脅威キャンペーンをすばやく確認できます。さまざまなセキュリティログパラメーターでフィルタリングし、より詳細に分析できます。
- シグネチャによってトリガーされたイベントについて、精度、リスクレベル、リクエストペイロードのどの部分が適用対象のシグネチャをトリガーしたかなどの情報を把握し、チューニング方針を決定できます。
- アプリごと、または集約して、上位の攻撃元(クライアントIPアドレス)、地理的位置ベクトル、攻撃対象(URL)を特定します。
- リクエストと違反の詳細を含むWAFイベントを確認できます。リクエスト識別子や、NGINX App Protect WAFによって記録されたその他のメトリクスで検索できます。
 
NGINX App Protect WAFフリート全体の構成管理
アプリへの攻撃や脆弱性を特定するには、状況の把握と可視化が不可欠です。しかし、攻撃を自動的に検知して緩和するWAFポリシーを実装し、得られた知見に基づいて対処できなければ、その価値はほとんどありません。WAFの真価は、WAFフリート全体でポリシーをいかに迅速かつ容易に作成、展開、変更できるかによって決まります。手動での更新には膨大な時間と正確な記録管理が必要となるため、攻撃や脆弱性の影響を受けやすくなります。また、サードパーティ製ツールは効果を発揮する可能性がある一方で、不要な複雑さをもたらします。
一元化された管理プレーンでは、ボタンを1回押すだけでセキュリティポリシーを更新し、1台、複数台、またはすべてのWAFに適用できるため、構成を効率的に管理できます。この方法には、次の2つの明確なメリットがあります。
- WAF環境全体にわたり、現在の脅威に対応するポリシー更新を迅速に展開し、拡張できます。
- セキュリティチームは、開発者が構築するすべてのアプリとAPIの保護を管理できます。
NGINXによる支援:F5 NGINX Management Suite Instance Manager – 構成管理
NGINX Management SuiteのInstance Managerモジュールを使用して、NGINX App Protect WAFを大規模に管理できるようになりました。この機能強化により、NGINX App Protect WAFのポリシー、攻撃シグネチャ、脅威キャンペーンを作成、変更、公開するための一元化されたインターフェースが提供され、脅威への保護やトラフィック急増への対応をより迅速に行えます。
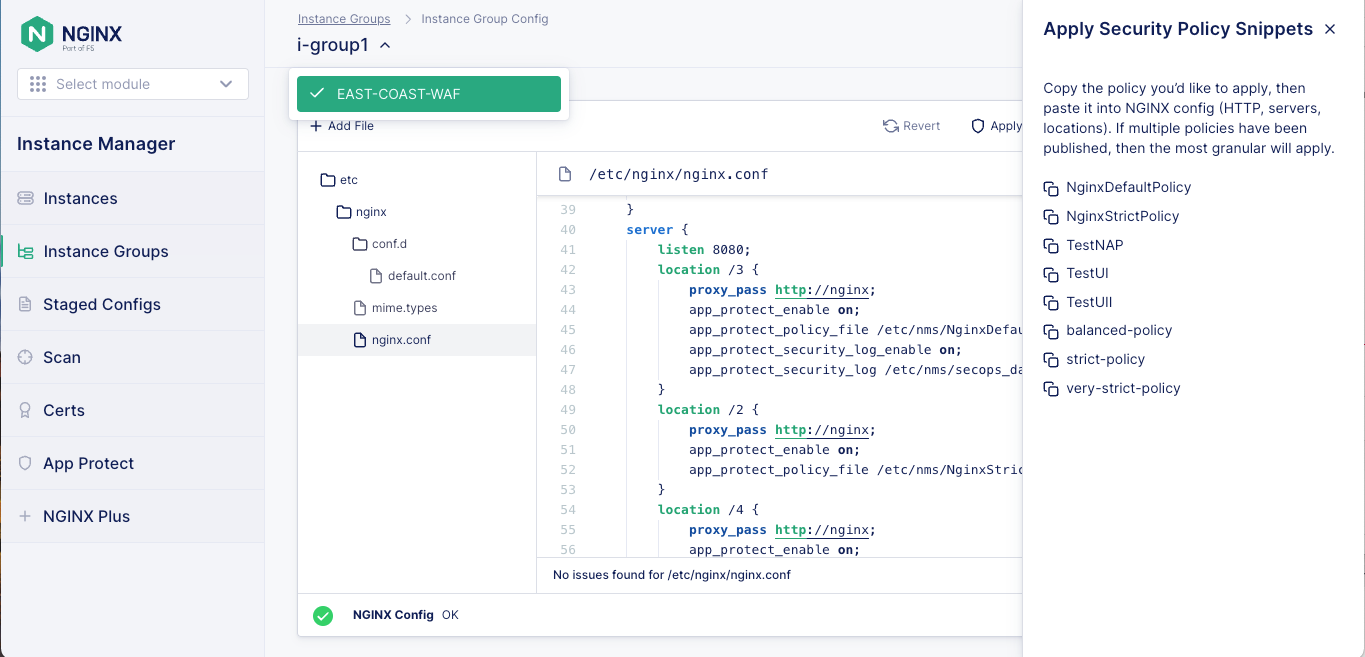
Instance Managerモジュールでは、次のことができます。
- 構成オブジェクトを1か所で定義し、選択したNGINX App Protect WAFインスタンスに配布できます。オブジェクトには、セキュリティポリシー、攻撃シグネチャ更新のデプロイ、脅威キャンペーンパッケージのデプロイが含まれます。
- 構成管理には、グラフィカルユーザーインターフェース(GUI)またはREST APIを選択できます。APIを使用すると、CI/CDパイプラインで構成オブジェクトをデプロイできます。
- 各インスタンスにデプロイされているポリシーとバージョンを確認できます。
- JSONビジュアルエディターを使用してNGINX App Protect WAFポリシーを作成、表示、編集し、必要に応じて即座にデプロイできます。
- WAFインスタンスの更新に要する時間を短縮するため、デプロイ前にNGINX App Protect WAFポリシーをコンパイルします。
- NGINX Management Suite Security Monitoringを通じて、WAFのログとメトリクスを表示します。
 
NGINX Management SuiteでWAFセキュリティを自在に管理
詳細については、F5のWebサイトで「NGINX Management Suite」と「Instance Manager」をご覧いただくか、以下のドキュメントをご確認ください。
NGINX Management SuiteでWAFを管理してみませんか?無料の30日間トライアルをお申し込みください。
著者について

関連するブログ記事

チュートリアル:NGINXを使用してアプリケーション向けにOpenTelemetryを構成する
OpenTelemetryを使用してNGINXサーバーの状態と健全性をより明確に把握することで、問題のトラブルシューティングを行い、Webアプリケーションのパフォーマンスを向上できます。
AkitaのNGINX Plus認定モジュールでAPIエンドポイントの問題を特定・修正
Akita SoftwareのAPIオブザーバビリティ向け新しいNGINX Plus Certified Moduleを活用して、APIエンドポイントの問題をより迅速に特定し、修正できます。
JavaプロジェクトをスキャフォールディングしてKubernetesネイティブアプリを構築する方法
Red HatのシニアプリンシパルデベロッパーアドボケイトであるDaniel Oh氏が、Javaプロジェクトをゼロから構築するためのひな形を作成し、Kubernetesネイティブアプリケーションとしてビルドする方法を解説します。
F5 NGINXaaS for Azureのご紹介:Microsoft Azureでネイティブに利用できるSaaS型ロードバランシング
NGINXaaS for Azureは、NGINX PlusをAzureネイティブのSaaSとして利用できるサービスです。NGINXの設定を容易にリフト&シフトできるため、クラウド導入とモダンアプリの展開を加速できます。

SELinuxでNGINXおよびNGINX Plusを使用する
Red Hat Enterprise Linux(RHEL)および関連ディストリビューションでSecurity-Enhanced Linux(SELinux)を有効にすると、デフォルト設定によりNGINXとNGINX Plusの一部の操作が制限されます。この記事では、すべての機能を利用できるようにSELinuxの設定を変更する方法について説明します。
NGINX PlusによるAWS Auto Scalingグループの負荷分散
新しいnginx-asg-sync統合ソフトウェアにより、NGINX PlusはAWS Auto Scalingグループの負荷を直接分散できるため、クラウドでの負荷分散がさらに柔軟になります