
A economia digital global exige interfaces de programação de aplicações (APIs) para conectar serviços baseados em aplicações a clientes, consumidores, parceiros e funcionários. Aplicações legadas, modernizadas e novas estão evoluindo para arquiteturas baseadas em APIs a fim de acelerar o desenvolvimento de aplicações e reduzir o tempo de lançamento no mercado. Aproximar as funcionalidades das aplicações do cliente para reduzir atritos deu origem às arquiteturas descentralizadas e ao movimento API-first.
Infelizmente, os ganhos de eficiência proporcionados pelas APIs no desenvolvimento de aplicações estão sendo ofuscados pelos riscos que elas trazem para o ambiente de TI das empresas. Os hackers descobriram que é fácil comprometer APIs quando elas têm pouca ou nenhuma proteção. Ninguém contestaria que as APIs exigem práticas de segurança; no entanto, não há consenso no setor sobre a melhor forma de protegê-las. A seguir estão alguns dos principais motivos pelos quais as APIs precisam de mais proteção do que normalmente recebem.
As vulnerabilidades de APIs permanecem, em grande parte, sem solução
Um número crescente de violações de segurança significativas decorrentes da baixa visibilidade e da falta de segurança das APIs está ocorrendo e continuará a ocorrer no futuro próximo.1 A corrida pela digitalização das organizações levará à implantação de mais APIs com proteção inadequada em ambientes de produção. Muitas organizações tentarão solucionar as vulnerabilidades das APIs por meio de melhorias no design e na programação, mas acabarão constatando as mesmas falhas de segurança observadas nas aplicações em geral — em parte porque a segurança não é uma competência essencial do desenvolvedor de aplicações típico e porque as equipes de segurança podem não estar cientes de todas as interconexões com terceiros em seu ambiente.
A proliferação de APIs é assustadoramente generalizada
A principal causa da proliferação de APIs é a falta de uma estratégia holística que inclua governança e práticas recomendadas. O desenvolvimento ágil de aplicações levou à criação de várias versões da mesma API sem os benefícios do controle de versão de APIs. A migração para microsserviços resulta em uma aplicação composta por dezenas de APIs.
APIs não gerenciadas dão origem a APIs não autorizadas, ocultas e zumbis. O número de APIs chegará perto de 2 bilhões até 2030, agravando ainda mais o problema.2
Gateways de API são insuficientes para proteger APIs em ecossistemas complexos
Operar em um ambiente de nuvem distribuída é a norma atualmente. No entanto, usar um gateway de API dedicado como ponto único de entrada para controlar a segurança apresenta limitações, incluindo pontos únicos de falha e degradação do desempenho. Como os gateways de API são hoje um componente essencial da infraestrutura de APIs, ficou evidente que a proliferação de APIs aumenta a implantação de gateways de API, levando à sua expansão descontrolada.
Os firewalls de aplicações web (WAFs) protegem as APIs apenas parcialmente
Os WAFs modernos oferecem proteção e segurança robustas para protocolos de API, incluindo GraphQL e gRPC, além de fornecerem uma solução temporária para vulnerabilidades críticas de software. No entanto, muitas vezes não oferecem a observabilidade necessária das APIs para detectar ameaças avançadas em arquiteturas híbridas e multinuvem. Muitos WAFs não contam com recursos de descoberta dinâmica de APIs, detecção automatizada e mitigação de ameaças, testes, automação de especificações de documentos OpenAPI e aplicação dessas especificações.
Agora que sabemos por que os hackers adoram APIs, como podemos protegê-las?
Aproveite regulamentações e padrões para obter apoio a projetos de proteção de APIs
Os órgãos reguladores reconheceram os riscos introduzidos pelas APIs e incentivaram as empresas a mitigá-los em todo o ambiente corporativo de TI, inclusive no que diz respeito a terceiros. O Departamento do Tesouro dos EUA e o Consumer Financial Protection Bureau (CFPB) emitiram orientações rigorosas para que as entidades sujeitas às normas protejam suas APIs. Do ponto de vista das normas, o requisito 6.3.2 do PCI DSS v4 exige a segurança de APIs, enquanto o NIST 800-95 Guide to Secure Web Services, recomendado desde 2007, e o 800-24 Security Strategies for Microservices-based Application Systems especificam o gerenciamento seguro de APIs.
Foco na arquitetura
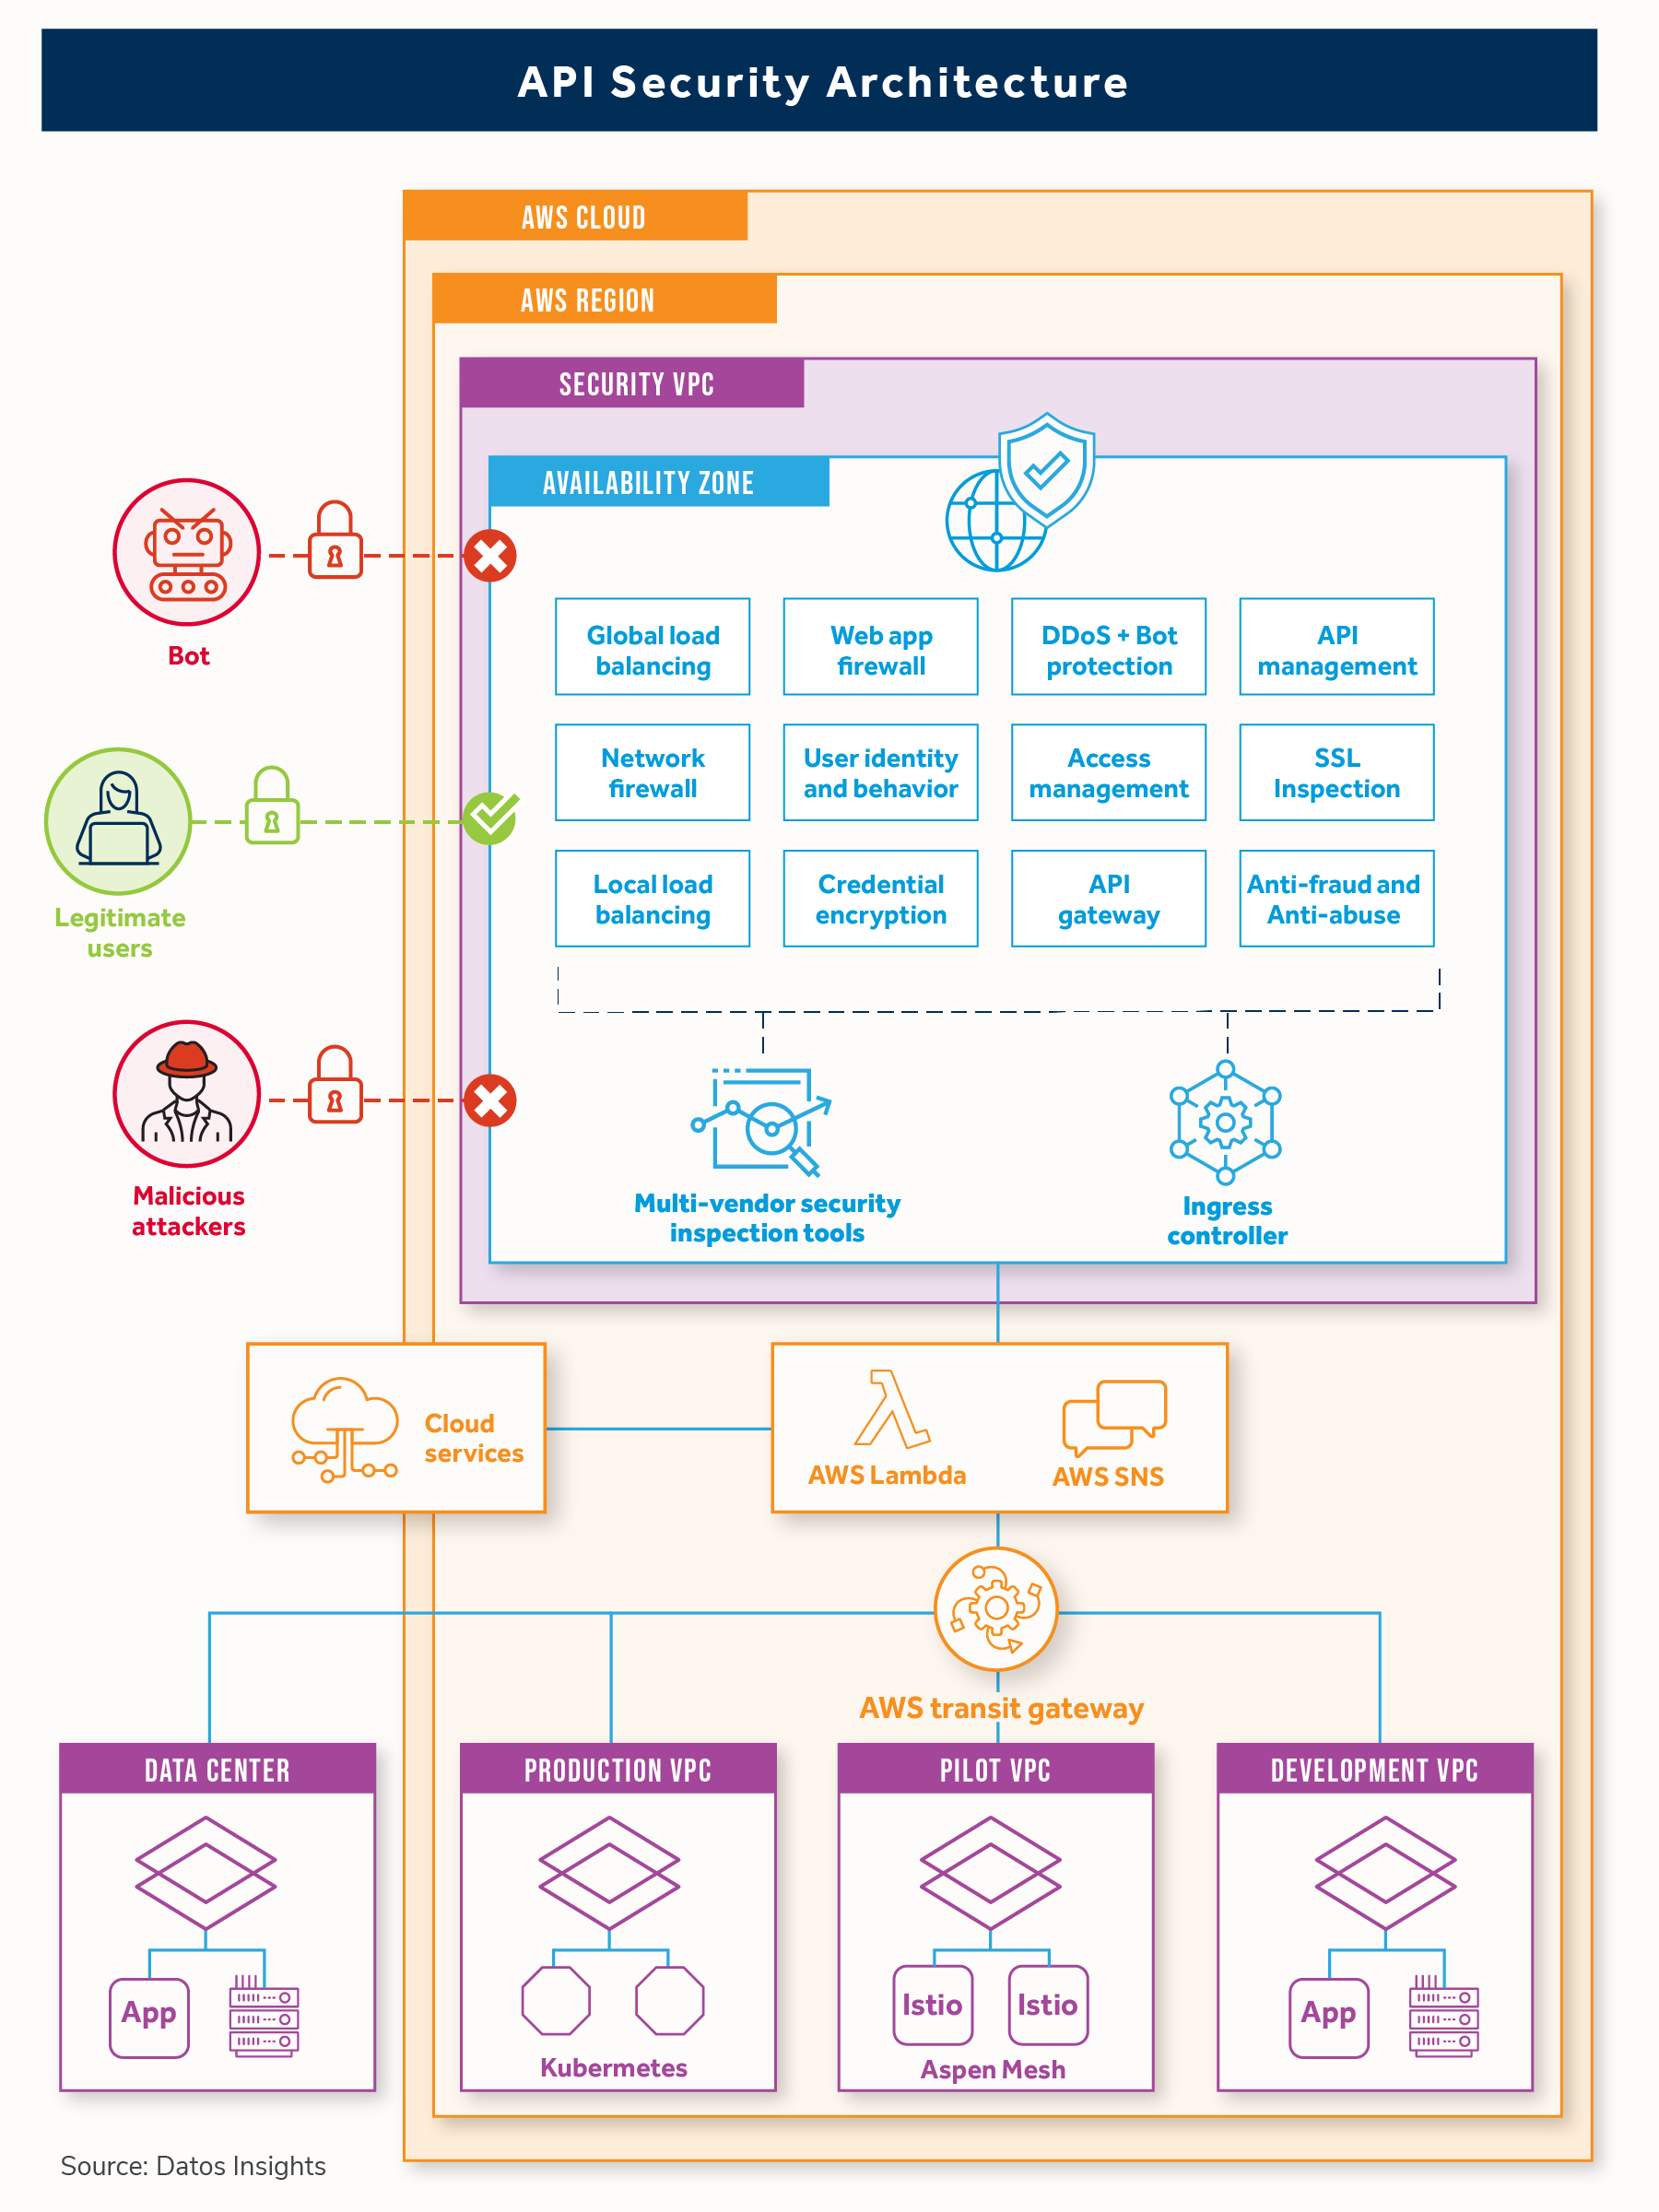
Uma arquitetura de segurança de APIs deve considerar a integração com um ambiente corporativo de TI distribuído, incluindo múltiplas nuvens, bordas regionais e camadas de serviço. A solução deve poder ser implantada em qualquer hardware, ambiente virtualizado, docker, Kubernetes etc. A solução deve permitir que as políticas de segurança acompanhem a API em todo o seu ecossistema. Veja a seguir um exemplo de arquitetura de referência para proteger APIs.
Considerações finais
Há muito tempo, os hackers perceberam que as APIs sofrem dos mesmos problemas de segurança que as aplicações web, incluindo controles frágeis de autenticação e autorização. Eles se tornaram especialistas em explorar vulnerabilidades de APIs, abusar da lógica de negócios e criar exploits de dia zero para acessar ambientes corporativos de TI com pouca resistência.
Os dados pessoais pertencem ao indivíduo, não a um aplicativo ou provedor de serviços. A economia digital impulsiona o compartilhamento aberto de dados. As APIs viabilizam dados e serviços privados, públicos, de parceiros e de terceiros. Tecnologias de preservação da privacidade precisam ser aplicadas às APIs para garantir a conformidade com as regulamentações de privacidade de dados.
A implantação de uma solução de segurança de APIs exige integração com a infraestrutura e conectores, alguns deles personalizados, para que seja realizada corretamente em um ambiente de TI. Compreender as complexidades da implantação requer planejamento arquitetural. A escolha de uma solução que funcione imediatamente em uma arquitetura corporativa de TI existente reduz o tempo de implantação.
Para saber mais sobre como se defender contra ataques a APIs, confira meu relatório recente encomendado pela F5, Guia de avaliação de soluções de segurança de APIs. Este relatório aborda os aspectos mais importantes a serem considerados na escolha de uma solução de proteção de APIs.
Por Tari Schreider, C|CISO, CRISC – Consultor Estratégico, Datos Insights
Notas de rodapé:
2 Rajesh Narayanan, Mike Wiley, Expansão contínua de APIs, F5, 4 de novembro de 2021
Sobre o autor
Publicações relacionadas no blog
Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...