
Nos últimos anos, vimos empresas correrem para proteger o alcance cada vez maior das implantações de nuvem e software. E com razão, já que uma recente pesquisa da F5 Labs mostra que as aplicações são os alvos iniciais em mais da metade das violações relatadas. Porém, à medida que as empresas se apressam para reforçar esse lado dos negócios, elas também precisam permanecer vigilantes e acompanhar atentamente o que está acontecendo no âmbito da infraestrutura e do hardware.
O recente artigo da Bloomberg não é a primeira alegação sobre o que ficou conhecido como ataque à cadeia de suprimentos. Há pelo menos cinco anos, circulam de forma perceptível na Internet relatos de terceiros interceptando equipamentos de rede na cadeia de suprimentos com o objetivo de adulterar, espionar ou, de alguma outra forma, comprometer dados.
De fato, a ameaça de adulteração não se limita à cadeia de suprimentos de hardware. Essa é uma maneira bastante simples de se infiltrar no processo, mas não é o único ponto de entrada. Para deixar claro, atualmente não há nenhuma parte de um sistema — do hardware ao firmware, passando pelo sistema operacional e pelo software — que não esteja sujeita a algum tipo de ameaça. Todos os dias, vemos em artigos casos de comprometimento de sistemas operacionais e softwares que descrevem malware e vulnerabilidades exploradas. Ameaças persistentes já foram introduzidas por meio de rootkits de BIOS (firmware). Além disso, o uso crescente de subsistemas fabricados por terceiros ao longo da última década reforça a viabilidade de um ataque à cadeia de suprimentos que afete o hardware no nível da placa.
Sim, é possível. Sim, um ataque à cadeia de suprimentos seria difícil de detectar. E sim, enquanto o hardware desempenhar um papel na disponibilização de aplicações em data centers e ambientes de nuvem (ou seja, no futuro próximo), isso é algo em que as organizações precisam pensar — independentemente de determinados fornecedores utilizarem hardware próprio ou de terceiros.
Sistemas seguros precisam levar o hardware em consideração
Ataques baseados em hardware e firmware representam um risco singular em comparação com outros tipos de ataque, o que explica, em parte, o alto nível de preocupação das organizações com o tema.
Ataques baseados em hardware e firmware são atraentes para agentes mal-intencionados devido a:
- Baixa detectabilidade. O firmware opera em segundo plano e muitas vezes não é visível para o software. Os sistemas modernos desencorajam o acesso até mesmo ao firmware do BIOS, pois alterações inadequadas podem inutilizar o sistema.
- Alta persistência. Uma vez instalado, é difícil eliminar o malware de uma plataforma infectada. Embora os sistemas operacionais possam ser reinstalados com relativa facilidade, restaurar o firmware ao seu estado original é uma tarefa muito mais difícil.
- Privilégios elevados. Qualquer código executado em hardware ou firmware tem acesso direto ao hardware. Um malware com esse nível de privilégio pode espionar e até mesmo controlar todo o sistema.
Considerando tudo isso, há vantagens concretas para as empresas que mantêm o controle sobre seu próprio hardware. Por exemplo, a F5 supervisiona cada etapa — do projeto ao protótipo, passando pela fabricação dos componentes e, por fim, pela montagem — para garantir a integridade de nossos sistemas. Sem esse nível de controle, os fornecedores têm uma capacidade comparativamente limitada de assegurar que o hardware que dá suporte a seus sistemas esteja protegido.
O desafio de proteger o que você não controla
Neste ponto, vale mencionar que a F5 não mantém uma relação de fabricação com a Super Micro nem com qualquer outro fabricante de placas-mãe para servidores. (Para obter mais detalhes, consulte o artigo da base de conhecimento AskF5 relacionado às notícias recentes do setor.) No entanto, este é um bom momento para reforçar a importância de empresas capazes de adotar um conjunto rigoroso de processos para proteger seus hardwares, firmwares e softwares contra adulterações em qualquer etapa do desenvolvimento, da fabricação e da montagem. Afinal, se em algum momento você precisa depender de hardware, não faz mais sentido confiar em um fornecedor especializado nessa área?
Embora você certamente encontre fornecedores mais do que dispostos a tratar os elementos de hardware da segurança como “problema de outra pessoa”, essa abordagem costuma ser incompleta. Se você precisa de garantias quanto ao hardware que dá suporte à sua infraestrutura, o ideal é contar com um fornecedor que não fique repassando a responsabilidade de proteger seus ativos. Portanto, no restante deste artigo, explicaremos o que a F5 faz para mitigar esse risco para seus clientes e, em seguida, apresentaremos algumas perguntas que você pode fazer aos fornecedores para garantir que eles estejam limitando sua exposição de forma responsável. Mas aqui vai a versão resumida: se você não sabe como ou onde o hardware da sua infraestrutura é projetado, fabricado, testado e montado, talvez tenha motivos para se preocupar — com a F5, por outro lado, o processo nunca deixa de estar sob nossa supervisão.
O que a F5 oferece: a parte complicada
A sede da F5 fica em Seattle, e o projeto e o desenvolvimento de nosso hardware são realizados em uma unidade da empresa em Spokane, a leste de Seattle. Essa equipe supervisiona todos os aspectos do desenvolvimento de hardware da F5. Essa estrutura surgiu do desejo de desenvolver hardware especificamente para viabilizar nossa plataforma de ADC, BIG-IP, e nos permite dedicar uma atenção quase obsessiva (no bom sentido!) à segurança de nosso hardware.
Vale a pena fazer uma pausa aqui para uma visão geral (bem) rápida de como o hardware é projetado e desenvolvido. O projeto preliminar é feito em um software de CAD, a partir do qual é gerada uma imagem vetorial da placa. Isso é chamado de arquivo Gerber, com base no formato que se tornou o padrão do setor para essas imagens. A partir desse arquivo, é fabricada uma placa de circuito impresso (PCB). A PCB é apenas a placa-base, com as trilhas do circuito e as pinagens. A próxima etapa é fabricar uma placa de circuito impresso montada (PCA), na qual os componentes propriamente ditos (CPUs, memória, circuitos integrados, transistores etc.) são adicionados à PCB.
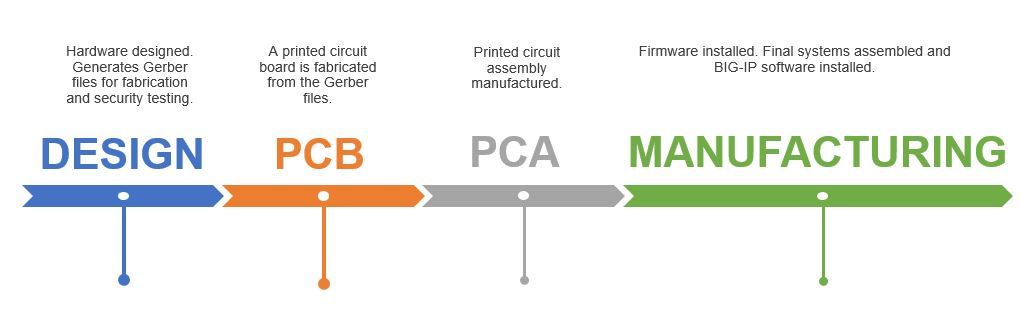
Os processos da F5 também incluem testes pós-fabricação para ajudar na proteção contra ataques à cadeia de suprimentos provenientes de fornecedores terceirizados. Utilizamos uma combinação de AOI (Inspeção Óptica Automatizada) e inspeção 5DX ou AXI (por raios X). Cada uma dessas técnicas foi desenvolvida para detectar diversos problemas que afetam a qualidade e a integridade do sistema, incluindo a identificação de qualquer elemento que não faça parte do projeto do produto.
Tanto a inspeção por AOI quanto por raios X são processos automatizados que começam com arquivos Gerber, os quais descrevem minuciosamente como a placa deve ficar após a fabricação. Os engenheiros de fabricação da F5 supervisionam a configuração e a implementação desses subsistemas de teste desde a primeira PCA (montagem de circuito impresso), e eles são constantemente aprimorados. Isso nos permite comparar e verificar o produto final para garantir que ele corresponda ao esperado.
Além dessas salvaguardas, para aumentar a proteção contra a ameaça de manipulação não autorizada de firmware e software, incorporamos dois recursos principais ao nosso hardware: detecção e prevenção de adulterações. O primeiro é viabilizado pela inclusão de um TPM (Trusted Platform Module, ou Módulo de Plataforma Confiável). O TPM — ISO/IEC 11889 — é um microcontrolador dedicado que permite verificar a integridade do sistema por meio de criptografia. O segundo recurso envolve assinar criptograficamente as atualizações de firmware subsequentes e validá-las antes da instalação, assim como pode ser feito com as atualizações de software da F5.
Também gostaria de destacar que a organização de TI da F5 é responsável por todo o hardware e pela infraestrutura de rede dos nossos subsistemas de teste, além de controlar o acesso a eles.
Perguntas para o seu fornecedor
Quando se trata de componentes críticos da sua rede e segurança, a confiança e a comunicação aberta devem sempre fazer parte da equação. Embora certamente ainda haja discussões sobre os fatos apresentados no relatório da Super Micro, o tipo de ameaça apontado é bastante real e plausível. Quanto à possibilidade de ataques a hardware e firmware provenientes de qualquer fonte — da cadeia de suprimentos ou de outra origem —, estas são algumas perguntas importantes que você pode fazer ao seu fornecedor:
- Vocês usam placas-mãe desenvolvidas por terceiros no projeto de seus sistemas?
- Quais etapas do processo de projeto e desenvolvimento de hardware, se houver, vocês controlam?
- Qual é o nível dos testes de segurança que vocês realizam no hardware e quando eles são feitos?
- Quais medidas de proteção vocês usam para garantir a segurança das atualizações de firmware e software?
- Por fim, quais medidas de proteção vocês adotam para prevenir e detectar adulterações provenientes de qualquer fonte ao longo de toda a cadeia de suprimentos?
____
Para obter mais informações sobre como a F5 pode aprimorar a segurança de aplicações da sua organização, acesse: https://www.f5.com/solutions/application-security
Sobre o autor
Publicações relacionadas no blog

O estado da maturidade digital empresarial: a transformação digital ainda não terminou
Explore como a IA impacta as empresas, as aplicações da IA generativa, as estratégias para modernizar as operações de TI e os benefícios da maturidade digital com a F5.
Como a IA generativa acelera a transformação digital
Veja como a IA generativa impulsiona a transformação digital nas empresas, acelerando tendências como a integração de APIs, os desafios dos modelos operacionais de TI híbrida e a adoção de AIOps.
Seis capacidades técnicas para acelerar a transformação digital
As arquiteturas empresariais atuais carecem dos fatores necessários de agilidade, escalabilidade, segurança e observabilidade, essenciais para impulsionar a mudança tecnológica. No entanto, estas seis capacidades fundamentais ajudarão as empresas a gerenciar riscos e desafios ao longo de sua transformação digital.
Inverter a API é a transformação digital de que as empresas precisam para participar e competir em uma economia de APIs
As organizações detêm um valor latente — na forma de APIs internas — que precisam explorar para competir em uma economia de APIs. Embora os desafios técnicos e de segurança possam desestimular algumas delas, as empresas precisam reconhecer que inverter suas APIs permitirá liberar o valor da organização como plataforma.
A modernização da TI começa pela infraestrutura
O hardware e o software evoluíram rapidamente desde os primórdios da internet, mas, para aproveitar ao máximo os benefícios resultantes dessa evolução, as organizações precisam avaliar e modernizar sua infraestrutura e a entrega de aplicativos. Acelere os esforços de modernização com a nova F5 rSeries.