
Como os leitores assíduos do blog da F5 já sabem, lançamos a terceira edição do relatório State of Application Delivery (SOAD). O relatório de 2017 apresenta os resultados de uma pesquisa com quase 2.200 executivos e profissionais de TI e aborda todos os aspectos da entrega de aplicações, incluindo ambientes locais, de nuvem híbrida e de nuvem. Várias das conclusões do relatório tratam de como os participantes se relacionam com o cenário de segurança. Quase um em cada cinco participantes ocupa um cargo na área de segurança e, nesta publicação, vamos nos concentrar em alguns dos temas que estão entre as principais preocupações de seus colegas.
Constatação: há uma lacuna de conhecimento especializado em nuvem e segurança.
Surpreendentemente, quatro em cada cinco entrevistados adotarão estratégias de multicloud em 2017. E um desses cinco já tem metade ou mais de seus aplicativos na nuvem! Mas será que as organizações têm especialistas em nuvem suficientes para lidar até mesmo com uma única nuvem hoje? Conheço profissionais que são especialistas em AWS e não sabem nada sobre Azure, e vice-versa.
Talvez não seja nenhuma surpresa para quem lê minha coluna (ou a de Jon Oltsik), que uma em cada três organizações aponte a escassez de profissionais qualificados em segurança como um desafio significativo. Simplesmente não estamos formando white hats em número suficiente para acompanhar todos os black hats que aprendem por conta própria ao redor do mundo. Existe a possibilidade de essa lacuna de competências em segurança ser eliminada por uma combinação mágica de aprendizado de máquina e automação; o DARPA Cyber Grand Challenge, anunciado na DEF CON 24, já aponta nessa direção. Mas, até que isso aconteça, viva a reputação conquistada nas ruas da segurança.
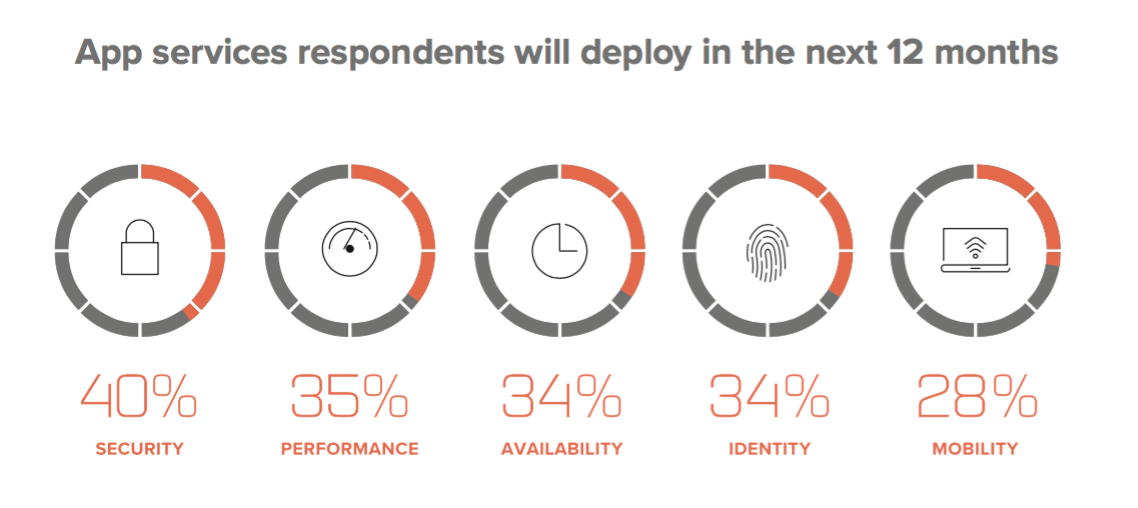
Um exemplo disso: o relatório SOAD perguntou aos entrevistados quais serviços de aplicações eles pretendem implantar nos próximos doze meses, e a resposta mais citada, com 40%, foi segurança.
Conclusão: as implantações de serviços de segurança de aplicações estão se tornando mais sofisticadas.
O relatório perguntou aos participantes da pesquisa sobre suas estratégias para combater ameaças emergentes, proteger suas aplicações e resguardar seus dados. A boa notícia deste ano é que, de modo geral, as organizações se sentem mais confiantes em sua capacidade de lidar com seus principais desafios de segurança do que no ano passado.
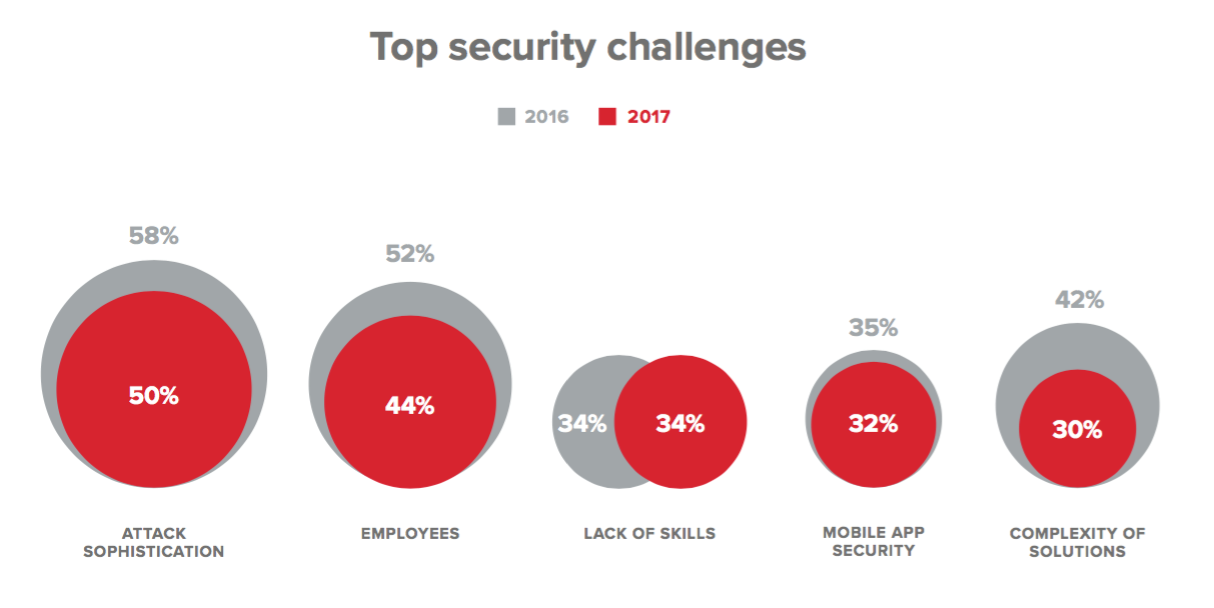
Em todas as áreas desafiadoras, exceto na lacuna de competências, as organizações parecem estar um pouco menos preocupadas. Perguntei a Lori MacVittie, uma das autoras do relatório, por que isso acontece:
“Acreditamos que isso signifique que, de modo geral, elas estão menos apreensivas. Supomos que isso talvez se deva ao fato de os orçamentos de segurança estarem aumentando, o que lhes permite implementar as soluções necessárias para enfrentar seus desafios. Isso não consta no relatório público, mas a menção a ‘orçamento insuficiente’ como um desafio de segurança caiu de 41% em 2016 para 30% em 2017, daí a nossa suposição.”
Globalmente, as organizações mais confiantes em sua capacidade de resistir a um ataque foram além de uma abordagem de segurança baseada apenas no perímetro. Muitas planejam implementar mitigação de DDoS (21%), proteção DNSSEC (25%) e um firewall de aplicações web (20%) no próximo ano.
Conclusão: A pior coisa sem a qual eu poderia implantar um aplicativo é…
Todos os anos, a pesquisa SOAD pergunta aos participantes qual é, na opinião deles, a pior coisa sem a qual poderiam implantar um aplicativo.
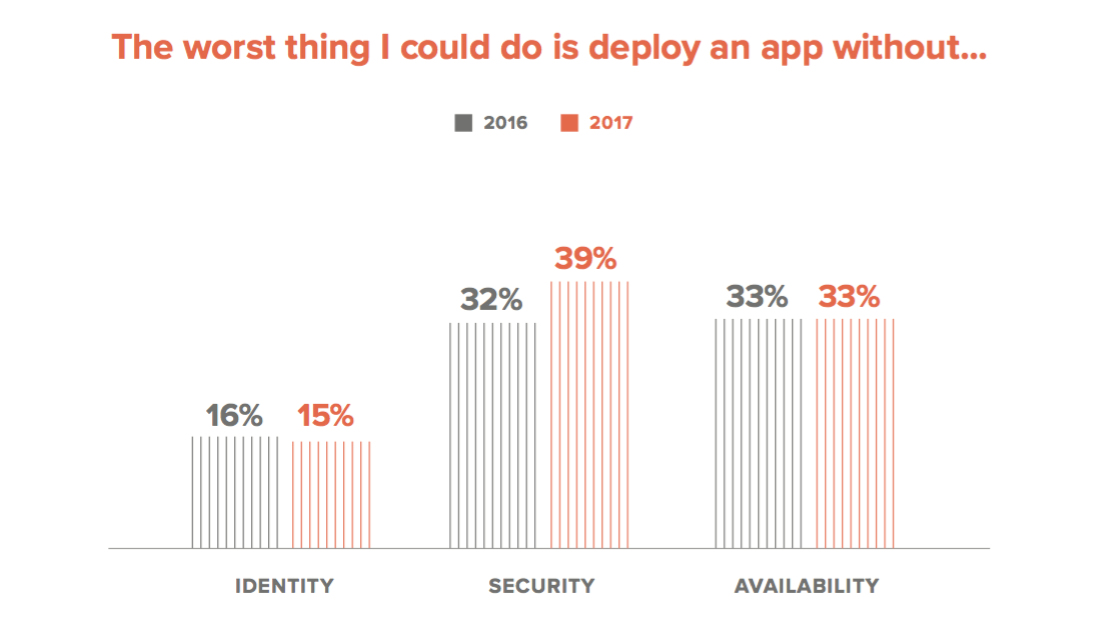
A segurança ocupa o primeiro lugar com uma vantagem ainda maior do que há um ano. Em 2016, a disponibilidade superou ligeiramente a segurança. Talvez as organizações estejam finalmente percebendo que uma violação pode ter um impacto negativo muito mais duradouro do que uma indisponibilidade. A sucessão constante de violações provavelmente está impulsionando essa conscientização. Isso é algo positivo.
A resposta mais comum para a segurança de aplicações é, obviamente, o firewall de aplicações web (WAF). Mais da metade dos entrevistados que priorizam a nuvem afirma ter um WAF implantado. Isso não é tão surpreendente, embora nos faça pensar no que os outros 48% estão fazendo...
Relatório sobre o estado da entrega de aplicações em 2017
Os leitores interessados podem encontrar o relatório completo State of Application Delivery de 2017 aqui.
Sobre o autor
Publicações relacionadas no blog

Entrega e proteção de agentes de IA em fábricas de IA: F5 para a arquitetura de referência NVIDIA OpenShell para agentes de IA seguros
As soluções da F5 ampliam a Arquitetura de Referência NVIDIA OpenShell para agentes de IA seguros.

Como medir – e minimizar – o custo total de propriedade do seu Kubernetes
O Kubernetes pode ser baixado e executado gratuitamente, mas sua manutenção está longe de não ter custos. Assim como outras grandes plataformas de código aberto que são “gratuitas” apenas em um sentido simplista, o Kubernetes quase certamente exigirá investimentos para ser implantado e operado.
As-Code: a pilha de TI contínua
Infraestrutura, configuração, pipeline, operações. De repente, tudo é “como código”. Lori MacVittie busca esclarecer a terminologia e identificar os diferentes componentes de uma stack contínua de TI.
O estado da entrega de aplicações em 2017: automação, APIs e DevOps
Explore o relatório State of Application Delivery de 2017. Leia o blog retrospectivo da F5 sobre o início da ascensão das redes declarativas e dos pipelines de DevOps.
DevOps Summit: onde a rede foi convidada para a festa
No DevOps Summit NY, falou-se muito não apenas sobre DevOps, mas também sobre contêineres, IoT e microsserviços. As sessões se concentraram não só na mudança cultural necessária para crescer em escala com uma abordagem DevOps, mas também fizeram questão de incluir...
F5 e Nutanix convergem em infraestrutura no .NEXT
Aplicações empresariais como Microsoft SharePoint e Exchange, juntamente com a VDI, continuam sendo a espinha dorsal da sua empresa. A produtividade, embora não seja tão atraente quanto o lucro, é um fator essencial para o sucesso das operações empresariais atuais. Deixar de...