Okay, NetOps. Während ihr mit Feuereifer alles automatisiert und Skripte schreibt, ist es Zeit für eine freundliche Erinnerung an das Thema Sicherheit. Ich spreche nicht von Firewalls und WAFs oder anderen Sicherheitsdiensten, für deren Bereitstellung und Verwaltung ihr möglicherweise verantwortlich seid. Ich spreche von den Skripten und dem Code, die ihr im Zuge eurer digitalen Transformation erstellen werdet.
Heute möchte ich Sie an die Sicherheitsregel Nummer null erinnern. Zur Auffrischung:
SICHERHEITSREGEL NULL: DU SOLLST BENUTZEREINGABEN NIEMALS VERTRAUEN. WIRKLICH NIEMALS.
Eine ziemlich einfache Regel, oder?
Das sollte sie sein, ist sie aber nicht. Sicherheitsvorfall um Sicherheitsvorfall in der Geschäftswelt lässt sich auf einen Verstoß gegen die Sicherheitsregel Null zurückführen. Verstöße gegen diese Regel sind weit verbreitet in dem Beispielcode, der Entwicklern angeboten wird,wenn sie recherchieren und neue Sprachen und Frameworks erlernen. Leider hält dies auch Einzug in den spannenden neuen Bereich NetOps.
Darf ich Beweisstück A präsentieren:
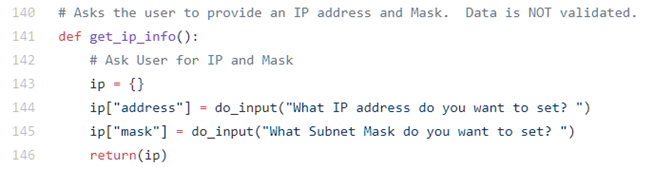
Fairerweise muss man sagen, dass dieses Skript zumindest so anständig ist, darauf hinzuweisen, dass die Daten nicht validiert werden. Das ist auch gut so, denn anschließend nimmt das Skript auf Grundlage der Eingaben alle möglichen Änderungen an den Routerkonfigurationen aus der Ferne vor.
Mein Kritikpunkt daran ist, dass der Code dazu gedacht ist, NetOps den Einstieg in die Skripterstellung zur Automatisierung von Produktivnetzwerkgeräten zu erleichtern, die Datenvalidierung aber lediglich beiläufig erwähnt, ohne hilfreiche Informationen dazu zu liefern, wie man dabei vorgeht.
Einige gute Tipps zur Validierung von IP-Adressen in Python finden Sie in dieser Diskussion auf Stack Overflow.
Aber Lori, das ist doch nur Skripting, und wir arbeiten mit der Kommandozeile – mal ehrlich, wie riskant kann das schon sein?
Schlechte Gewohnheiten lassen sich nur schwer ablegen.
Das Ignorieren der Sicherheitsregel Null bringt zwei Probleme mit sich.
Erstens sind die Tage der CLI gezählt, mein Freund. Die API ist die neue CLI, und die meisten Automatisierungsframeworks setzen zunehmend auf RESTful APIs, um Netzwerkgeräte und -dienste bereitzustellen und zu verwalten. Das bedeutet Anwendungsstacks und Parser. Es bedeutet Geräte, die potenziell für Angriffe anfällig sind, weil ihre Konfiguration über eine API geändert werden kann, die möglicherweise Schwachstellen aufweist.
Als Beleg dafür, dass ich nicht übertreibe, führe ich diese Cisco-Sicherheitsmeldung zur viel diskutierten Apache-Struts-Sicherheitslücke an. Es besteht Einigkeit darüber, dass die Übergabe ungeprüfter Eingaben an das Struts-Framework alle möglichen schwerwiegenden Probleme auslöst.
Falls Sie jedoch selbst das potenzielle Risiko einer Ausnutzung nicht dazu bewegt, sich Gedanken über die Durchsetzung der Sicherheitsregel Null zu machen, möchte ich darauf hinweisen, dass eine fehlende Bereinigung von Eingaben weitaus größere Auswirkungen haben kann als nur auf ein einzelnes Gerät. Betrachten wir, was wir über den Amazon-S3-Ausfall Anfang 2017 wissen:
Um 9:37 Uhr PST führte ein autorisiertes Mitglied des S3-Teams anhand eines etablierten Ablaufplans einen Befehl aus, mit dem eine kleine Anzahl von Servern für eines der vom S3-Abrechnungsprozess verwendeten S3-Subsysteme entfernt werden sollte. Leider wurde einer der Eingabewerte für den Befehl falsch eingegeben, sodass mehr Server als beabsichtigt entfernt wurden.
-- Zusammenfassung der Amazon-S3-Dienstunterbrechung in der Region Nord-Virginia (US-EAST-1)
Die Zahl, die er in das Skript eingegeben hatte, war viel größer als beabsichtigt. Doch Skripte, die blindlings alles akzeptieren, was der Bediener eingibt (und dabei Sicherheitsregel Null ignorieren), führen früher oder später unweigerlich zu solchen Fehlern. Eine einfache – wenn auch zugegebenermaßen lästige – Überprüfung durch das Skript hätte möglicherweise verhindert, dass das Problem mehr als eine Woche lang auf Twitter für Gesprächsstoff sorgte.
Im Netzwerk, im Produktivbetrieb, betrachten wir Sicherheit häufig unter dem Gesichtspunkt der Autorisierung. Ist Bob berechtigt, diese Aktion auszuführen? Darf Alice dieses Skript ausführen? Diese Autorisierung brauchen wir, sie ist nach wie vor von entscheidender Bedeutung.
Doch während wir auf unserem (internen) Weg der digitalen Transformation an Fahrt aufnehmen, immer mehr Frameworks einsetzen und mithilfe von APIs und Skripten die Bereitstellung und Verwaltung weitestgehend automatisieren, müssen wir Sicherheit unbedingt auch aus Entwicklungsperspektive betrachten.
Und die wichtigste dieser Regeln ist die Sicherheitsregel Nummer null: DU SOLLST BENUTZEREINGABEN NIEMALS VERTRAUEN. WIRKLICH NIEMALS.
Validieren Sie Eingaben immer. Das sorgt nicht nur für zusätzliche Sicherheit, sondern kann auch verhindern, dass eine gut gemeinte Automatisierung aus dem Ruder läuft.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...