Bis vor Kurzem stützte sich die Welt des Cloud-Computings im Wesentlichen auf die drei Säulen SaaS, PaaS und IaaS. Doch mit dem zunehmenden Verständnis und der wachsenden Erfahrung der Cloud-Nutzer steigt auch das Interesse an Angeboten, die teils Cloud, teils Managed Service sind – insbesondere im Bereich Sicherheit. Für diesen Blog nennen wir dieses Modell einfach „at your service“*.
In einer traditionellen „as a“-Umgebung könnten wir einfach BIG-IP ASM (unsere Anwendungs-Firewall) nehmen und eine ansprechende F5 Synthesis Services Fabricirgendwo dort draußen als Cloud einrichten und sie „as a Service“ anbieten. Aus architektonischer Sicht ist es sinnvoll, die Anwendungssicherheit näher an den Anwendungen zu platzieren, die sie benötigen – also in der Cloud, wo es auch heute noch an guten Alternativen mangelt. In der Cloud gehostete Anwendungen benötigen Anwendungssicherheit mindestens ebenso sehr (wenn nicht sogar mehr) wie Anwendungen im Rechenzentrum, da sie von vornherein stärker öffentlich zugänglich sind. Weniger sinnvoll ist es hingegen, Anfragen zur Überprüfung, Bereinigung und Auswertung ins Rechenzentrum zu leiten, bevor sie wieder zurück in die Cloud geschickt werden. Das führt zu einem gewaltigen Umweg (oder einer Haarnadelkurve, wenn Ihnen das lieber ist), da die meisten Rechenzentren nicht direkt am Internet-Backbone neben dem Rechenzentrum des Cloud-Anbieters liegen.
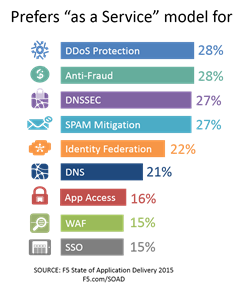
Die zunehmende Präferenz für ein solches Modell wurde in unserem Bericht „State of Application Delivery 2015“, insbesondere im Hinblick auf Sicherheitsdienste, deutlich.
Eine cloudbasierte Lösung für Anwendungssicherheit ist jedoch durchaus sinnvoll. Sie befindet sich wahrscheinlich sowohl physisch als auch topologisch näher an der zu schützenden Anwendung als das unternehmenseigene Rechenzentrum und bietet ein Abrechnungsmodell, das besser zu cloudbasierten Anwendungen passt als eine herkömmliche On-Premises-Lösung.
Das Problem ist jedoch, dass Sie nach wie vor die Zeit und das nötige Wissen benötigen, um die Lösung zu konfigurieren und zu testen und – das ist wichtig – sie auf dem neuesten Stand zu halten.
Dann wird aus „as a“ wirklich ein „pain in the“. Denn um diese Aufgabe zu bewältigen, braucht man das Wissen und die Fähigkeiten einer Person, die sich sowohl mit Sicherheit als auch mit der Anwendung auskennt. Und eine solche Person ist in Zeiten der Security-Blase möglicherweise nur schwer zu finden.
Die Unterschiede zwischen „as a“ und „at your“ liegen vor allem in der Verantwortung und der Einbindung in die Verwaltung. Bei einem „at your“-Service abonnieren Sie nicht nur die Software oder Lösung, sondern auch das aktive Management dieser Lösung durch Fachleute, die darauf spezialisiert sind. Im Sicherheitsbereich ist der Zugriff auf Sicherheitsexpertise angesichts gesamtwirtschaftlicher Herausforderungen wie dem IT-weiten Fachkräftemangel, von dem die Informationssicherheit besonders stark betroffen ist, zweifellos ein großer Vorteil – und möglicherweise auch wirtschaftlich sinnvoll:
Der IT-Fachkräftemangel hat epidemische Ausmaße angenommen. Es gibt schlichtweg keine Sicherheitsexperten, die man einstellen könnte. Seit fünf Jahren liegt die Arbeitslosenquote unter Fachkräften für Informationssicherheit nun schon bei unter 2 % (und häufig sogar bei 0 %). Der angespannte Arbeitsmarkt für Fachkräfte mit Sicherheitskompetenzen hat sich erwartungsgemäß auf die Gehälter ausgewirkt: Laut Payscale verdiente 2014 die Hälfte aller Sicherheitsarchitekten mehr als 120.000 US-Dollar – das sind 50 % mehr als das Durchschnittsgehalt eines Softwareentwicklers und satte 300 % dessen, was eine examinierte Pflegefachkraft mit erweiterter Qualifikation verdient. Fachkräfte mit Sicherheitskompetenzen können höhere Gehälter verlangen, wechseln zu Start-ups oder werden für bequemere Stellen mit besseren Titeln abgeworben (hüstel). Jon Oltsik von ESG schrieb, seine wichtigste Prognose für 2015 sei: „Weitreichende Auswirkungen des Fachkräftemangels im Bereich Cybersicherheit.“ – David Holmes, Sicherheitsexperte bei F5, Dark Reading
Durch die Kombination des Geschäfts- und Betriebsmodells der Cloud (Mandantenfähigkeit, Abstraktion, abonnement- bzw. nutzungsbasierte Abrechnung) mit den traditionellen Vorteilen eines Managed Service erhalten Unternehmen die gewünschte Agilität und Kostenersparnis. Indem sowohl das Fachwissen für die Konfiguration als auch für die Wartung des Dienstes bereitgestellt und zugleich die Zusammenarbeit und aktive Beteiligung des Kunden gefördert wird, bietet das „At Your“-Modell Unternehmen die Möglichkeit, ihre kritischen Anwendungen** überall abzusichern und sich darauf verlassen zu können, dass für die Sicherheit gesorgt ist.
* Ja, mir ist bewusst, dass die Abkürzung dafür SayS lautet. Nein, ich bin mir nicht sicher, ob das gut ist. Oder schlecht. Vielleicht beides.
** In einer von Anwendungen geprägten Welt trifft das doch auf so ziemlich jede Anwendung zu, oder? Inzwischen erscheint es fast überflüssig, das noch ausdrücklich zu erwähnen.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...