Konsistenz. In der Welt der Technologie verwenden wir diesen Begriff, um die Eigenschaft der Gleichwertigkeit zu beschreiben. Etwas ist konsistent, wenn es sich im Laufe der Zeit oder unter wechselnden Bedingungen gleich verhält. Für Unternehmen, die in einer Multi-Cloud-Welt tätig sind, stellt Konsistenz nach wie vor eine Herausforderung dar. Laut unserem Bericht „2019 State of Application Services“ trifft das auf die meisten (87 %) von Ihnen zu.
Die unterschiedlichen Bereitstellungsraten von Anwendungsdiensten im Rechenzentrum und in der Cloud deuten zweifellos auf eine einfache Ursache hin: Anwendungsdienste werden nicht einheitlich bereitgestellt.
Doch das ist nicht die einzige Ursache für Inkonsistenzen. Laut derselben Umfrage stellen viele Unternehmen Anwendungsdienste sowohl lokal als auch in der Public Cloud bereit, haben aber dennoch Schwierigkeiten, Konsistenz zu gewährleisten – insbesondere bei der Sicherheit.
Dies erfordert eine eingehendere Betrachtung dessen, was „Konsistenz“ bedeutet, denn ich vermute, dass ein Teil des Problems darin liegt, dass nicht erkannt wird, dass es zwei unterschiedliche Ebenen der Konsistenz gibt und beide von Bedeutung sind.
Anwendungsdienste sind keine Application Delivery Controller
Im Mittelpunkt dieser Diskussion über Konsistenz steht der Unterschied zwischen einem Application Delivery Controller (ADC) und einem Anwendungsdienst.
Der ADC ist eine Plattform, die Anwendungsdienste bereitstellt. Dieser ADC ist ein eigenständiges System, ähnlich wie Kubernetes ein eigenständiges System ist. Kubernetes ist eine Plattform für die Bereitstellung und den Betrieb von Containern. Ein ADC ist eine Plattform für die Bereitstellung und den Betrieb von Anwendungsdiensten.
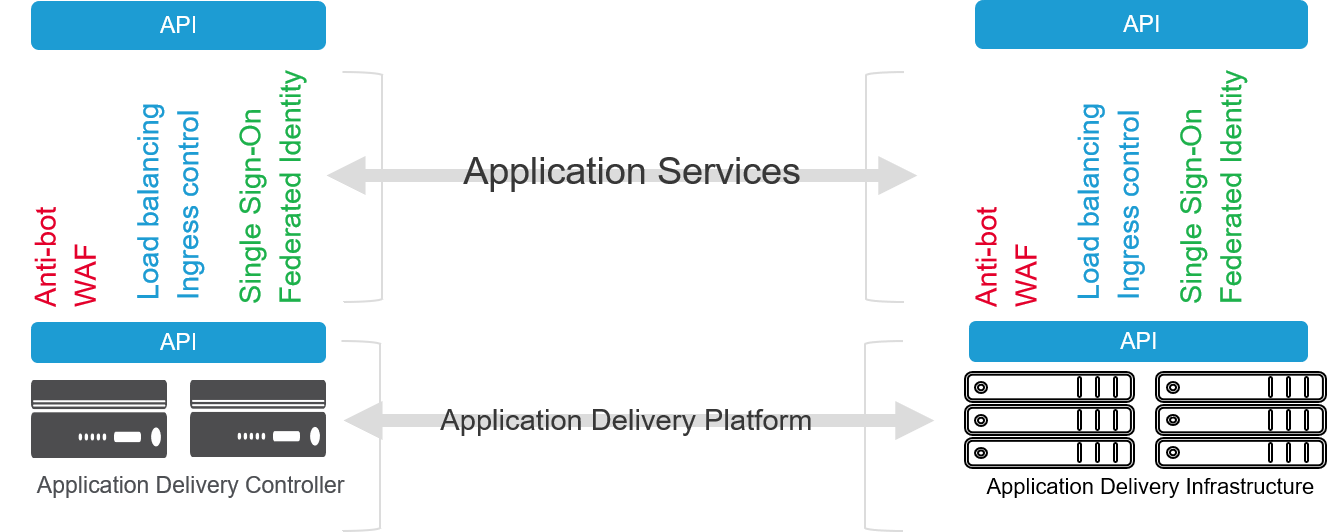
Das ist wichtig, denn Plattformen (oder Systeme, wenn Ihnen das lieber ist) haben ein anderes Verständnis von Konsistenz als die „Dinge“, die sie bereitstellen und betreiben. Konsistenz ist auf der operativen Ebene angesiedelt, also bei der Verwaltung und dem Betrieb der Plattform und der von ihr bereitgestellten Anwendungsdienste.
Funktionale Konsistenz
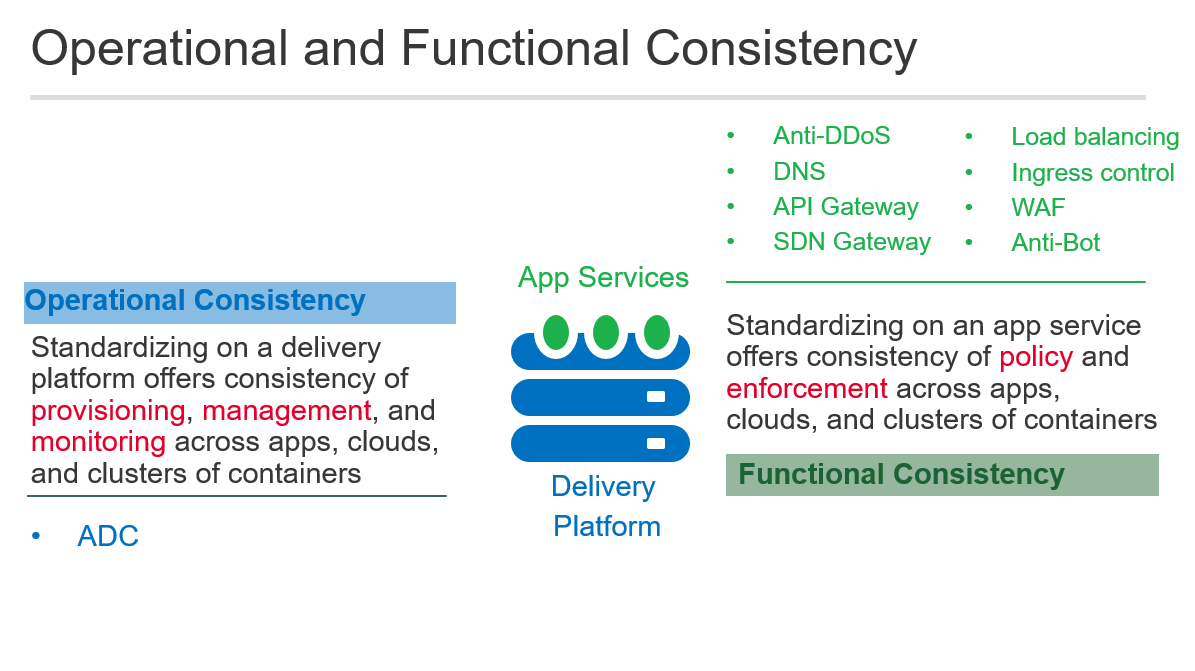
Dies unterscheidet sich deutlich von der funktionalen Konsistenz, die von jedem Anwendungsdienst bereitgestellt wird. Die funktionale Konsistenz umfasst die Funktionen des Anwendungsdienstes. Darauf beziehen sich die meisten, wenn sie von Herausforderungen bei der Multi-Cloud-Konsistenz sprechen, da diese am deutlichsten sichtbar ist.
Funktionale Konsistenz ist besonders schwer zu erreichen, wenn Anwendungsdienste verschiedener Anbieter bereitgestellt werden. Ein WAF- oder Anti-Bot-Dienst eines Anbieters ist funktional nicht unbedingt mit einem WAF- oder Anti-Bot-Dienst eines anderen Anbieters gleichwertig.
Einer der Gründe, warum Unternehmen Schwierigkeiten haben, Konsistenz in Multi-Cloud-Umgebungen zu erreichen, liegt nicht darin, dass sie keine Anwendungsdienste in der Cloud bereitstellen, sondern vielmehr darin, dass sie unterschiedliche Anwendungsdienste mit uneinheitlichem Funktionsumfang einsetzen. Eine Standardisierung auf der Grundlage funktionaler Gleichwertigkeit hilft Unternehmen dabei, die angestrebte Konsistenz zu erreichen.
Betriebliche Konsistenz
Die zweite und seltener erwähnte Ursache für Inkonsistenzen liegt auf der Plattformebene. Bei einer beträchtlichen Anzahl von Großunternehmen betrifft dies den ADC. Beim Wechsel in die Public Cloud entscheiden sich viele Unternehmen – bewusst oder unbewusst – dafür, Cloud-native Optionen für Anwendungsdienste einzusetzen.
Dadurch entsteht auf der Plattformebene unmittelbar eine betriebliche Inkonsistenz. Die Art und Weise, wie Sie diese Anwendungsdienste bereitstellen, einbinden und betreiben, betrifft den operativen Betrieb und führt bereits in dem Moment zu technischen Betriebsschulden, in dem Sie die erste API anbinden.
Wahrscheinlich nutzen Sie lokal keine cloudnativen Anwendungsdienste. Das bedeutet, dass Sie es nun mit zwei verschiedenen Plattformen für Anwendungsdienste zu tun haben. Sie unterscheiden sich in ihren Methoden für Verwaltung, Analyse, Überwachung – einfach in allem.
Das ist so, als würde man lokal zwei verschiedene ADCs einsetzen. Einige sehr große Unternehmen kommen damit zwar zurecht, doch im Laufe der Jahre haben wir festgestellt, dass die meisten Unternehmen auf eine einzige ADC-Plattform standardisieren. Die betriebliche Konsistenz und die Möglichkeit, Richtlinien für Anwendungsdienste auf alle Anwendungen zu übertragen, waren ausschlaggebend für diese Entscheidung.
Doch beim Wechsel in die Cloud haben einige vergessen, warum sie sich ursprünglich auf eine ADC-Plattform standardisiert hatten: betriebliche Konsistenz und Support. Die Einführung zusätzlicher Plattformen erhöht zwangsläufig den Betriebsaufwand und erschwert das Streben nach Konsistenz.
Konsistenz erfordert Standardisierung
Standardisierung kann für manche Menschen, die glauben, dass sie Innovationen hemmt, ein beängstigender Begriff sein. Noch beängstigender ist jedoch ein unkontrolliertes Vorgehen, das Innovationen zwar fördern mag, langfristig aber nicht tragfähig ist und ein chaotisches Betriebsumfeld schafft.
Da die IT unter Druck steht, einen Mehrwert für das Unternehmen zu schaffen, scheint eine Aufstockung des Betriebspersonals zur Wartung mehrerer Plattformen und einer Vielzahl von Anwendungsdiensten dem Ziel einer konsistenten Multi-Cloud-Umgebung entgegenzustehen.
Standardisierung – insbesondere auf der Betriebsebene – ist ein wesentlicher Faktor für Innovationen, da sie die Mitarbeitenden davon entlastet, sich auf den Betrieb von Plattformen konzentrieren zu müssen, und stattdessen die Zusammenarbeit bei Richtlinien und Architektur fördert.
Indem Unternehmen sowohl betriebliche als auch funktionale Konsistenz über alle Umgebungen hinweg sicherstellen, können sie die gewünschte einheitliche Umsetzung von Richtlinien erreichen, ohne ihr Budget zu sprengen.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...