Die Verfestigung der Kluft zwischen traditioneller IT und einer agileren, DevOps-orientierten IT führt im Wesentlichen zur Entstehung einer zweistufigen Rechenzentrumsarchitektur. Für aufmerksame Beobachter dürfte dies keine Überraschung sein. Seit Jahren werde ich mit Fragen von Betriebs- und Entwicklungsteams überhäuft, die schneller und häufiger Änderungen vornehmen möchten, jedoch nicht an der starren Hardware im Kernnetzwerk scheitern, sondern an den unflexiblen Abläufen, die manuelle Genehmigungen und Prozesse zur Umsetzung von Änderungen erfordern.
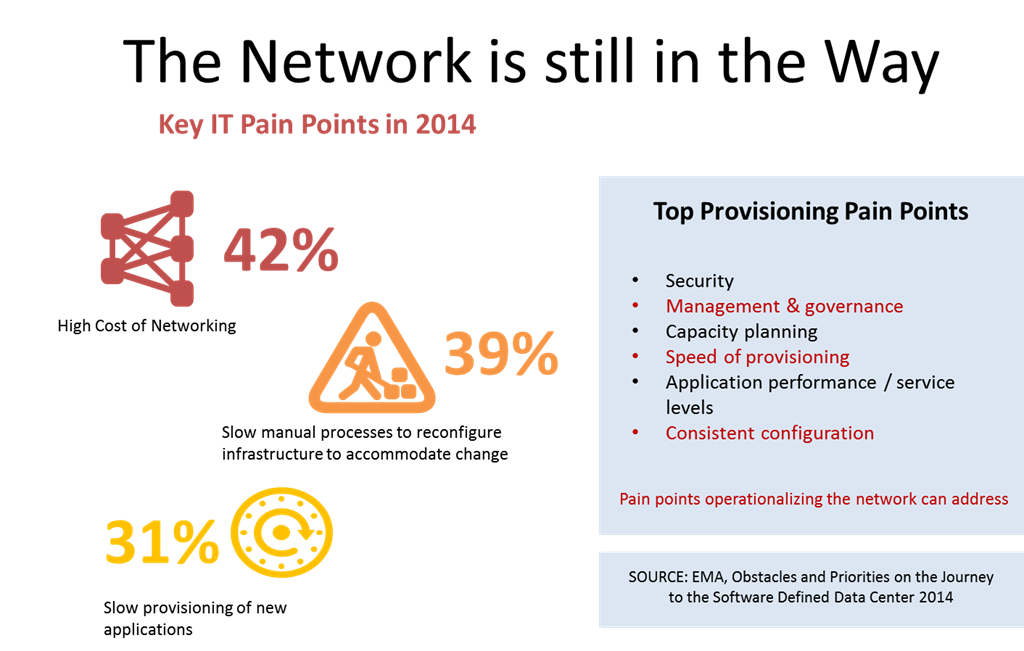
Die naturgemäßen Spannungen zwischen denjenigen, die für die sichere, stabile und schnelle Datenübertragung in das und aus dem Rechenzentrum verantwortlich sind, und denjenigen, die Anwendungen und Funktionen, die als Katalysator für das Unternehmenswachstum gelten, sofort auf den Markt bringen sollen, führen zu hitzigen Auseinandersetzungen, gegenseitigen Schuldzuweisungen und Verstimmungen.
Viele geben gern den „Boxen“ die Schuld. Diese in die Jahre gekommenen Legacy-Hardwarekomponenten im Netzwerk stehen angeblich einfach „im Weg“, obwohl sie die kritischen Dienste bereitstellen, die Anwendungen für Skalierbarkeit und Sicherheit benötigen. Tatsächlich sind diese Boxen jedoch nicht selbst schuld. Fast alle verfügen heute über eine API, über die jeder, der Zugriff auf curl hat und über solide HTTP-Kenntnisse verfügt, die Dienste konfigurieren, verwalten und anderweitig steuern kann, die jede Anwendungsbereitstellung begleiten. Viele dieser „Boxen“ sind selbst virtualisiert und bieten dieselbe Art von virtueller Umgebung wie die Systeme in den tieferen Ebenen des Rechenzentrums.
Sie sind wohl kaum Hindernisse auf der Überholspur hin zu Continuous Deployment.
Vielmehr ist es die Starrheit von Organisationen – oder, wie DevOps-Befürworter zu sagen pflegen, deren Kultur –, die diese Reibungsverluste verursacht und die Bereitstellung von Anwendungen verlangsamt. Da in der Produktion Stabilität und Sicherheit gewährleistet werden müssen, was in der volatileren Anwendungsentwicklungsumgebung nicht unbedingt der Fall ist, werden Fehler und die dadurch unvermeidlich verursachten Betriebsstörungen weniger toleriert.
Das ist nicht unbedingt etwas Schlechtes. Das Kernnetzwerk muss zweifellos eine hohe Verfügbarkeit gewährleisten – nicht nur, um den Zugriff auf Anwendungen innerhalb des Rechenzentrums sicherzustellen, sondern auch für interne Benutzer, die bei ihrer Arbeit auf öffentliche SaaS-Lösungen angewiesen sind.
Unternehmen müssen jedoch Einschränkungen lockern, um die Anforderungen beider Architekturebenen im modernen Rechenzentrum besser miteinander in Einklang zu bringen. Anwendungsbereitstellungen müssen tatsächlich schneller und häufiger erfolgen. Um dies zu erreichen, müssen Unternehmen die derzeit bestehenden Prozesse eingehend prüfen, denn diese sind mit ziemlicher Sicherheit starrer und unflexibler als die Systeme, die sie steuern. IT-Betriebsprozesse sind heute für Unternehmen ebenso wichtig wie ihre Geschäftsprozesse. Bei Letzteren ist den Führungskräften bewusst, dass sie untersucht, bewertet, dokumentiert, automatisiert und verbessert werden müssen, um die Effizienz zu steigern und die Unternehmensleistung zu verbessern. Noch wichtiger ist, dass sie flexibel genug sein müssen, um bei Bedarf angepasst werden zu können. Dafür müssen Unternehmen diese Prozesse jedoch verstehen und bereit sein, sie mit einem kritischen Blick auf Ineffizienzen und Engpässe zu bewerten.
In einem AIIM Industry Watch Report aus dem Jahr 2016 mit dem Titel „Informationsmanagement – Stand der Branche 2016“ gaben 55 Prozent der Befragten an, dass Geschäftsprozessmanagement (BPM) für ihr Unternehmen von großer Bedeutung (38 %) oder unverzichtbar (17 %) sei.
Beim Einsatz von Technologie zur Optimierung von Prozessen verzeichneten Unternehmen durchweg Verbesserungen:
❶ Ein Drittel der Unternehmen konnte seine Prüf- und Genehmigungszyklen verkürzen, und 62 % geben an, von einer besseren Weiterleitung an einzelne Personen und zwischen ihnen profitiert zu haben. Für 42 % ergeben sich die Vorteile aus einer höheren organisatorischen Agilität und einer besseren Weiterleitung zwischen Prozessen.
❷ Die schnellere Abwicklung geschäftskritischer Aktivitäten hat für 53 % der Befragten den größten Mehrwert gebracht. 45 % sehen den größten Mehrwert in der Reduzierung von Fehlern und Ausnahmefällen bei der Verarbeitung.
❸ Bei 41 % der Befragten hat sich die Investition innerhalb eines Jahres amortisiert, wobei 17 % einen ROI innerhalb von 6 Monaten angeben. Bei 25 % wurde der ROI innerhalb von 18 Monaten erreicht.
In der IT wird der Begriff „Orchestrierung“ häufig verwendet, doch nur selten wird erörtert, wie er mit Prozessen zusammenhängt. Echte Verbesserungen werden erst dann sichtbar, wenn Orchestrierung zur Automatisierung von Betriebsprozessen eingesetzt wird, die Bereitstellungen steuern. Indem Verschwendung und Lücken im Wertstrom aufgedeckt sowie Wartezeiten, unnötige Genehmigungen und Redundanzen beseitigt werden, können Unternehmen bei Geschwindigkeit und Agilität ähnliche Fortschritte erzielen, wie sie bereits auf der Ebene der Geschäftsprozesse erreicht wurden.
Wir können es DevOps oder Operational Process Management (OPM) nennen, doch tatsächlich sind beide eng miteinander verbunden. Unternehmen müssen bei operativen IT-Prozessen genauso vorgehen, wie sie es bereits bei Geschäftsprozessen getan haben, um Anwendungen agiler und schneller bereitzustellen, ohne dabei Abstriche bei Stabilität und Sicherheit zu machen.
Und das hat nur sehr wenig damit zu tun, ob im Rechenzentrum physische Server vorhanden sind oder nicht.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...