La mise à disposition d’applications modernes ne consiste pas seulement à assurer la continuité du trafic, mais aussi à garantir qu’il circule de manière sécurisée au sein d’une infrastructure toujours plus distribuée. La plupart des organisations (93 %) exécutent désormais leurs applications dans plusieurs environnements, avec des équipes, des outils et des contraintes opérationnelles différents. Cette réalité rend extrêmement difficile la mise en place d’une observabilité unifiée.
À ce défi s’ajoute une nouvelle pression qui modifie les arbitrages quotidiens des équipes opérationnelles : l’IA de pointe.
Les modèles d’IA de pointe, comme Claude Mythos, accélèrent la découverte des vulnérabilités, aident les fournisseurs à améliorer leurs produits et améliorent les résultats pour les clients. Ils accélèrent également le développement d’exploits, réduisant de plusieurs semaines à quelques heures le délai entre la « découverte d’une faille » et son « exploitation » (et, dans certains cas, avant même sa divulgation publique à grande échelle). Mais malgré cette détection plus rapide des vulnérabilités, les organisations ont toujours besoin de cycles de validation pour appliquer les correctifs en toute sécurité. Cela crée une fenêtre d’exposition inévitable : la période pendant laquelle une vulnérabilité, une mauvaise configuration ou une faiblesse reste exploitable même après avoir été identifiée.
Pourquoi la gestion de parc
F5 Insight for ADSP constitue le socle d’une visibilité transversale au sein de la F5 Application Delivery and Security Platform, en offrant une observabilité unifiée et quasiment en temps réel sur les applications, les services BIG-IP et l’infrastructure sous-jacente. F5 Insight réunit des analyses avancées, des alertes proactives, des synthèses opérationnelles générées par l’IA (via MCP et le LLM de votre choix), ainsi que des recommandations utiles qui intègrent l’expertise F5 à votre environnement technologique.
F5 Insight aide déjà les équipes à répondre à des questions telles que :
- Que se passe-t-il actuellement dans l’ensemble de mes applications, services et infrastructures ?
- Où des anomalies apparaissent-elles ?
- Quelles politiques ont une incidence sur les risques ou les performances ?
- Que doit faire mon équipe ensuite ?
Avec la version 1.2 de F5 Insight for ADSP, nous ajoutons la possibilité d’agir sur l’un des processus les plus contraignants sur le plan opérationnel, mais néanmoins essentiels à la sécurité de l’entreprise : maintenir les parcs à jour et sécurisés grâce aux mises à jour et aux correctifs, une nécessité opérationnelle majeure pour les organisations de grande envergure.
Gestion du cycle de vie logiciel pour les mises à jour de BIG-IP
F5 Insight v1.2 introduit une gestion centralisée du cycle de vie des logiciels, conçue pour répondre aux réalités des grandes entreprises : des fenêtres de changement plus fréquentes, davantage de changements par fenêtre et moins de temps pour les mettre en œuvre.
Dans la version 1.2, la fonctionnalité de gestion se concentre sur les mises à jour mineures et correctives de BIG-IP. Autrement dit, il s’agit de maintenir BIG-IP à jour au fil des publications régulières — par exemple, en passant d’une branche mineure ou corrective prise en charge à une autre — plutôt que d’orchestrer des mises à niveau vers une version majeure.
Cette première version de la gestion de parc suit un cycle cohérent : Voir le signal → comprendre le contexte → exécuter l’action.
Ce que vous pouvez faire avec la gestion de flotte dans la version 1.2
Voici quatre façons dont votre organisation peut utiliser la gestion de flotte :
1. Effectuez les mises à jour mineures/correctives de BIG-IP à l’aide de workflows guidés. Fleet Management dans F5 Insight v1.2 permet aux équipes de préparer, valider et exécuter en toute confiance les mises à jour logicielles mineures et correctives de BIG-IP sur l’ensemble d’un parc BIG-IP. Ce premier cas d’usage réduit considérablement la charge opérationnelle et le recours à des scripts sur mesure, à des procédures manuelles ou à des interventions appareil par appareil.
Dans le contexte des opérations en entreprise, c’est un point essentiel, car le plus difficile n’est pas de télécharger une image, mais d’appliquer des changements de manière sûre et répétée sur des dizaines, voire des centaines, de systèmes sans provoquer d’interruption de service ni de dérive de configuration.
2. Exécutez les mises à jour par lots pour les adapter à des fenêtres de maintenance plus courtes. Grâce à l’IA de pointe, les équipes peuvent détecter davantage de vulnérabilités, plus rapidement — mais les acteurs malveillants aussi. Les fenêtres d’application des correctifs se réduisent donc, les équipes d’exploitation doivent agir dans l’urgence et le nombre de modifications à effectuer au cours de chaque fenêtre augmente.
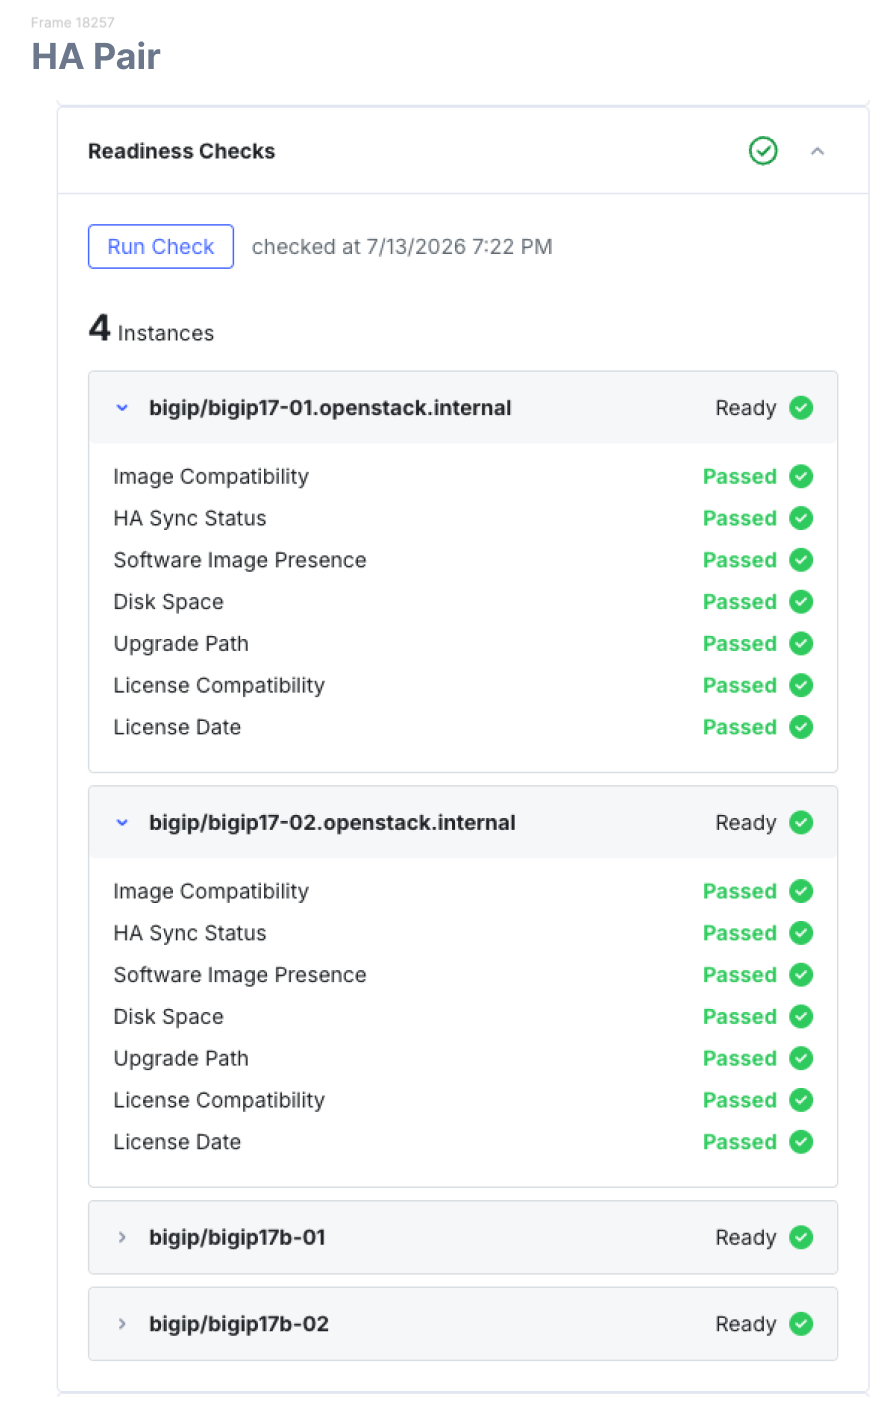
F5 Insight v1.2 prend en charge :
- Tâches et lots personnalisés pour la mise à jour des instances
- Exécution en série ou en parallèle
- La mise en pause des tâches de mise à jour garantit le bon déroulement des opérations
- Vérifications avant et après
Ces contrôles permettent aux équipes d’intégrer davantage de mises à jour dans des créneaux plus courts, tout en maintenant un processus de vérification rigoureux et la possibilité de ralentir ou de s’arrêter si nécessaire.
3. Mettre à jour davantage d’appareils en parallèle. Le parallélisme est l’un des principaux leviers permettant d’accélérer les changements. Conformément à l’objectif de gestion de parc de la version 1.2, F5 Insight permet d’exécuter des tâches de mise à jour à grande échelle — jusqu’à 100 instances par tâche — avec des options de traitement par lots et de distribution parallèle afin d’optimiser l’efficacité des fenêtres de changement (les délais varient selon l’environnement, la configuration et l’étendue des politiques).
Les workflows de mise à jour permettent également de mettre à jour et d’appliquer des correctifs aux appareils de manière séquentielle ou parallèle. En bref, nous souhaitons nous adapter à la situation de nos clients et nous aligner sur leurs besoins et leurs méthodes de travail.
4. Prendre en charge les configurations à haute disponibilité et les modèles de déploiement courants. La gestion de parc de la version 1.2 est conçue pour les environnements BIG-IP réels. Par exemple, nos recherches internes ont montré que la plupart de nos clients déploient les appareils BIG-IP par paires à haute disponibilité. F5 Insight for ADSP v1.2 prend en charge des modes de fonctionnement essentiels tels que :
- Approches progressives et par lots
- Déploiements actif/veille ou autonomes
- Prise en charge des environnements VE/multilocataires et iSeries/rSeries
Dans l’environnement actuel de la sécurité et des opérations, l’IA de pointe raccourcit les délais d’exploitation, tandis que les cycles de validation demeurent et que la fenêtre d’exposition persiste. La question opérationnelle devient donc la suivante : à quelle vitesse pouvez-vous appliquer le correctif en toute sécurité à l’ensemble du parc ?
F5 Insight v1.2 contribue à répondre à cette question en associant une observabilité unifiée à une exécution guidée sur l’ensemble du parc pour les mises à jour mineures et correctives, afin que les équipes puissent réduire le délai de remédiation sans sacrifier le contrôle.
Contrôles d’accès, auditabilité et résilience
La mise à l’échelle des changements opérationnels ne se résume pas à la rapidité ; elle nécessite également des contrôles de niveau entreprise afin de garantir que chaque changement est sûr, traçable et justifiable. F5 Insight v1.2 introduit également de nouvelles fonctionnalités essentielles qui aident les équipes à assurer l’excellence opérationnelle et à appliquer les bonnes pratiques de l’entreprise.
F5 Insight intègre des contrôles d’accès adaptés aux entreprises, notamment un contrôle d’accès granulaire basé sur les rôles (RBAC) et la prise en charge de l’authentification unique (SSO) SAML. Cela simplifie la gestion des identités, harmonise l’accès à F5 Insight avec les fournisseurs d’identité (IdP) de l’entreprise et permet d’appliquer le principe du moindre privilège aux workflows de visibilité et d’exploitation.
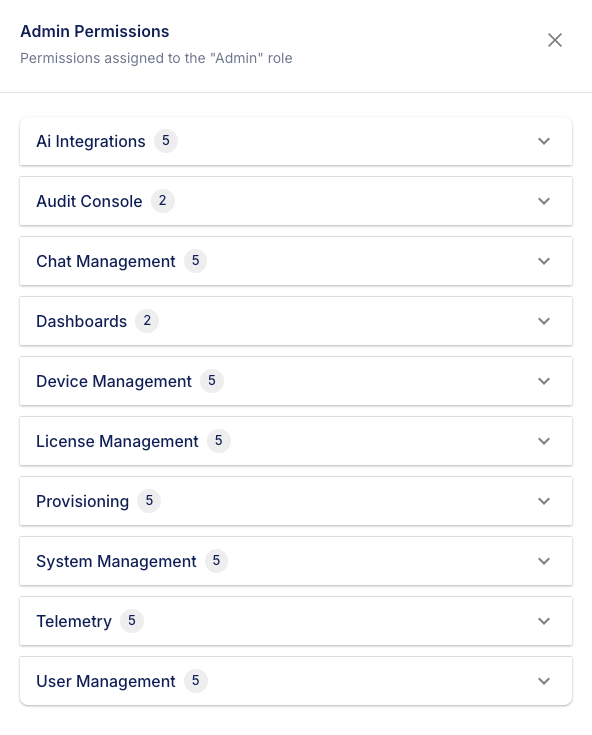
Dans le cadre du contrôle d’accès basé sur les rôles (RBAC), les utilisateurs peuvent être administrateurs, opérateurs ou observateurs. Chacun de ces rôles offre des niveaux d’accès plus précis afin que les bonnes personnes disposent du niveau de visibilité et des autorisations appropriés.
La prise en charge de MCP par F5 Insight permet d’interagir en langage naturel avec vos données de télémétrie à l’aide du LLM compatible de votre choix (tout modèle s’intégrant à l’API OpenAI). À mesure que les clients adoptent des opérations assistées par l’IA, ils ont besoin de traçabilité et de responsabilisation.
F5 Insight v1.2 introduit des fonctionnalités de gouvernance d’entreprise, notamment l’historique et l’audit des agents d’IA, l’historique des conversations avec l’IA par utilisateur (24 h) et une visionneuse des journaux d’audit de l’IA.
Ces fonctionnalités aident les équipes à examiner les interactions assistées par l’IA et facilitent les processus de réponse aux incidents et de gouvernance.
La réponse opérationnelle englobe également la résilience opérationnelle. Dans la version 1.2, F5 Insight propose des processus simples et rationalisés de sauvegarde et de restauration, directement dans l’interface utilisateur de F5 Insight.
Les sauvegardes du système permettent aux équipes, en cas d’interruption de service, de panne ou de tout autre sinistre, de rétablir rapidement la visibilité et la gestion du parc. Les processus de sauvegarde couvrent plusieurs aspects clés du produit, notamment la configuration d’Insight, les tableaux de bord et les données de télémétrie stockées.
Comment cela s’inscrit dans une vision opérationnelle plus globale
F5 protège les applications sur le chemin des données grâce à l’application de règles en ligne et à des contrôles de mise à disposition et de sécurité des applications. Alors que les entreprises doivent s’adapter à des cycles accélérés de publication de versions renforcées dans un contexte de menaces liées à l’IA de pointe, elles doivent maintenir leurs environnements BIG-IP à jour sans accroître les risques opérationnels.
F5 Insight v1.2 aide à concrétiser cette réalité opérationnelle en combinant :
- Observabilité unifiée sur l’ensemble des couches applicatives et d’infrastructure
- Des récits opérationnels pilotés par l’IA qui transforment les données de télémétrie en plans d’action (via MCP + votre LLM)
- Workflows de gestion du cycle de vie des logiciels du parc pour les mises à jour mineures/correctives de BIG-IP et l’efficacité de l’application des correctifs
- Contrôles d’accès d’entreprise, auditabilité de l’IA et sauvegarde/restauration pour une meilleure résilience
Pour en savoir plus, consultez notre communiqué de presse et rendez-vous sur notre page web F5 Insight for ADSP.
Vous pouvez également découvrir plus en détail la dernière version de F5 Insight en participant à notre webinaire en direct le 30 juillet, intitulé « Transformer les opérations BIG-IP : comment les mises à jour de F5 Insight for ADSP améliorent la visibilité, la sécurité et l’évolutivité » Nous examinerons les cas d’usage et les fonctionnalités, et vous présenterons les dernières améliorations lors d’une démonstration approfondie.
À propos de l’auteur

Articles de blog associés

F5 rejoint le projet PQC du NIST pour contribuer à l’élaboration de normes résistantes aux attaques quantiques
En rejoignant le consortium du projet « Migration to PQC » du NIST, F5 contribue à élaborer des recommandations pratiques pour un monde résistant aux menaces quantiques.

La dernière version de F5 Distributed Cloud Bot Defense offre des fonctionnalités et des améliorations de nouvelle génération
Les mises à jour de la console de F5 Distributed Cloud Bot Defense améliorent la gestion des menaces automatisées et l’intégration dans des cadres de sécurité plus larges.

La nouvelle surface de risque liée à l’IA : invisible, autonome et déjà à l’intérieur
James White, vice-président de l’ingénierie chez F5 À mi-parcours de l’année 2025, le moment est bien choisi pour dresser un état des lieux de l’adoption de l’IA en entreprise et de la sécurité de l’IA. L’utilisation de l’IA générative est désormais la norme dans les entreprises De manière générale, les entreprises possèdent au moins une compréhension élémentaire de l’IA générative. Elles savent ce qu’elle est et où elle peut […]
Évaluation des LLM : renforcer la confiance grâce à la notation de sécurité
À mesure que l’adoption de l’IA s’accélère dans les entreprises, l’évaluation des LLM ne porte plus uniquement sur leurs performances, mais aussi sur la confiance qu’ils inspirent. Les équipes de sécurité doivent évaluer non seulement les performances d’un modèle, mais aussi la sûreté de son comportement. Pourtant, la plupart des cadres d’évaluation se concentrent sur des critères de précision, laissant les facteurs de sécurité et de risque dans le flou ou sans mesure.
Évaluer le niveau de préparation de votre organisation à la sécurité de l’IA
Dans un paysage de l’intelligence artificielle (IA) en constante évolution, il est non seulement important, mais impératif de savoir si votre organisation est prête à instaurer et à soutenir une culture de la sécurité de l’IA. À mesure que les technologies d’IA progressent, elles font émerger une multitude de nouveaux défis de sécurité qui, pour être gérés efficacement, exigent une approche réfléchie, globale et proactive […]
Déployer des LLM en entreprise : via une API dans un cloud privé
Pris isolément, sans mesures de protection spécialisées ni protocoles de sécurité en place, le déploiement de modèles d’IA générative (GenAI), en particulier de grands modèles de langage (LLM), à l’échelle de l’entreprise représente pour toute organisation une opportunité à haut risque, mais potentiellement très rentable. La manière précise dont votre organisation doit franchir ce grand pas dans l’univers de la GenAI nécessite une planification mûrement réfléchie. Peut-être serait-il […]