
残存する脅威
It has been over 18 months since the log4jの脆弱性がサイバーセキュリティ業界に衝撃を与えてから18か月以上が経過しました。しかし、最近の報告によると、驚くべきことに、log4jのダウンロードの40%には依然として脆弱性があり、悪用されるおそれがあります。また、2022年10月1日時点で、組織の72%が依然としてlog4jに対して脆弱です。2023年5月だけでも、F5 Distributed Cloud Platformは、100万件を超えるlog4j攻撃の試みからお客さまを保護するうえで貢献しました。これらの攻撃は、WebアプリとAPIの保護機能によって正常に緩和されました。
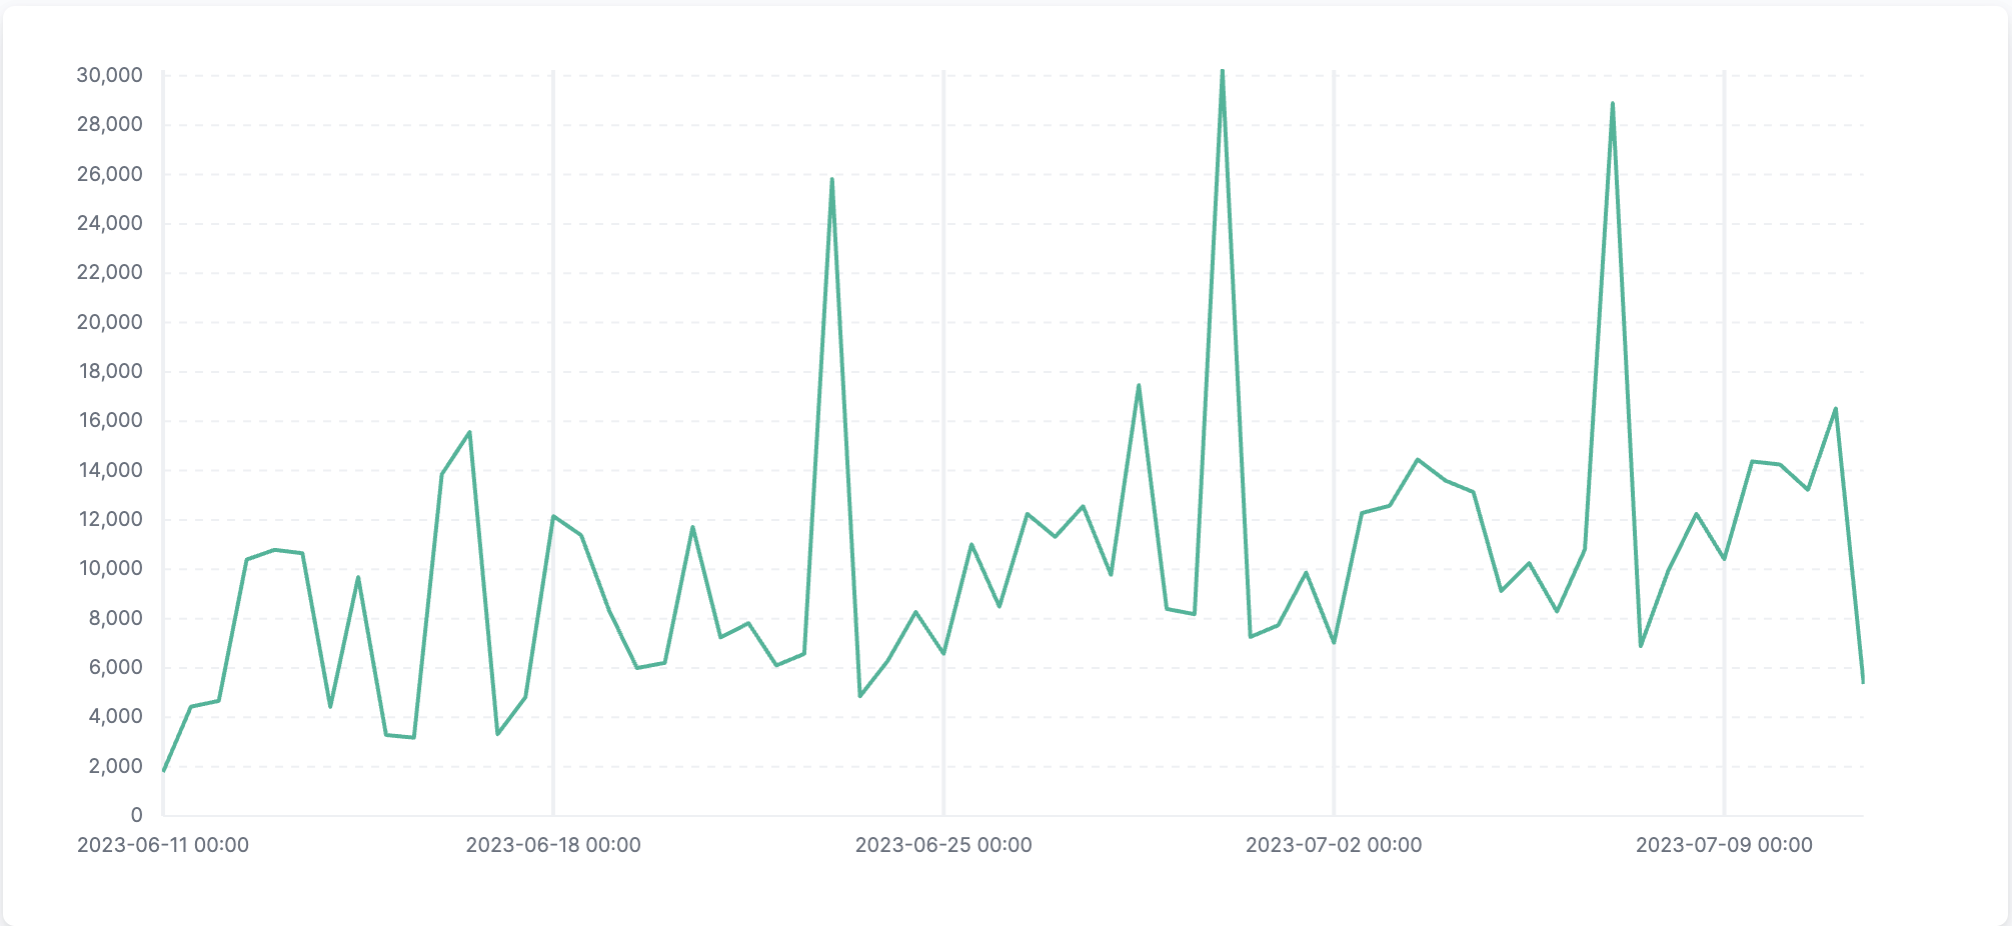
これは、組織がCVE修正の管理に追われる中で、依然として残る課題を浮き彫りにする1つのCVEの例にすぎません。この問題は今後さらに深刻化する一方です。公開されるCVEの数は増加の一途をたどっており、F5 Labsは、通常の1週間に公開される新たなCVEの数が2025年までに週500件へ急増すると予測しています。log4jの脆弱性が明らかになってから約2年が経過しましたが、より広範な問題が進展し続ける中、組織はいまだに対応に追われています。パッチやアップデートが提供されているにもかかわらず、さまざまな要因により、log4jのような脆弱性が解消されずに残っています。
組織が抱える課題
新たな脆弱性が次々と大量に発生する中、新しいアドバイザリを把握するための情報やリソースが限られているため、多くの組織は対応に追われ、脆弱性の発生自体を認識できない可能性もあります。脆弱性が特定されても、脆弱なシステムへのパッチ適用は複雑になりがちです。特に、相互接続されたシステムを抱える大規模な組織では、多大な労力と調整が必要となり、パッチ適用のサイクルが長期化します。さらに、多くの組織では、レガシーと最新のインフラ、システム、アプリケーションが混在しています。そのため、重要な更新を実施しようとすると、互換性の問題や高額なコストが生じたり、都合の悪い時間帯に作業が必要になったりして、対応が一層複雑になる可能性があります。また、ソフトウェアサプライチェーンやインフラコンポーネント内には間接的な依存関係が存在する場合があり、組織が脆弱なシステムを直接使用していなくても、こうした依存関係が見落とされ、パッチ適用や更新をさらに複雑にすることがあります。ソフトウェアコード自体と同様に、人為的なミスや見落としも緩和策の妨げとなり得ます。開発者や管理者がパッチ適用の必要性を見落としたり、システムを誤って構成したりする可能性があるためです。さらに、複雑なITインフラやリスク回避志向の組織文化を持つ組織では、広範なテスト、業務中断への懸念、競合するビジネス上の優先事項などにより、パッチの導入が遅れる場合があります。こうした複雑さに加え、ほとんどの組織では人員が不足しており、特にセキュリティ分野で深刻です。システムやアプリケーションへのパッチ適用と更新に懸命に取り組みながら、増え続ける脆弱性にどう対応すればよいのでしょうか。
まとめ
log4jのような脆弱性への対処には、組織、開発者、ベンダー、そしてサイバーセキュリティコミュニティ全体の連携が必要です。脆弱性が長期にわたって残存することを防ぎ、潜在的な攻撃から組織を保護するには、迅速かつ包括的なパッチ適用、意識の向上、堅牢な脆弱性管理の実践、継続的な監視が不可欠です。log4jのような既知の脆弱性への対処にパッチは不可欠ですが、新たな脆弱性が絶えず出現するため、完全な保護を保証するものではありません。リスクを効果的に軽減するには、包括的なセキュリティソリューションを導入する必要があります。これには、アプリケーションレベルの攻撃から保護するためのWebアプリケーションファイアウォール(WAF)やAPIセキュリティ対策の導入が含まれます。また、新たな脅威を迅速に検知して対応するには、継続的な監視が極めて重要です。パッチ適用、堅牢なセキュリティ対策、継続的な監視を組み合わせた包括的なアプローチを採用することで、進化するセキュリティリスクからシステムとデータをより効果的に保護できます。
パッチは適用されますが、多くの場合(今回のlog4jのように)適用が間に合わず、新たなCVEも次々と特定されます。そのため、パッチの適用状況や更新状況にかかわらず、アプリケーションの前段に包括的なセキュリティレイヤーを設けることが不可欠です。社内向けアプリとWeb公開アプリの両方を、F5 Distributed Cloud Web App and API Protection(WAAP)のようなソリューションで保護することは、組織が未処理のパッチ適用や更新に対応する間の脆弱性対策の空白を埋めるうえで極めて重要です。
参考資料と関連リンク:
- F5 Labs:変化するCVEの状況――さらに、最も奇妙なCVE 7選(6番目は信じられない内容です!)
- F5 Blog:Apache Log4j2の脆弱性(CVE-2021-44228)への対策
- F5 DevCentral:CVEに取り組む理由
- CVE.org:CVEプログラムの使命などについて詳しく見る
- National Vulnerability Database(NVD):Log4j関連の脆弱性やその他のCVEに関する最新情報を確認
関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。