プログラマブルプロキシは、現在SMBを狙う攻撃者などの脅威からポートを保護します。
インターネットがまだ黎明期だった頃、上の3人の子どもたちは10代でした。当時のインターネットは今よりはるかに小規模でしたが、それでも自由にアクセスさせるわけにはいきませんでした。本当に、子どもはブラウザーのアドレスバーにとんでもないことを入力するものです。今では「ペアレンタルコントロール」が広く普及していますが、当時はあり合わせのもので自作するしかありませんでした。
実際に使っていたのはSquidですが、それではあまり格好がつきません。とはいえ、これが本記事のテーマです。Squidそのものではなく、Webアプリケーションの負荷分散メカニズムとは異なる用途でプロキシを活用することについて取り上げます。
今や、プロキシはWebアプリだけのものではありません。任意のポートで、ほぼあらゆるトラフィックの制御に利用できます。自宅では、好奇心旺盛な3人のティーンエイジャーによるインターネットへの送信Webトラフィックを制御する目的で主にSquidを使用していました。一方、オフィスでは、従業員が少ないにもかかわらず大量の帯域幅を消費していた原因を把握するため、送信トラフィックのログを一元的に記録する目的でSquidを活用していました。
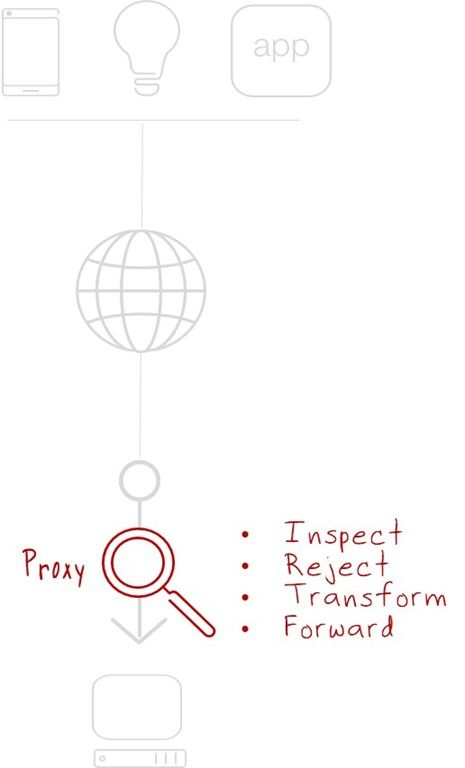
プロキシを使用してインターネットへのアウトバウンドアクセスを制御する例は数多くあり、当然ながら、インバウンド経路でも多くの例があります。
プロキシは、負荷分散、アクセス制御、変換(ゲートウェイ)をはじめ、「ネットワーク上でホストされる」さまざまなサービスの基盤です。こうしたサービスは、物理的なオンプレミス環境かパブリッククラウドかを問わず、「データセンター」内の重要なリソースに出入りするトラフィックを制御、拡張、管理します。プロキシは、受信トラフィックを戦略的に制御するポイントとなり、セキュリティの確保や下流リソースの防御など、さまざまな目的に利用できます。
最近発生したWannaCry/SambaCryは、プロキシがWebアプリ以外のリソースを標的とする攻撃から保護するうえで、どのように役立つかを示す好例です。最新のiHealth統計をざっと見ると、ポート445経由でアクセスできるSMBサービスが相当数、インターネットに公開されています。まさに予想どおりの場所です。5月30日時点で、shodan.ioで「port:445」を検索すると1,928,046台のデバイス/システムがヒットします。最初のWannaCry攻撃はMicrosoft SMBを明確に標的としていましたが、最新の標的はsamba.orgによるLinux実装です。そのため、ポート445がインターネットに全面公開されている722,000台超のUnixオペレーティングシステムは、非常に憂慮すべき状況にあります。
F5では「ブロッカー」を提供しています。しかし重要なのは、ブロッカーを提供していること自体ではなく、それを提供できる理由です。BIG-IPは、プログラム可能なプロキシベースのプラットフォームです。
重要なのは、プロキシ、特にデュアルスタックを備えたフルプロキシは、データパス上に配置されるだけで、セキュリティ脅威を高精度に検出し、阻止できるという点です。検査はプロキシに不可欠な機能です。プロトコル変換など、より高度で柔軟な機能を実現するには、プロキシに検査機能が求められます。トラフィックをインターセプトして検査するため、トラフィックを完全に可視化できます。そのため、差し迫った脅威や攻撃の開始を示す特定の異常を監視するよう設定できます。
これがプロキシの本質です。通信を行う2者の間に立ち、仲介役を果たします。テクノロジーの世界では、要求側システムと応答側システム、つまりクライアントとアプリがこれに当たります。通信にポート80上のHTTPとポート445上のSMBのどちらが使用されていても関係ありません。プロキシは、悪意のあるトラフィックを識別し、できればその後拒否するために必要なトラフィックの可視性を提供できます。
プロキシは、Webアプリやティーンエイジャーだけのものではありません。あらゆる受信トラフィックを可視化し、制御することで攻撃を検知し、リソースに深刻かつ多大なコストを伴う損害が及ぶのを防ぐ必要がある、プロフェッショナルのためのものです。
プログラマブルプロキシは、インターネットにおける万能テープのような存在です。1つあれば、必要なときに必要なことをほぼ何でも実現できます。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。