Quais você precisa e onde eles devem ser colocados?
Cada nova geração de arquitetura de aplicações afeta o tráfego de rede. Prestamos atenção a isso porque, para cada mudança significativa nas arquiteturas de aplicações, há uma mudança correspondente na entrega e na segurança das aplicações para enfrentar os desafios que surgem.
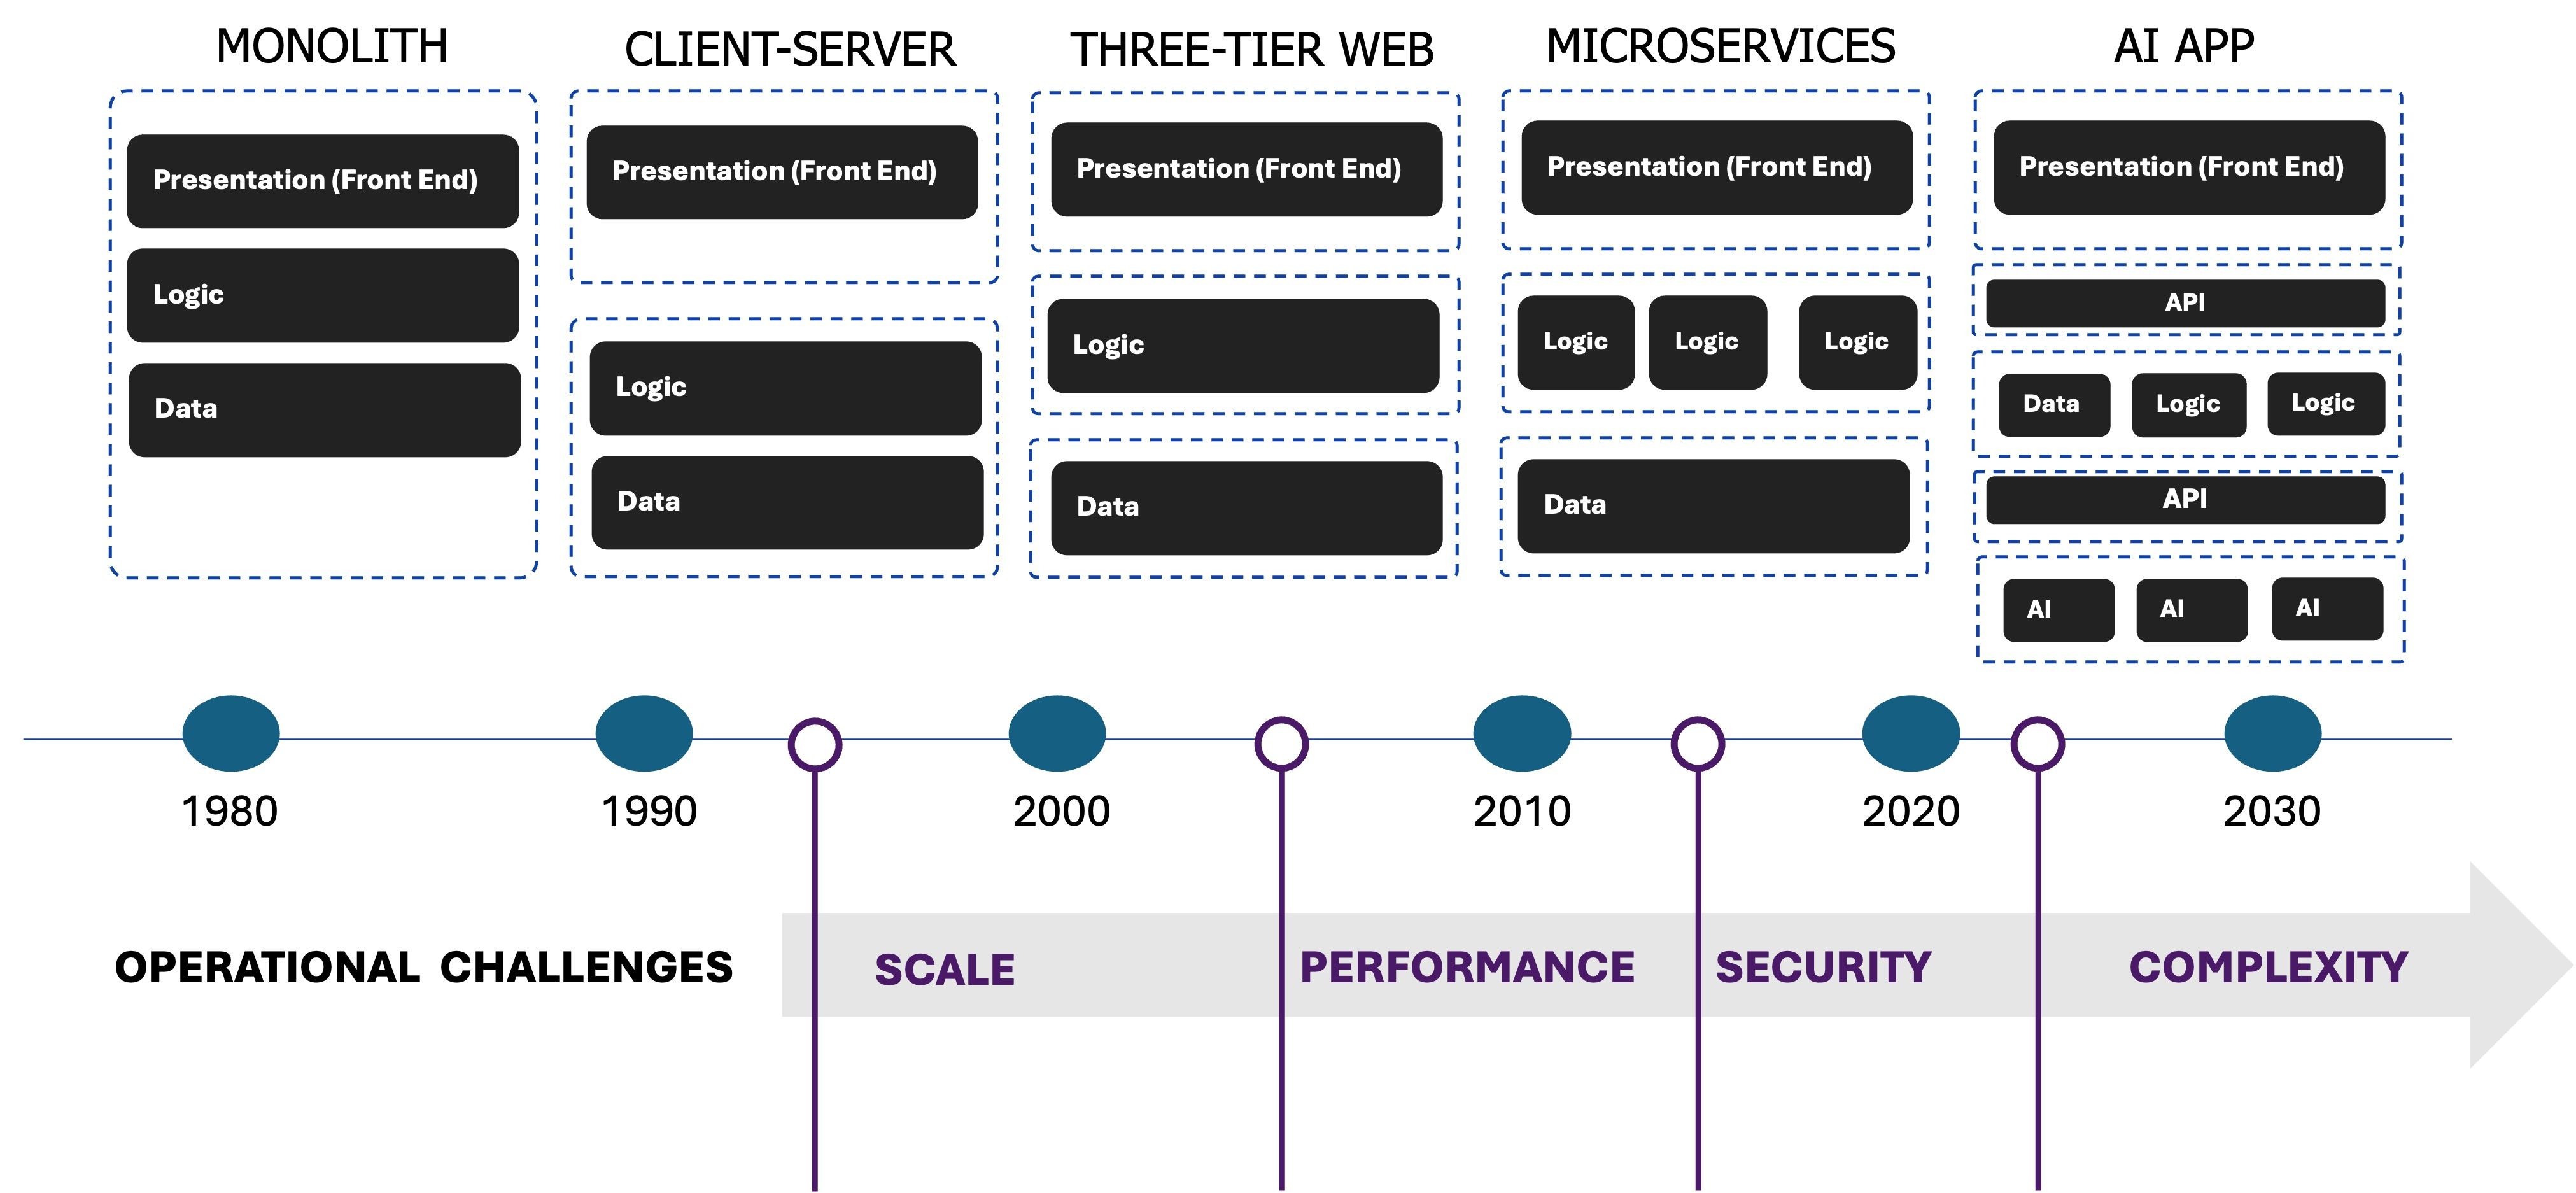
Ao analisar mais a fundo as mudanças e a resposta da rede para enfrentar os desafios operacionais, é interessante observar que, na verdade, as aplicações de IA não trazem novos desafios. Escala, desempenho, segurança e complexidade aumentam, é claro, mas esses são os mesmos desafios que temos solucionado há mais de uma década.
Mas a IA de fato altera a distribuição das cargas de trabalho e os padrões de tráfego. Isso é importante porque a maior parte desse tráfego de rede é composta por tráfego de aplicações e, cada vez mais, por tráfego de APIs. Essa é a diferença. Compreender esses novos padrões de tráfego e sua distribuição entre o núcleo da rede, a nuvem e a borda ajuda a identificar quais serviços de entrega e segurança de aplicações serão necessários e onde implementá-los para obter o máximo de impacto e eficiência.
Novos padrões de tráfego
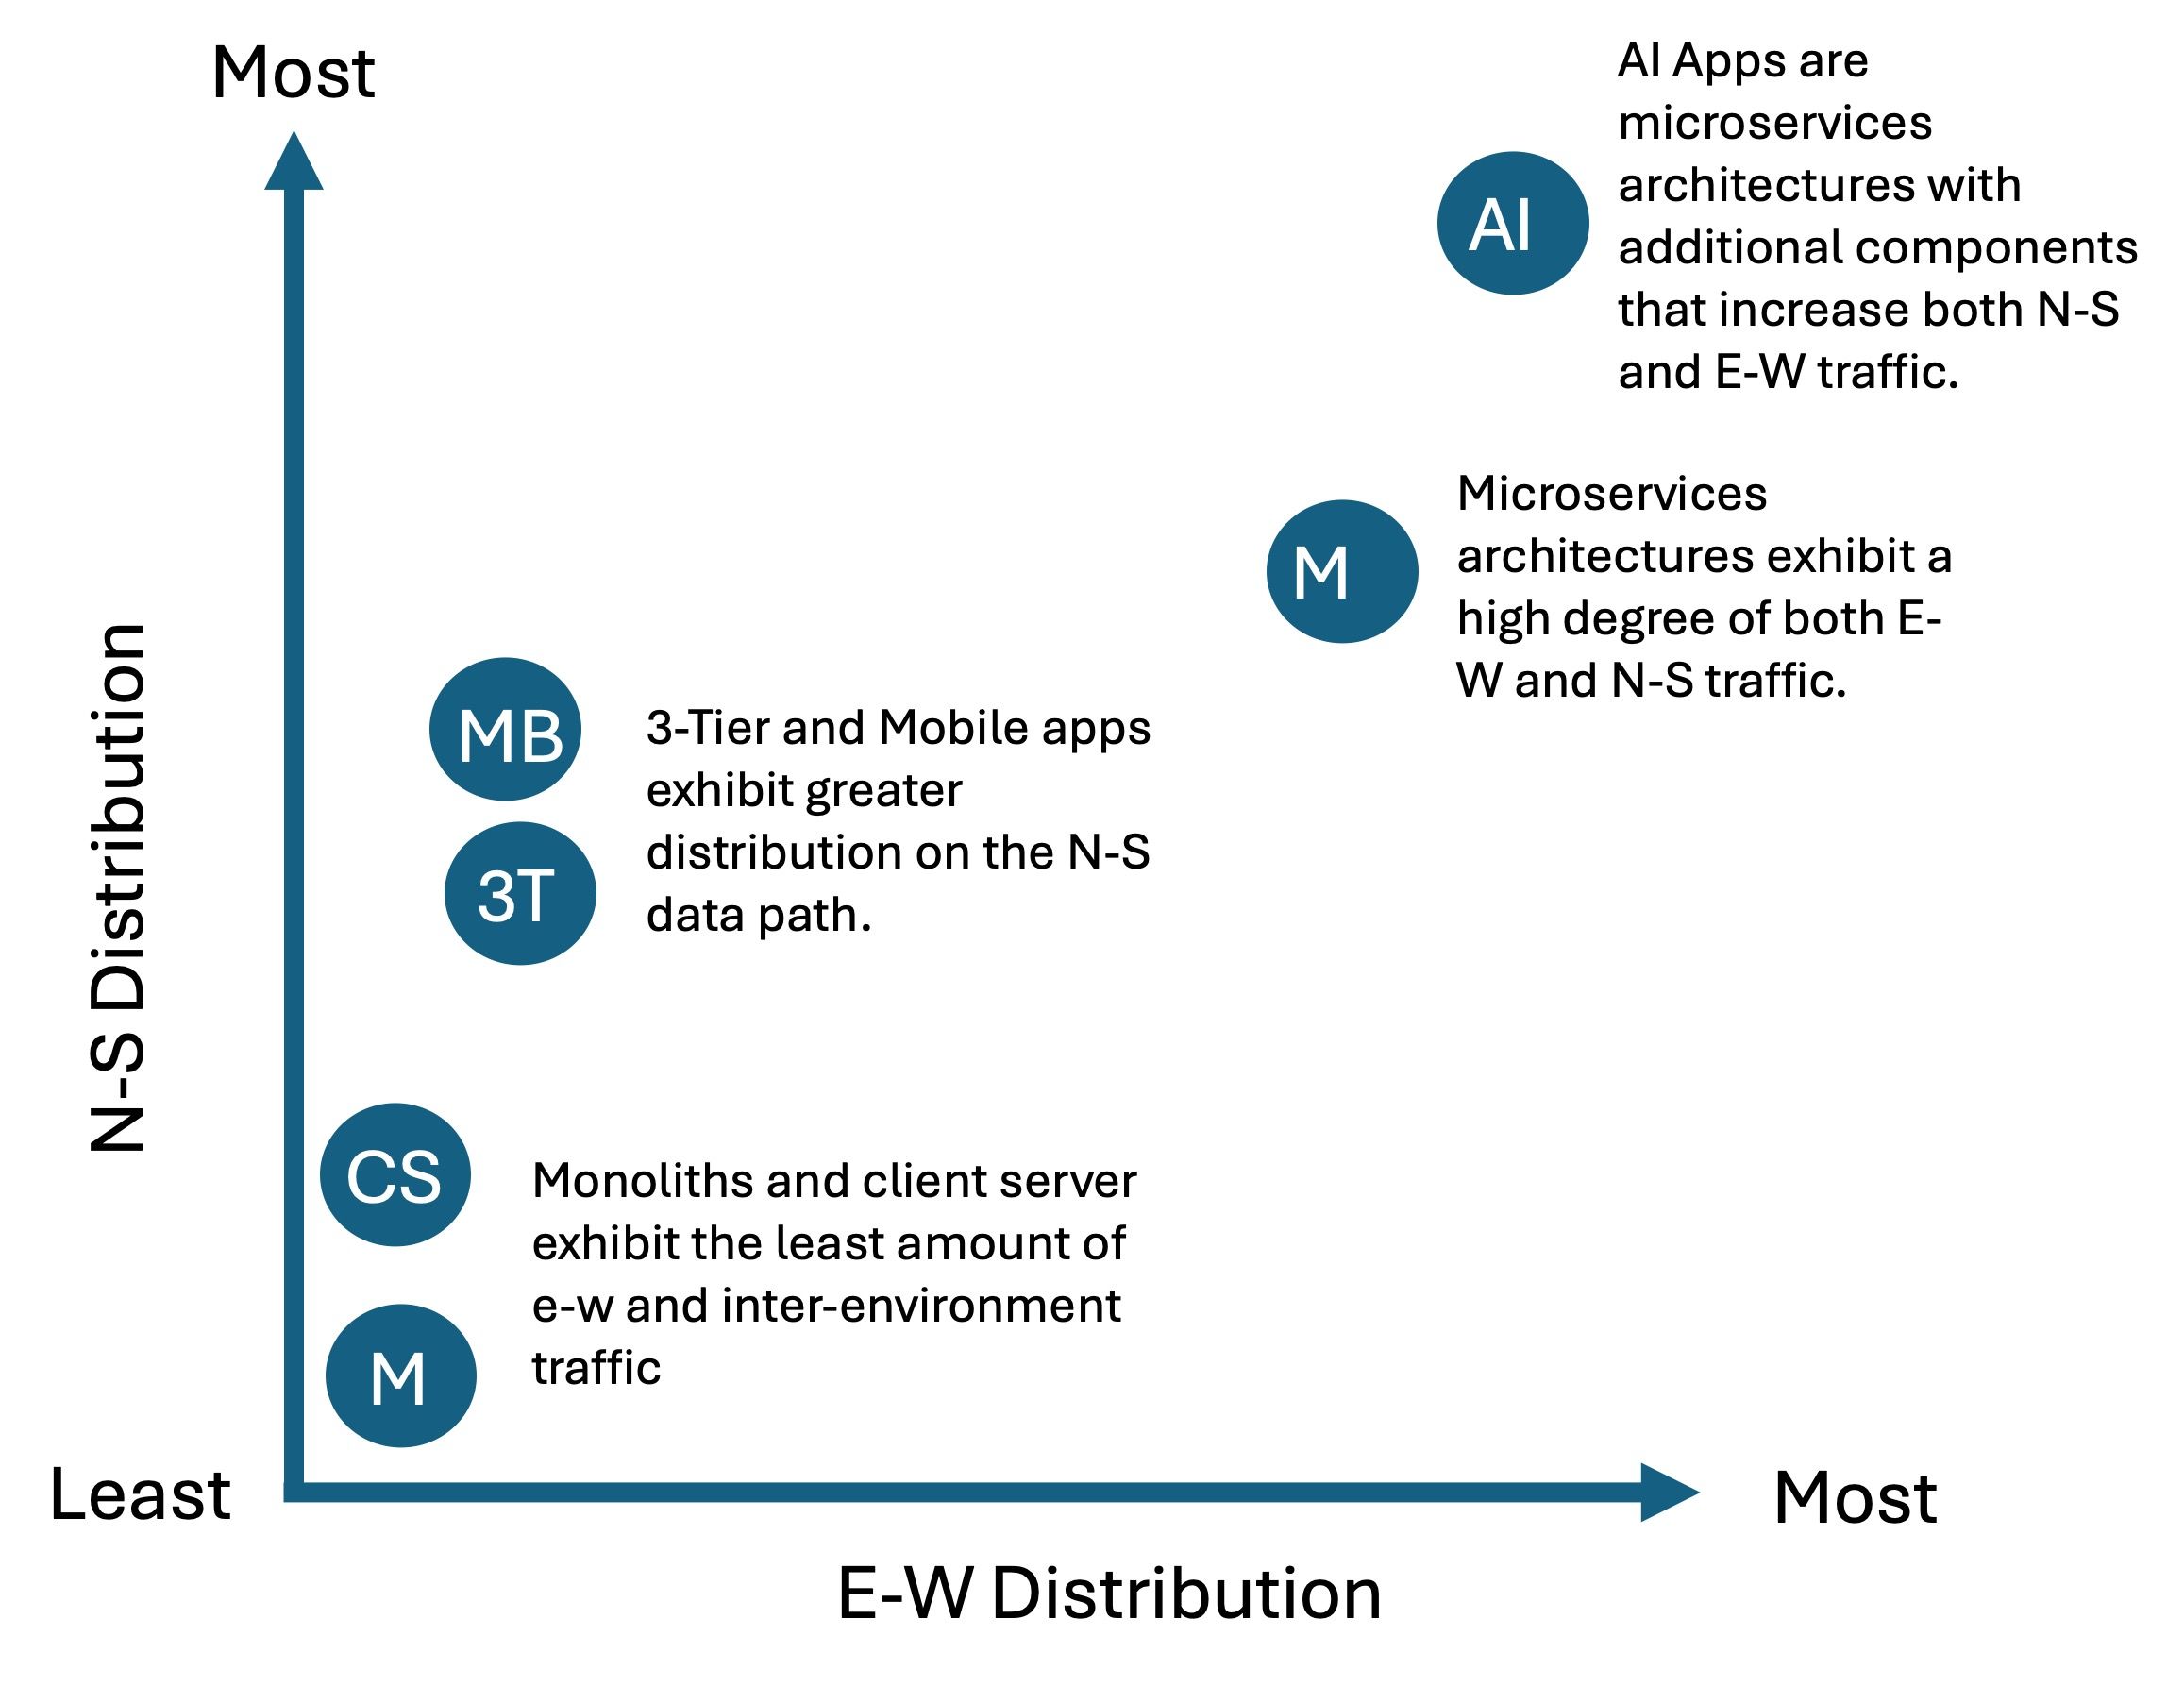
É importante observar que uma das consequências mais significativas das aplicações de IA será o aumento do tráfego tanto L-O quanto N-S, sendo que grande parte do tráfego N-S terá origem na IA, introduzindo assim o caminho de dados N-S de saída como um ponto estratégico de controle, além do tradicional caminho de dados N-S de entrada.
Nos próximos 2 a 3 anos, as aplicações de IA serão incorporadas aos portfólios existentes, e haverá uma consolidação à medida que as organizações compreenderem a demanda dos consumidores por interfaces de linguagem natural (NLI).
A crescente distribuição no fluxo de dados Norte-Sul aumentará a demanda por segurança como serviço no perímetro corporativo, enquanto a maior distribuição no fluxo de dados Leste-Oeste entre diferentes ambientes está impulsionando a necessidade de redes multinuvem. Internamente, a sensibilidade dos dados no fluxo Leste-Oeste está acelerando a demanda por recursos de segurança e controle de acesso.
O resultado são dois novos pontos de inserção nas arquiteturas de aplicações de IA em que a entrega e a segurança de aplicações agregarão valor, além de uma oportunidade para reconsiderar onde elas são implementadas, visando à eficiência, à redução de custos e à eficácia.
Isso é importante, visto que estamos começando a observar CVEs registradas contra servidores de inferência. Essa é a parte de servidor da camada de “modelo” que se comunica com os clientes por meio de uma API. O uso da segurança de APIs nesse ponto é importante para a estratégia geral de segurança de IA, pois é aí que os recursos para inspecionar, detectar e proteger modelos e servidores de IA contra exploração são mais bem implementados. Trata-se da “última linha de defesa” e, com uma solução programável de segurança de APIs, da maneira mais rápida de mitigar novos ataques contra modelos de IA.
Pontos de inserção para entrega e segurança de aplicações
Talvez você se lembre deste artigo sobre padrões de inferência de IA, no qual demonstramos os três principais padrões de implantação atuais para inferência de IA. Com base nesses padrões, podemos identificar seis pontos de inserção distintos nessa arquitetura expandida para serviços de aplicações e determinar onde esses serviços devem ser implantados para otimizar a segurança, a escalabilidade e a eficiência.
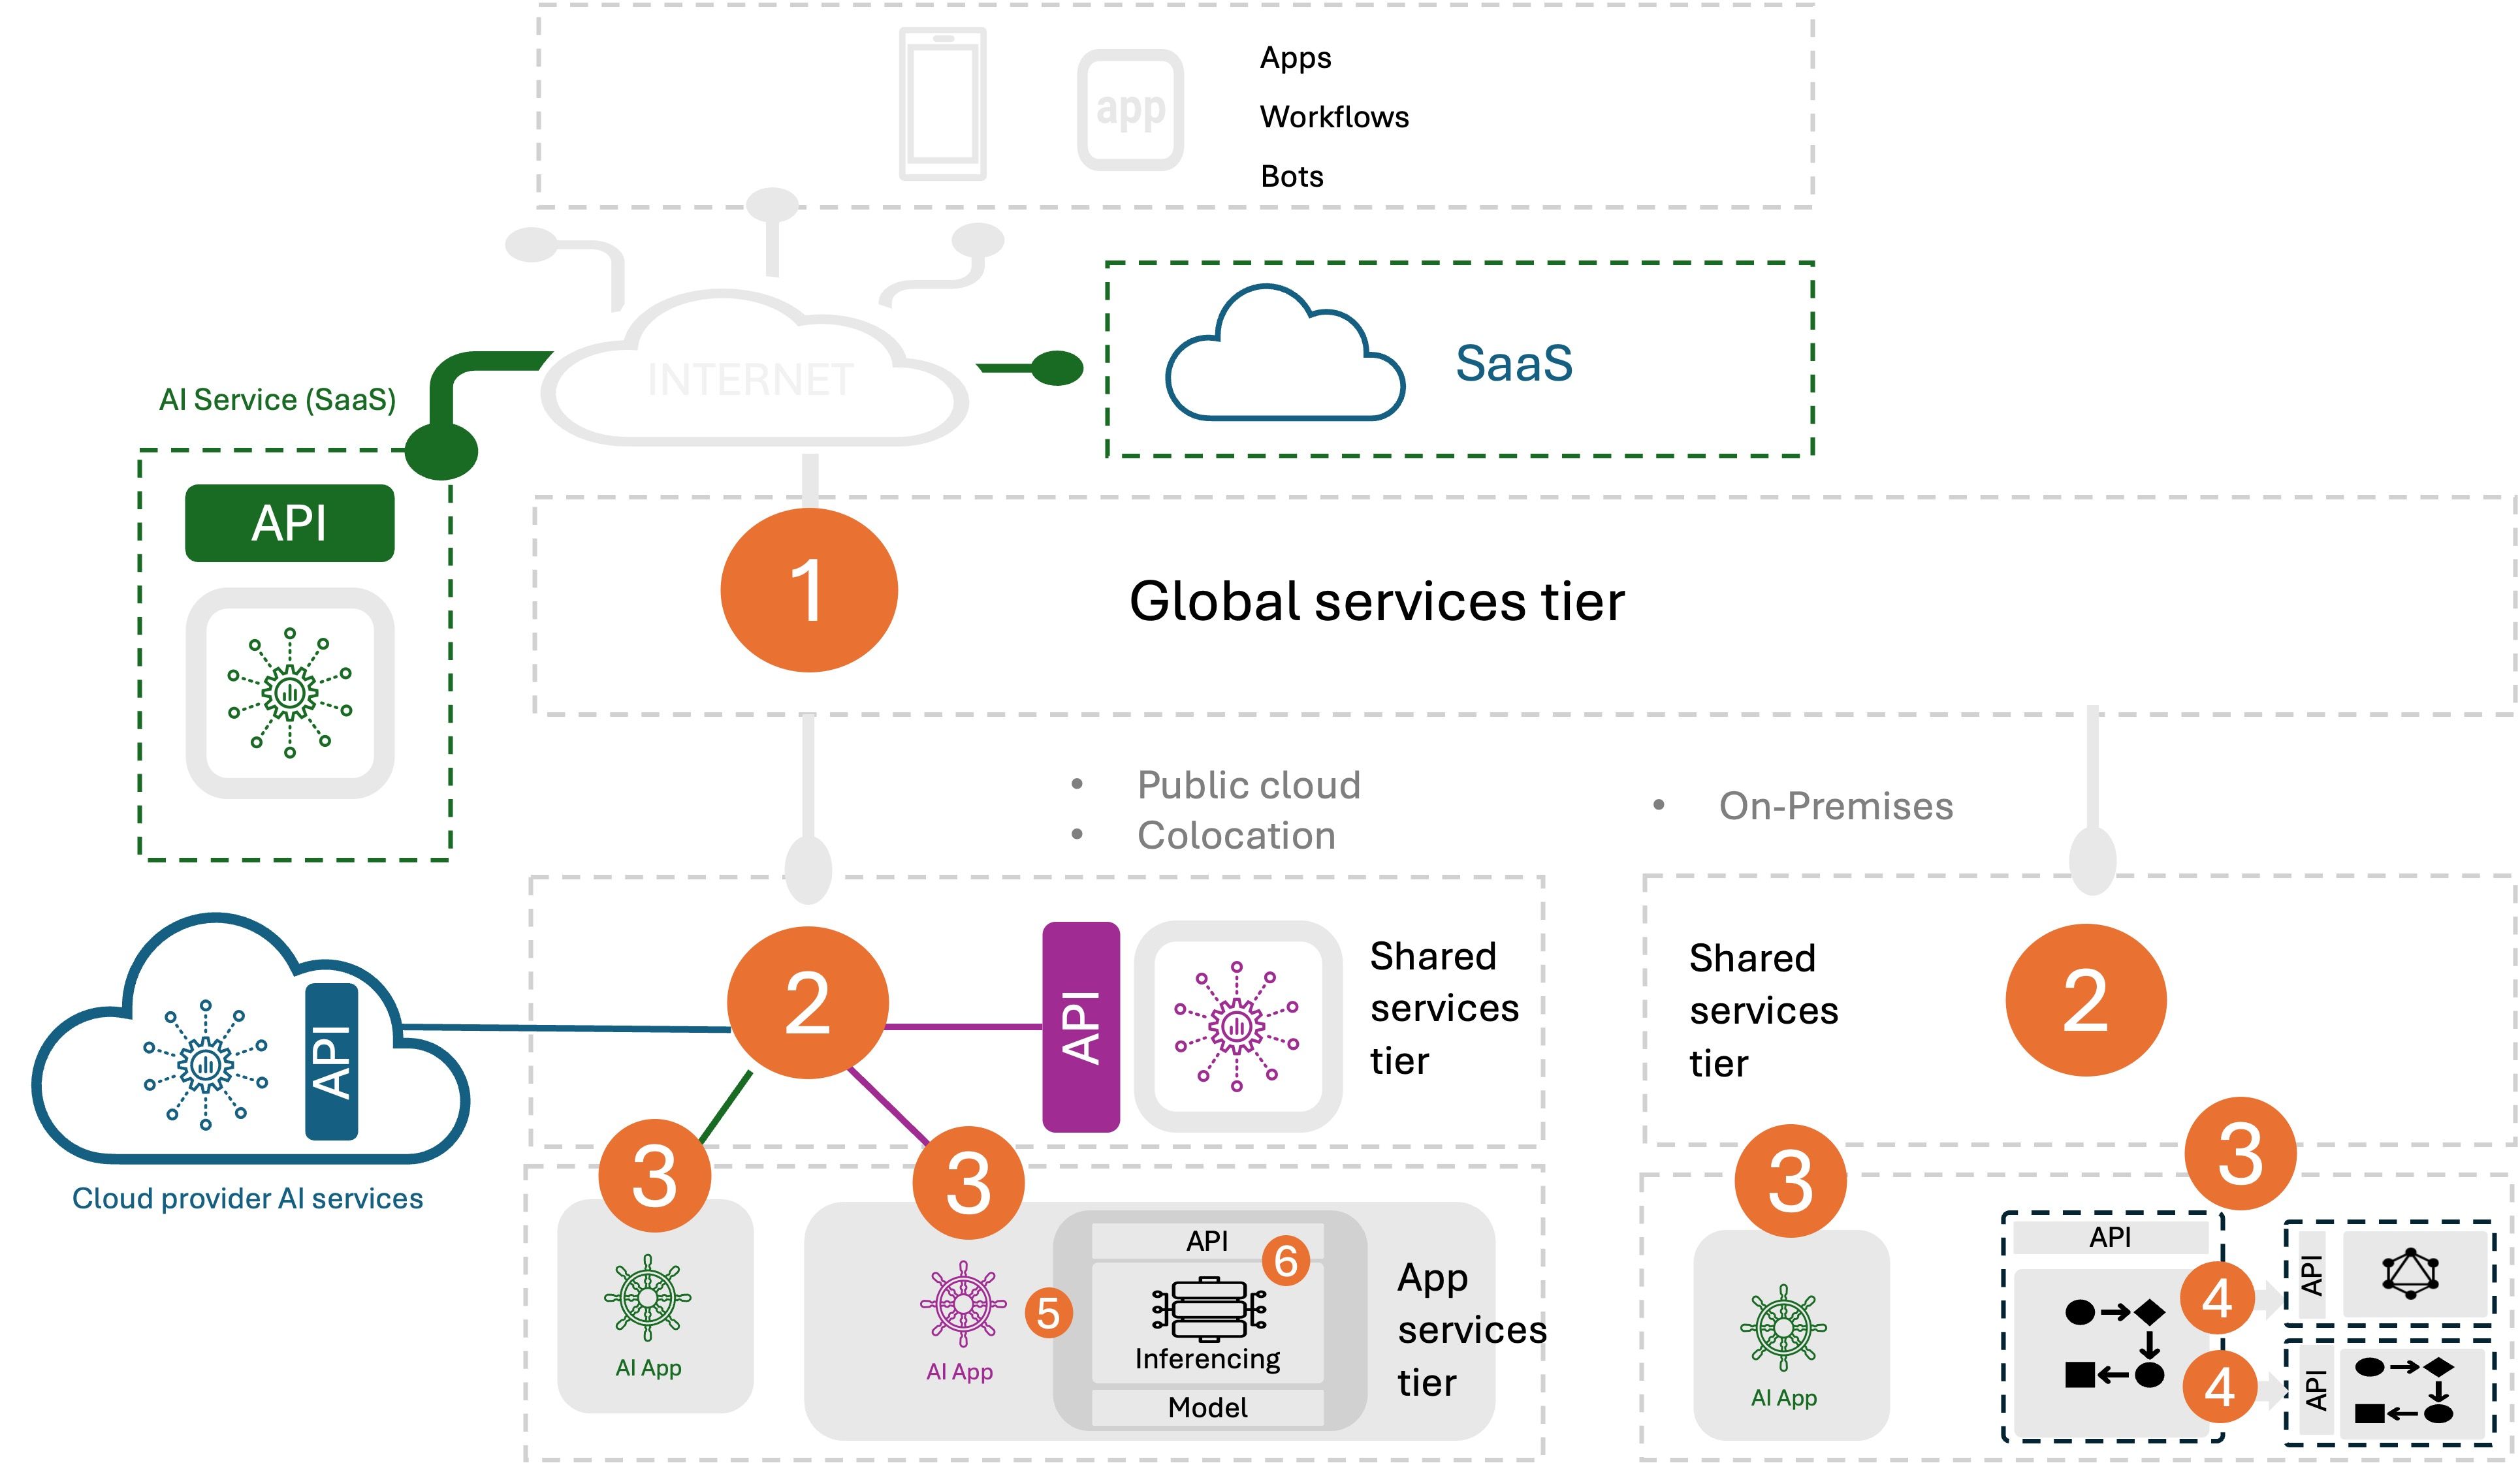
- Serviços globais (por empresa) A entrega e a segurança de aplicações nessa camada geralmente consistem em serviços de segurança, mas também incluem serviços de entrega no nível da empresa, como DNS, GSLB e redes multinuvem. Serviços de segurança como proteção contra DDoS e Proteção contra bots são bastante adequados para essa camada, pois impedem que invasores consumam recursos essenciais (e dispendiosos) em níveis mais profundos do ambiente de TI, especialmente os recursos das aplicações hospedadas na nuvem pública.
- Serviços compartilhados (por local) A entrega e a segurança de aplicações nessa camada oferecem proteção adicional contra invasores, além de serviços de disponibilidade, como balanceamento de carga para aplicações, APIs e serviços de infraestrutura (firewall, VPN SSL etc.).
- Serviços de aplicações (por aplicação) Entrega de aplicações e a segurança neste ponto de inserção estão mais estreitamente vinculadas à aplicação ou API que entregam e protegem. Isso inclui serviços de aplicações como WAF, balanceamento de carga local e controle de entrada para aplicações modernas. Esses serviços de aplicações viabilizam e protegem as comunicações entre o usuário e a aplicação.
- Rede de microsserviços (por cluster) A entrega e a segurança de aplicações neste ponto de inserção geralmente são implantadas como parte da infraestrutura do Kubernetes e incluem mTLS e malha de serviços. Esses serviços são usados para entregar e proteger as comunicações entre aplicações.
- Serviços de inferência de IA (por complexo de computação de IA) Esse novo ponto de inserção é específico para aplicações de IA e inclui recursos de entrega e segurança desenvolvidos especificamente para disponibilizar e proteger serviços de inferência de IA. O balanceamento de carga é comum, assim como a limitação de taxa na camada de aplicação para proteger as APIs de inferência de IA. Consulte O impacto da inferência de IA na arquitetura de data centers para obter mais detalhes.
- Serviços de infraestrutura de IA (por servidor de IA) Esse novo ponto de inserção é integrado à malha de rede de IA, com entrega e segurança de aplicações implantadas em DPUs para facilitar o descarregamento dos serviços de entrega e segurança. Esse ponto de inserção melhora a eficiência dos investimentos em inferência ao transferir da CPU as funções necessárias de entrega e segurança, permitindo que os servidores de inferência se dediquem exclusivamente a servir. A F5 está escalando a inferência de dentro para fora apresenta mais detalhes sobre essa camada.
Na verdade, a maioria dos serviços de entrega e segurança de aplicações pode ser implantada em qualquer um desses pontos de inserção. A exceção são os serviços desenvolvidos especificamente para integração com um ambiente, como controladores de ingresso e malha de serviços, que estão vinculados a implantações do Kubernetes.
O segredo é identificar o ponto de inserção no qual seja possível otimizar as variáveis — eficácia, eficiência e custo. Isso inclui não apenas o custo operacional desses serviços, mas também os custos associados ao processamento desse tráfego nas camadas mais profundas do ambiente de TI.
E embora existam práticas recomendadas para alinhar a entrega e a segurança de aplicações aos pontos de inserção (daí a menção a serviços específicos para cada um), sempre há motivos para adotar uma abordagem diferente, pois não existem duas arquiteturas empresariais iguais. Esse também é um dos principais motivos para a programabilidade da entrega e da segurança de aplicações: como não existem dois ambientes, aplicações ou redes iguais, a capacidade de personalização para casos de uso específicos é essencial.
A necessidade de entrega e segurança de aplicações em diferentes ambientes e pontos de inserção é o motivo pelo qual a F5 faz questão de oferecer suporte à implantação desses recursos no maior número possível de pontos de inserção, em todos os ambientes. É assim que garantimos que as organizações possam otimizar a eficácia, a eficiência e os custos, independentemente de como tenham estruturado seus ambientes, aplicações e redes.
Sobre o autor

Lori MacVittie é engenheira distinta e evangelista-chefe no Escritório do CTO da F5, com ampla experiência em entrega de aplicações, estratégia de automação e infraestrutura. Ela é conhecida por transformar complexidade em clareza, seja definindo diretrizes para agentes de IA, analisando arquiteturas multinuvem frágeis ou investigando os limites de sistemas escaláveis. Ela acumula mais de trinta anos de experiência no setor, abrangendo desenvolvimento de aplicações, arquitetura de TI e operações de redes e sistemas. Antes de ingressar na F5, atuou como editora de tecnologia e recebeu diversos prêmios. MacVittie tem mestrado em Ciência da Computação e é uma autora prolífica, com publicações que abrangem segurança, nuvem e arquitetura empresarial. Ela também é uma entusiasta de jogos de tabuleiro e videogames, além de ter opiniões assumidamente fortes sobre queijos.
Mais publicações de Lori Mac VittiePublicações relacionadas no blog

O estado da maturidade digital empresarial: a transformação digital ainda não terminou
Explore como a IA impacta as empresas, as aplicações da IA generativa, as estratégias para modernizar as operações de TI e os benefícios da maturidade digital com a F5.
Como a IA generativa acelera a transformação digital
Veja como a IA generativa impulsiona a transformação digital nas empresas, acelerando tendências como a integração de APIs, os desafios dos modelos operacionais de TI híbrida e a adoção de AIOps.
Seis capacidades técnicas para acelerar a transformação digital
As arquiteturas empresariais atuais carecem dos fatores necessários de agilidade, escalabilidade, segurança e observabilidade, essenciais para impulsionar a mudança tecnológica. No entanto, estas seis capacidades fundamentais ajudarão as empresas a gerenciar riscos e desafios ao longo de sua transformação digital.
Inverter a API é a transformação digital de que as empresas precisam para participar e competir em uma economia de APIs
As organizações detêm um valor latente — na forma de APIs internas — que precisam explorar para competir em uma economia de APIs. Embora os desafios técnicos e de segurança possam desestimular algumas delas, as empresas precisam reconhecer que inverter suas APIs permitirá liberar o valor da organização como plataforma.
A modernização da TI começa pela infraestrutura
O hardware e o software evoluíram rapidamente desde os primórdios da internet, mas, para aproveitar ao máximo os benefícios resultantes dessa evolução, as organizações precisam avaliar e modernizar sua infraestrutura e a entrega de aplicativos. Acelere os esforços de modernização com a nova F5 rSeries.