
Projetar uma arquitetura de serviços de entrega de aplicações eficiente e segura é fundamental para garantir uma experiência de usuário fluida em aplicações modernas e distribuídas executadas na nuvem pública. Entre os diversos componentes da entrega de aplicações nativas da nuvem, o Controlador de Entrega de Aplicações como Serviço, ou ADCaaS, desempenha um papel essencial no balanceamento de carga, na disponibilidade, na observabilidade, na otimização do tráfego, na proteção de aplicações e na automação da infraestrutura.
Embora as ferramentas de ADCaaS padrão oferecidas por provedores de nuvem pública possam ser um bom ponto de partida, elas nem sempre atendem a requisitos avançados ou altamente específicos de personalização e programabilidade, escalabilidade ou visibilidade no seu ambiente de entrega de aplicações. Este artigo recomenda uma abordagem para avaliar e escolher o ADCaaS para suas aplicações executadas no Microsoft Azure — desde o uso das ferramentas padrão até a análise de alternativas de serviços nativos de nuvem oferecidas por terceiros.
Ao selecionar uma solução de ADCaaS para o Azure, as organizações devem considerar fatores como facilidade de uso, escalabilidade, personalização e observabilidade. A escolha certa geralmente depende da escala do ambiente, da complexidade das necessidades de entrega de aplicações e das prioridades operacionais.
Quando usar as ferramentas padrão de ADCaaS
As ferramentas padrão de ADCaaS oferecidas pelo seu provedor de nuvem pública — por exemplo, o Azure Load Balancer e o Azure Application Gateway na nuvem Microsoft Azure — proporcionam a opção de implantação mais fácil e simples. Essas ferramentas são totalmente integradas ao ecossistema de nuvem e atendem a muitos casos de uso gerais de entrega de aplicações com o mínimo de esforço de configuração.
- Facilidade de uso: As ferramentas padrão de ADCaaS são fáceis de implantar, operar e gerenciar em seu ambiente de nuvem pública.
- Gerenciamento unificado: Como parte do ecossistema do provedor de nuvem, essas ferramentas oferecem interfaces de gerenciamento e painéis consistentes em toda a plataforma de nuvem pública.
- Recursos padrão: O balanceamento de carga básico, a proteção contra ameaças e a integração com outros serviços nativos de Infraestrutura como Serviço (IaaS) atendem às principais necessidades de forma imediata.
As ferramentas padrão de ADCaaS são ideais para implantações mais estáticas de pequeno a médio porte, nas quais as funcionalidades padrão são suficientes e não há necessidade de níveis mais avançados de personalização nem de recursos avançados de conectividade de aplicações e APIs.
Quando usar um serviço ADCaaS nativo da nuvem de terceiros
Quando o ADCaaS padrão não atende às necessidades — seja por falta de personalização avançada, limitações de escalabilidade ou visibilidade insuficiente —, as alternativas de ADCaaS nativas da nuvem oferecidas por terceiros em marketplaces de nuvem tornam-se a próxima opção viável. Um exemplo é o F5 NGINXaaS for Azure, desenvolvido para oferecer desempenho, disponibilidade, proteção e visibilidade aprimorados em escala, melhorando a experiência geral do usuário sem adicionar complexidade nem sobrecarga operacional.
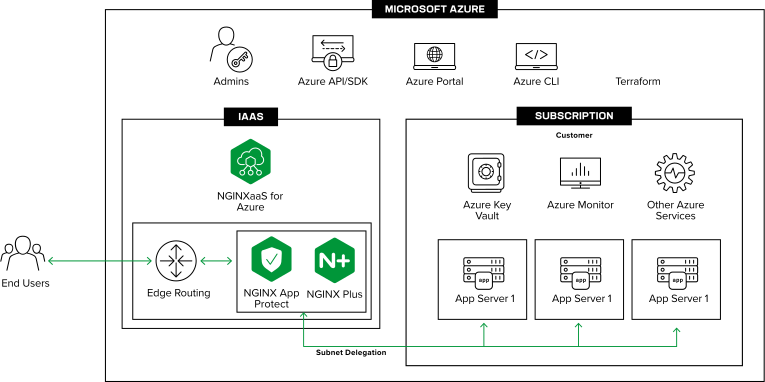
O F5 NGINXaaS for Azure oferece desempenho, disponibilidade, proteção e visibilidade aprimorados em escala, melhorando a experiência geral do usuário sem adicionar complexidade nem sobrecarga operacional.
Ao avaliar um ADCaaS de terceiros no Azure, considere os seguintes recursos:
- Algoritmos de balanceamento de carga: As ferramentas de ADCaaS mais avançadas oferecem suporte à distribuição inteligente de tráfego com base na carga, por exemplo, usando o algoritmo de menor tempo, como no F5 NGINXaaS for Azure, para garantir o menor tempo de resposta das aplicações e otimizar a utilização dos recursos.
- Reconfigurações sem tempo de inatividade: O dimensionamento automático, elástico e dinâmico dos serviços de backend pode causar tempos limite de conexão e erros se o ADCaaS não for capaz de lidar com as alterações de topologia sem interrupções. Com suporte a atualizações dinâmicas de configuração, o F5 NGINXaaS for Azure garante uma experiência do usuário fluida e consistente durante picos de solicitações, sem interrupções no fluxo de tráfego.
- Observabilidade: As ferramentas padrão oferecem visibilidade suficiente sobre a integridade e o desempenho dos aplicativos em muitos casos. No entanto, às vezes é necessária uma visibilidade detalhada e em tempo real para identificar e resolver problemas rapidamente, de preferência antes mesmo que comecem a afetar seus clientes. Por exemplo, o F5 NGINXaaS for Azure oferece monitoramento e geração de relatórios para mais de 200 métricas granulares em tempo real, permitindo solucionar problemas com mais rapidez e obter insights mais aprofundados sobre a integridade e o desempenho dos aplicativos.
- Personalização e programabilidade: Um dos aspectos essenciais de um ADCaaS avançado é viabilizar cenários personalizados e casos de uso por meio da flexibilidade de configuração e de planos de dados totalmente programáveis. F5 NGINXaaS for Azure ajuda a atingir esse objetivo ao oferecer maior controle sobre a configuração do plano de dados e NGINX JavaScript integrado. Isso proporciona flexibilidade praticamente ilimitada para implementar recursos altamente personalizados, adaptados às necessidades e aos requisitos específicos de uma organização.
- Funcionalidade integrada: A capacidade de implementar um balanceador de carga de Camada 4 e Camada 7 em uma única ferramenta, reforçada pela proteção avançada e integrada de aplicações e APIs, ajuda a reduzir a complexidade e a proliferação de ferramentas. A funcionalidade integrada de Camada 4 e Camada 7 do F5 NGINXaaS for Azure, combinada com a proteção de firewall de aplicações Web líder do setor da F5, ajuda a consolidar tecnologias e otimiza os custos operacionais. Além disso, a estreita integração com os principais serviços do Azure, como Azure Entra, Azure Key Vault e Azure Monitor, garante uma experiência de entrega de aplicações fluida e consistente em todo o ambiente do Azure.
Disponível no marketplace de nuvem, o F5 NGINXaaS for Azure é ideal para cenários de implantação que exigem desempenho, escalabilidade e visibilidade aprimorados, sem a complexidade de gerenciar infraestrutura adicional. Ele é adequado para ambientes dinâmicos de médio a grande porte que hospedam muitas aplicações distribuídas e nativas da nuvem.
Considerações finais
Para arquitetos de plataforma e de nuvem, a escolha do ADCaaS adequado exige equilibrar facilidade de uso, flexibilidade, escalabilidade e complexidade operacional. Comece com as ferramentas padrão fornecidas pela plataforma de nuvem Azure para simplificar e agilizar a implantação. Se forem necessários recursos avançados, maior escalabilidade ou melhor visibilidade, explore as opções de ADCaaS nativas de terceiros disponíveis no marketplace, como o F5 NGINXaaS for Azure.
Quando as soluções “como serviço” não conseguem atender às suas necessidades, os ADCs implantáveis em VMs ou contêineres oferecem maior controle, embora isso implique um aumento da sobrecarga operacional. Eles são especialmente adequados para arquiteturas multicloud complexas, nas quais a consistência e o gerenciamento centralizado em vários ambientes são requisitos essenciais.
Em última análise, a decisão depende das prioridades e da capacidade da sua equipe. Seja priorizando a simplicidade ou o controle, a solução ADCaaS certa pode capacitar os arquitetos a criar plataformas de entrega de aplicações resilientes, de alto desempenho e preparadas para o futuro.
Para começar a criar arquiteturas modernas e resilientes de entrega de aplicações na nuvem, conheça o F5 NGINXaaS for Azure no Azure Marketplace.
Sobre os autores
Publicações relacionadas no blog

Como o F5 NGINX One aprimora o gerenciamento e a observabilidade
Descubra como o F5 NGINX One aprimora o gerenciamento e a observabilidade de ambientes híbridos e multicloud ao oferecer um console web centralizado baseado em SaaS, com insights em tempo real, conformidade automatizada e gerenciamento simplificado de configurações.

Do OpenAPI ao NGINX como gateway de API usando uma API declarativa
Descubra como transformar uma definição de esquema OpenAPI em uma configuração NGINX totalmente funcional, operando como um API Gateway com a segurança de um Web Application Firewall e um Portal do Desenvolvedor, usando uma abordagem declarativa de API.

Como gerenciar picos repentinos de tráfego e sobrecarga do servidor
Picos de tráfego e sobrecarga de servidores são preocupações sérias para varejistas online em qualquer época, mas especialmente durante a “Cyber Season” de compras de fim de ano. Detalhamos como você pode aproveitar as soluções de entrega de aplicações de nível de produção da NGINX para se preparar para aumentos repentinos de tráfego.

Distribuição segura de chaves privadas SSL com o NGINX
Descrevemos três maneiras progressivamente mais seguras de proteger chaves privadas SSL ao configurar o NGINX para processar tráfego HTTPS: permitir acesso de leitura apenas ao usuário root, criptografar as chaves com senhas armazenadas separadamente e distribuir as senhas a partir de um repositório central.

Agrupando solicitações de API em lotes com NGINX Plus e o módulo JavaScript do NGINX
O módulo JavaScript do NGINX lançado com o NGINX Plus R15 oferece suporte a subsolicitações, possibilitando uma classe totalmente nova de casos de uso para o NGINX Plus. Este exemplo completo também usa a API do NGINX Plus e os módulos de chave-valor para converter solicitações de API dos clientes em solicitações separadas para as APIs dos microsserviços que compõem um aplicativo.
Como superar o esgotamento de portas efêmeras no NGINX e no NGINX Plus
Confira dicas para evitar o esgotamento de portas efêmeras com ajustes no kernel do Linux, conexões keepalive e conexões vinculadas dinamicamente a endereços IP locais.