Transparenz – oder vielmehr deren Fehlen – ist heutzutage ein häufiger Kritikpunkt in allen Betriebs- und Entwicklungsbereichen. Entwickler beklagen die mangelnde Transparenz hinsichtlich der Leistung von Anwendungen, sobald diese in den undurchsichtigen Bereich der „Produktivumgebung“ überführt wurden – sei es lokal oder in einer öffentlichen Cloud. Betriebsteams aller Art – von der Infrastruktur über das Netzwerk bis hin zur Sicherheit – bemängeln, dass sie nicht in die verborgenen Winkel des Anwendungsdatenverkehrs blicken und aus dessen Datenströmen Anzeichen für einen Angriff herauslesen können.
Transparenz, wie der Begriff im Sicherheitsbereich verwendet wird, wird zwangsläufig durch die Bereitstellung von Netzwerk- und Anwendungsdiensten erreicht, die der Anwendung logisch vorgeschaltet sind. Diese Praxis hat sich aus vielen Gründen etabliert, doch Tatsache ist, dass einer Anwendung der notwendige Kontext fehlt, um viele Angriffsformen zu erkennen. Das liegt daran, dass die Anwendungsstacks den Entwicklern nur Informationen zur Verfügung stellen, die jeweils für eine einzelne Verbindung verfügbar sind. Dies ist an sich bereits eine Sicherheitsmaßnahme, da die Isolierung verhindert, dass ein böswilliger Akteur über eine Verbindung auf einen legitimen Akteur über eine andere Verbindung zugreifen kann.
Diese Einschränkung hindert jedoch die Anwendung – und ihre Plattform – daran, Verbindungen und den Anwendungsdatenverkehr im jeweiligen Kontext zu verstehen. Indem diese Aufgabe vorgelagert – also vor die Anwendung – verlagert wird, können Netzwerk- und Anwendungsdienste jede Verbindung und ihre Nutzdaten im Kontext aller mit dieser Anwendung ausgetauschten Verbindungen und Nutzdaten auswerten.
Dies ist eine wichtige Erkenntnis, wenn wir uns damit befassen, wie der wachsenden Bedrohung durch DoS-Angriffe auf Anwendungsebene begegnet werden kann.
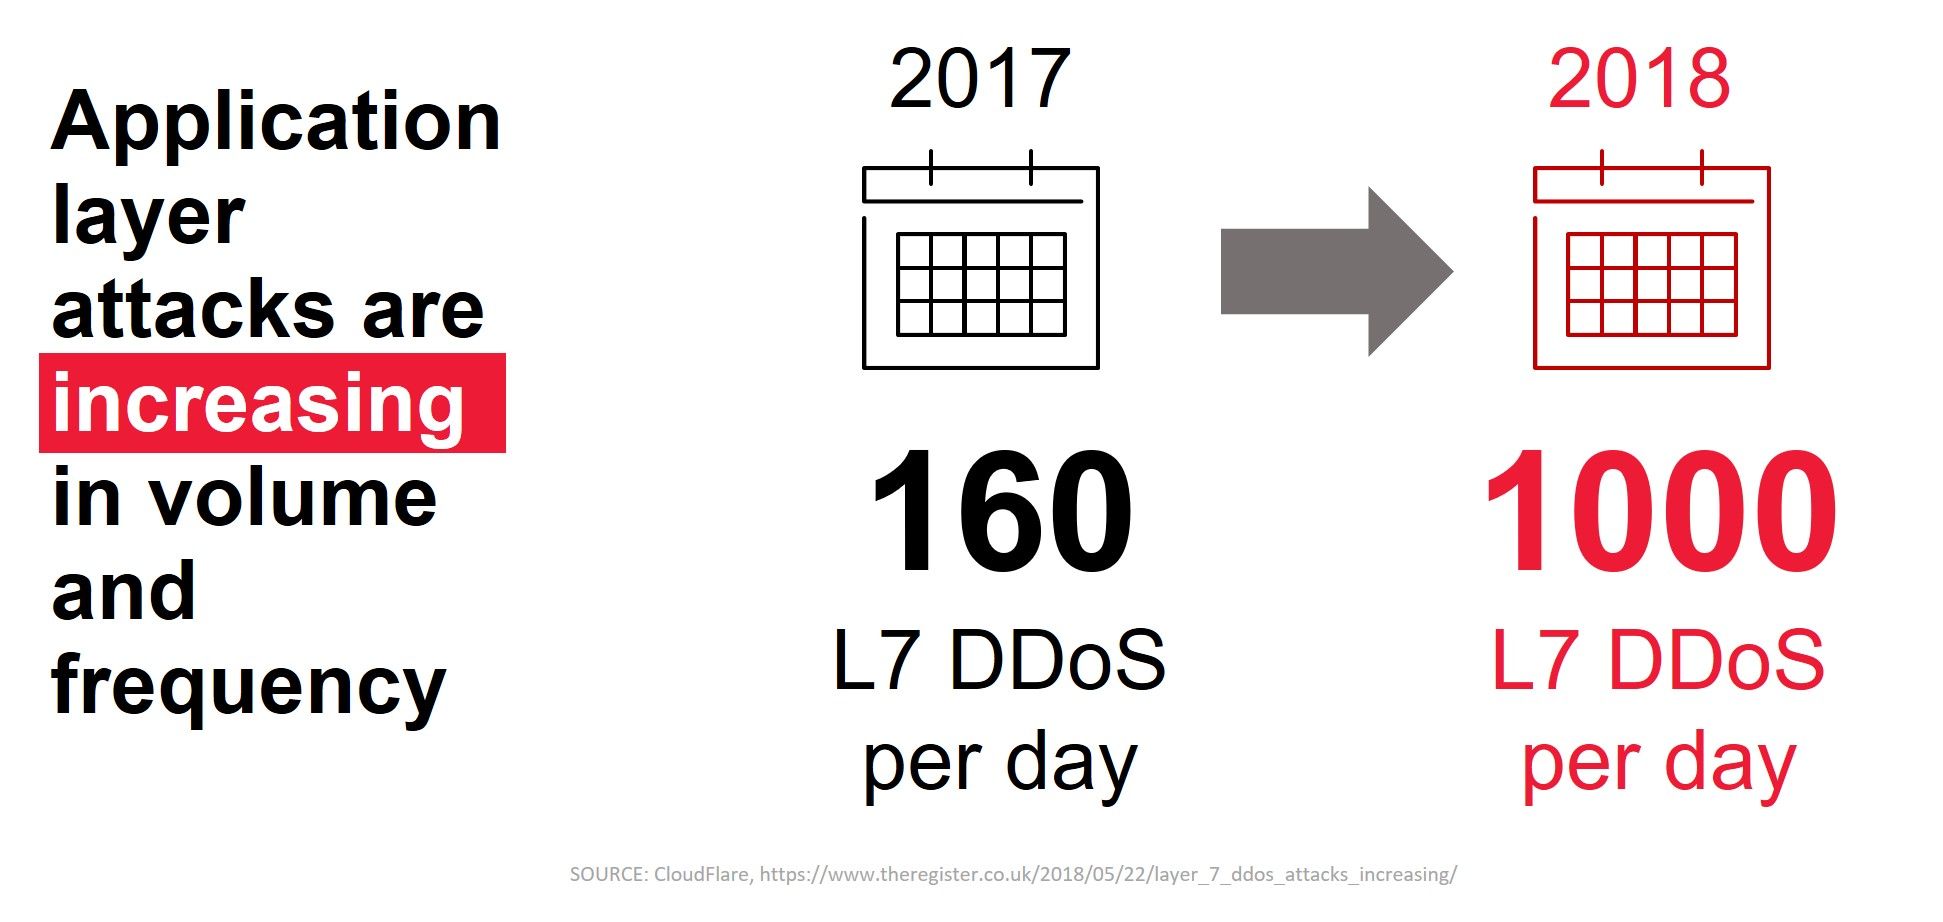
Es ist beunruhigend, dass diese Angriffe auf Anwendungsebene sowohl hinsichtlich ihres Umfangs als auch ihrer Häufigkeit zunehmen. Noch besorgniserregender ist, dass 43 % der DoS-Angriffe auf Anwendungsebene signatur- und reputationsbasierte Erkennungsverfahren umgehen können. Statische Signaturen werden durch die rasante Weiterentwicklung der Möglichkeiten böswilliger Akteure, Angriffe individuell anzupassen und gezielt gegen bestimmte Anwendungen zu richten, schnell überholt.
Statische Signaturen sind mit Grippeimpfstoffen vergleichbar. Grippeimpfstoffe werden auf Grundlage früherer Erfahrungen mit dem Virus entwickelt, um vor einem bestimmten Grippestamm zu schützen. Im Wesentlichen handelt es sich dabei um eine biologische Signatur, die ein bestimmtes Virus identifiziert. Einen neuen Stamm desselben Virus kann sie jedoch nicht erkennen, sodass wir Gefahr laufen, erneut an Grippe zu erkranken.
Böswillige Akteure sind ebenso geschickt wie ein Grippevirus darin, sich anzupassen und weiterzuentwickeln, um ihrer Erkennung und Beseitigung zu entgehen. Um dieser Herausforderung zu begegnen, müssen wir böswillige Akteure anhand ihres Verhaltens und nicht anhand einer bestimmten Signatur identifizieren können. Dafür wiederum benötigen wir Transparenz und den Kontext, den sie uns liefern kann.
Verhaltensbasierter L7-DoS-Schutz
Im Wesentlichen ist der verhaltensbasierte L7-DoS-Schutz mit einem Grippeimpfstoff vergleichbar, der das verantwortliche Virus anhand seines Verhaltens und nicht anhand seiner tatsächlichen Zusammensetzung erkennen kann. Diese Fähigkeit ist auf Layer 7 (Anwendungsebene) besonders wichtig, da solche Angriffe nicht nur auf ein hohes Datenvolumen setzen. Einige zielen lediglich darauf ab, Verbindungen zu blockieren und die Kapazität der Anwendung zur Bedienung legitimer Benutzer zu erschöpfen, sodass diesen der Dienst verweigert wird. Andere gehen subtiler vor und versuchen, Anfragen so zu gestalten, dass die Anwendung abstürzt und es zu einem Ausfall kommt.
Um die verschiedenen Varianten von L7-DoS-Angriffen zu erkennen, müssen einzelne Anfragen daraufhin bewertet werden können, ob sie dem als normal geltenden Verhalten entsprechen. Doch allein die Definition von „normalem“ Verhalten kommt der Erstellung einer Signatur gleich. Was für eine hyperskalierbare, API-basierte Anwendung normal ist, ist für eine webbasierte Anwendung, die von einem einzelnen Geschäftsbereich oder einer einzelnen Abteilung genutzt wird, nicht normal.
Daher besteht der erste Schritt darin, zu bestimmen, was als „normal“ gilt. Behavioral DoS erreicht dies, indem aus jedem Paket, das das System durchläuft, bestimmte Informationen erfasst werden. Diese Informationen stammen aus den Netzwerk-, Transport- und Anwendungsdaten. Anhand von Faktoren wie üblichen Header-Attributen oder -Größen, der normalen Serverauslastung sowie üblichen Antwortzeiten und Latenzen wird ein Ausgangswert festgelegt. Mithilfe eines statistischen Modells berechnet das System auf Grundlage Tausender Beobachtungen pro Sekunde einen Schwellenwert für den Normalbereich dieser Werte.
Wenn die Anwendung bei verminderter Leistung oder hoher Auslastung Anzeichen von Überlastung zeigt, wechselt das System in den „Angriffsmodus“. In diesem Modus geschieht Folgendes:
- Die Ratenbegrenzung wird aktiviert, während auf Grundlage der Anomalieerkennung eine dynamische Signatur erstellt wird.
- Abhängig von Ihren Einstellungen kann die neue benutzerdefinierte Signatur entweder auf Ihre Genehmigung warten oder automatisch Abwehrmaßnahmen aktivieren.
- Sie können weiter anpassen, wie die Abwehr von Angriffen erfolgt, wenn der Datenverkehr mit der neuen Signatur übereinstimmt.
- Konservativ – nur bekanntermaßen schädliche Anfragen blockieren
- Standard – nur bekanntermaßen schädlichen Datenverkehr blockieren, es sei denn, die Serverauslastung ist zu hoch; in diesem Fall während des Angriffs den gesamten Datenverkehr begrenzen
- Aggressiv – begrenzt bei Bedarf automatisch die Anfragerate für den gesamten Datenverkehr, um einen stabilen Serverbetrieb zu gewährleisten
- Sobald die dynamische Signatur lange genug ausgeführt wurde, um die Quelle des Angriffs zu identifizieren, wechselt die Abwehr von der Ratenbegrenzung zur Blockierung auf Layer 3.
Dieser Prozess umfasst die Sicherstellung, dass sich die Merkmale zu weniger als 5 % mit denen „legitimer Datenströme“ überschneiden, um falsch-negative Ergebnisse zu vermeiden. Sobald sich der Zustand der Anwendung wieder normalisiert hat, kann das System die Schutzmaßnahmen lockern.
Der Vorteil von L7 Behavioral DoS besteht darin, dass das System kontinuierlich lernt, was normal ist, und Abweichungen davon erkennt. Dadurch kann es neue L7-Angriffe sowie Weiterentwicklungen früherer Angriffe erkennen, die statische signaturbasierte Systeme erst nach einer Aktualisierung bemerken würden.
Verhaltensanalysen werden durch hochspezialisierte Machine-Learning-Modelle ermöglicht. Diese Modelle sorgen dafür, dass sich der Anwendungsschutz in Echtzeit weiterentwickeln kann, und bieten damit die Agilität, die im Sicherheitsbereich heute so dringend benötigt wird, um Schritt zu halten. Angreifer optimieren und verändern ihre Angriffe ständig, um der Erkennung zu entgehen. Um Anwendungen besser zu schützen, müssen Sicherheitsdienste ihre Annahmen überdenken und den jeweiligen Umgebungskontext berücksichtigen. Es ist schlichtweg nicht zumutbar, von Sicherheitsexperten zu verlangen, für jede einzelne Anwendung im Unternehmensportfolio eigene Schwellenwerte festzulegen.
Da die Belastung für Sicherheits- und Betriebsteams durch zusätzliche neue Anwendungen und Umgebungen zunimmt, ist es wichtig, diese Last wann immer möglich von den Menschen auf die Technologie zu verlagern. Behavioral DoS als Bestandteil einer Advanced WAF ist eine der Möglichkeiten, Maschinen für Sie statt gegen Sie arbeiten zu lassen.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...