Allein die Erwähnung von Sicherheitsbedenken als Hindernis für die Einführung der Cloud lässt Experten oft mit den Augen rollen und theatralisch seufzen.
Und obwohl die Sicherheit in der Cloud zweifellos große Fortschritte gemacht hat, bleibt sie aus Kundensicht nach wie vor ein Thema.
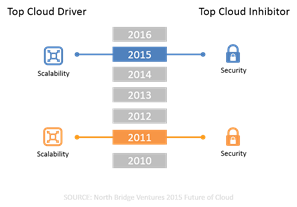
Betrachten Sie die neuesten Umfrageergebnisse von North Bridge Ventures. Der wichtigste Treiber für die Cloud? Derselbe wie 2011: Skalierbarkeit. Das größte Hindernis? Sie haben es erraten: Sicherheit. Auch daran hat sich seit Beginn der Umfrage nichts geändert.
Das könnte daran liegen, dass die Sicherheitsbedenken – verdammt noch mal – in den vergangenen vier Jahren parallel zu den Bedrohungen zugenommen haben. Sicherheitsverletzungen sind allgegenwärtig, und wir werden ständig mit neuen Angriffen konfrontiert, die sich aus anderen aufkommenden Technologien ergeben, wie etwa dem Internet der Dinge.
Hinzu kommt die Tatsache, dass sich nicht alle Cloud-Dienste gleich schnell weiterentwickelt haben. Cloud-Anbieter haben zwar hervorragende Arbeit geleistet, indem sie Sicherheitskontrollen für die von ihnen kontrollierten Ressourcen bereitgestellt haben, und einige haben sogar grundlegende Anwendungssicherheitsdienste eingeführt. Doch oberhalb des Hypervisors gilt nach wie vor: Augen auf beim Kauf. Der Kunde ist für die anwendungszentrierten Dienste verantwortlich, die erforderlich sind, um Apps, APIs und die Daten, die sie mit Benutzern austauschen, wirklich abzusichern.
Unternehmen und IT-Abteilungen leben im Hier und Jetzt – in einer Welt komplexer, ausgefeilter Angriffe und drastischer Konsequenzen im Falle eines Versagens. Moderne Unternehmen sind auf moderne Sicherheitslösungen angewiesen. Lösungen, die sich parallel zur rasanten Weiterentwicklung der Bedrohungen entwickelt haben und die umfassenden Sicherheitsfunktionen bieten, die zum Schutz heutiger Apps und APIs erforderlich sind. Und sie verlassen sich nicht nur darauf, sondern fordern sie ausdrücklich ein.
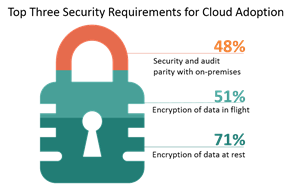
Unser jüngster Bericht „State of Application Delivery“ hat ergeben, dass eine der wichtigsten Sicherheitsanforderungen von Unternehmen bei der Einführung der Cloud die Gleichwertigkeit von lokalen und cloudbasierten Sicherheitsdiensten ist – direkt nach der Verschlüsselung von Daten sowohl bei der Übertragung als auch im Ruhezustand.
Deshalb ist es unerlässlich, dass dieselben Sicherheitslösungen, auf die Unternehmen und IT-Abteilungen heute in lokalen Umgebungen vertrauen, auch in der Cloud verfügbar sind. Denn Unternehmen streben zwar nach der Agilität und effizienten Skalierbarkeit der Cloud, doch Sicherheitsexperten verlangen, Anwendungen unabhängig von ihrem Bereitstellungsort gleichermaßen schützen zu können.
Aus diesem Grund wandte sich die Alberta Motor Association (AMA) an F5, um geschäftskritische Anwendungen abzusichern, die in der Amazon Cloud bereitgestellt werden. So kann sie Anwendungen schneller auf den Markt bringen, ohne Kompromisse bei der Sicherheit einzugehen. Denn alle Anwendungsdienste von F5 sind in vielen Clouds verfügbar, darunter AWS, und werden mit einer Vielzahl flexibler Nutzungsmodelle angeboten, die sowohl auf unterschiedliche Budgets als auch auf verschiedene Umgebungen zugeschnitten sind.
Durch die Unterstützung der Bereitstellung in Cloud-Umgebungen und die Schaffung einer nahtlosen Management- und Orchestrierungsumgebung (MANO) über F5 BIG-IQ und F5-APIs können Kunden betriebliche Konsistenz gewährleisten und zugleich von der Agilität der Cloud und von DevOps bei Bereitstellung, Skalierbarkeit und Sicherheit profitieren. Diese betriebliche Konsistenz – einschließlich Standardisierung – trägt nicht nur dazu bei, die Sicherheit sowohl lokal als auch in der Cloud zu gewährleisten, sondern verkürzt auch die für Unternehmen so entscheidende Markteinführungszeit. Dadurch können sie App-Initiativen erfolgreich umsetzen, die nicht nur die Produktivität steigern, sondern auch den Gewinn erhöhen.
Weitere Informationen zu den Erfahrungen der AMA finden Sie in einer Fallstudie über ihren Weg zu einer sicheren Cloud in Zusammenarbeit mit F5 und Amazon Web Services.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...