Skalierbarkeit ist eine entscheidende Fähigkeit – sowohl für Unternehmen als auch für Anwendungen. Aus geschäftlicher Sicht ist die Skalierung des Betriebs der Schlüssel, um die neue App-Ökonomie und ihre nahezu ununterbrochene, rasante Bereitstellung zu ermöglichen. Auf Anwendungsseite können wir durch Skalierbarkeit das Wachstum der Nutzerzahlen im privaten wie im geschäftlichen Bereich unterstützen und dabei für beide eine erstklassige Leistung und Verfügbarkeit gewährleisten.
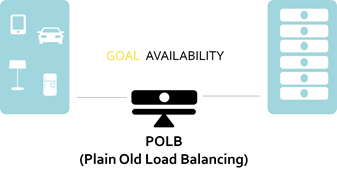
Im Zentrum der Skalierbarkeit steht der Lastenausgleich. Seit Mitte der 1990er-Jahre werden Anwendungen skaliert, indem Arbeitslasten auf immer größere Verbünde von Servern, Netzwerken, Anwendungen und Diensten verteilt werden.
Früher drehte sich beim Load Balancing alles um das Netzwerk. Aufbauend auf bestehenden Techniken und Protokollen zur Skalierung von Netzwerken konzentrierte sich das Load Balancing auf jene Aspekte der Client-Server-Kommunikation, die zur Verteilung von Arbeitslasten genutzt werden konnten. So entstand das Plain Old Load Balancing (POLB).
Es funktionierte, und zwar sehr gut. Ohne POLB lässt sich kaum sagen, ob das Web, wie wir es heute kennen, überhaupt entstanden wäre. Es war – und ist – nach wie vor von entscheidender Bedeutung, um die heutigen Unternehmen und Verbraucher zu unterstützen und zugleich den Anforderungen von morgen gerecht zu werden.
Irgendwann in den frühen 2000er-Jahren machte die strategische Position des Load Balancers ihn zur idealen Plattform für die Erweiterung um weitere Funktionen zur Verbesserung der Anwendungserfahrung. Schließlich kamen Anwendungsbeschleunigung, Optimierung, Caching und Komprimierung hinzu. Auch Sicherheitsfunktionen fanden ihren Weg auf diese Plattform, denn ihre Position im Netzwerk war schlicht zu ideal, um sie ungenutzt zu lassen. Als Torwächter für Anwendungen kann sie den Anwendungsdatenverkehr untersuchen, auswerten, modifizieren und transformieren. Dadurch gewinnt sie einzigartige Erkenntnisse, die für die Sicherheit ebenso relevant sind wie für die Performance.
Irgendwann in den frühen 2000er-Jahren gingen wir über POLB hinaus und entwickelten etwas Neues. Load Balancer wurden zu Application-Delivery-Plattformen, die Anwendungen ebenso zuverlässig sicher, schnell und verfügbar bereitstellten, wie sie diese zuvor mit POLB skaliert hatten.
Die ADC (Application Delivery Controller), wie diese modernen Plattformen genannt werden, bieten nicht nur POLB-Funktionen, sondern eine wahre Fülle an Funktionen, die sie für all jene unverzichtbar machen, die heute nicht nur für die Bereitstellung, sondern auch für die Auslieferung von Anwendungen verantwortlich sind.
Zunehmend sind dafür nicht die Netzwerkteams zuständig, sondern Architekten und der IT-Betrieb.
Dieser Wandel wurde durch eine Reihe von Technologien vorangetrieben, die im vergangenen Jahrzehnt aufgekommen sind. Von Agile über Cloud und DevOps bis hin zu Mobile führen heutige Best Practices dazu, dass einige Anwendungsdienste aus dem Netzwerk in den Anwendungsbereich verlagert werden.
Und während die Verantwortung für die Skalierbarkeit vom Netzwerk auf Architekten und den IT-Betrieb übergeht, wird der ADC weiterhin so eingesetzt, als wäre er in den 1990er-Jahren stecken geblieben. Da er lediglich als POLB behandelt wird, bleibt der Großteil seines Mehrwerts für Architekten und den IT-Betrieb bei der Verbesserung von Leistung und Sicherheit ungenutzt (oder treffender gesagt: im Rack).
Das liegt in der Regel daran, dass die Architekten und Betriebsteams, die nun für die Skalierung von Anwendungen verantwortlich sind, nicht genau wissen, was ein ADC für sie und – noch wichtiger – für ihre Anwendungen und Architekturen leisten kann. Es ist an der Zeit, das zu ändern und über POLB hinauszugehen.
Über POLB hinaus: L7-LB-Proxy
Das Ziel von POLB war einfach: Verfügbarkeit. Ob dies durch die Implementierung einer auf Redundanz basierenden HA-Architektur (Hochverfügbarkeit) oder durch den Einsatz einer N+1-Skalierungsarchitektur erreicht wurde – das Ziel war dasselbe: Die Website (oder App) sollte unter allen Umständen erreichbar und verfügbar bleiben.
Auch heute ist das Ziel nach wie vor Verfügbarkeit, allerdings in Verbindung mit Effizienz und Agilität. Alle drei sind zentrale Merkmale moderner Unternehmen und der Architekturen, die ihre geschäftskritischen Anwendungen unterstützen. Um dieses Ziel zu erreichen, müssen wir jedoch über POLB hinausgehen – hin zu einer Welt des Anwendungsroutings und der Lastverteilung, die sowohl Anwendungsarchitekturen als auch der Infrastruktur die entscheidenden Effizienzvorteile bietet. Diese Funktionen basieren auf Schicht 7 des Netzwerkstapels – der Anwendungsschicht –, was in modernen Architekturen HTTP bedeutet.
L7-LB-Proxys können die Last nicht nur anhand von Anwendungsvariablen wie Verbindungslast, Antwortzeiten und Anwendungsstatus verteilen, sondern Anfragen auch anhand von URLs, HTTP-Headern und sogar Daten innerhalb von HTTP-Nachrichten weiterleiten (routen).
Da sie diese verschiedenen Arten von Daten der Anwendungsschicht analysieren, extrahieren und auf ihrer Grundlage agieren können, sind L7-Load-Balancer heute in der Lage, Anwendungen und Microservice-Architekturen auf vielfältige Weise zu unterstützen und zu erweitern, unter anderem:
- Architekturen zur Datenpartitionierung (Sharding)
- Komplexe URL-Weiterleitung
- Antwort-Header bearbeiten
- Dynamisches Routing auf Basis von Backend-Daten
- Skalierung durch funktionale Zerlegung
- API-Nutzungsmessung und Zugriffskontrolle
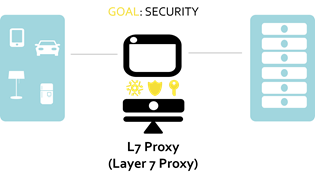
Über POLB hinaus: Sicherheit
Da ein L7-Load-Balancer logisch vor den von ihm bedienten Anwendungen positioniert ist, kann er jede einzelne Anfrage – und Antwort – einsehen. Dadurch kann er Anfragen auf vielfältige Weise überprüfen, bevor sie an die gewünschte Anwendung weitergeleitet werden. Diese Prüfungen sind unerlässlich, um schädlichen Datenverkehr zu erkennen und abzuweisen und so zu verhindern, dass er die Stabilität, Verfügbarkeit und Integrität der Backend-Anwendungen beeinträchtigt.
Doch es geht nicht nur darum, schädlichen Datenverkehr daran zu hindern, Server zu erreichen, sondern auch darum, böswillige Akteure abzuwehren. Dazu müssen sie identifiziert werden können – und zwar nicht nur diejenigen ohne gültige Anmeldedaten, sondern auch jene, die Anmeldedaten verwenden, die ihnen gar nicht gehören. Die Bedeutung der Zugriffskontrolle hat zugenommen, da immer mehr Sicherheitsverletzungen auf gestohlene Anmeldedaten zurückzuführen sind. Auch durch die Cloud ist es wieder dringlicher geworden, Anmeldedaten anwendungsübergreifend und zentral zu verwalten, um das potenzielle Risiko durch verwaiste Konten und Testkonten zu verringern, die Zugriff auf Unternehmensdaten in SaaS-basierten Anwendungen gewähren. Die Identitätsföderation ist inzwischen mehr als nur eine Strategie zur Produktivitätssteigerung – sie ist zu einer zentralen Maßnahme der übergreifenden Sicherheitsstrategie eines Unternehmens geworden.
Zu den Funktionen, um die ein L7-Load-Balancer erweitert werden kann, gehören sowohl die Analyse des Verhaltens und der Identität von Clients als auch die Analyse des tatsächlichen Inhalts der zwischen Clients und Backend-Diensten ausgetauschten Nachrichten. Dadurch kann der L7-Load-Balancer unter anderem folgende Aufgaben übernehmen:
- Layer-7-(Anwendungs-)DDoS-Schutz
- Webanwendungs-Firewall
- OWASP Top 10
- App-Zugriffskontrolle
- Föderierte Identität
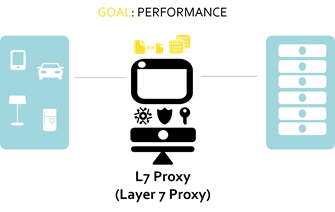
Über POLB hinaus: Optimierung
Performance ist eine entscheidende Voraussetzung für den Erfolg von Anwendungen – und damit auch für den Geschäftserfolg. Früher setzten Unternehmen mehrere Lösungen zur Anwendungsbeschleunigung vor ihren Anwendungen ein, um deren Bereitstellung zu beschleunigen. ADCs boten dieselben Lösungen zunächst als optionale Zusatzkomponenten an, integrierten diese Funktionen letztlich jedoch direkt in ihre zentralen Lastausgleichsfunktionen. Dies verdeutlicht, welche Bedeutung die Performance für ihre Kernaufgabe hat: die Bereitstellung von Anwendungen und Diensten.
Daher verfügt der L7-LB über eine Vielzahl von Leistungsmerkmalen und Funktionen zur Verbesserung der Performance. Einige dieser Funktionen – insbesondere diejenigen, die auf App-Antworten angewendet werden, die an den Client zurückgesendet werden – konzentrieren sich auf die Inhalte. Viele davon sind grundlegende Entwicklungstechniken zur Reduzierung der Inhaltsgröße, während andere darauf abzielen, die Anzahl der erforderlichen Roundtrips zwischen Client und Server zu verringern.
Außerdem ist zu beachten, dass L7-Proxys nicht nur auf die Optimierung von Inhalten ausgerichtet sind, sondern auch eine Schlüsselrolle bei der Umsetzung leistungsorientierter Architekturen spielen. Dazu gehören Techniken zur Lastverteilung auf Datenbanken sowie die Integration von In-Memory-Caches (wie memcached), um die Gesamtleistung der Anwendung zu verbessern. L7-Proxys, die sich besonders gut für die Umsetzung solcher Architekturen eignen, verfügen in der Regel über eine Skriptsprache für den Datenpfadmit der sich die Verteilung und das Routing individuell anpassen lassen.
Weitere Funktionen zielen darauf ab, die Belastung der Backend-Server zu reduzieren und so die Leistung zu verbessern. Zudem ermöglichen sie eine Lastverteilung auf Grundlage von Leistungsschwellenwerten.
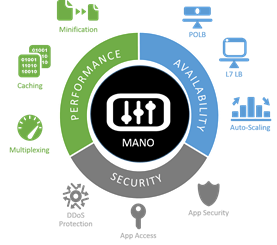
Zu den Optimierungsfunktionen und -möglichkeiten eines L7-Load-Balancers gehören:
Clientseite (Antwortoptimierung) | Backend-Serverseite |
• Minimierung • HTTP-Komprimierung • Pufferung • Skriptbündelung • SSL-Offloading | • TCP-Multiplexing • Caching • Leistungsbasierte Lastverteilung • Automatische Skalierbarkeit |
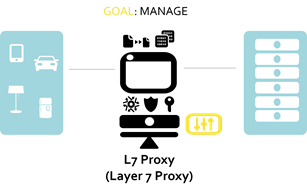
Über POLB hinaus: Verwalten
Wenn eine Infrastruktur stärker in die Anwendungsarchitektur integriert werden soll, muss sie sich unbedingt auch in die CI/CD-Pipeline integrieren lassen. Das bedeutet, dass sie moderne DevOps- und Agile-Methoden sowie die Toolsets unterstützen muss, die die Umsetzung automatisierter Release- und Bereitstellungsstrategien ermöglichen.
Zu diesem Zweck muss der L7-Lastausgleich nicht nur APIs für seine Verwaltung bereitstellen, sondern auch Möglichkeiten für seine Überwachung und Bereitstellung bieten, damit kontinuierliches Feedback und kontinuierliche Bereitstellung möglich sind und die heutigen anspruchsvollen Zeit- und Budgetvorgaben eingehalten werden können.
F5 unterstützt eine Vielzahl programmatischer Optionen für die Bereitstellung, Implementierung, Verwaltung und Überwachung der L7-LB-Infrastruktur, darunter:
- REST- und SOAP-APIs
- Plug-ins für Chef, Puppet, Cisco, VMware, Electric Cloud, New Relic, Nagios, Ansible, Urban {code} und mehr
- Intelligente Vorlagen
Jenseits von POLB: Es ist an der Zeit
Es gibt eine Vielzahl von Gründen, warum die Verantwortung für Anwendungsinfrastrukturen wie POLB und L7 LB von den Netzwerkteams auf die Anwendungs- und Betriebsteams übertragen wird. Ob es um die Einführung agiler Methoden oder von DevOps als Reaktion auf die geschäftliche Nachfrage nach mehr Anwendungen mit kürzeren Bereitstellungszeiten geht oder um die Notwendigkeit, schneller als je zuvor zu skalieren: Der Schritt über POLB hinaus eröffnet mehr Möglichkeiten für Sicherheit, Leistung und Verfügbarkeit, die zur Unterstützung moderner Anwendungs- und Bereitstellungsarchitekturen auf einer einzigen, einfach zu verwaltenden und programmierbaren Plattform erforderlich sind, die sich in die moderne CI/CD-Pipeline einfügt.
Es ist an der Zeit, über POLB hinauszudenken und die Vorteile der Infrastruktur zu nutzen, die zunehmend in Ihren Verantwortungsbereich fällt.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...