Denn ein fauler Apfel muss nicht gleich den ganzen Korb verderben.
Bild: One Bad Apple, BobbyBoggs182
Die digitale Transformation zwingt das Rechenzentrum zum Wandel. Cloud, Container und katastrophale Sicherheitsverletzungen sorgen dafür, dass dieser Wandel eher früher als später in den Mittelpunkt rückt. Ein Großteil der Aufmerksamkeit gilt den Auswirkungen von Continuous Delivery und anwendungsspezifischen Bereitstellungen, die herkömmliche Bereitstellungspläne völlig durcheinanderbringen können. Der Versuch, traditionelle und moderne Zeitpläne aufeinander abzustimmen, dürfte selbst Mathematiker, die mit der Lösung Josephus-ähnlicher Abzählprobleme vertraut sind, dazu bringen, entnervt die Hände über dem Kopf zusammenzuschlagen und den Versuch aufzugeben.
Wenn die Vorteile der Implementierung eines anwendungsspezifischen Architekturansatzes für Anwendungsdienste und Infrastruktur im Hinblick auf Continuous Deployment nicht ausreichen, um Sie von diesem Ansatz zu überzeugen, sollten Sie bedenken, dass er auch erhebliche Sicherheitsvorteile bietet.
Stellen Sie sich das Rechenzentrum und seinen Sicherheitsperimeter wie ein Fass vor, das Sie mit Äpfeln füllen, von denen jeder für eine der Hunderten von Anwendungen steht, die Sie bereitgestellt haben. Dann werden Sie feststellen, dass ein Apfel viele andere berührt. Nicht alle, aber einige. Und wenn einer dieser Äpfel verdirbt, greift die Fäulnis auf die Äpfel über, die ihn berühren. Diese wiederum berühren weitere Äpfel, die ihrerseits andere berühren, und so weiter, bis schließlich das gesamte Fass voller fauler Äpfel ist.
Wenn der Prozess in einem Rechenzentrum doch nur genauso langsam abliefe, wenn ein Apfel (eine App) verdirbt. Doch dank der digitalen Geschwindigkeit breitet sich der Verderb über das Netzwerk viel schneller auf andere Apps aus als bei den Äpfeln in dem Sprichwort, das uns vor dieser Gefahr warnt.
Dies ist eines der überzeugendsten Sicherheitsargumente für die Einführung einer anwendungsspezifischen Architektur – selbst wenn Sie keine anwendungsspezifischen Bereitstellungspläne nutzen (oder dies auch künftig nicht tun werden).
Eine anwendungsspezifische Architektur senkt das Risiko
Die Einführung einer anwendungsspezifischen Architektur ist so, als würde man jeden Apfel einzeln einwickeln, bevor man ihn in die Tonne wirft. Selbst wenn er verdirbt, ist er von den anderen Äpfeln, mit denen er in Berührung kommt, isoliert und verhindert so, dass auch sie befallen werden. Natürlich würden wir uns über eine Welt ohne jegliches Risiko freuen. Doch die meisten von uns leben nicht in einem Land voller Regenbögen und Einhörner und wissen, dass eine vernetzte Welt immer Risiken birgt und unser Ziel darin besteht, diese so weit wie möglich zu minimieren.
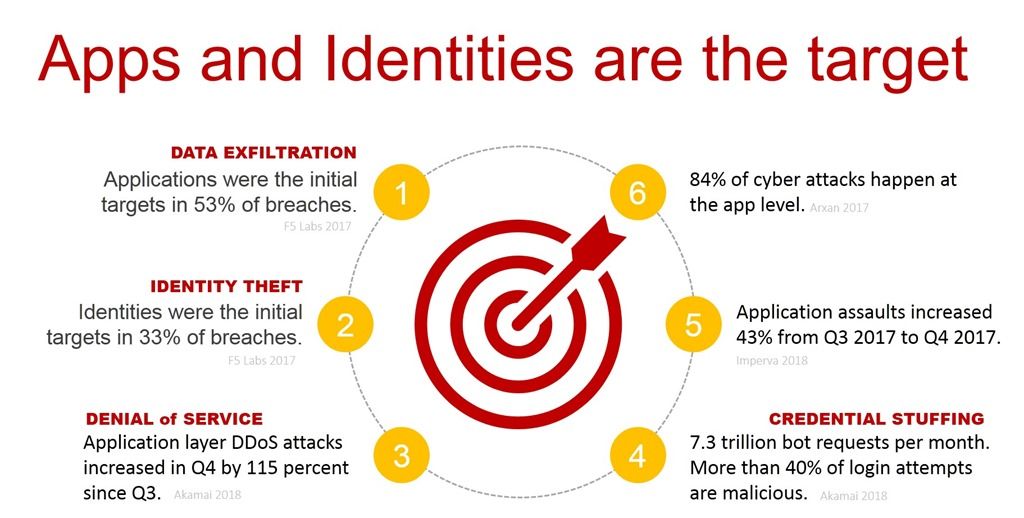
Durch den Einsatz einer anwendungsspezifischen Architektur können wir dieses Ziel erreichen, indem wir die Auswirkungen möglichst vieler Bedrohungen auf die jeweils betroffene Anwendung beschränken.
Ein anwendungsspezifischer Ansatz im Rechenzentrum ermöglicht die Bereitstellung verschiedener, auf einzelne Anwendungen zugeschnittener Sicherheitsdienste. Diese sollen die Risiken durch Bots, den Diebstahl und Missbrauch von Zugangsdaten, DDoS-Angriffe auf Anwendungsebene (wie GET-, PUSH- und POST-Floods) sowie die bekannten Schwachstellen der OWASP Top Ten mindern.
Alert Logic bezeichnet dies als „Segmentierung auf Anwendungsebene“ und weist darauf hin, dass sich dieser Ansatz in der Cloud schnell als Best Practice etabliert:
„Das bedeutende Muster, das wir bei Public-Cloud-Installationen immer wieder beobachten, ist die Segmentierung der Infrastruktur auf Anwendungsebene. Die besten uns bekannten Cloud-Administratoren stellen in der Regel jede Anwendung in einem eigenen VPC (Virtual Private Cloud) bereit, wodurch sich der Schadensradius eines einzelnen Sicherheitsvorfalls drastisch verringert. Selbst die kleinsten WordPress- oder Drupal-Anwendungen erhalten einen eigenen VPC, sodass Angreifer weniger Möglichkeiten haben, sich lateral auszubreiten oder Angriffe zu starten, die sich rasch zu unternehmensweiten Katastrophen entwickeln können.“
Dieser Ansatz funktioniert im Rechenzentrum ebenso gut und ist für den Schutz von Anwendungen vor lateralen Bewegungen im Falle eines erfolgreichen Angriffs genauso wichtig – wenn nicht sogar wichtiger.
Es mag paradox erscheinen, dass es bei einer anwendungsbezogenen Architektur ebenso sehr darum geht, alle anderen bereitgestellten Anwendungen zu schützen, wie eine bestimmte einzelne Anwendung. Dieser Ansatz zwingt jedoch dazu, den Schutz jeder einzelnen Anwendung in den Mittelpunkt zu stellen – im Bewusstsein, dass sie ein potenzielles Einfallstor darstellt, und mit dem Verständnis, dass jede andere (interne) Anwendung ein Angreifer sein könnte.
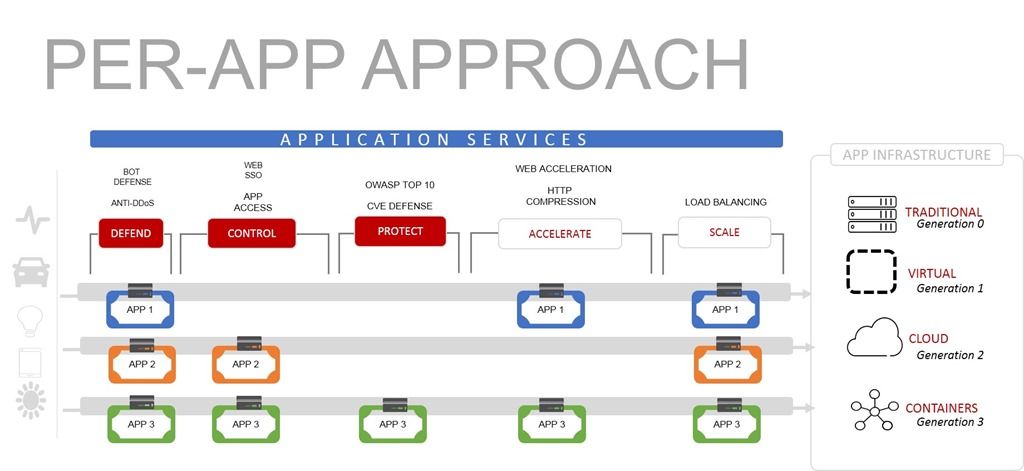
Ein anwendungsspezifischer Ansatz funktioniert noch besser mit cloudfähigen Anwendungsdiensten, die sowohl in der Cloud (oder in mehreren Clouds) als auch im eigenen Rechenzentrum bereitgestellt werden können. Die Standardisierung auf eine Lösung für Anwendungsdienste sorgt für einheitliche Richtlinien und gewährleistet damit die gewünschte konsistente Sicherheit, wenn Unternehmen Public Clouds als Teil ihrer digitalen Transformation erschließen.
Ob in der Cloud (oder in mehreren Clouds) oder im eigenen Rechenzentrum: Eine anwendungsbezogene Architektur ist ein Sicherheitsansatz, von dem alle Seiten profitieren. Sie kann das Risiko für einzelne Anwendungen reduzieren, schützt zugleich die gesamte Anwendungslandschaft und sichert die Wettbewerbsfähigkeit des Unternehmens in der digitalen Wirtschaft.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...