Das Thema Fernzugriff ist zu einer Priorität geworden, da die Maßnahmen zur Bewältigung der Pandemie das Arbeiten von „überall außer im Büro“ weiterhin fördern, wenn nicht sogar voraussetzen. Die erste Welle der Bedenken hinsichtlich des Fernzugriffs konzentrierte sich auf die Benutzer. Wie greifen sie auf ihre Desktops zu? Auf ihre Produktivitätsanwendungen? Ihre Geschäftsanwendungen? Dateien? Datenbanken? Code-Repositorys? Viele dieser Fragen lassen sich durch den Umstieg auf SaaS beantworten. Diese Entwicklung war ohnehin absehbar, da standardisierte Geschäftsanwendungen zunehmend als SaaS bereitgestellt wurden.
Die zweite Welle der Herausforderungen beim Fernzugriff ist weniger sichtbar, aber nicht weniger wichtig: der betriebliche Zugriff auf die Dashboards und Konsolen, auf die die IT bei der Bereitstellung und dem Betrieb von Infrastruktur- und Anwendungsdiensten angewiesen ist. Denn einige Vorgänge erfordern zwar die Anwesenheit vor Ort – der Austausch einer defekten Festplatte setzt voraus, dass sie physisch ausgebaut und ersetzt werden kann –, viele andere jedoch nicht. Infrastruktur und Anwendungen, die aus der Ferne verwaltet werden können, sollten auch aus der Ferne verwaltet werden.
Beides ist besonders schwierig zu verwalten, insbesondere über mehrere Cloud- und Rechenzentrumsumgebungen hinweg. Allzu oft verfügen Unternehmen – vor allem jene, die eine Migration überstürzt durchführen mussten – am Ende über mehrere Zugangskontrollpunkte: einen für Azure, einen für Amazon, einen für das Rechenzentrum und so weiter. Abgesehen von dem übermäßigen betrieblichen Aufwand, den eine solche Situation verursacht, müssen auch die Auswirkungen mehrerer voneinander getrennter Zugriffsrichtlinien in diesen Umgebungen berücksichtigt werden.
Erstens fehlt es traditionellen zentralisierten IT-Infrastrukturen und isolierten Geschäftsprozessen an der erforderlichen durchgängigen Transparenz, um all die komplexen Wechselwirkungen zwischen verteilten Anwendungen effektiv und effizient zu überwachen. Denn heutige Infrastrukturen und Anwendungen bestehen aus verteilten Kombinationen automatisierter Komponenten verschiedener Anbieter oder Quellen, die in zentralen oder regionalen Colocation-Rechenzentren, über Cloud-Service-Infrastrukturen, in Multi-Cloud-Umgebungen und innerhalb SaaS-basierter Dienste bereitgestellt werden.
Zweitens verlagert sich der Schwerpunkt der Daten. Unternehmen platzieren Daten heute am Edge, um sie näher bei den Benutzern und Anwendungen vorzuhalten. Die Verlagerung dieser Daten an den Edge erfordert eine sorgfältige Planung. Neben der ordnungsgemäßen Verwaltung und Verteilung der Daten müssen auch Datensicherheit und Datenschutz berücksichtigt werden. Architekten müssen Lösungen entwickeln, die Daten vor einer möglichen Offenlegung schützen und angemessene Zugriffskontrollen gewährleisten. Sensible Daten sollten verschlüsselt an den Edge übertragen werden. Zudem müssen Zugriffskontrollen sicherstellen, dass nur autorisierte Benutzer und Systeme auf diese Daten zugreifen können.
Drittens steigt der betriebliche Aufwand, um die Einheitlichkeit der Richtlinien zu gewährleisten, insbesondere wenn Unternehmen in verschiedenen Umgebungen unterschiedliche Zugriffskontrollpunkte einsetzen. Schließlich sollten sich Zugriffsrichtlinien nicht danach unterscheiden, ob eine bestimmte Anwendung bei Amazon, Azure, Google oder im Rechenzentrum ausgeführt wird. Entscheidend ist der Zugriff auf die Anwendung und nicht, wo sie ausgeführt wird. Unterschiede bei den Zugriffskontrollpunkten, die zum Schutz einer Anwendung eingesetzt werden, können zu uneinheitlichen Richtlinien führen, die unbefugten Zugriff oder eine Kompromittierung zur Folge haben.
Die Konsistenz von Richtlinien über mehrere Cloud-Umgebungen hinweg stellt für Unternehmen die größte Herausforderung dar, seit wir sie zu den Herausforderungen von Multi-Cloud-Umgebungen befragen. Die jüngste Verteilung von Anwendungen und Zugriffskontrollen unterstreicht zusätzlich, wie wichtig die Implementierung eines zentralen Zugriffskontrollpunkts ist, der einheitliche Zugriffsrichtlinien durchsetzen kann.
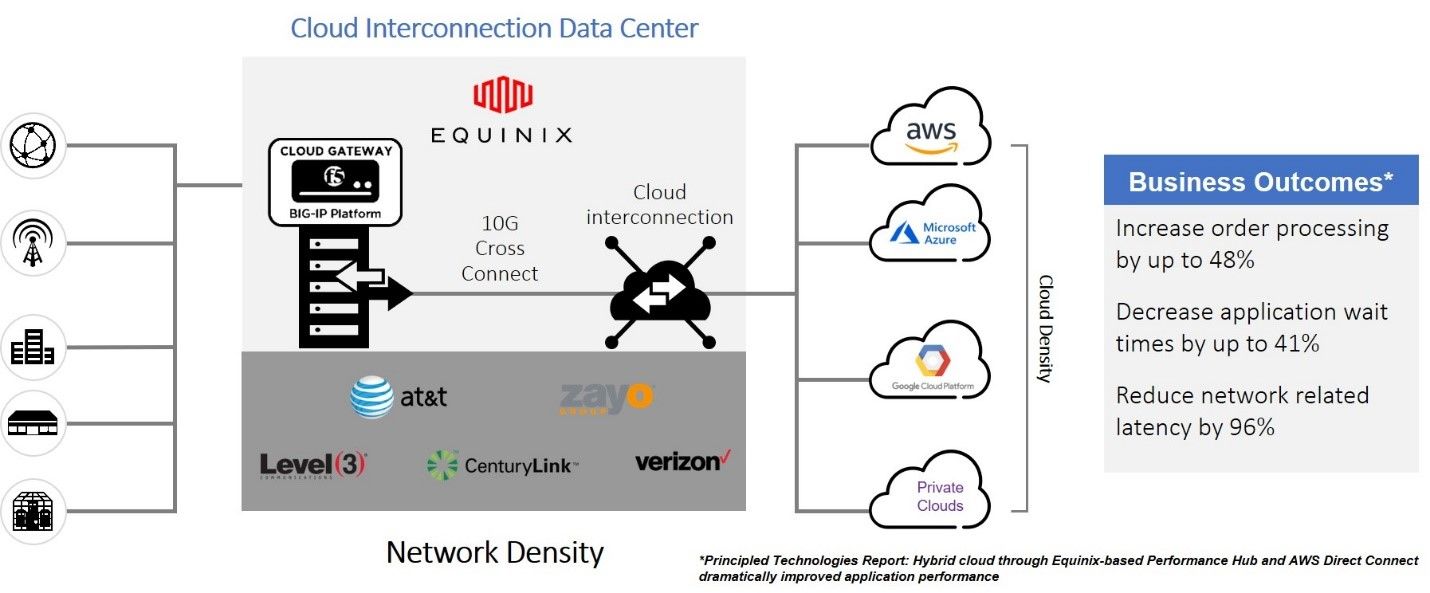
Die gute Nachricht ist, dass es einen solchen zentralen Zugangskontrollpunkt gibt. Equinix ist der ideale Standort für die Bereitstellung von Sicherheitskontrollpunkten und ermöglicht so die einheitliche Durchsetzung von Richtlinien in einer Multi-Cloud-Welt. An einem strategischen Standort innerhalb von Equinix bereitgestellt, bietet der Access Manager von F5 Unternehmen den Kontrollpunkt, den sie benötigen, um die erforderliche Konsistenz zu erreichen und dadurch Kosten sowie das Risiko einer Kompromittierung zu reduzieren.
F5 Access Manager
Bei der Verlagerung von Workloads in die Cloud ist es für die Aufrechterhaltung eines hohen Sicherheitsniveaus und den Schutz sensibler Kunden- und Unternehmensdaten entscheidend, den Zugriff auf Anwendungen zu kontrollieren und einheitliche Sicherheitsrichtlinien für sie durchzusetzen. Unternehmen müssen steuern können, wer von welchen Netzwerken aus auf welche Anwendungen zugreifen darf – bis hinunter auf die Geräteebene. So kann mein Zugriff auf eine geschützte Anwendung beispielsweise davon abhängen, ob auf meinem Client die neueste Antivirensoftware ausgeführt wird. Möglicherweise hängt er auch von meinem Browser oder sogar von meinem Standort ab. Zugriffskontrolldienste müssen flexibel genug sein, um eine breite Palette variablenbasierter Zugriffsregeln zu unterstützen, ohne die Erstellung von Richtlinien unnötig zu verkomplizieren.
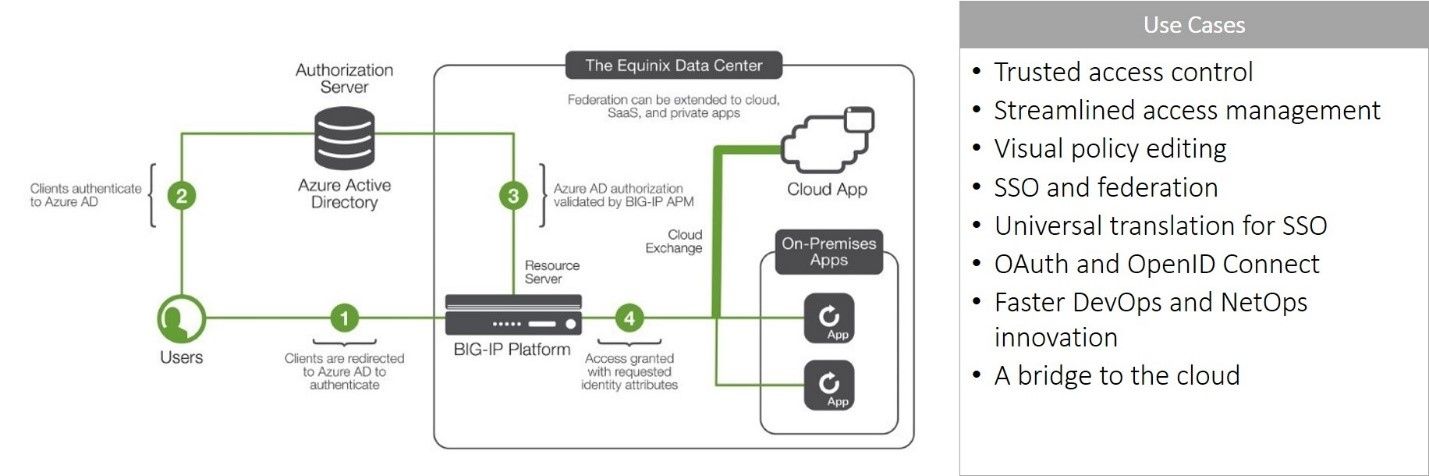
Betreiber müssen außerdem Funktionen wie SSO bereitstellen und Sicherheitskonzepte wie ein Zero-Trust-Modell implementieren. Mithilfe von F5 Access Manager können Betreiber verschiedene Ebenen der Zugriffskontrolle einrichten, darunter Richtlinien, die festlegen, welche Benutzer auf welche Anwendungen in welcher Cloud (öffentlich oder privat) zugreifen dürfen – unabhängig davon, in welchem Netzwerk sich die Anwendung befindet. Access Manager ist eine sichere, flexible und leistungsstarke Proxy-Lösung für das Zugriffsmanagement, die eine einheitliche globale Zugriffskontrolle ermöglicht.
Der visuelle Richtlinieneditor von F5 Access Manager erleichtert es Administratoren und Sicherheitsexperten, die passende Richtlinie zu erstellen, ohne eine komplexe Richtliniensprache erlernen zu müssen. Er ermöglicht die Zugriffskontrolle sowohl für benutzerdefinierte Anwendungen als auch für SaaS-Anwendungen und unterstützt SSO, damit Benutzer von überall aus reibungsloser arbeiten können.
Die Vorteile der Verwendung von F5 Access Manager in Equinix zur Durchsetzung zentralisierter Zugriffsrichtlinien umfassen:
- Optimierte Kosteneffizienz. Cloud-Ressourcen werden erst dann in Anspruch genommen, wenn der Benutzer und die Anfrage überprüft und als frei von schädlichen Inhalten oder Absichten eingestuft wurden. Durch die Ablehnung unbefugter Zugriffe bleiben die Cloud-Kosten unter Kontrolle.
- Vereinfachter Betrieb. Ein zentraler Zugriffskontrollpunkt reduziert den betrieblichen Aufwand, der durch mehrere Dashboards, Konsolen, Protokolle und Richtliniensprachen entsteht.
- Verbesserte Sicherheitsergebnisse. Durch die Zentralisierung der Zugriffskontrolle lassen sich einheitliche Richtlinien umsetzen, die alle Anwendungen abdecken. Einheitliche Richtlinien und deren konsequente Durchsetzung sind entscheidend, um die Sicherheitslage des Unternehmens zu verbessern und erfolgreiche Credential-Stuffing-Angriffe zu verhindern.
Der Einsatz von F5-Lösungen in der Equinix-Umgebung bietet noch weitere Vorteile. Falls Sie diese beim ersten Mal verpasst haben, finden Sie hier weitere Ressourcen, in denen Sie mehr darüber erfahren können:
- Equinix-Technologieallianz
- Equinix & F5: Übernehmen Sie die Kontrolle über die Sicherheit Ihrer Hybrid Cloud
- Verbesserung von Geschäftsergebnissen und Anwendungserlebnissen mit einem Cloud-Gateway in Equinix
- Verbesserung der Sicherheitsergebnisse mit F5 SSLO in Equinix
Bleiben Sie sicher!
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...