Laut dem „F5 Labs 2017 TLS Telemetry Report“ sind mittlerweile 70 % des gesamten Internetverkehrs verschlüsselt. Und laut dem kürzlich von F5 Labs veröffentlichten „Phishing and Fraud Report“ nutzen 68 % der Malware-Websites Verschlüsselung, und 90 % aller Phishing-Websites sind verschlüsselt. Es ist also leicht zu erkennen, dass Verschlüsselung mittlerweile die Norm ist.
Diese neue Normalität wird durch cloudbasierte Anwendungen wie Microsoft Office 365, Google G Suite und andere vorangetrieben, die ebenso wie heutige Webanwendungen und soziale Medien umfassend auf Verschlüsselung setzen. Und obwohl Vorschriften wie die Datenschutz-Grundverordnung (DSGVO) der Europäischen Union keine verschlüsselte Kommunikation und Datenübertragung vorschreiben, sind viele Organisationen der Ansicht, dass sie Verschlüsselung einsetzen müssen, um die Privatsphäre ihrer Nutzer zu gewährleisten.
Die Verschlüsselung bietet zwar große Vorteile für den Datenschutz, bringt in anderen Bereichen jedoch auch Nachteile mit sich. Durch den sprunghaften Anstieg der Nutzung von SSL/TLS-Verschlüsselung wird die Transparenz des Datenverkehrs erheblich eingeschränkt, wodurch Unternehmen verborgenen Bedrohungen stärker ausgesetzt sind. Darüber hinaus beeinträchtigt der Einsatz bestehender Sicherheitslösungen für die Ver- und Entschlüsselung sowie die Überprüfung die Leistung – insbesondere bei großem Datenaufkommen. Dies führt zu höheren Latenzen und einer unbefriedigenden Benutzererfahrung. Auch die Komplexität nimmt zu, was die Mitarbeitenden durch ineffiziente Abläufe zusätzlich belastet und die Gefahr menschlicher Fehler erhöht.
Verschlüsselte Kommunikation kann im Gegensatz zu Klartext nicht eingesehen werden und wird daher ungeprüft weitergeleitet, wodurch Sicherheitslücken entstehen. Fortschritte in der Kryptografie, wie Perfect Forward Secrecy (PFS), zwingen Unternehmen dazu, ihre Sicherheitsgeräte für die Überprüfung des Datenverkehrs inline einzusetzen. Viele Sicherheitsgeräte sind jedoch nicht in der Lage, bei einer Inline-Bereitstellung Entschlüsselung in großem Maßstab durchzuführen. Daher verbinden Sicherheitsteams einzelne Sicherheitsprodukte manuell miteinander und schaffen so eine verkettete Sicherheitsarchitektur aus mehreren Sicherheitsgeräten. Diese statisch konfigurierten Sicherheitsarchitekturen sind jedoch komplex, können sich nicht an veränderte Netzwerkbedingungen anpassen und zu Latenzen sowie einzelnen Ausfallpunkten führen.
Angreifer nutzen die durch verschlüsselten Datenverkehr entstehenden blinden Flecken aus, indem sie häufig Schadsoftware und andere Exploits in verschlüsselten Nutzdaten verbergen. Außerdem verwenden sie verschlüsselte Kanäle, um bei Command-and-Control-Aktivitäten (C2) und sogar bei der Datenexfiltration unentdeckt zu bleiben. Ohne eine durchgängige, dauerhaft gewährleistete Transparenz des verschlüsselten Datenverkehrs sind Unternehmen diesen Bedrohungen, die ihre kritischen Ressourcen und Daten gefährden, schutzlos ausgeliefert.
F5 und Cisco kommen ins Spiel
Cisco hat eine der branchenweit ersten vollständig integrierten, bedrohungsorientierten Next-Generation Firewalls (NGFW) mit zentraler Verwaltung auf den Markt gebracht. Cisco Firepower Next-Generation Firewall (NGFW) ist eine führende Next-Generation Firewall mit Intrusion-Prevention-System (IPS). Sie wurde entwickelt, um mehr Bedrohungen abzuwehren und eingedrungene Bedrohungen schnell einzudämmen. Dazu stehen Hardware- und Softwareoptionen zur Verfügung, die die bewährte Netzwerk-Firewall von Cisco mit dem branchenweit effektivsten Next-Generation IPS und Advanced Malware Protection (AMP) kombinieren.
In Verbindung mit dem F5 SSL Orchestrator werden die Funktionen der Cisco Firepower-Serie zur Bedrohungsabwehr und ihre Leistungsfähigkeit optimiert. Da SSL Orchestrator die rechenintensive Entschlüsselung des Datenverkehrs übernimmt, bevor dieser an andere Geräte in einem Sicherheits-Stack verteilt wird, können diese Sicherheitsgeräte nun kosteneffizient skaliert werden und die Sicherheit gewährleisten – also genau das tun, wofür sie ursprünglich vorgesehen sind.
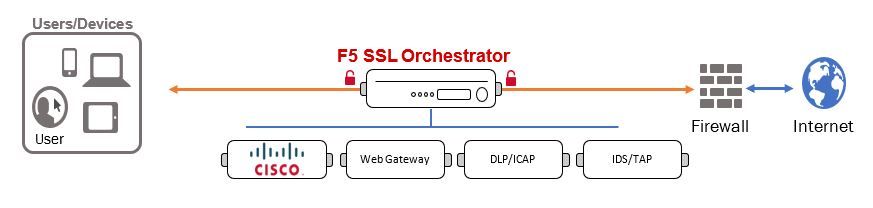
F5 SSL Orchestrator zentralisiert die Entschlüsselung und erneute Verschlüsselung des Datenverkehrs mithilfe seiner branchenführenden Hardwarebeschleunigung mit modernen Verschlüsselungsimplementierungen und Softwareorchestrierung. Dabei wird der Datenverkehr entschlüsselt und anschließend an andere Geräte im Sicherheits-Stack verteilt, beispielsweise an die Cisco Firepower NGFW. So kann sich die Cisco Firepower NGFW auf die erweiterte Bedrohungserkennung und den Schutz vor Bedrohungen konzentrieren.
Doch die Transparenz des verschlüsselten Datenverkehrs ist inzwischen nur noch eine Grundvoraussetzung; es braucht mehr. F5 SSL Orchestrator identifiziert und kategorisiert verschlüsselten Datenverkehr, damit dieser richtlinienkonform verarbeitet wird und Datenschutzbestimmungen sowie betriebliche Vorgaben eingehalten werden. Die Lösung ermöglicht eine richtlinienbasierte Steuerung des Datenverkehrs, sodass mehrere Sicherheitsgeräte nicht mehr hintereinandergeschaltet werden müssen.
Cisco Firepower NGFW verfügt über integrierte Funktionen zur SSL-Entschlüsselung. Unternehmen können diese Aufgabe jedoch an F5 SSL Orchestrator auslagern, sodass die gesamte beträchtliche Rechenleistung von Cisco Firepower NGFW dem Schutz ihres Netzwerks zugutekommt.
Gemeinsam tragen F5 SSL Orchestrator und Cisco Firepower NGFW dazu bei, die Umsetzbarkeit von Maßnahmen, die Verfügbarkeit und die Orchestrierung zu optimieren. Dadurch verbessern sie die Sicherheitslage und die Bedrohungsabwehr, machen bestehende Investitionen in Sicherheitslösungen zukunftssicher und sorgen für ein hervorragendes Benutzererlebnis.
Über den Autor
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...