Wenn es um die Sicherheit von Apps und APIs geht, ist es zu spät, Schwachstellen erst zu entdecken, wenn sie bereits in der Produktionsumgebung bestehen – das wäre so, als würde man erst nach einem Einbruch eine Alarmanlage installieren. Dieser Grundsatz ist ein zentraler Bestandteil unseres Ansatzes für API-Sicherheitsservices.
Und genau deshalb freut sich das F5-Team, unsere neue API-Testfunktion für unseren Dienst F5 Distributed Cloud API Security vorzustellen, der Teil der F5 Application Delivery and Security Platform ist. Diese Funktion ermöglicht es Sicherheitsteams, potenzielle Probleme bereits früher im Entwicklungsprozess zu erkennen, indem Schwachstellen proaktiv identifiziert werden, bevor Angreifer sie ausnutzen können. Für Unternehmen, die ihre API-Sicherheitsstrategie angesichts der sich ständig weiterentwickelnden Bedrohungslandschaft stärken möchten, ist dies ein echter Wendepunkt.
Die wachsende Herausforderung der API-Sicherheit
Programmierschnittstellen (APIs) sind zum Rückgrat digitaler Unternehmen geworden. Sie verbinden unsere Anwendungen, ermöglichen digitale Erlebnisse und treiben Innovationen voran. Doch diese Konnektivität birgt erhebliche Risiken. Laut unserem F5 State of Application Strategy Report 2025 stellt die unkontrollierte Verbreitung von APIs für 58 % der Unternehmen ein erhebliches Problem dar. Die daraus resultierende Verwaltungskomplexität kann dazu führen, dass immer mehr kritische Dienste und Unternehmensressourcen, einschließlich sensibler Daten, ungeschützt bleiben.
Von reaktiver zu proaktiver Sicherheit
Die meisten Unternehmen verfolgen bei der API-Sicherheit heute einen reaktiven Ansatz. Sie überwachen den Datenverkehr in der Produktionsumgebung und versuchen, verdächtige Muster oder Verhaltensweisen zu erkennen, die auf einen Angriff hindeuten könnten. Dieser Ansatz ist zwar notwendig, reicht allein jedoch nicht aus.
Eine der ersten Herausforderungen, die wir identifizierten, bestand darin, jeden Sicherheitstest kontextbezogen und zielgerichtet zu gestalten. Zunächst mussten wir die Logik und Funktion jedes Endpunkts verstehen, um anschließend spezifische, auf die jeweilige API zugeschnittene Tests durchführen zu können. Dieses Maß an Anpassung ist unerlässlich, da jede API je nach Zweck und Implementierung individuelle Schwachstellen aufweist.
Das Ergebnis ist unsere neue Funktion für API-Tests, mit der Sicherheitsteams gezielte Tests an API-Endpunkten in Vorproduktionsumgebungen durchführen können. Indem Unternehmen Schwachstellen bereits vor der Bereitstellung identifizieren, können sie diese beheben, bevor sie in Produktionsumgebungen ausgenutzt werden können.
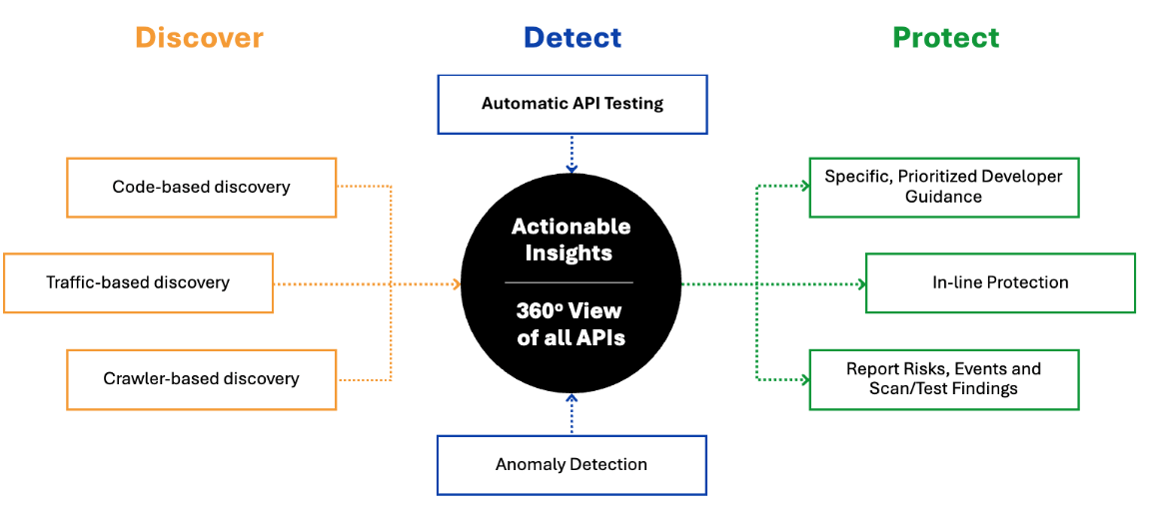
Der umfassende Ansatz von F5 für die API-Sicherheit vereint Funktionen zur Erkennung, Identifizierung und Abwehr und bietet so einen vollständigen 360°-Überblick über Ihr API-Ökosystem. Dadurch können Schwachstellen sowohl proaktiv identifiziert als auch Bedrohungen in Echtzeit abgewehrt werden.
Das richtige Gleichgewicht finden
Eine weitere Erkenntnis aus unserer Erfahrung war, zu verstehen, wer API-Testtools tatsächlich nutzt. Während wir uns zunächst an DevOps-Teams und Entwickler richteten, stellten wir fest, dass Fachkräfte aus den Bereichen Security Operations (SecOps) und Development Security Operations (DevSecOps) die Hauptnutzer waren. Diese Erkenntnis hat unseren Ansatz geprägt.
Wir haben gelernt, dass es nicht der beste Ansatz war, die Lösung durch zu viele Konfigurationsmöglichkeiten und eine zu hohe Granularität unnötig zu verkomplizieren. Sicherheitsteams benötigen eine leistungsstarke und dennoch unkomplizierte Lösung, die sich ohne umfangreiche Schulungen oder aufwendige Einrichtung problemlos in ihre bestehenden Arbeitsabläufe integrieren lässt.
Unsere Lösung führt anspruchsvolle Tests gemäß den Open Web Application Security Project (OWASP) API Security Top 10 durch, darunter Prüfungen auf fehlerhafte Authentifizierung, fehlende Autorisierung und andere kritische Schwachstellen. Dabei werden die Ergebnisse für Sicherheitsteams verständlich und direkt umsetzbar aufbereitet.
Auswirkungen in der Praxis
“„Die Untersuchungen des Enforcement Bureau und die daraus resultierende Vergleichsvereinbarung machen deutlich, dass API-Sicherheit von größter Bedeutung ist und von allen Telekommunikationsanbietern berücksichtigt werden sollte.“ — Loyaan A. Egal, Leiter des Enforcement Bureau und Vorsitzender der Privacy and Data Protection Task Force der US-amerikanischen Federal Communications Commission”
Die wirtschaftlichen Auswirkungen der API-Sicherheit sind erheblich. IBMs Bericht zu den Kosten einer Datenschutzverletzung ergab, dass sich die durchschnittlichen Kosten einer Datenschutzverletzung im Jahr 2024 weltweit auf 4,88 Millionen US-Dollar beliefen – ein Anstieg von 10 % gegenüber dem Vorjahr. Dieselbe Untersuchung ergab, dass Sicherheitsteams durchschnittlich 258 Tage benötigten, um eine Datenschutzverletzung zu erkennen und einzudämmen.
Dieses lange Zeitfenster bis zur Erkennung führt zu einer längeren Phase der Verwundbarkeit, in der Angreifer auf sensible Daten und Systeme zugreifen können. Bei APIs können die Auswirkungen besonders schwerwiegend sein, da sie direkten Zugriff auf wertvolle Daten und Geschäftsfunktionen bieten. Durch proaktive API-Tests können Unternehmen Schwachstellen erkennen und beheben, bevor sie in der Produktionsumgebung ausgenutzt werden. Dieser präventive Ansatz trägt nicht nur dazu bei, kostspielige Sicherheitsverletzungen zu verhindern, sondern reduziert auch den Zeit- und Arbeitsaufwand für die Behebung erheblich – verglichen mit der Beseitigung von Schwachstellen, nachdem diese bereits ausgenutzt wurden.
Die Lücke mit einem mehrschichtigen Ansatz schließen
Die vielleicht wichtigste Erkenntnis, die wir gewonnen haben, ist, dass weder proaktive Tests noch die Laufzeitüberwachung allein für eine robuste API-Sicherheit ausreichen. Unternehmen benötigen beides: Tests, um Schwachstellen frühzeitig zu erkennen, und Überwachung, um Angriffe zu erfassen, die unbekannte Schwachstellen ausnutzen.
Dieser mehrschichtige Ansatz ist von entscheidender Bedeutung, da sich API-Angriffe ständig weiterentwickeln und ihre Auswirkungen immer gravierender werden. Laut Gartner führen API-Sicherheitsverletzungen dazu, dass mindestens zehnmal mehr Daten offengelegt werden als bei einer durchschnittlichen Sicherheitsverletzung – eine ernüchternde Statistik, die verdeutlicht, warum sich Unternehmen nicht auf eine einzige Verteidigungslinie verlassen können. Angesichts immer ausgefeilterer Angriffe und potenziell größerer Schäden war die Notwendigkeit sowohl präventiver Tests als auch aktiver Überwachung noch nie so offensichtlich. In der heutigen digitalen Wirtschaft, in der APIs das Bindeglied zwischen Anwendungen und Diensten bilden, sind proaktive Sicherheitstests nicht nur eine bewährte Vorgehensweise, sondern eine geschäftliche Notwendigkeit. Indem Unternehmen Schwachstellen erkennen und beheben, bevor sie ausgenutzt werden können, schützen sie ihre wertvollsten digitalen Ressourcen und bieten zugleich die nahtlosen Erlebnisse, die ihre Kunden erwarten.
Erfahren Sie mehr über unsere umfassende F5 Distributed Cloud API Security-Lösung hier.
Über die Autoren
Ähnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...