Es dürfte nicht überraschen, dass ebenso wie das Aufkommen der Cloud uns Cloud-native-Anwendungen beschert hat, Edge eine Reihe von Edge-native-Anwendungen vorantreibt.
Diese Anwendungen werden jedoch nicht ausschließlich am Edge angesiedelt sein. Vielmehr führt die damit einhergehende Konvergenz von IT (Informationstechnologie) und OT (Betriebstechnologie) zu neuen Architekturmustern, die auch Anwendungen in der Cloud und im Rechenzentrum nutzen.
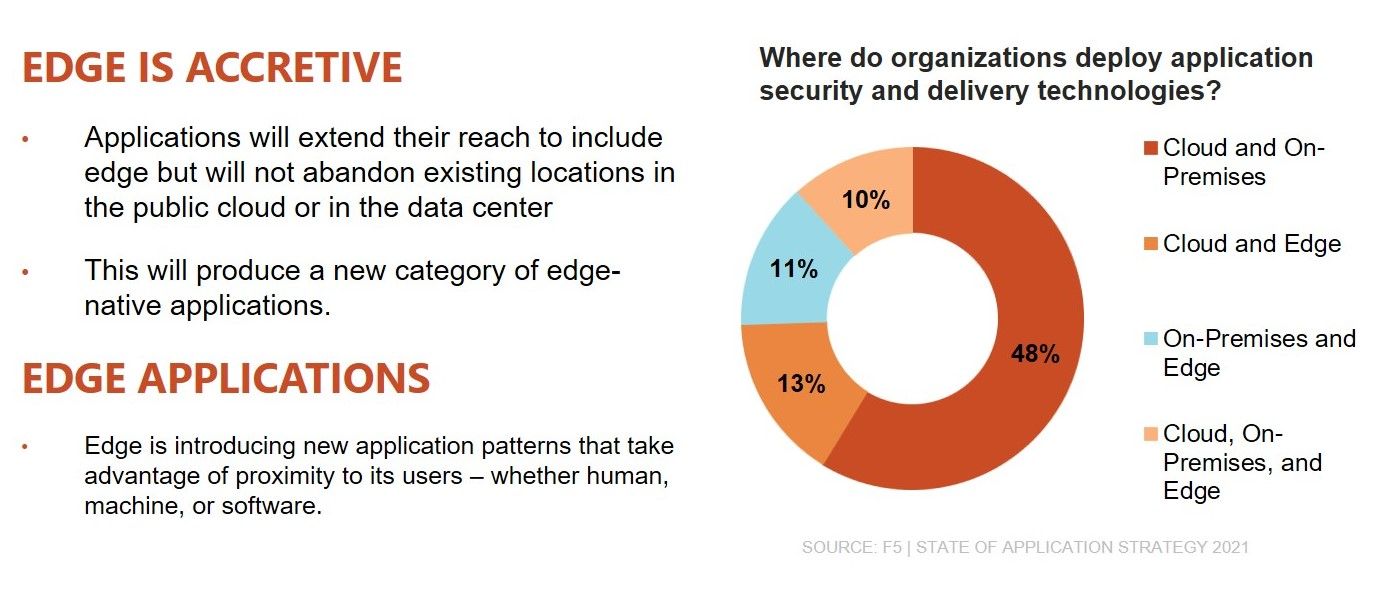
Erste Anzeichen dafür sehen wir bereits heute, wenn wir uns ansehen, wo Unternehmen derzeit Technologien für Anwendungssicherheit und -bereitstellung einsetzen. Weniger als die Hälfte (41 %) der Unternehmen nutzt nur einen einzigen Standort für diese Technologien. Im Durchschnitt sind es etwas mehr als zwei – 2,11, um genau zu sein. Die derzeit häufigste Kombination ist Cloud und On-Premises, doch jedes zehnte Unternehmen nutzt bereits alle drei Standorte: Rechenzentrum, Cloud und Edge.
Dies gilt insbesondere für Architekturen, die darauf ausgelegt sind, die durchschnittlich zehn vernetzten Geräte zu unterstützen, die in den meisten Privathaushalten zu finden sind. Betrachtet man gängige Edge-Anwendungen, stellt man fest, dass sie eine Mischung aus Cloud und Edge sowie Knoten und Endpunkten darstellen.
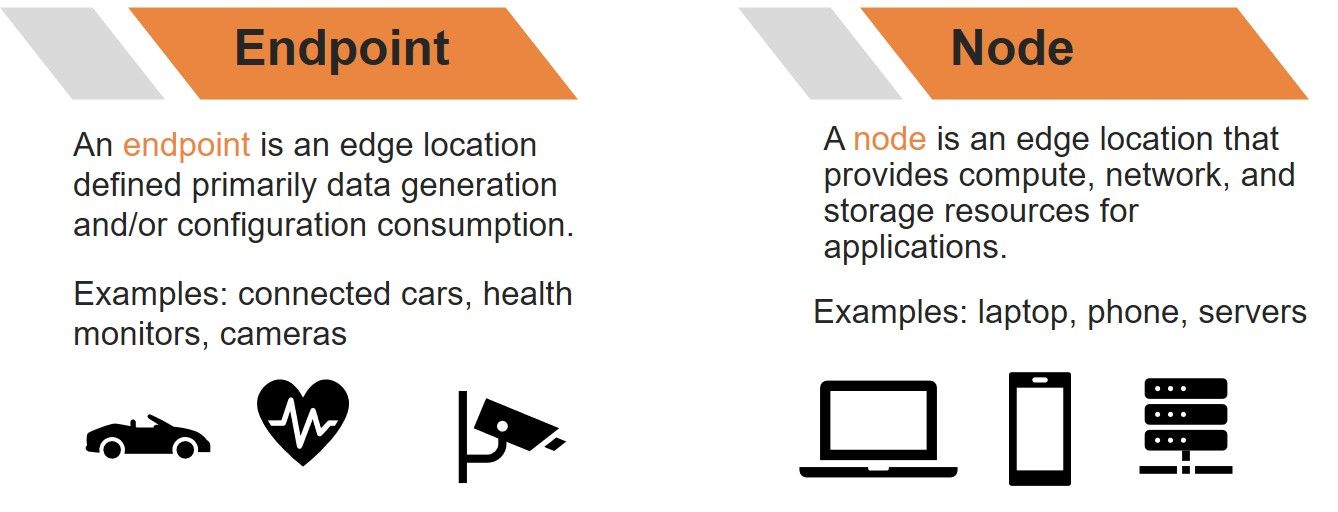
Wir unterscheiden zwischen einem Edge-Knoten und einem Edge-Endpunkt anhand ihrer jeweiligen spezifischen Eigenschaften. Dies hilft dabei, die Zuständigkeit für bestimmte Funktionen abzugrenzen, aus denen sich eine „Edge-native Anwendung“ zusammensetzt, da jeder Standort über eigene Fähigkeiten verfügt und spezifischen Einschränkungen unterliegt. So unterstützt ein Edge-Endpunkt in der Regel nicht die Speicherung großer Datenmengen. Edge-Knoten hingegen möglicherweise schon, und ein Rechenzentrum bzw. die Cloud auf jeden Fall. Diese Fähigkeiten und Einschränkungen tragen dazu bei, Edge-native Anwendungen so zu gestalten, dass die Stärken jedes Standorts sowohl dem Anbieter als auch dem Nutzer zugutekommen.
Dies ist der grundlegende Grund dafür, dass die Cloud und Rechenzentren bei Edge-nativen Anwendungen eine bedeutende Rolle spielen.
Nehmen wir zum Beispiel meinen Plex-Medienserver. Bei mir zu Hause steht ein lokaler Server (Edge-Knoten), und auf meinem Smart-TV läuft eine App (Edge-Endpunkt). Der Edge-Knoten kommuniziert mit dem cloudbasierten Plex-Dienst, um Abrechnung und Kontoverwaltung, den Fernzugriff sowie Softwareupdates abzuwickeln. Darüber hinaus finden zwischen beiden weitere Kommunikations- und Datenaustauschvorgänge statt, bei denen Nutzungs- und Leistungsdaten übermittelt werden, um die Anwendung insgesamt zu verbessern.
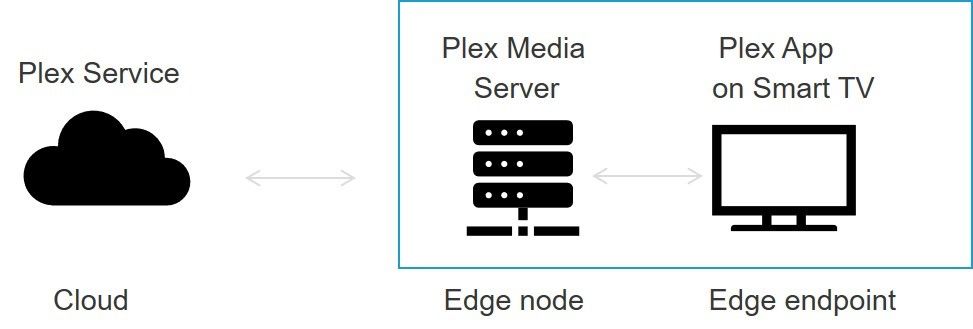
Es wäre völlig unsinnig, Abrechnungs- und Kontoverwaltungsfunktionen auf dem Edge-Knoten unterzubringen, geschweige denn auf dem Edge-Endpunkt. Ebenso wäre es weder effizient noch besonders sicher, dem Plex-Dienst Zugriff auf mein lokales Repository mit digitalen Inhalten zu gewähren. Diese Aufgabe übernimmt stattdessen der lokale Medienserver, der auf dem Edge-Knoten ausgeführt wird.
In vielerlei Hinsicht unterscheidet sich dieses Muster nicht von jenen, die im Zuge von Modernisierungsmaßnahmen entstehen, um traditionelle Anwendungen (Legacy-, Alt-, Retro- oder ausgereifte Anwendungen – wählen Sie Ihren bevorzugten Euphemismus für „vor meiner Zeit“) mit modernen Schnittstellen auszustatten. Denken Sie etwa an das Screen Scraping textbasierter Systeme, mit dem um die Jahrtausendwende ein webbasierter Zugriff ermöglicht wurde. Oder an den Einsatz von APIs für Mobile Banking, das auf traditionellen Transaktionssystemen basiert. Modernisierungsmaßnahmen führen häufig zu Anwendungsmustern, bei denen die Zuständigkeiten auf Systeme und Anwendungen über die Grenzen von Rechenzentrum, Cloud und Edge hinweg verteilt werden.
Solche Entscheidungen werden tagtäglich für vernetzte Geräte, Sensoren und andere Edge-Anwendungen getroffen. Daraus entstehen gängige, Edge-native Anwendungsmuster.
Nahezu jedes dieser Muster umfasst Funktionen, die in einer Cloud bzw. einem Rechenzentrum ausgeführt werden.
Anders als bei der vorschnellen Erklärung von Rechenzentren für überholt, als Cloud Computing aufkam, wird man nun, da Edge Computing an Bedeutung gewinnt, wohl kaum jemanden dasselbe über die Cloud sagen hören. Im Gegenteil: Cloud und Rechenzentren werden auch weiterhin eine zentrale Rolle bei Edge-nativen Anwendungen spielen.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

Ein umfassender Leitfaden zur Bereitstellung und Sicherheit von KI-Anwendungen
Entdecken Sie optimale Strategien für die Absicherung und Bereitstellung von KI-Anwendungen.
KI zulassen und einführen? Lehren aus der Public Cloud
Die Einführung von KI steht unmittelbar bevor und könnte entscheidend sein, um wettbewerbsfähig zu bleiben. Daher muss die IT-Sicherheit proaktiv handeln und der KI-Einführung schon jetzt einen Schritt voraus sein, um sie auf einen risikogerechten Weg zu lenken.
Stand der Anwendungsstrategie 2022: Zeit für die Modernisierung des Betriebs
Es ist deutlich geworden, dass Unternehmen ihren Fokus erneut auf die Geschäftsfunktionen richten müssen, um die Dynamik ihrer digitalen Transformation aufrechtzuerhalten. Kundenerlebnisse haben zwar weiterhin Priorität, doch auch Geschäftsfunktionen wie Recht, Personalwesen und Finanzen müssen digitalisiert werden. Das bedeutet, dass CIOs das Steuer übernehmen, während sich die digitale Transformation von der Modernisierung von Anwendungen hin zur Modernisierung von Betriebsabläufen verlagert.
F5s Weg zu einer vielseitigen Plattform für Anwendungsanalysen
F5 bietet heute die umfassendsten Anwendungsdienste entlang des gesamten Weges vom Code bis zum Kunden. Künftig werden wir verstärkt auf Anwendungstelemetrie und -analysen setzen, damit unsere Kunden wertvolle Erkenntnisse über ihre Anwendungen, Geschäftsabläufe und Benutzererlebnisse gewinnen können. Beim Ausbau unserer Cloud-Analysefunktionen werden wir ML und KI noch stärker nutzen, um unsere Kunden bei der Verbesserung ihrer Geschäftsdienste zu unterstützen.
Telemetrie: Eine andere Art von Daten
Verwenden wir den Begriff „Telemetrie“ nur, weil er attraktiver klingt als „Daten“? Letztlich sind sowohl Daten als auch Telemetrie strukturierte Informationseinheiten. Es ist kein Verbrechen, die Begriffe synonym zu verwenden. Doch wenn man es genau nimmt, gibt es einen Unterschied. Und dieser Unterschied wird immer wichtiger werden, je weiter Unternehmen in die Datenökonomie vordringen.
MTTR bedeutet nicht „Mean Time to Reboot“
„Schnell scheitern“ lautet heute das Mantra für mehr Geschwindigkeit. Ob in DevOps oder im Geschäftsleben: Wer in einer digitalen Wirtschaft agiert, muss eine möglichst perfekte Verfügbarkeit gewährleisten.