La transformation numérique a toujours eu pour objectif d’aboutir à un modèle opérationnel où « le numérique est la norme ». Je ne me souviens même plus de la dernière fois que quelqu’un a déposé un annuaire devant chez moi ou m’a donné le DVD d’un nouveau film à regarder. Quand je veux jouer à un nouveau jeu, je passe par la boutique de ma console. Je ne vais évidemment plus prendre ma voiture pour me rendre dans un magasin de jeux vidéo et parcourir les cartouches disponibles. Et les mises à jour ? Elles sont installées automatiquement. Sérieusement, même mes jeux de rôle sur table préférés sont aujourd’hui numériques. Je n’ai plus besoin de transporter treize livres et plusieurs kilos de dés chez quelqu’un pour jouer. Mon ordinateur portable me suffit.
Mais je ne vais pas pour autant renoncer à mes dés. Faut pas pousser.
Mais j’utilise davantage le numérique, car les entreprises nous proposent de plus en plus de solutions numériques.
Au cours de l’année écoulée, tous les secteurs ont rapidement progressé – poussés par la nécessité – vers les deuxième et troisième phases de la transformation numérique.
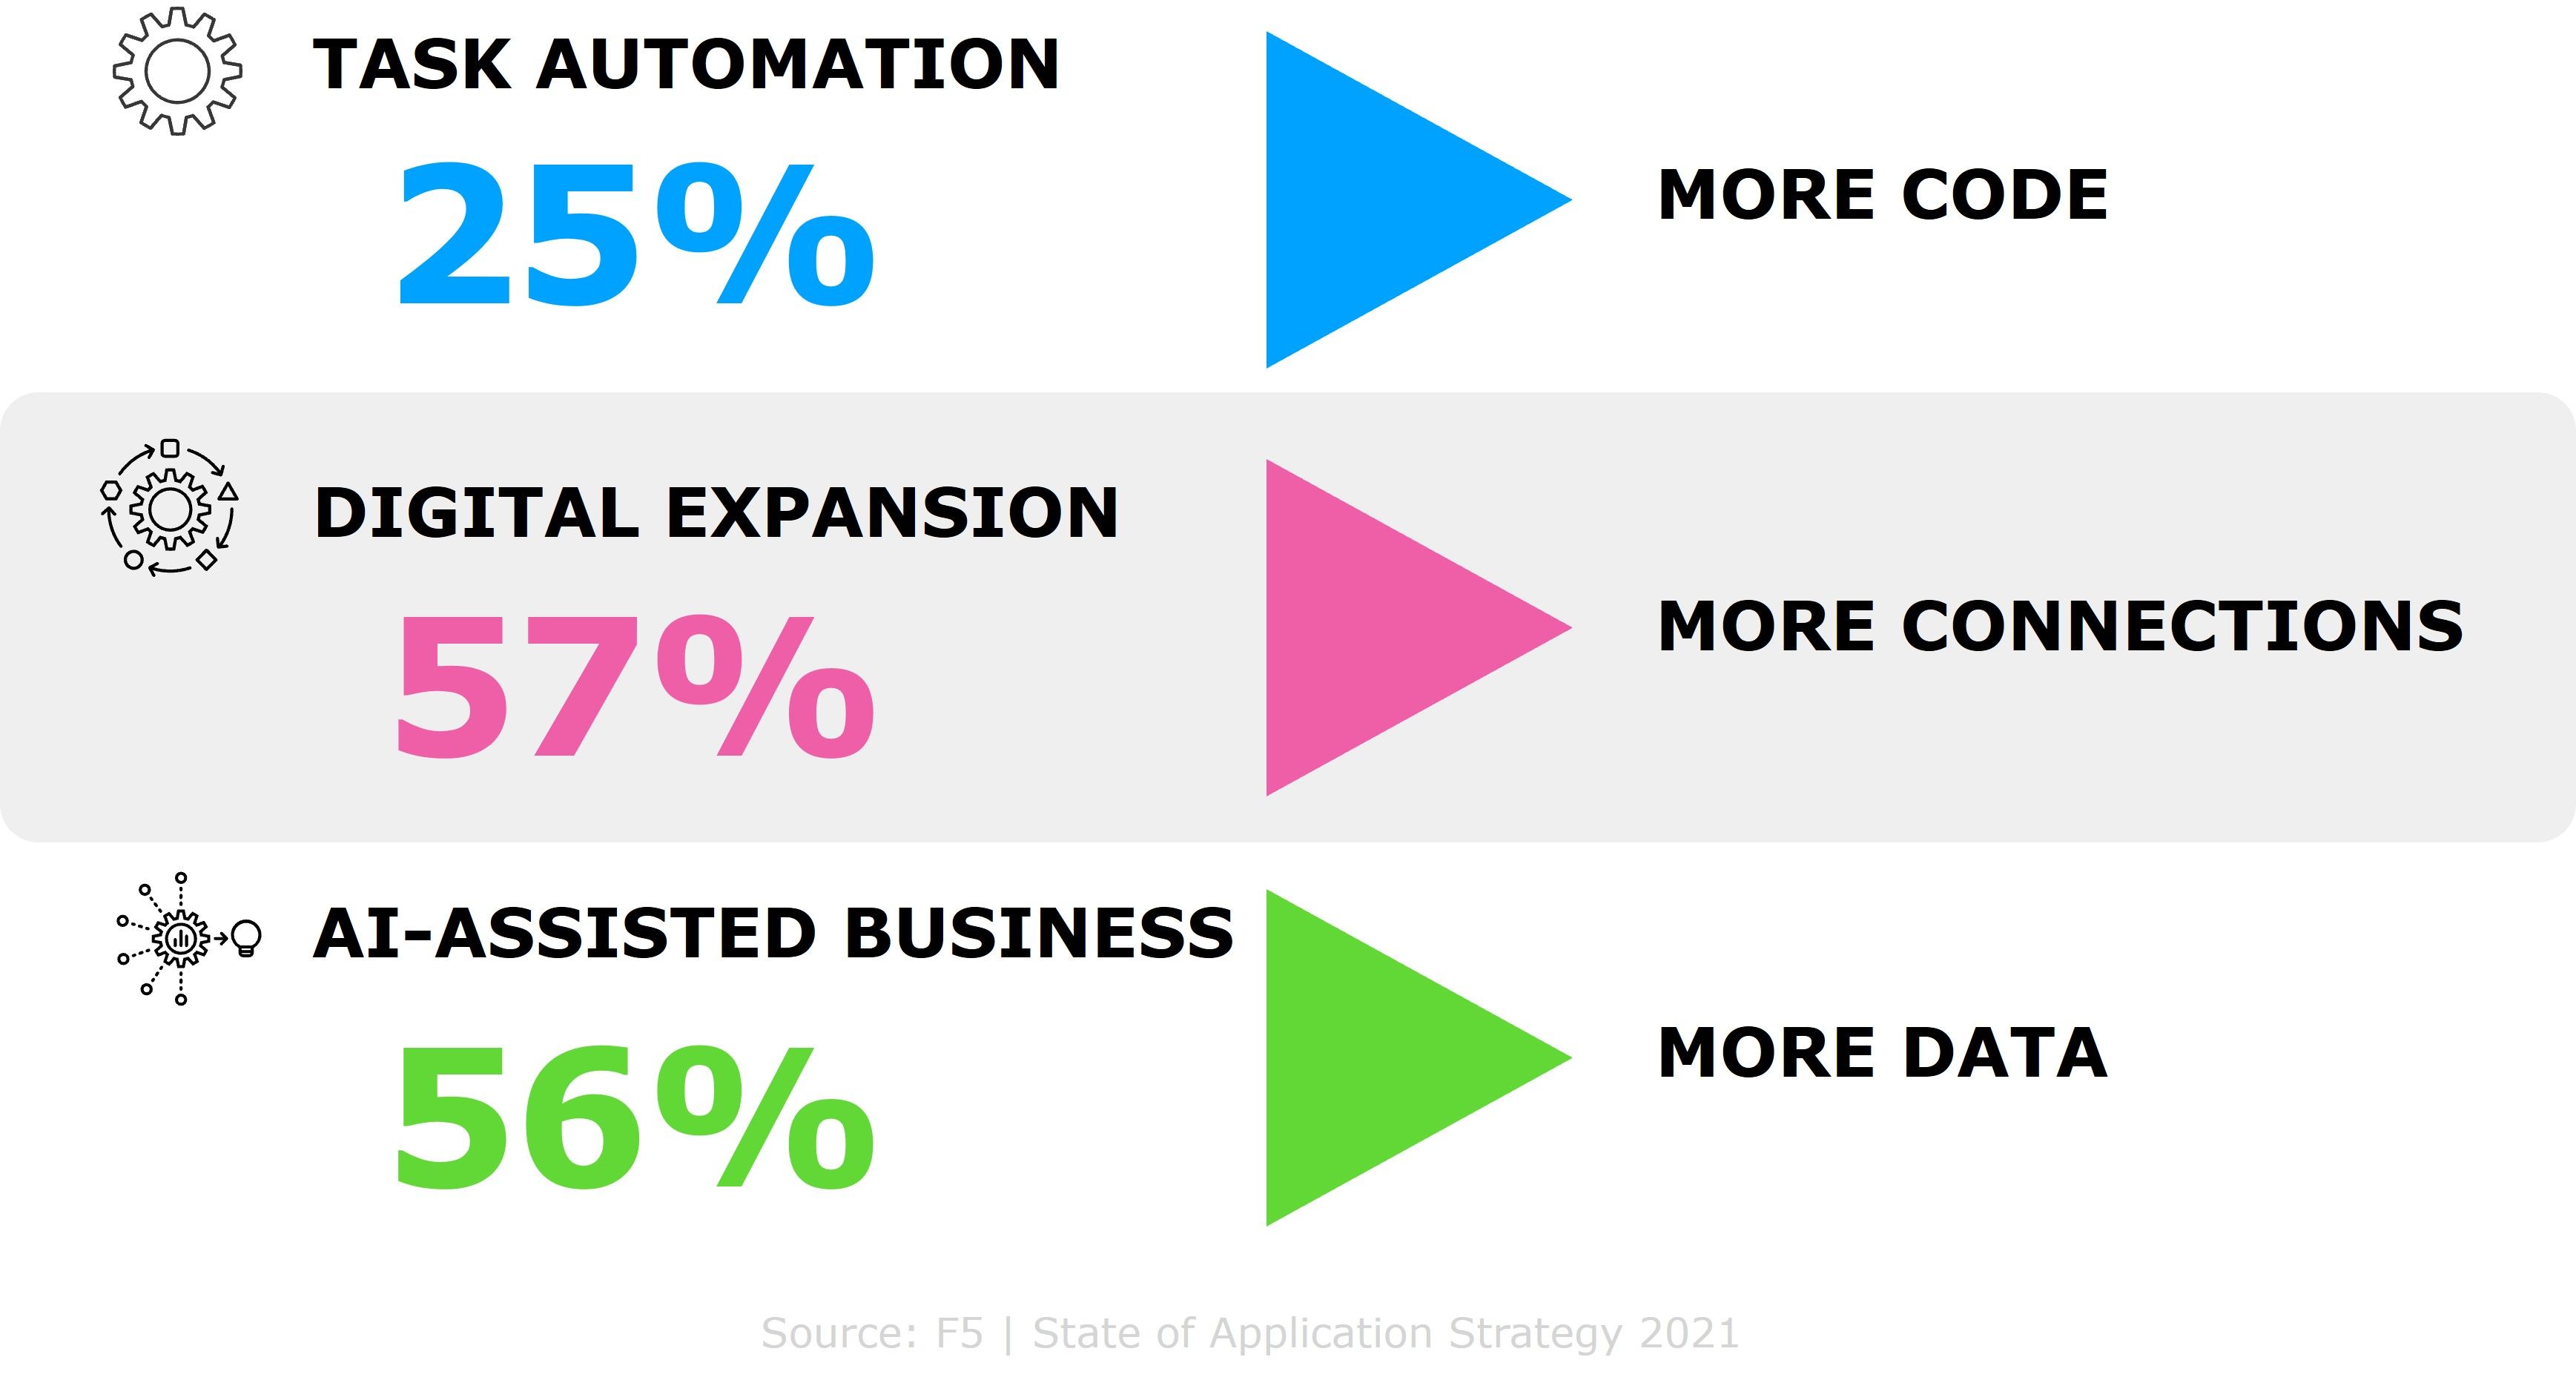
Phase 1
Automatisation des tâches
À ce stade, la numérisation conduit les entreprises à transformer les tâches métier effectuées par des personnes en diverses formes d’« automatisation », ce qui signifie que davantage d’applications sont introduites ou créées dans le cadre des processus métier. Cette évolution a commencé par l’automatisation de tâches individuelles bien définies afin d’améliorer l’efficacité. Les serveurs vocaux interactifs (SVI), qui répondent aux questions courantes sur un produit ou un service, mais peuvent devoir transférer l’appel à un conseiller, en sont un exemple courant. Durant cette phase, les tâches individuelles sont automatisées, mais ne sont pas intégrées de manière cohérente.
La conséquence imprévue : davantage de code
L’augmentation du volume de code ne résulte pas seulement de la multiplication des applications, mais aussi des nouvelles architectures applicatives. Une application iPhone moyenne compte moins de 50 000 lignes de code. Google ? Plus de 2 millions. La plupart des applications se situent quelque part entre les deux. Tout ce code doit être maintenu, mis à jour et sécurisé, et cela fait des années que les organisations étendent leur base de code à différentes architectures. Elles exploitent désormais cinq architectures distinctes et environ trois à quatre bases de code différentes, du COBOL au Go, en passant par le C et le JS.
Et cela ne tient pas compte de l’utilisation croissante de JSON, YAML et Python à mesure que les entreprises adoptent l’« infrastructure en tant que code ». Elles sont plus de la moitié (52 %), d’après notre étude annuelle, et cette proportion ne fera qu’augmenter à mesure que les entreprises qui commencent à explorer l’IA et le machine learning adopteront des pratiques opérationnelles intégrant également les « modèles et algorithmes » en tant que code.
Phase 2
Expansion numérique
À mesure que les entreprises tirent parti des infrastructures cloud natives et renforcent l’automatisation grâce à leurs propres développements logiciels, une nouvelle génération d’applications voit le jour pour accompagner la montée en charge et la poursuite de l’expansion de leur modèle numérique. Cette phase est portée par les dirigeants d’entreprise, qui participent aux décisions relatives aux applications visant à se différencier ou à proposer une expérience client unique. Par exemple, les prestataires de santé intègrent de plus en plus les dossiers des patients et la facturation aux systèmes d’admission, de sortie et de planification. Les rappels automatiques de rendez-vous permettent alors de supprimer les processus manuels. L’amélioration des processus métier de bout en bout constitue le fil conducteur de cette phase.
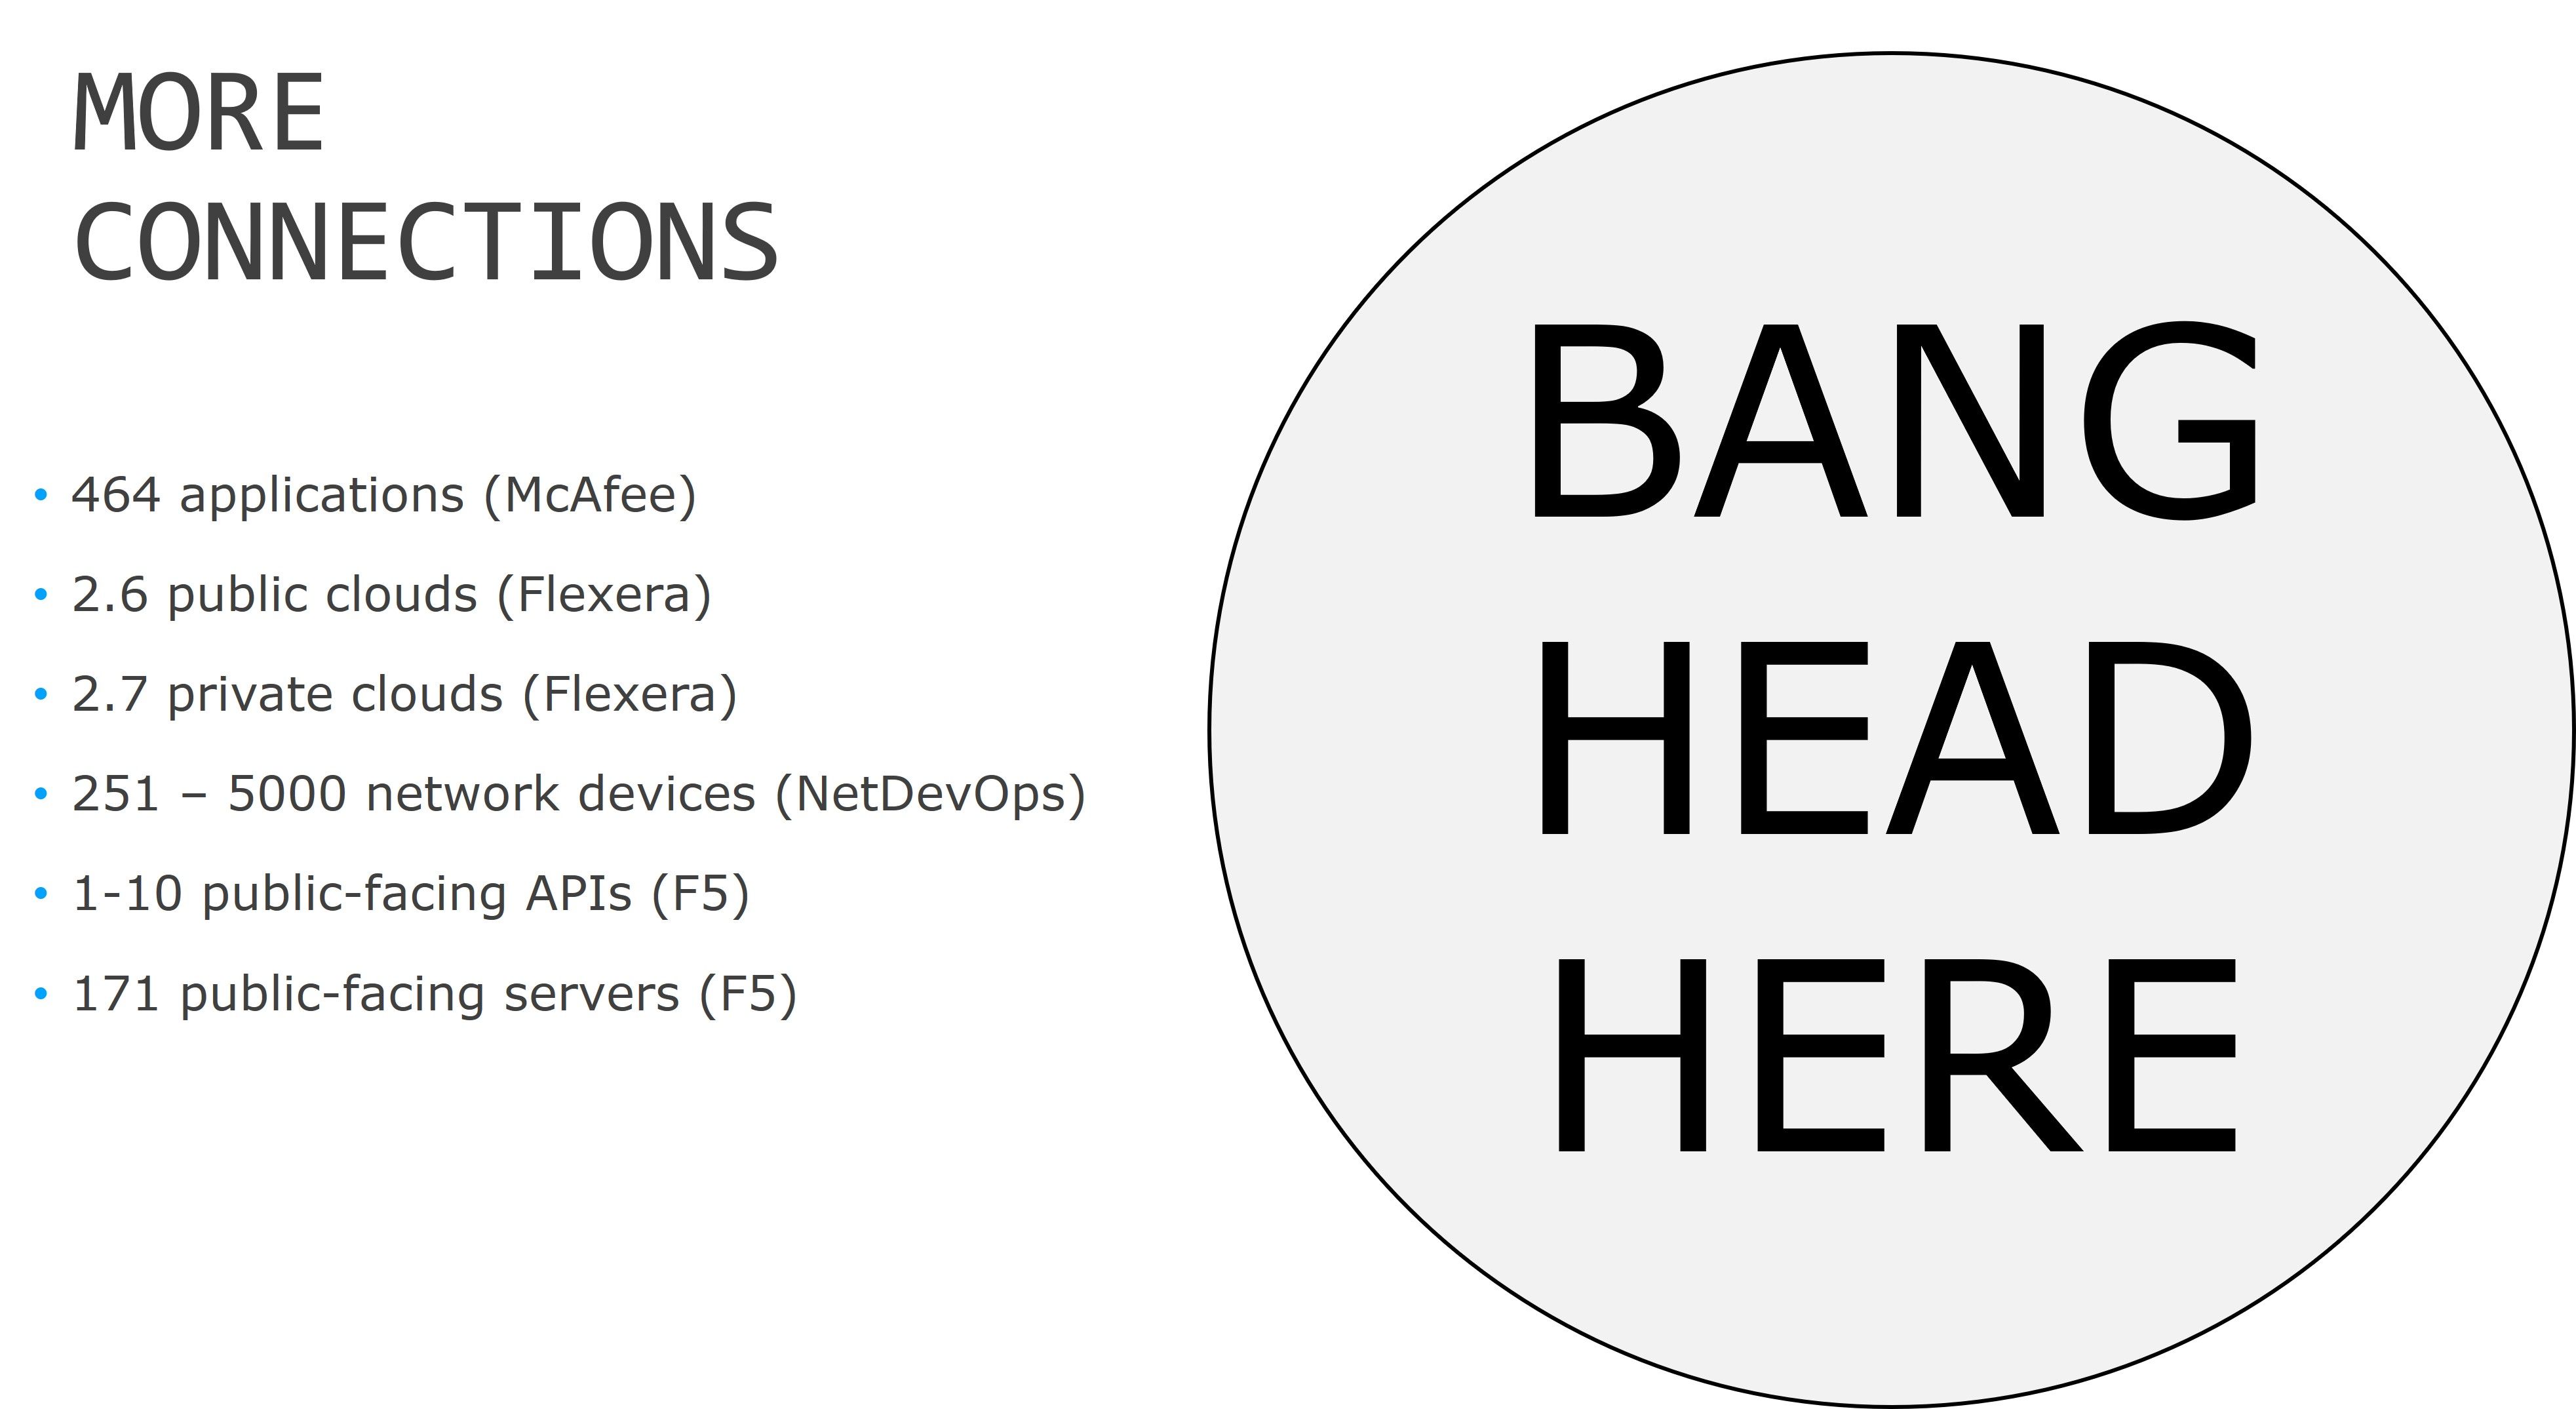
La conséquence inattendue : davantage de connexions
Mais ce n’est pas tout. La généralisation du numérique et la modernisation de l’informatique multiplient les connexions entre les applications, les systèmes, les appareils, les consommateurs, les partenaires et les API. Chacune d’elles constitue un point d’entrée potentiel susceptible d’entraîner, à terme, une faille majeure ou la compromission des systèmes.
Les enjeux sont considérables. Logiciels malveillants. Rançongiciels. Fraude. Pertes de revenus. Le coût à payer si vous ne sécurisez pas tout ce qui pourrait être attaqué est exorbitant, et déterminer comment vous allez vous y prendre est tout aussi complexe.
Phase 3
Entreprise assistée par l’IA
À mesure que les entreprises progressent dans leur transformation numérique et exploitent des fonctionnalités plus avancées en matière de plateformes applicatives, de télémétrie métier, d’analyse de données et de technologies de ML/IA, elles bénéficieront de l’assistance de l’IA. Cette phase ouvre la voie à des gains de productivité jusqu’alors inaccessibles. Par exemple, un détaillant a constaté que 10 à 20 % de ses tentatives de connexion infructueuses provenaient d’utilisateurs légitimes rencontrant des difficultés lors du processus de validation. Refuser l’accès par défaut pouvait entraîner une perte de chiffre d’affaires potentiellement importante. L’analyse comportementale permet de distinguer les utilisateurs légitimes des bots qui tentent d’accéder au système. La technologie et l’analyse de données ont permis d’identifier ces utilisateurs avec l’aide de l’IA afin de leur accorder l’accès, augmentant ainsi le chiffre d’affaires et améliorant la fidélisation de la clientèle.
Les conséquences imprévues : davantage de données
Enfin, le numérique par défaut génère nécessairement davantage de données. Il ne s’agit pas seulement des données clients — commandes, produits, adresses, informations de paiement —, mais aussi de données opérationnelles telles que les métriques et les journaux. Une entreprise numérique a besoin de télémétrie pour comprendre ses visiteurs, leurs habitudes d’interaction, les performances, les parcours inhabituels et les comportements anormaux. Ces données de télémétrie ne peuvent pas simplement être analysées puis supprimées, du moins pas immédiatement. Il peut être nécessaire de conserver plusieurs jours, voire plusieurs semaines ou mois de télémétrie afin d’établir correctement des niveaux de référence opérationnels, puis de mettre au jour des tendances utiles aux décisions commerciales ainsi que des anomalies révélatrices d’une attaque.
Toutes ces données nécessitent une attention particulière. Elles doivent être normalisées, stockées, traitées, analysées et organisées. Elles doivent également être sécurisées, car certaines d’entre elles peuvent contenir des informations client protégées, soumises à des exigences de conformité et à un contrôle réglementaire.
La conséquence inattendue de la transformation numérique : une complexité accrue
Quelle que soit la vitesse à laquelle une organisation progresse au fil de ces phases, le résultat est le même : une complexité accrue.
Et nous savons tous que la complexité est l’ennemie de la sécurité.
Ainsi, pour les professionnels de la sécurité, le numérique par défaut implique de nouveaux défis. L’une des façons d’aborder cet ensemble de défis en matière de sécurité consiste à le diviser en catégories plus faciles à gérer.
Simplifiez pour garder la tête froide
La plupart des enjeux de sécurité peuvent être regroupés en trois grandes catégories : applications, infrastructure et activité de l’entreprise. Ces catégories générales sont utiles pour convaincre la hiérarchie lorsque vous avez besoin d’un financement ou du soutien de la direction. Elles facilitent également la priorisation lorsqu’il s’agit de déterminer la meilleure approche pour atténuer ces enjeux.
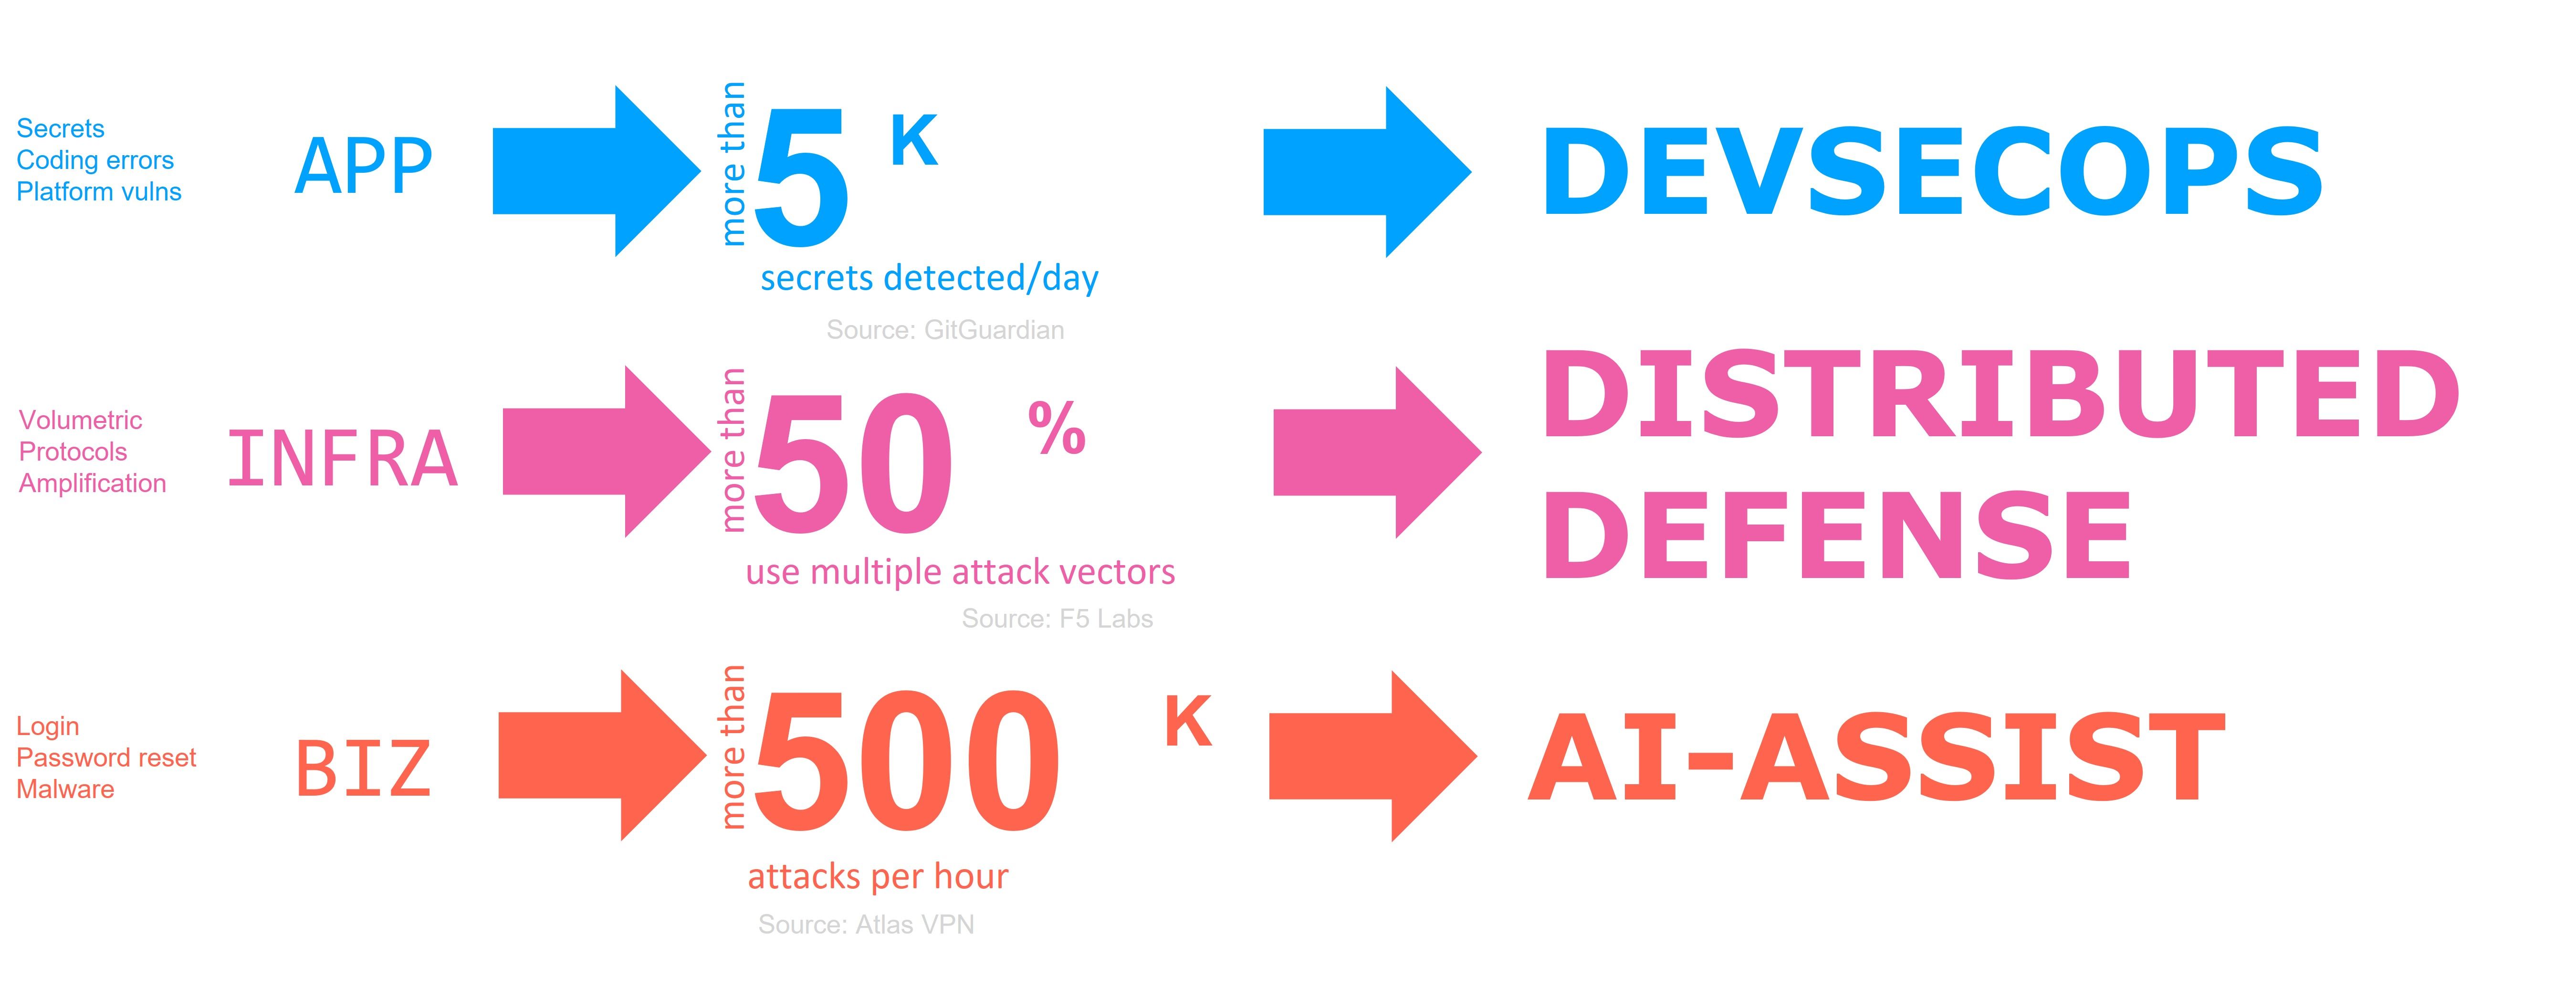
Couche applicative → DevSecOps
Les vulnérabilités de la couche applicative peuvent être traitées en adoptant une approche « shift left », c’est-à-dire en intégrant la sécurité à chaque pipeline, du développement à l’exploitation en passant par le déploiement. Il s’agit presque toujours de vulnérabilités involontaires, généralement dues à une intervention humaine, qu’elle soit intentionnelle ou accidentelle. Elles concernent l’ensemble de la pile technologique, depuis les secrets partagés dans les dépôts personnels des développeurs jusqu’à la mauvaise configuration des compartiments S3. Des outils peuvent détecter les vulnérabilités dans les composants tiers et autres dépendances afin de s’assurer que vous utilisez la version la plus récente, la plus performante et, espérons-le, la plus sûre de ce script.
Du WAF au DAST, en passant par le RASP et le SAST, de nombreux outils permettent d’analyser et de sécuriser le code. La plupart d’entre eux peuvent parfaitement s’intégrer au pipeline de développement. En automatisant les analyses, vous supprimez de fait une étape de transfert, ainsi que la perte de temps qui l’accompagne. Le secteur parle de DevSecOps, mais on pourrait également parler de traitement parallèle ou de multitâche. Ainsi, le calendrier n’est pas interrompu lorsqu’une équipe ou une personne est indisponible ou surchargée. Cela permet également d’effectuer des analyses plus approfondies et de détecter les erreurs plus tôt dans le processus.
Vulnérabilités de l’infrastructure → Défense distribuée
Les vulnérabilités plus traditionnelles, telles que les attaques DDoS volumétriques et l’amplification DNS, se situent au niveau de la couche d’infrastructure. Il est impossible d’appliquer une approche « shift left » pour les atténuer, et encore moins de les éliminer, car vous ne contrôlez pas les attaquants. Vous ne pouvez contrôler que votre réponse.
Les vulnérabilités de la couche d’infrastructure nécessitent davantage une approche « shield right », dans laquelle les services de sécurité protègent contre les attaques en cours, car il n’est pas possible de les éliminer par des « processus » en amont.
Aujourd’hui, l’application constitue le périmètre de sécurité, et les organisations disposent d’applications partout dans le monde. Sans compter le SaaS, elles utilisent en moyenne 2,7 clouds publics différents qui viennent étendre leurs centres de données existants. Oui, au pluriel.
Elles disposent également de nombreux terminaux distribués, comme mon ordinateur portable professionnel. Même avant que le télétravail ne devienne plus ou moins permanent, les gens se déplaçaient, ce qui impliquait des terminaux mobiles distribués.
Cette situation renforce la nécessité de recourir à des solutions distribuées, centrées sur les applications et les identités, afin de protéger les infrastructures et les applications. Cela implique l’adoption du SASE et du Zero Trust, ainsi que l’utilisation de l’edge computing pour rapprocher les services de défense des infrastructures de l’origine des attaques. Le SASE et le ZTNA font évoluer les politiques de sécurité, qui ne reposent plus sur les adresses IP et les réseaux, mais sur les utilisateurs et les appareils, et exigent une preuve d’identité pour accéder aux applications et aux ressources.
Vulnérabilités des entreprises → Assistance par l’IA
Enfin, il y a les vulnérabilités de la couche métier. Comme celles de la couche infrastructure, elles sont inhérentes au système : aucun processus ne permet de les éliminer. Il n’est pas vraiment possible de supprimer une page de connexion ou une procédure de réinitialisation du mot de passe ; il faut donc se résoudre à contrer des attaques qui mettront inévitablement vos défenses à rude épreuve.
Et elles seront bel et bien mises à rude épreuve. Les recherches de F5 Labs indiquent que la taille moyenne des attaques DDoS a augmenté de 55 % au cours de l’année écoulée, le secteur de l’éducation figurant parmi les plus ciblés au début de l’année 2021. En 2020, les joueurs de jeux vidéo ont subi des attaques par bourrage d’identifiants à un rythme de plus de 500 000 par heure. Ces attaques doivent être traitées en temps réel.
C’est pourquoi il n’est pas surprenant que les solutions de sécurité assistées par l’IA soient adoptées à un rythme effréné, afin de suivre la cadence folle à laquelle de nouvelles attaques et de nouvelles façons de mener des attaques existantes sont mises au point et lancées.
Rappelons que, selon la science, les êtres humains ne peuvent traiter qu’environ 50 à 60 bits par seconde. C’est pourquoi il est si difficile d’effectuer plusieurs tâches à la fois. Les données provenant des systèmes, des appareils, des applications, des clients et du réseau affluent à un rythme bien supérieur à notre capacité de traitement en tant qu’êtres humains. C’est pour cette raison que nous disposons de tableaux de bord et d’outils de visualisation, mais ceux-ci ne nous permettent pas vraiment de comprendre ce qui se passe réellement. Ils ne sont que des instantanés à un moment donné et reposent trop souvent uniquement sur des indicateurs binaires : opérationnel ou hors service, rapide ou lent. La capacité à traiter avec précision les données et à anticiper les attaques potentielles a été citée par 45 % des personnes interrogées dans le cadre de notre étude annuelle comme étant « absente » de leurs solutions de surveillance actuelles. L’IA constitue une réponse à ce problème, en offrant la possibilité d’analyser les données en temps réel à l’aide de modèles entraînés capables de détecter une éventuelle attaque et de nous en avertir.
Le numérique par défaut est la nouvelle norme
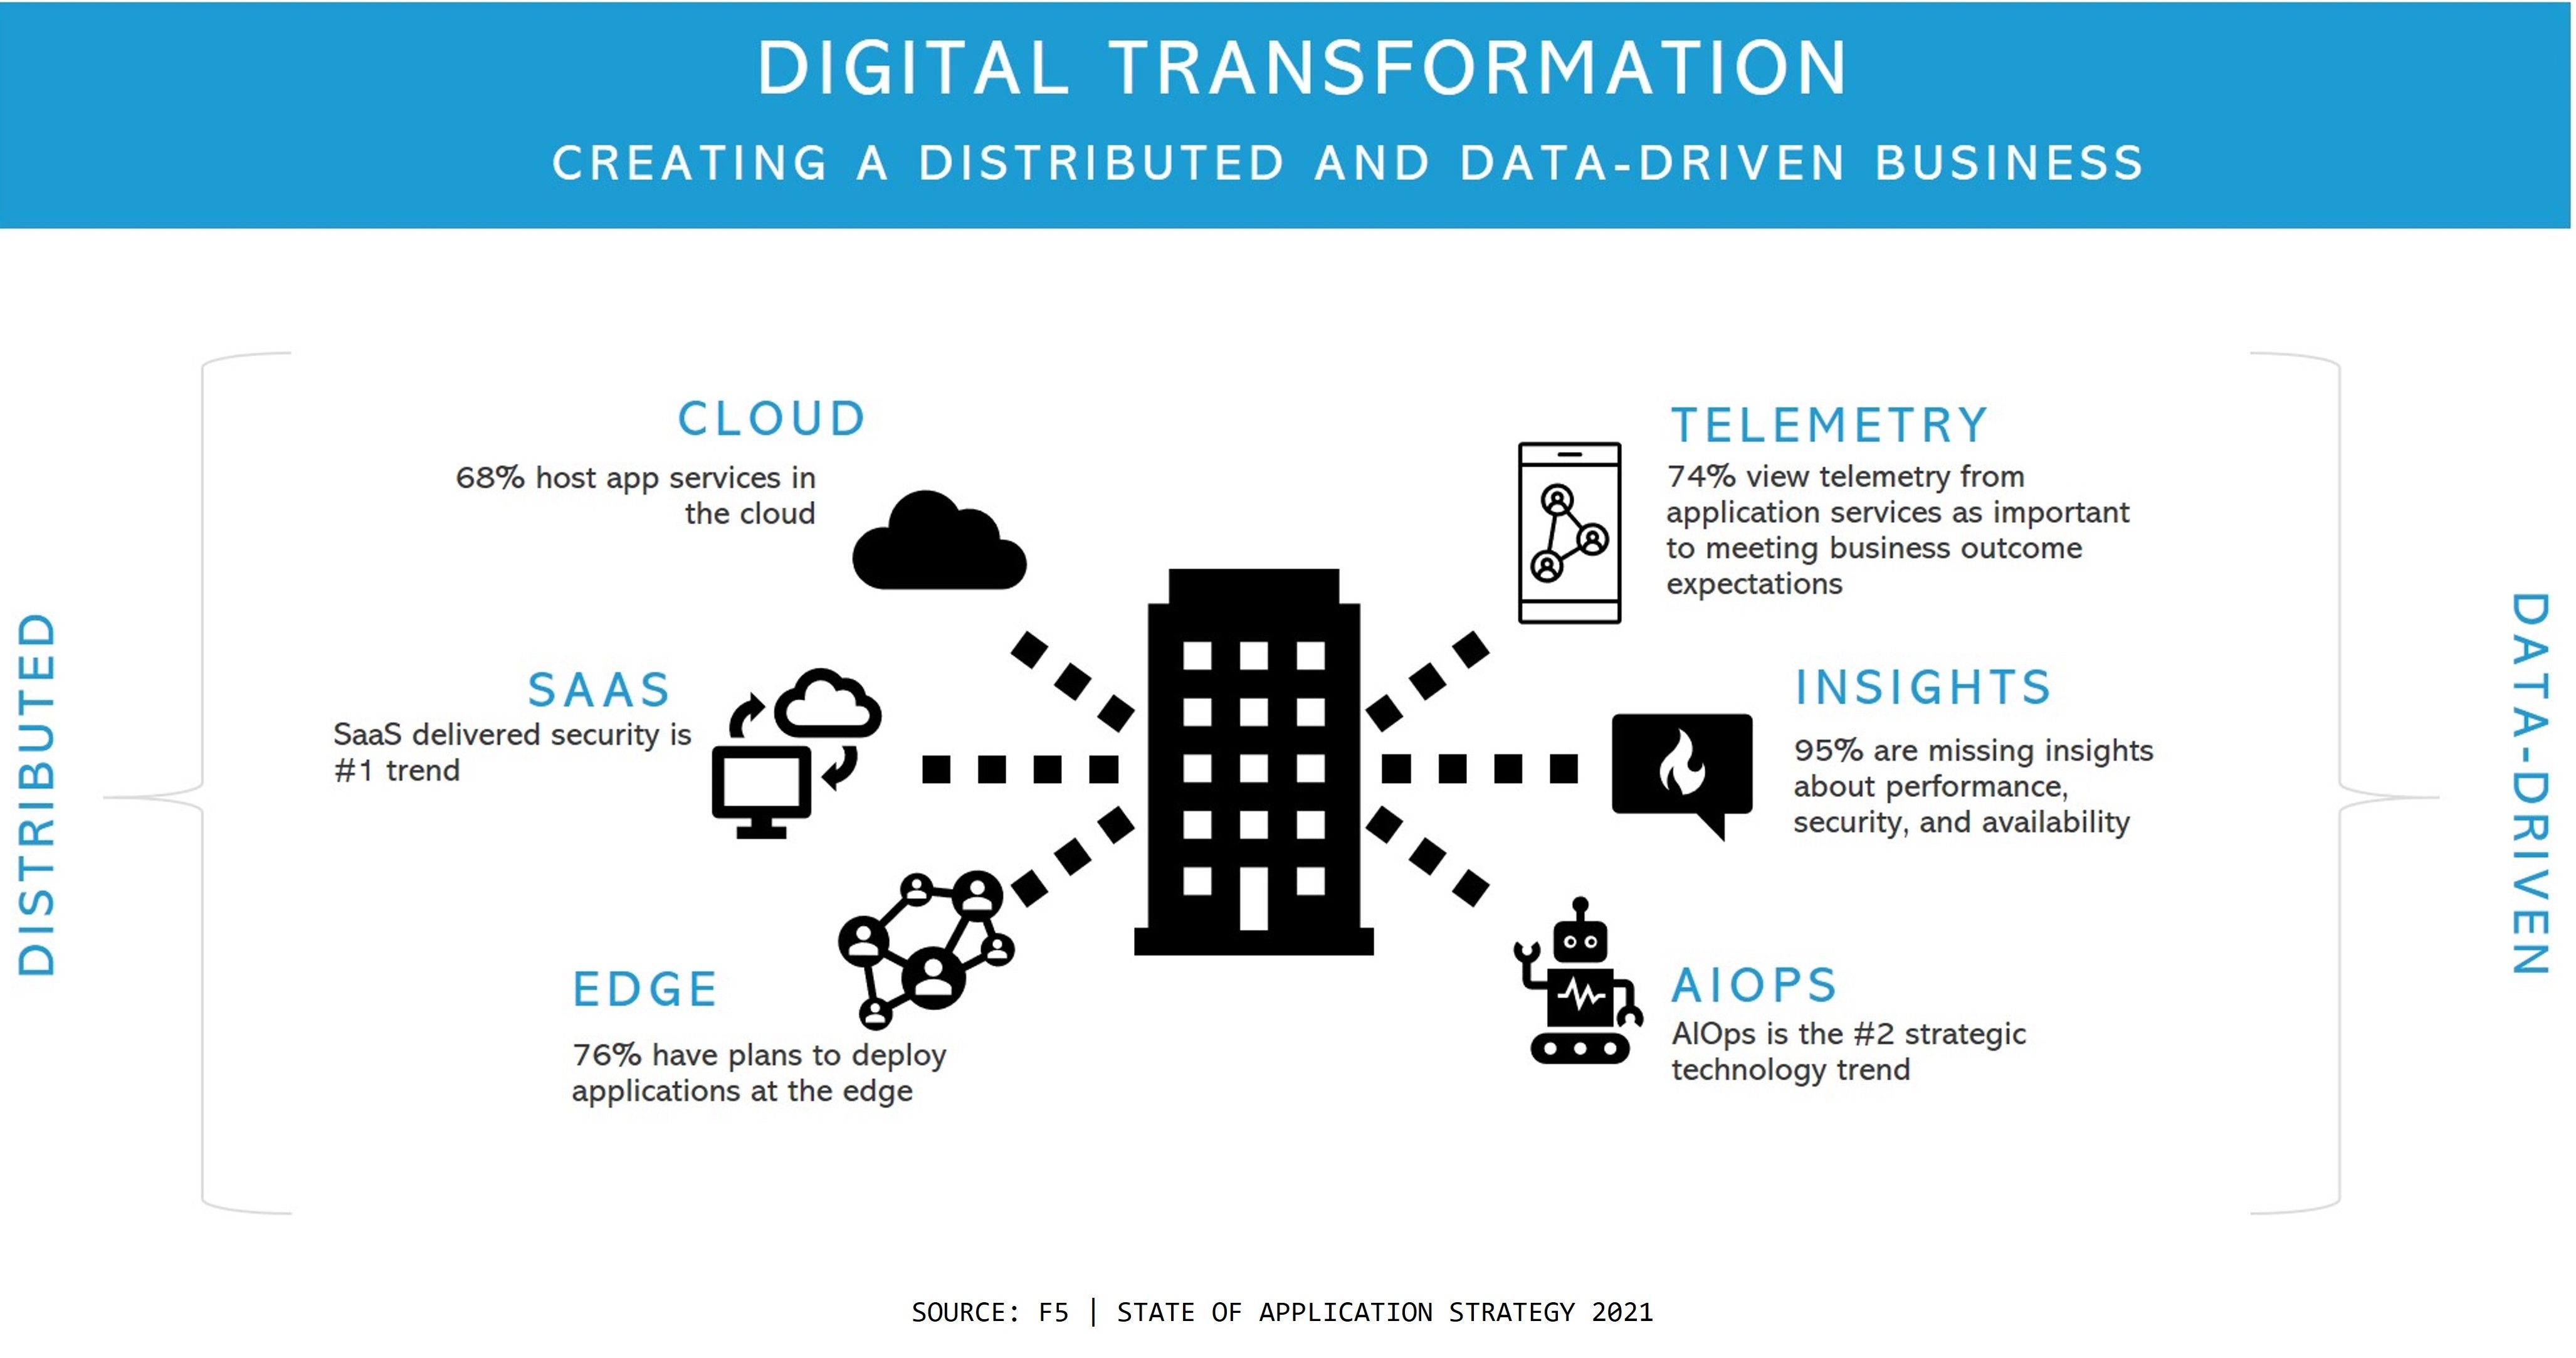
En définitive, toute cette numérisation crée un monde distribué et piloté par les données. Le numérique devient la norme. Cela multiplie les possibilités pour les attaquants de s’introduire dans les systèmes, d’exfiltrer des données et, plus généralement, de semer le chaos. Dans un monde où le numérique est la norme, la sécurité doit s’appuyer sur une pile technologique numérique, ce qui implique le DevSecOps, un modèle de défense distribué et une sécurité assistée par l’IA.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

Pourquoi devriez-vous vous intéresser à WebAssembly ?
WebAssembly (Wasm) est un jeu d’instructions binaires portable, rapide et sécurisé, qui permet d’exécuter des applications hautes performances sur n’importe quelle plateforme.

Trois choses à savoir sur les applications d’IA
Les applications d’IA sont des applications modernes, mais elles présentent certaines particularités. Découvrez les points essentiels à connaître sur les applications basées sur l’IA.
État des lieux de la stratégie applicative 2022 : il est temps de moderniser les opérations
Il est devenu évident que, pour maintenir la dynamique de leur transformation numérique, les organisations doivent recentrer leurs efforts sur les fonctions métier. Si les expériences destinées aux clients restent prioritaires, il est également indispensable de permettre la numérisation de fonctions telles que les services juridiques, les ressources humaines et la finance. Les DSI prennent donc les commandes, tandis que la transformation numérique passe de la modernisation des applications à celle des opérations.
Clouds multiples ou multicloud : faciliter la transition
La gestion et la sécurisation des charges de travail deviennent complexes à mesure que les entreprises adoptent une stratégie de cloud connecté. Découvrez comment F5 répond au besoin d’une nouvelle approche de la mise en réseau multicloud.
L’expérience client dépend de la visibilité
Une enquête menée par Dimensional Research auprès de plus de 3 000 utilisateurs d’applications mobiles a confirmé ce que beaucoup d’entre nous pensent des attentes actuelles des clients.
Transformation numérique et explosion du portefeuille d’applications
La transformation numérique stimule la croissance des portefeuilles d’applications et modifie la manière dont celles-ci sont développées, déployées, intégrées et, en définitive, utilisées.