Les études sur l’impatience des consommateurs ne manquent pas. Si une application fonctionne mal, ils l’abandonneront, la supprimeront et s’en plaindront haut et fort sur les réseaux sociaux. Et pour beaucoup, « fonctionner mal » signifie « mettre plus de quelques secondes à répondre ».
C’est là qu’intervient l’IA générative qui, d’après l’expérience et les tests comparatifs, met généralement bien plus de quelques secondes à répondre. Mais, comme dans nos échanges de SMS avec nos proches, pendant que les chatbots « réfléchissent », une animation « … » nous indique judicieusement qu’une réponse est en cours de préparation.
Pour une raison ou une autre, l’animation déclenche une réaction pavlovienne presque numérique qui nous incite à patienter. Cela s’explique peut-être par la psychologie de l’anthropomorphisme, qui nous pousse à porter un regard plus bienveillant sur les entités non humaines dotées d’une personnalité semblable à celle des humains. Ainsi, parce que nous percevons l’IA comme étant au moins semblable à un humain, nous lui accordons la même indulgence que celle dont nous ferions preuve envers… eh bien, un être humain.
Quelle que soit la raison pour laquelle nous acceptons d’attendre face à l’expérience utilisateur offerte par l’IA actuelle, une question se pose : jusqu’où ira cette indulgence, et combien de temps durera-t-elle ? À mesure que de plus en plus d’applications intègrent, enrichissent et se dotent de fonctionnalités d’IA, il devient de plus en plus important de déterminer quel niveau de performance est acceptable.
Quel niveau de latence est acceptable dans le cadre d’une expérience utilisateur reposant sur l’IA ? L’endroit où cette latence est introduite a-t-il une importance, ou ne l’acceptons-nous que lorsque nous savons que l’IA générative entre en jeu ?
Il s’agit d’un sujet important à examiner, car nous savons que l’un des tabous de la sécurité des applications est l’introduction de latence dans le processus. Bien que cette latence soit nécessaire pour inspecter et évaluer le contenu afin de détecter les menaces connues — injections SQL, code malveillant, injections de prompt —, les utilisateurs de services de sécurité des applications n’hésitent pas à abandonner toute solution qui entraîne une dégradation des performances.
Voici la pièce à conviction A : les réponses à une question sur ce sujet tirées de notre enquête 2022 sur l’état de la stratégie applicative, selon laquelle près de 60 % des responsables informatiques comme des dirigeants d’entreprise désactiveraient les contrôles de sécurité pour obtenir un gain de performances compris entre 1 % et 50 %.
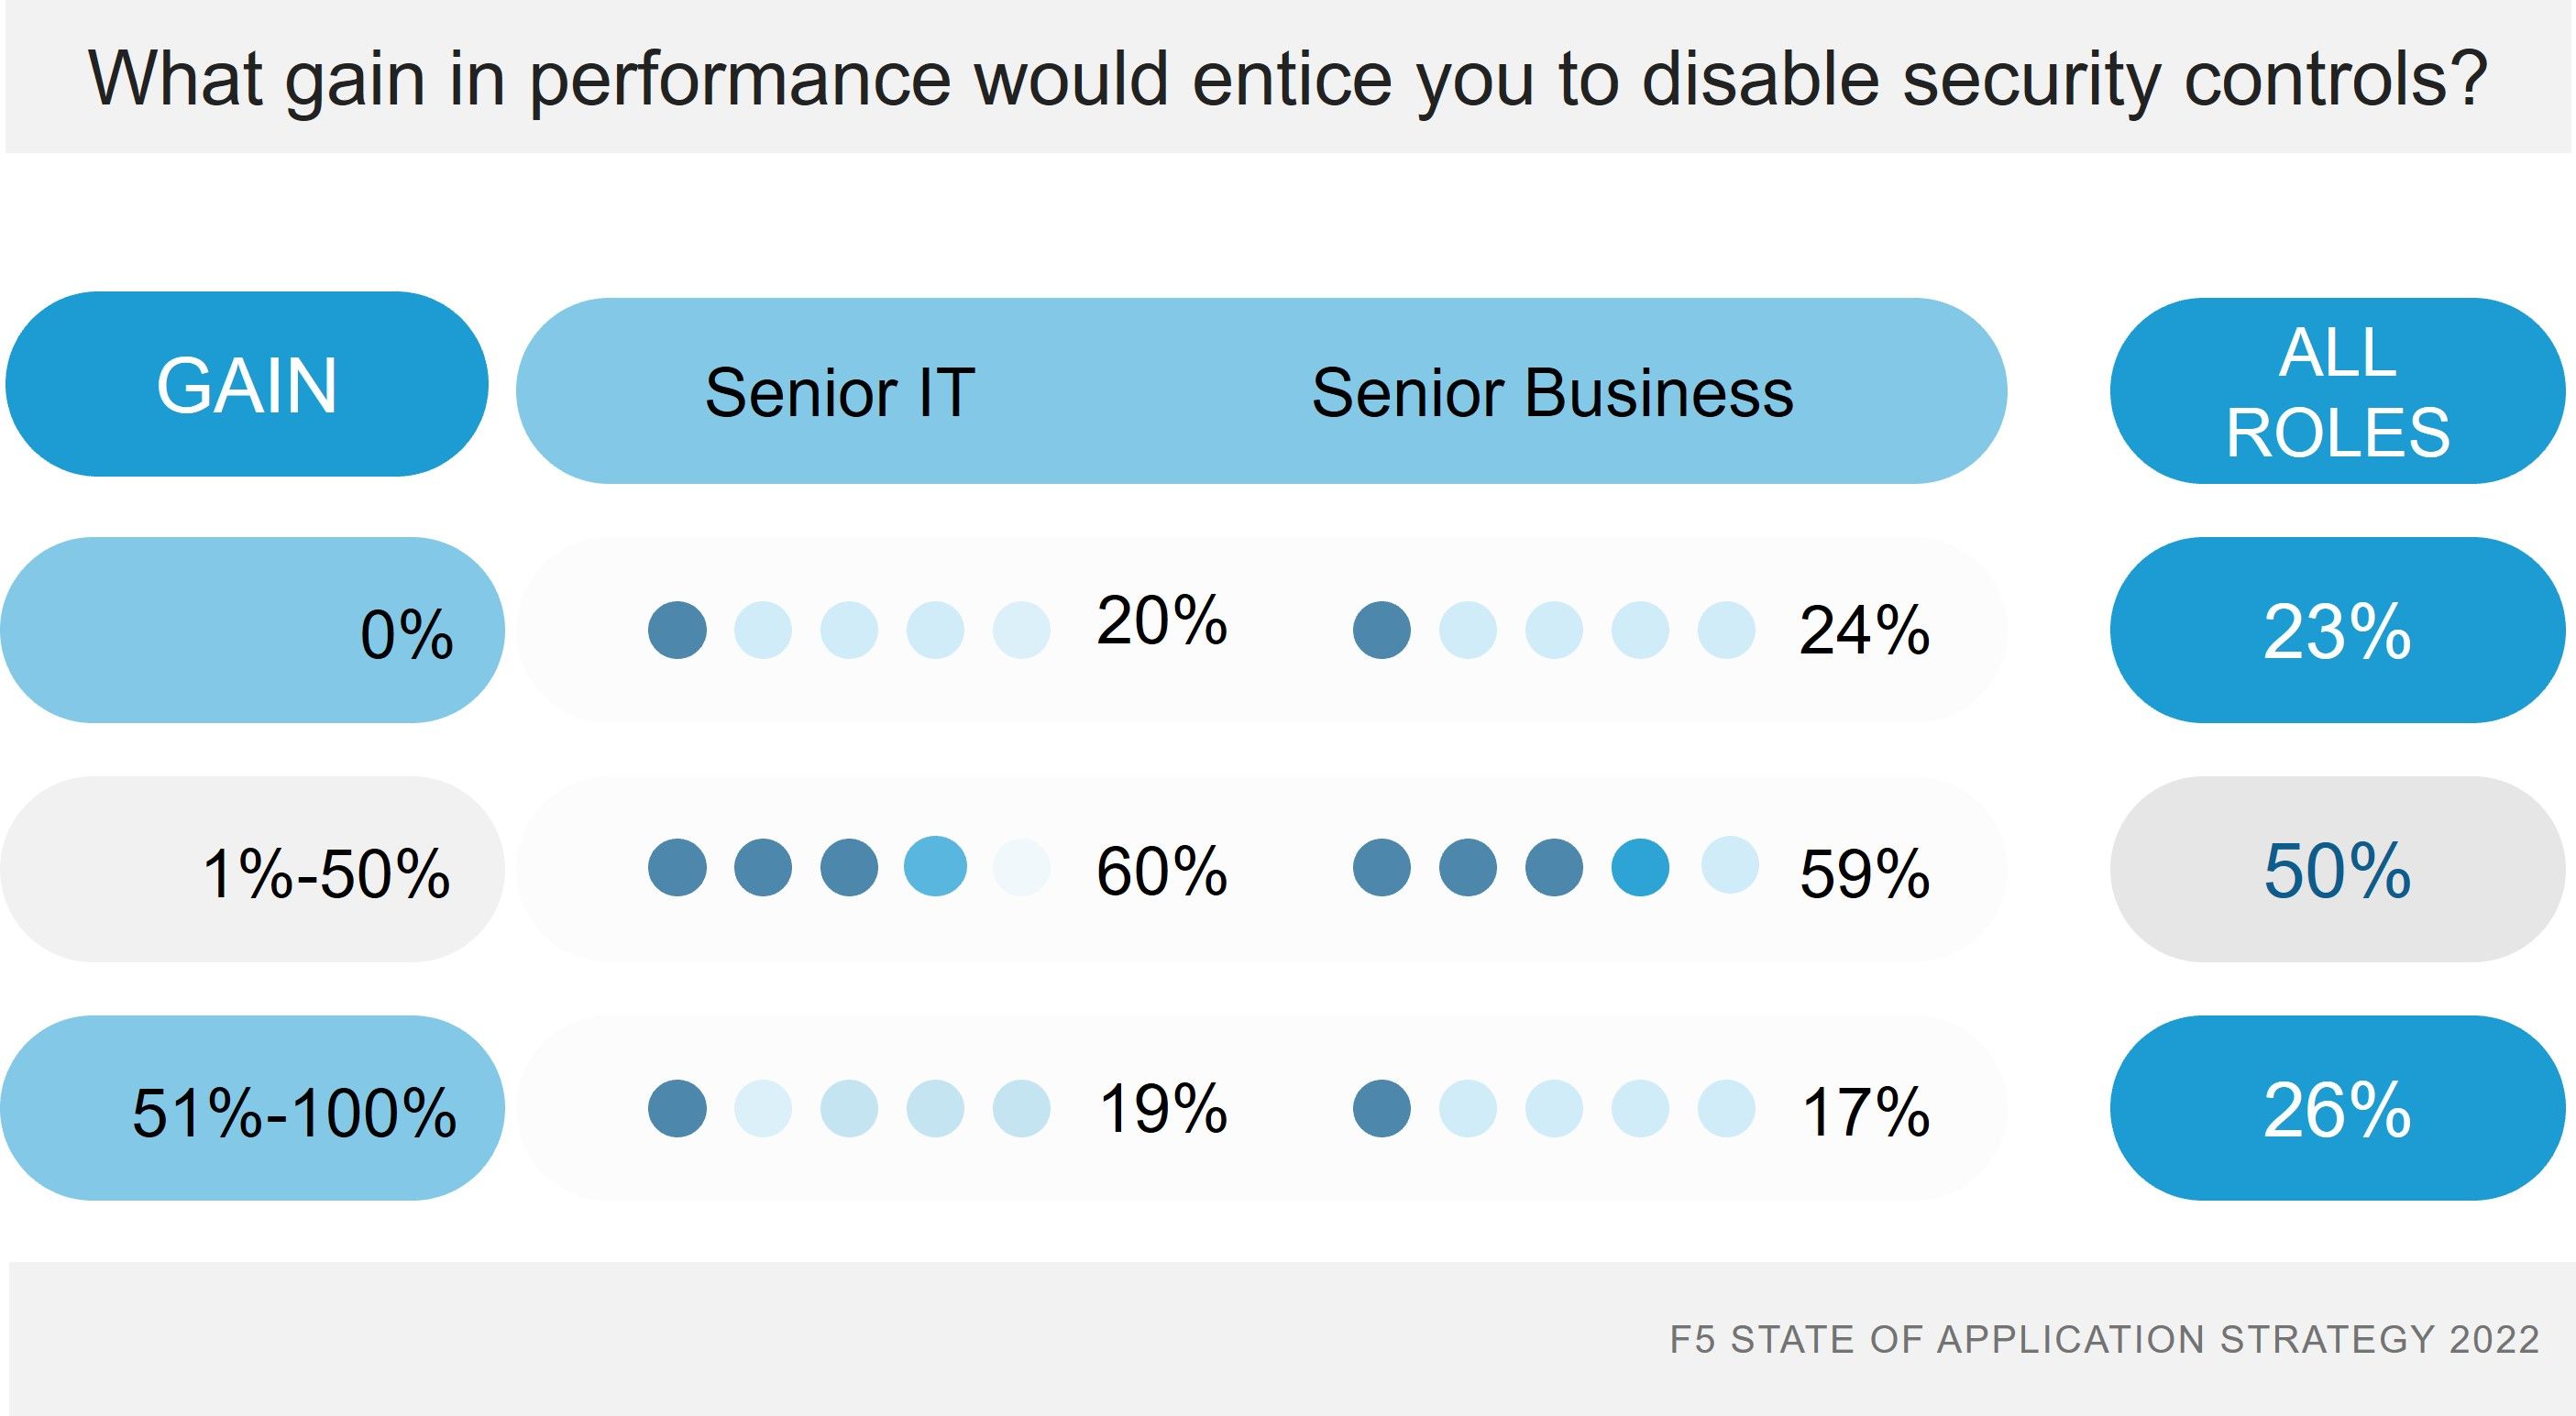
De toute évidence, les performances comptent et la latence est considérée comme une Très Mauvaise Chose™. La question est donc de savoir quel niveau de latence reste acceptable pour l’expérience utilisateur avec l’IA. Les anciens critères selon lesquels « la réponse doit prendre moins de X secondes » sont-ils toujours valables ? Ou l’IA repousse-t-elle cette limite pour toutes les applications, ou seulement pour celles qui reposent manifestement sur l’IA ?
Et si notre patience n’est qu’une réaction initiale, due en partie à la nouveauté de l’IA générative, que ferons-nous lorsque l’effet de nouveauté se sera estompé ?
Si, comme la tendance actuelle le laisse présager, l’inférence devient plus rapide, la question ne se posera peut-être plus. Mais si ce n’est pas le cas, les composants et services qui assurent la fourniture, la sécurisation et la prise en charge de l’IA devront-ils être encore plus rapides pour compenser la lenteur de l’inférence ?
Voilà à quelle vitesse le secteur évolue. Nous avons des questions qui en soulèvent d’autres et, avant même d’avoir des réponses, de nouvelles questions surgissent. L’accumulation de questions sans réponse ressemble à une file de tickets d’incident dans une entreprise où quelqu’un aurait débranché un commutateur central, avant que toute l’équipe informatique ne parte pour la journée.
Nous savons que la fourniture d’applications et la sécurité vont évoluer sous l’effet de l’IA, tant pour répondre aux besoins de ceux qui souhaitent utiliser l’IA afin d’améliorer les opérations destinées aux clients et les activités internes des entreprises que pour ceux qui conçoivent les solutions à leur intention. Les solutions évidentes — passerelles d’IA, sécurité des données et défenses contre les attaques traditionnelles telles que les DDoS — sont faciles à identifier, et nous y travaillons déjà. Mais comprendre les répercussions à long terme est une tâche bien plus difficile, notamment en matière de performances.
Car l’autre réalité, c’est que le matériel ne pourra nous mener que jusqu’à un certain point avant que nous nous heurtions à des contraintes physiques. Il appartiendra alors au reste du secteur de trouver comment améliorer les performances de ce qui deviendra sans aucun doute un composant essentiel de chaque entreprise.
À propos de l’auteur

Lori MacVittie est ingénieure émérite et évangéliste en chef au sein du bureau du directeur technique de F5. Elle possède une expertise approfondie dans la fourniture d’applications, les stratégies d’automatisation et les infrastructures. Elle est réputée pour sa capacité à rendre la complexité intelligible, qu’elle définisse des garde-fous pour les agents d’IA, analyse des architectures multicloud fragiles ou explore les limites des systèmes évolutifs. Elle cumule plus de trente ans d’expérience dans le secteur, couvrant le développement d’applications, l’architecture informatique ainsi que l’exploitation des réseaux et des systèmes. Avant de rejoindre F5, elle a été rédactrice spécialisée dans les technologies et a reçu plusieurs distinctions. MacVittie est titulaire d’un master en informatique et est une autrice prolifique dont les publications couvrent la sécurité, le cloud et l’architecture d’entreprise. Elle est également une passionnée de jeux de société et de jeux vidéo, et assume pleinement ses avis bien tranchés sur le fromage.
Autres articles de Lori Mac VittieArticles de blog associés

Pourquoi devriez-vous vous intéresser à WebAssembly ?
WebAssembly (Wasm) est un jeu d’instructions binaires portable, rapide et sécurisé, qui permet d’exécuter des applications hautes performances sur n’importe quelle plateforme.

Trois choses à savoir sur les applications d’IA
Les applications d’IA sont des applications modernes, mais elles présentent certaines particularités. Découvrez les points essentiels à connaître sur les applications basées sur l’IA.
État des lieux de la stratégie applicative 2022 : il est temps de moderniser les opérations
Il est devenu évident que, pour maintenir la dynamique de leur transformation numérique, les organisations doivent recentrer leurs efforts sur les fonctions métier. Si les expériences destinées aux clients restent prioritaires, il est également indispensable de permettre la numérisation de fonctions telles que les services juridiques, les ressources humaines et la finance. Les DSI prennent donc les commandes, tandis que la transformation numérique passe de la modernisation des applications à celle des opérations.
Clouds multiples ou multicloud : faciliter la transition
La gestion et la sécurisation des charges de travail deviennent complexes à mesure que les entreprises adoptent une stratégie de cloud connecté. Découvrez comment F5 répond au besoin d’une nouvelle approche de la mise en réseau multicloud.
L’expérience client dépend de la visibilité
Une enquête menée par Dimensional Research auprès de plus de 3 000 utilisateurs d’applications mobiles a confirmé ce que beaucoup d’entre nous pensent des attentes actuelles des clients.
Transformation numérique et explosion du portefeuille d’applications
La transformation numérique stimule la croissance des portefeuilles d’applications et modifie la manière dont celles-ci sont développées, déployées, intégrées et, en définitive, utilisées.