パンデミックへの対応が続くなか、「オフィス以外のどこからでも」働くことが推奨され、場合によっては必須となったことで、リモートアクセスへの対応が優先課題となっています。当初、リモートアクセスに関する懸念はユーザーに集中していました。デスクトップ、業務効率化アプリケーション、ビジネスアプリケーション、ファイル、データベース、コードリポジトリに、どのようにアクセスするのかという問題です。こうした懸念の多くは、SaaSへの移行によって解消されます。汎用化(コモディティ化)したビジネスアプリケーションは、いずれにしても急速にSaaSで提供されるようになっていたため、この移行は以前から予想されていました。
リモートアクセスに関する第2の懸念は、目立ちにくいものの、同様に優先すべき課題です。それは、IT部門がインフラストラクチャやアプリケーションサービスの導入と運用に使用するダッシュボードやコンソールへの運用アクセスです。故障したハードドライブへの対処には、物理的に取り外して交換できることが前提となるように、現場での作業が必要な運用もありますが、多くはそうではありません。リモートで対応できるインフラストラクチャやアプリケーションは、リモートで対応すべきです。
どちらも管理が特に難しく、複数のクラウド環境やデータセンターにまたがる場合はなおさらです。特に移行を急いだ組織では、Azure用、Amazon用、データセンター用など、複数のアクセス制御ポイントが生じがちです。このような状況による過大な運用負荷に加え、各ドメインに個別のアクセスポリシーが複数存在することの影響も考慮する必要があります。
まず、今日のインフラストラクチャとアプリケーションは、複数の供給元やベンダーが提供する自動化コンポーネントを分散して組み合わせたものです。これらは、中央または地域のコロケーションデータセンター、クラウドサービスインフラストラクチャ、マルチクラウド環境、SaaSベースのサービス内に展開されています。そのため、従来の一元化されたITインフラストラクチャとサイロ化されたビジネスプロセスでは、分散アプリケーション間で生じる複雑な相互作用をすべて効果的かつ効率的に監視するために必要な、エンドツーエンドの可視性が不足しています。
第2に、データグラビティの中心が移動しています。企業は現在、データをユーザーやアプリケーションの近くに配置するため、エッジに移行しています。このデータをエッジに移行するには、慎重な設計が必要です。データを適切に管理、分散するだけでなく、データのセキュリティとプライバシーも考慮する必要があります。アーキテクトは、データが漏えいする可能性を抑えるとともに、データへの適切なアクセス制御を確保するソリューションを設計する必要があります。機密データをエッジに移行する際は、暗号化を施すとともに、許可されたユーザーとシステムのみがそのデータにアクセスできるよう、アクセス制御を実装する必要があります。
3つ目は、ポリシーの一貫性を確保するための運用負荷が増大することです。特に、組織が環境ごとに異なるアクセス制御ポイントを導入している場合に問題となります。アプリがAmazon、Azure、Google、データセンターのいずれにあっても、アクセス・ポリシーが変わるべきではありません。重要なのは、アプリへのアクセスであり、アプリの配置場所ではありません。アプリケーションを保護するアクセス制御ポイントが異なると、ポリシーの不整合が生じ、不正アクセスや侵害につながる可能性があります。
複数のクラウド環境にわたるポリシーの一貫性は、F5がマルチクラウドの課題について調査を始めて以来、組織が直面する最大の課題であり続けています。近年、アプリケーションとアクセス制御が分散したことで、一貫したアクセス・ポリシーを適用できる統合アクセス制御ポイントを実装する重要性がさらに高まっています。
このような統合アクセスポリシー適用ポイントは、すでに存在します。Equinixはセキュリティ制御ポイントの導入に最適な場所であり、マルチクラウド環境全体で一貫したポリシー適用を可能にします。Equinix内の戦略的な場所にF5のAccess Managerを導入することで、組織は必要な一貫性を確保するための制御ポイントを構築し、コストと侵害リスクを低減できます。
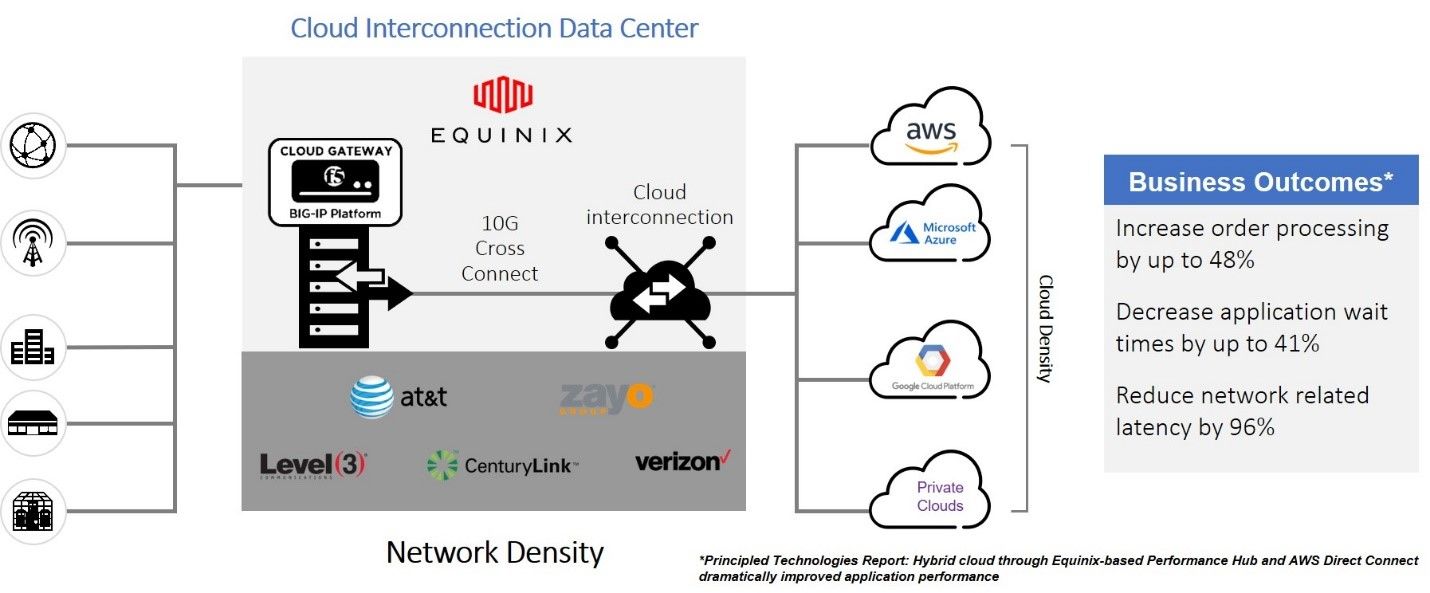
F5 Access Manager
ワークロードをクラウドに移行する際、良好なセキュリティ態勢を維持し、機密性の高い顧客データや企業データを保護するには、アプリケーションへのアクセスを制御し、一貫したセキュリティポリシーを適用することが不可欠です。組織は、誰が、どのネットワークから、どのアプリケーションにアクセスできるかを、デバイスレベルまで制御する必要があります。たとえば、制限付きアプリケーションへのアクセス可否を、クライアントで最新のウイルス対策ソフトウェアが実行されているかどうかに基づいて判断する場合があります。ブラウザーや、場合によっては所在地に基づいて判断することもあります。アクセス制御サービスには、ポリシーの作成を過度に複雑にすることなく、さまざまな変数に基づく幅広いアクセス制御に対応できる柔軟性が求められます。
運用担当者は、SSOなどの機能を提供するとともに、ゼロトラストモデルなどのセキュリティフレームワークを導入する必要もあります。F5 Access Managerを活用することで、アプリケーションがどのネットワーク上にあるかを問わず、どのユーザーがどのクラウド(パブリックまたはプライベート)内のどのアプリケーションにアクセスできるかを定めるポリシーなど、さまざまなレベルのアクセス制御を追加できます。Access Managerは、グローバルで統一されたアクセス制御を提供する、安全で柔軟かつ高性能なアクセス管理プロキシソリューションです。
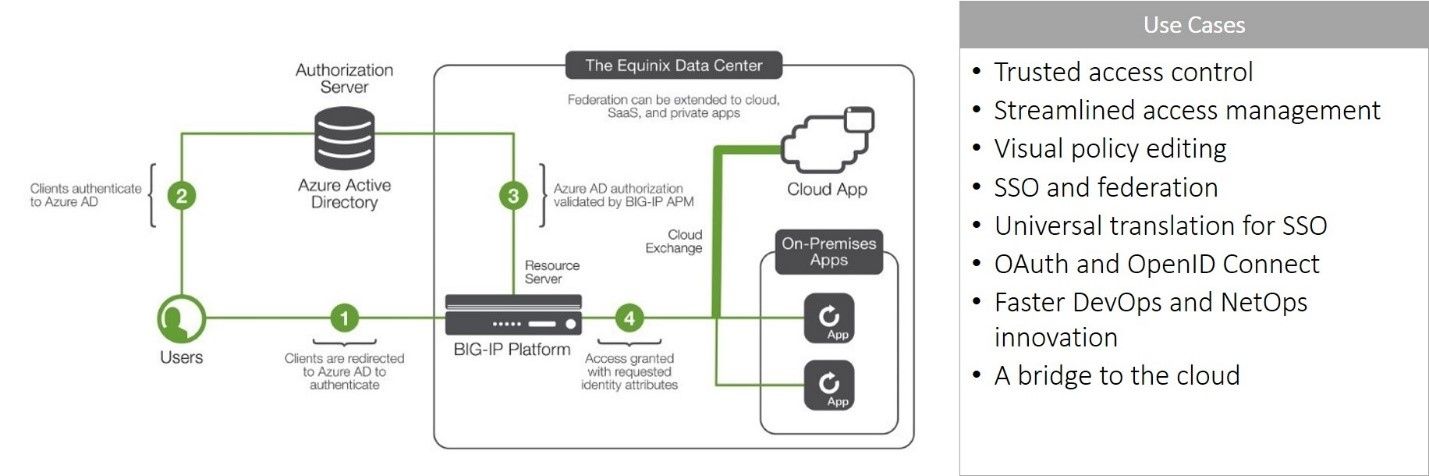
F5 Access Managerのビジュアルポリシーエディターを使用すると、運用担当者やセキュリティ担当者は、複雑なポリシー言語を習得しなくても、適切なポリシーを容易に設計できます。カスタムアプリケーションとSaaSアプリケーションの両方にアクセス制御を提供し、SSOをサポートすることで、ユーザーがどこから業務を行う場合でも、よりスムーズに利用できるようにします。
EquinixでF5 Access Managerを使用して一元化されたアクセスポリシーを適用するメリットは、次のとおりです。
- コスト効率の最適化。ユーザーとリクエストを検査し、悪意のあるコンテンツや意図がないことを確認するまで、クラウドリソースは消費されません。不正アクセスを拒否することで、クラウドコストを抑制できます。
- 運用の簡素化。アクセス制御ポイントを1か所に集約することで、複数のダッシュボード、コンソール、ログ、ポリシー言語に起因する運用負荷を軽減します。
- セキュリティ成果の向上。アクセス制御を一元化することで、すべてのアプリケーションを対象とする一貫したポリシーを適用できます。ポリシーとその適用の一貫性は、企業のセキュリティ態勢を強化し、クレデンシャルスタッフィング攻撃の成功を阻止するうえで重要です。
Equinix環境でF5ソリューションを活用するメリットは、ほかにもあります。まだご覧になっていない方は、以下のリソースで詳細をご確認ください。
- Equinix Technology Alliance
- EquinixとF5:ハイブリッドクラウドセキュリティを確実に管理
- Equinixのクラウドゲートウェイでビジネス成果とアプリケーションエクスペリエンスを向上
- EquinixにおけるF5 SSLOによるセキュリティ成果の向上
安全にお過ごしください!
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。