アプリケーションに対する攻撃は多岐にわたるため、ユーザーとデータの保護は複雑になります。BIG-IP 17.1向けのF5 Distributed Cloudコネクタを使用すると、Bot Defense、Authentication Intelligence、Account Protection、Client-Side Defenseなど、強化されたF5 Distributed Cloud Servicesへシームレスにアクセスできます。(BIG-IP 17.1の管理コンソールでDistributed Cloudコネクタをご確認ください。)
F5は先ごろ、BIG-IP 17.1を長期サポートリリースとして提供開始しました。アプリケーションのセキュリティ、デリバリー、自動化を引き続き拡張、強化、簡素化します。既存のF5 BIG-IPのお客さまは、新しいネイティブ統合またはiAppサービスベースの構成を通じてDistributed Cloudテクノロジーを導入することで、既存の導入環境を活用し、高度な攻撃に対する強力な防御をさらに強化できます。
BIG-IP 17.1向けの新しいF5 Distributed Cloudコネクタにより、BIG-IP管理コンソールから直接、アプリケーションの通信にクラウドベースのセキュリティサービスを簡単に適用できます。これらのセキュリティサービスを利用することで、アプリケーション所有者やセキュリティ担当者は、市場をリードする不正対策および悪意のあるボットへのセキュリティ対策を活用し、自動化された攻撃からアプリケーションとデータを保護する機能を強化できます。以下のBIG-IP向けF5 Distributed Cloudコネクタは、F5 Distributed Cloud Servicesとの容易でセキュアな統合を実現し、ハイブリッド環境とマルチクラウド環境に向けて、シンプルかつ包括的なアプリケーションセキュリティを提供するというF5の取り組みを示しています。
- TheF5 Distributed Cloud Bot Defenseコネクターは、正規のボットによるアクセスを維持しながら、最高水準の有効性とほぼゼロの誤検知率で、悪意のあるボットをリアルタイムに緩和します。ボットは、パフォーマンスを低下させるスクレイピング、優良顧客の不満を招く転売や在庫の買い占め、残高を盗むためのギフトカードコードの列挙、不正目的の偽アカウント作成、アカウント乗っ取りにつながる可能性があるクレデンシャルスタッフィング(盗まれた認証情報の試行)などにより、多大な経済的損失をもたらします。犯罪者は、防御を回避するために手口を変え、CAPTCHAを突破し、人間の行動を模倣するため、こうした損失の大きいボット攻撃を阻止するのは困難です。Distributed Cloud Bot Defenseは、攻撃者の先を行くために、豊富なシグナル収集とAIを活用し、比類のない長期的な有効性を実現します。
- The F5 Distributed Cloud Account Protectionコネクタにより、F5 BIG-IP環境でログイン時の負担を軽減し、運用効率を高めながら、アカウント乗っ取りからお客さまを保護できます。
- The F5 Distributed Cloud Authentication IntelligenceコネクターはAIを活用し、正規の利用者を過剰なログインや再認証の煩わしさから解放することで、顧客ロイヤルティの向上を支援します。
- TheF5 Distributed Cloud Client-Side Defenseコネクターにより、F5 BIG-IPとシームレスに統合するセルフマネージドサービスを利用できます。このサービスは、Magecart、デジタルスキミング、フォームジャッキング、個人を特定できる情報(PII)の収集をはじめとする、ブラウザベースのサプライチェーン攻撃から保護します。WebアプリケーションのJavaScriptライブラリに悪意のあるアクティビティがないかリアルタイムで監視することで、Client-Side Defenseは消費者データへのサイバー犯罪者によるアクセスを防ぎ、PCI Security Standard Councilの新しい4.0要件への対応を支援します。
組織のデジタルコマースを担う方にとって、ビジネス収益と顧客満足度を最大化し、組織の評判を守るには、これらのアプリケーション、ユーザー、データの保護が極めて重要です。BIG-IPプラットフォームはF5 Distributed Cloudコネクターにセキュアに接続し、高度なWebおよびモバイルベースの攻撃に対する中核的な防御ポイントとして、迅速かつ信頼性の高い対応を実現します。この一元化されたアプリケーションセキュリティを活用することで、シンプルなオンボーディング、継続的なデプロイ管理、これまで把握できなかった高度な攻撃に関する一元的なインサイトを通じて、社内の既存の専門知識とSecOpsチームをより効果的に活用し、変化する脅威環境に迅速に適応できます。これらの新しいサービスは、通常の運用に影響を与えたり、既存のインフラストラクチャを拡張したり、新たなベンダーを追加したりすることなく、F5 BIG-IPプラットフォームがすでに提供している堅牢なセキュリティをさらに強化します。
新しいDistributed Cloudコネクタには、BIG-IPの主要な管理インターフェースの[Distributed Cloud Services]から直接簡単にアクセスできるようになり、迅速かつ容易にセットアップと管理を行えます。
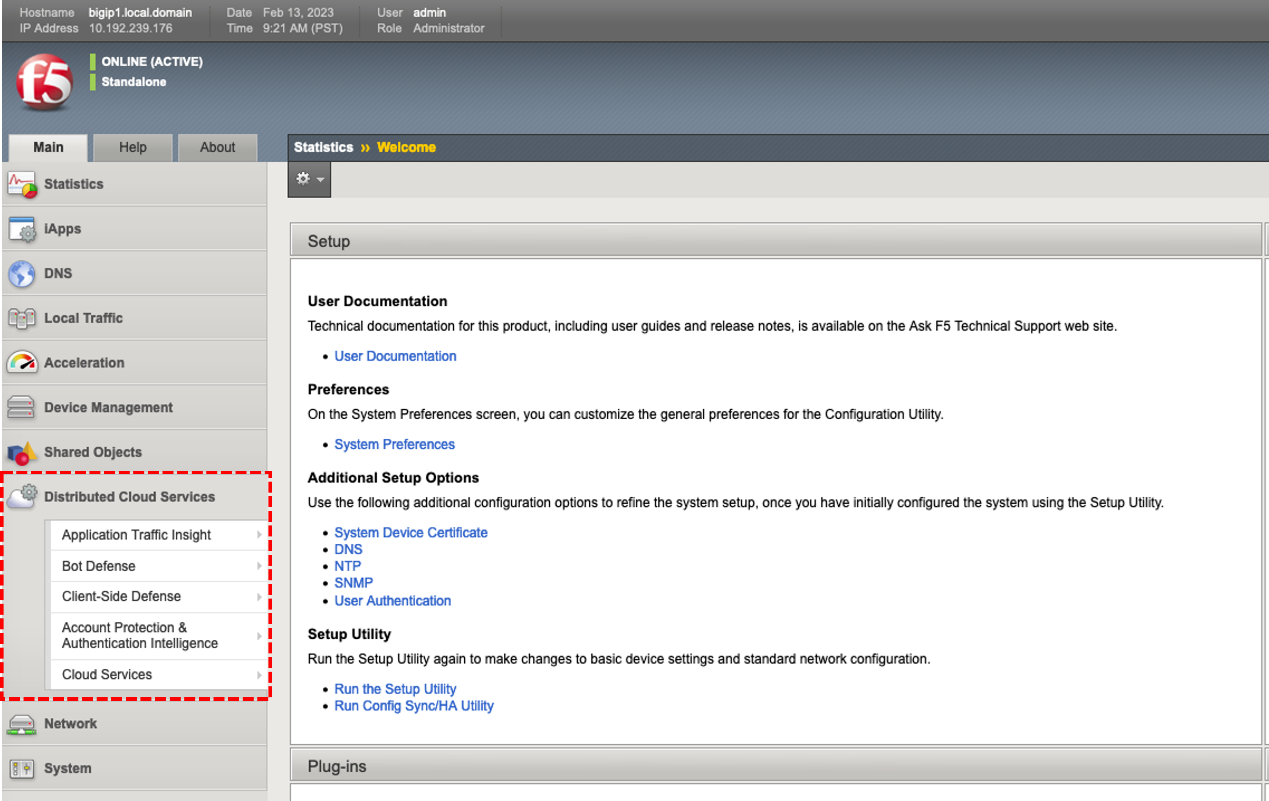
ご注意:リリース14.x、15.x、16.xを実行しているBIG-IPをご利用のお客さまは、F5 Distributed Bot Defenseサービスへの接続を可能にするF5 Distributed Cloud iAppを利用できます。このiAppの詳細については、こちらの「DevCentralの記事」をご覧ください。
既存のBIG-IP環境を活用してF5 Distributed Cloud Servicesを簡単に追加し、アプリとデータのセキュリティを強化する方法について詳しくは、以下のリンクをご覧ください。
- ボットから経営会議まで:悪質なボットが企業の収支に及ぼす悪影響
- 攻撃者の経済学:サイバー攻撃の背後にある経済原理を理解する
- F5の支援により、デジタル銀行の不正検知件数が既存の不正対策ソリューション比で177%増加
- 小売企業がシューズ購入ボットの急増を解決:不正、購入時の煩わしさ、偽装に対処
- F5のDistributed Cloud Bot Defenseをネイティブに使用してBIG-IPアプリケーションを簡単に保護する方法
- BIG-IP 17.1でF5 Distributed Cloud Client-Side Defenseを有効にする
著者について
関連するブログ記事

F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。