オンライン学習は広く普及しています。特に、自らを開発者と認識している人々の間で顕著です。Stack Overflowの年次開発者調査(数万件の回答が寄せられています)を見ると、正式な教育を受けていない開発者がかなりの割合を占めていることがわかります。
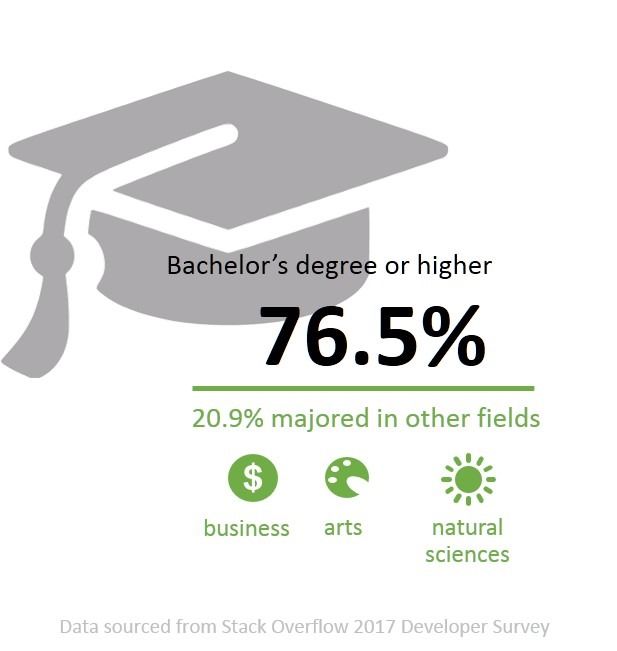
- 現在プロの開発者として働いている世界各国の回答者のうち、76.5%が修士号または同等の学位を含む学士号以上の学位を取得していると回答しました。
- 20.9%が、ビジネス、社会科学、自然科学、コンピューター以外の工学、芸術など、その他の分野を専攻していたと回答しました。
- 現在プロとして働く開発者のうち、32%が、キャリアで成功するうえで正規教育はあまり重要ではなかった、またはまったく重要ではなかったと回答しています。これは、開発者全体の90%が、自身を少なくともある程度は独学だと考えていることを踏まえると、それほど意外ではありません。正式な学位は教育の一側面にすぎず、日々の実務の多くは、勤務先が個別に選択した技術スタックに左右されるためです。
調査結果の強調表示された部分に注目してください。なぜこれが事実なのかについては論文が書けるほどですが、要するに、私が学士課程で学んでいた頃に使っていたのはPascal、C++、LISPでした。初めて本格的に就いた開発職ではC/C++が必要だったため、そこは問題ありませんでした。しかし、その後Javaを学ぶ必要が生じ、さらにSQLも必要になりました。そのために学校へ戻ったわけではありません。書籍やヘルプファイルなど、入手できる限りのドキュメントを活用しました。正規の教育を受けているかどうかにかかわらず、独学が一般的です。テクノロジーは変化し続けており、専門家には新しい言語やフレームワークを学ぶたびに学校へ戻る時間はないからです。
これは、私たちの誰にとっても決して珍しいことではないでしょう。新しいCLIやAPIを学ぶために学校へ戻ることはありません。PythonやNode.jsを学ぶためだけに、新たな学位課程に申し込むこともありません。書籍やインターネット上のコンテンツ、コミュニティを活用し、「サンプルコード」に大きく頼っています。
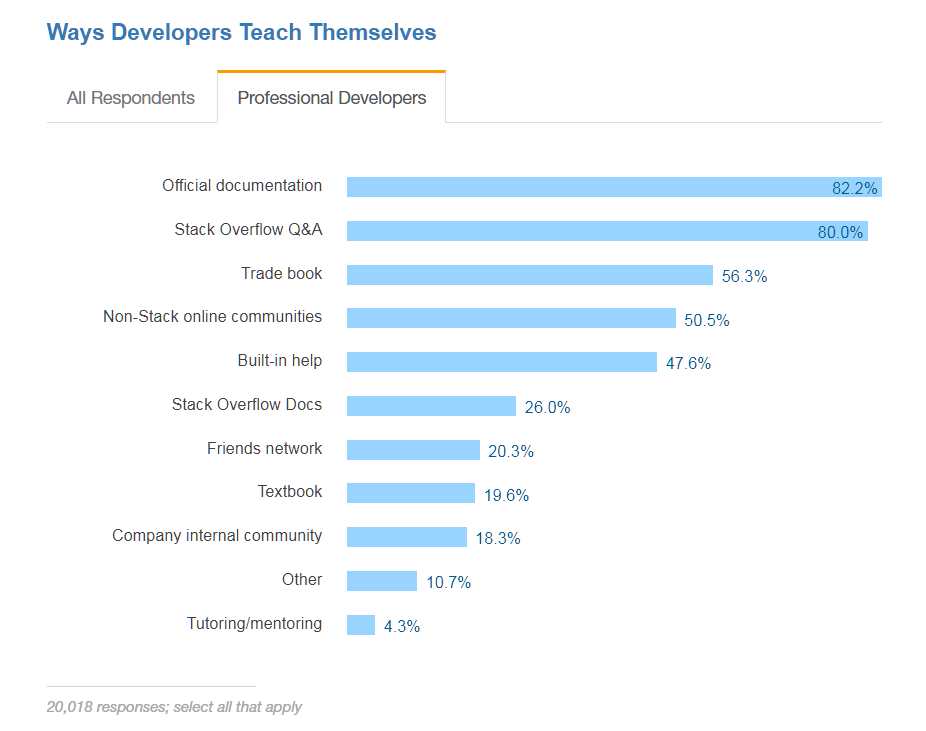
今でもなお、自社のエンジニアやアーキテクトだけでなく、ほかの人々が書いたブログやドキュメントも頼りにしています。今から博士課程に進んでも、ExpressフレームワークやJQueryの詳細を学ぶのには、あまり役立たないからです*。
したがって、ネットワークエンジニアと運用担当者(DevOpsの第2波における当事者であり、以後NetOpsと呼びます)も、必要なツールやテクノロジーを使いこなすためのスキルを身につけるべく、同じような資料を参照する可能性が高いのは当然です。ここでいうツールやテクノロジーとは、スクリプト言語とAPIのことです。そしてNetOpsも、言語やシステムに慣れ、本番環境のパイプラインの自動化に着手するなかで、間違いなく思う存分コピー&ペーストを繰り返すことでしょう。
さて、ここで今日の本題に入ります。サンプルコードです。
サンプルコードは数多くあります。しかも良質です。私がサンプルコードの価値を認めていない、ありがたく思っていない、と受け取らないでください。新しい言語やAPIを学ぼうとする人にとって、サンプルコードは非常に貴重なリソースです。私が苦言を呈したいのは、サンプルコードとセキュリティの間に、解消すべき隔たりがあることです。初めてコーディングを学ぶ人には、セキュリティをあからさまに無視するのではなく、少なくともセキュリティに対する意識を身につけてもらう必要があるからです。
こう申し上げるのは、アプリセキュリティは決して、繰り返しますが、決して任意ではないからです。統計をいくらでも並べることはできますが、ここまでお読みの皆さまには、すでに十分ご理解いただいていることでしょう。アプリセキュリティは任意ではありません。開発に不可欠な要素として認識されるまで、この考え方を広めていくことが重要です。対象はアプリだけではありません。DevOpsやNetOpsが自在に扱う自動化を支えるスクリプトやシステムも含まれます。
私が懸念を抱く理由として、次の例をご紹介します。
コード自体は美しい。実に。整然とフォーマットされ、適度な間隔があり、読みやすい。このコードは大好きだ。ただし、完全にセキュリティルール・ゼロに違反している部分を除けば。
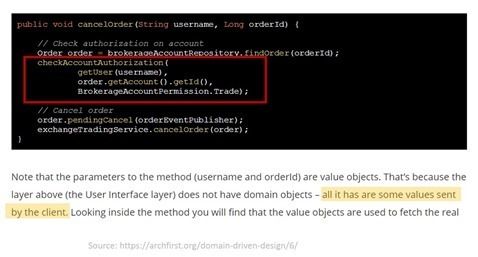
ユーザー入力を決して信頼してはならない
入力をサニタイズする必要性にまったく触れていないのは残念です。コメントにも記事本文にも記載がありません。このコードは、「username」に悪意のあるコンテンツが含まれている可能性を一切考慮せず、そのまま別の関数に渡しています。
しかしLori、このコードは明らかに、実際の本番環境への導入を想定していない何らかの機能の実装例を示すためのものです。リスクはありません。
問題はそこではありません。プログラミングを教え続けるのであれば、少なくともセキュアにコーディングする方法も教えるよう努めるべきです。C/C++を学び始めた開発者に、ポインターへアクセスする前にメモリを割り当てなければクラッシュすると説明するのと同じように、セキュアなコーディングについても日常的に言及すべきです。
セキュリティとSDLCが口先では重視されながら、いざ実際にコーディングを教える段になると、突然「SEP(誰かほかの人の問題)」フィールドに囲まれ、片隅に追いやられてしまう――そんな例なら、ブログを何本でも書けます。
これは、Webアプリケーションファイアウォールがあらゆるアプリセキュリティ戦略に不可欠な要素であることを示す、もう1つの理由です。数多く存在するアプリのセキュリティホールによる新たな被害を防ぐには、ユーザー入力と、それを正当なものとして無条件に受け入れるアプリとの間に防火壁を設ける必要があります。
コードのセキュリティ確保について盛んに語る一方で、実際に人に教える際には、それを実践できていません。開発者(そして近年ではNetOpsも)が学ぶのはサンプルコードからであるため、サンプルであってもセキュリティへの配慮が欠けていることを、もっと強く認識する必要があります。しかし、それを実践できるようになるまでは、安全でないコードが残す隙を埋めるために、WAFのようなセキュリティソリューションが必要です。
* どうやら英語も同じようです。いやいや、わざとそうしているんです。たまには間違った言い方をするのも楽しいですから。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事
F5 Application Study Tool:OpenTelemetryによるF5 BIG-IP環境の監視
F5の新しいオープンソースツールは、BIG-IP環境を詳細に可視化し、データを追跡するとともに、強力でカスタマイズ可能なインサイトを得るための基盤を提供します。

F5 BIG-IPでAI防御を実現
F5 BIG-IP Advanced WAF、BIG-IP APM、BIG-IP SSL Orchestratorが、生成AIアプリ向けに包括的なセキュリティソリューションを提供する仕組みをご覧ください。
F5 Advanced WAFによるGraphQL APIの保護
ここ数年、多くの組織がデジタルトランスフォーメーションを進めており、COVID-19のパンデミックによってその動きは加速しています。
アプリケーションサービスの現状 通信業界版:リーダーとしての台頭
通信ネットワークが進化し、さまざまな業界の幅広いユースケースに対応するなか、通信業界の回答者がテクノロジーリーダーとしての存在感を高めていることがわかります。
デジタルトランスフォーメーションは、単なるペーパーレス化ではない
デジタルトランスフォーメーションは、単なるペーパーレス化ではありません。真のモダナイゼーションにアプリケーションアーキテクチャとセキュリティの再構築が必要な理由を、F5ブログでご覧ください。
やめましょう。もう本当にやめましょう。HTTPSはHTTPより高速ではありません。
もうやめましょう。HTTPSはHTTPより高速ではありません。プロトコルのパフォーマンスに関する微妙な違いと、暗号化トラフィックを適切に最適化する方法については、F5ブログをご覧ください。