Unternehmen wollen Geschwindigkeit. Eine der Auswirkungen der digitalen Transformation – und des damit verbundenen Erfolgsdrucks in einer App-Ökonomie – ist der Wunsch, schneller voranzukommen. Laut unserem Bericht „State of Application Services 2019“ werden fast die Hälfte (48 %) der Unternehmen durch die digitale Transformation dazu veranlasst, Anwendungen schneller bereitzustellen.
Doch es geht nicht nur um die Bereitstellung. Ebenso wichtig sind die Entwicklung und die Fähigkeit, auf Bedrohungen und Nachfrageänderungen zu reagieren.
Unternehmen möchten Anwendungen schneller entwickeln und bereitstellen. Sie möchten sich schneller an unvorhersehbare Veränderungen der Geschäftsbedingungen anpassen. Sie möchten schneller auf Angriffe reagieren.
Wie können sie das also erreichen?
Schnellere Entwicklung
Häufigere Bereitstellungen setzen zunächst eine schnellere Entwicklung voraus. Das bedeutet oft, dass auf Geschwindigkeit ausgerichtete agile Methoden eingeführt werden. Der 2019 Global Developer Report: DevSecOps von GitLab ergab, dass sich die Mehrheit (54 %) für Scrum entscheidet, während 37 % Kanban bevorzugen.
Komponentisierung
Methoden allein reichen jedoch nicht aus, wenn die Anwendungsarchitekturen nicht auf die jeweiligen Entwicklungsmodelle abgestimmt sind. Kleinere, fokussierte Teams, die in Sprints auf häufige Releases hinarbeiten, eignen sich nicht wirklich für die Entwicklung neuer Funktionen oder Fehlerbehebungen bei herkömmlichen monolithischen Anwendungen. Die Modularisierung durch den Einsatz von Microservices und stärker verteilten Architekturformen lässt sich besser mit modernen Architektur- und Betriebsprinzipien vereinbaren. Daher überrascht es nicht, dass eine moderne Anwendung im Durchschnitt zu mehr als 80 % aus Komponenten von Drittanbietern besteht, wobei Open Source einen besonders großen Anteil ausmacht.
APIs
Auch die Einführung von APIs überrascht nicht bei denjenigen, die durch komponentenbasierte Anwendungsarchitekturen eine schnellere Entwicklung anstreben. APIs entkoppeln die Implementierung von der Schnittstelle und ermöglichen es Teams, Änderungen an der Verarbeitung vorzunehmen, ohne die Nutzung der APIs durch andere Komponenten oder Anwendungen zu beeinträchtigen. Dieses Vorgehen ist weit verbreitet: Beeindruckende 64 % der Unternehmen erstellen heute APIs für interne oder externe Anwendungsfälle. Laut Jitterbits „State of API Integration 2018“ setzen fast 50 % dieser Unternehmen auf APIs, um Ideen schneller auf den Markt zu bringen.
Automatisierung (CI/CD)
Auch die Build-Pipeline muss Schritt halten, wenn die Ziele für häufige Bereitstellungen erreicht werden sollen. Dafür sind CI/CD-Tools erforderlich, die Code nahtlos vom Commit über den Test bis zum Release weiterleiten. Die beliebtesten CI- und Build-Tools in der Umfrage von GitLab waren wenig überraschend GitLab (61 %), gefolgt von Jenkins (36 %) und Travis CI (12 %). Bemerkenswert ist, dass Jenkins laut unseren eigenen Untersuchungen auch von 16 % für die Netzwerkautomatisierung eingesetzt wird – ein vielversprechendes Ergebnis, wenn Unternehmen DevOps über die Auslieferung hinaus auf die Bereitstellung ausweiten möchten.
Schnellere Bereitstellung
Eine schnellere Entwicklung bringt Ideen nicht schneller auf den Markt. Dafür ist die Bereitstellung entscheidend. Während Cloud-native-Technologieunternehmen die Kluft zwischen Auslieferung und Bereitstellung mühelos überwunden haben, stellt dieser Übergang viele etablierte Unternehmen vor Herausforderungen. Bestehende Organisationsstrukturen sowie die anhaltende Notwendigkeit, traditionelle und monolithische Anwendungen zu unterstützen, führen zu Konflikten, die sich nur schwer mit modernen betrieblichen Anforderungen vereinbaren lassen. Es besteht jedoch kein Zweifel daran, dass Unternehmen diese Herausforderungen bei Anwendungen bewältigen müssen, die schnellere und häufigere Bereitstellungen erfordern.
Kontinuierliche Bereitstellung
Lassen Sie sich nicht täuschen: Etablierte Unternehmen setzen zunehmend auf Automatisierung und wenden sie auf ihre Bereitstellungspipeline an. Das Problem besteht häufig darin, dass traditionelle IT-Strukturen zu uneinheitlichen Automatisierungs- und Self-Service-Initiativen führen. Dies zeigt sich auch in unseren eigenen Untersuchungen: Stark voneinander abgeschottete Teamstrukturen beeinträchtigen weiterhin die Automatisierungsbemühungen in der gesamten IT.
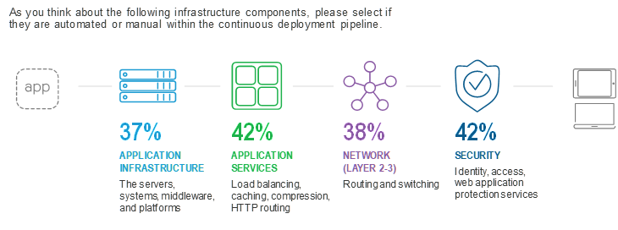
Teamstrukturen sind wichtig, und Unternehmen, die auf automatisierte Pipelines ausgerichtet sind, müssen sich mit den kulturellen Aspekten der kontinuierlichen Bereitstellung auseinandersetzen, wenn sie dauerhaft schneller bereitstellen möchten.
Public Cloud
Traditionell hat die fehlende Möglichkeit, Continuous Deployment umzusetzen, Entwickler und Anwendungsverantwortliche dazu veranlasst, auf die Public Cloud auszuweichen, da sie die Hindernisse des langsameren Bereitstellungsprozesses in Unternehmen beseitigt. Die unterschiedlichen Einschätzungen zur Häufigkeit von Bereitstellungen tragen teilweise zu diesem Problem bei. Unsere NetOps-/DevOps-Umfrage 2018 ergab, dass 55 % der DevOps-Fachkräfte und 52 % der Cloud-Architekten der Ansicht waren, ihr Unternehmen führe nicht häufig genug Bereitstellungen durch. Dem stimmten jedoch nur 30 % der NetOps-Fachkräfte und ebenso viele Mitarbeiter aus dem IT-Betrieb zu.
Doch das ist nicht der einzige Beweggrund. Die digitale Transformation spielt zweifellos ebenfalls eine Rolle: 33 % der Befragten unserer Studie „State of Application Services“ gaben an, dass sie Anwendungen infolge der Umsetzung von Initiativen zur digitalen Transformation bewusst über die Public Cloud bereitstellen. Die Möglichkeit, Anwendungsdienste einfach zu integrieren und anschließend den Betrieb zu automatisieren, ist ein enormer Vorteil für Unternehmen, die Anwendungen schneller und häufiger bereitstellen möchten.
Container
In der Cloud – aber auch On-Premises – erfordert Continuous Deployment häufig die Möglichkeit, anwendungsspezifische Pipelines und Anwendungsdienste einzusetzen, die dieses Modell unterstützen. Unternehmen setzen zunehmend auf Container, da diese schnelle Aktualisierungen ermöglichen und sich nahtlos in hochdynamischen Umgebungen betreiben lassen. Container sind nicht nur zur Unterstützung moderner Anwendungsarchitekturen wie Cloud-Native gefragt – mit 33 % der Befragten der häufigste Container-Anwendungsfall laut Diamantis Container Adoption Benchmark 2019 –, sondern auch für die Infrastruktur. In unseren eigenen Untersuchungen ist die Nachfrage nach On-Premises-Anwendungsdiensten in Containern Jahr für Jahr kontinuierlich gestiegen: von lediglich 4 % im Jahr 2017 auf 15 % im Jahr 2019.
Schnellere Reaktionszeiten
Es geht nicht nur um Bereitstellung und Implementierung. Unternehmen müssen auch in puncto Sicherheit und Betrieb schnell reagieren können. In der heutigen Welt, in der mehr als die Hälfte aller Interaktionen mit Apps von Bots ausgeführt wird, ist es für Unternehmen wichtig, schnell mit einer „Ablehnen“-Meldung zu reagieren, um nicht Opfer von Exploits oder Infektionen zu werden.
Echtzeit-Bedrohungsanalyse
Eine Möglichkeit, mit der Unternehmen ihre Reaktionsfähigkeit auf Angriffe verbessern möchten, ist der Einsatz von Echtzeit-Bedrohungsanalysen. Da „Sicherheit“ weiterhin höchste Priorität hat und zugleich eine ständige Herausforderung darstellt, war es nicht überraschend, dass diese Kategorie zu den fünf wichtigsten Strategie- und Technologietrends des Jahres 2019 aufstieg und von 41 % der Befragten genannt wurde.
Die Verfügbarkeit „intelligenter“ Sicherheitsanwendungsdienste wird zunehmen, da maschinelles Lernen und Automatisierung ihre beträchtlichen Fähigkeiten weiterhin dazu einsetzen, problematischen Datenverkehr schneller zu erkennen.
Orchestrierung inklusive
Maschinelles Lernen ist nicht die einzige Möglichkeit, wie Infrastruktur- und Anwendungsdienste intelligenter werden. Da mit der wachsenden Zahl von Nutzern auch der Bedarf an schnelleren Reaktionen auf Kapazitäts- und Verarbeitungsanforderungen steigt, entwickeln sich Infrastruktur- und Anwendungsdienste dahin, Orchestrierung als Kernfunktion zu integrieren statt als Zusatzfunktion. Anwendungsdienstplattformen mit integrierten Orchestrierungsebenen werden Dienste ermöglichen, die bedarfsgerecht skalieren – und zwar auf Abruf. Solche Funktionen gibt es zwar bereits heute – tatsächlich sind sie ein wesentlicher Bestandteil von Cloud- und Containertechnologien –, doch die Fähigkeit, auf Grundlage anwendungs- und benutzerdefinierter Anforderungen automatisch hoch- und herunterzuskalieren, ist heute in den meisten Systemen noch nicht nativ vorhanden. Das wird sich jedoch ändern.
Schnellere Identifizierung böswilliger Akteure
Schließlich müssen Unternehmen Bots sowohl aus geschäftlichen als auch aus Sicherheitsgründen bekämpfen. Ganz gleich, ob sie Scraping – eine echte Bedrohung für das Geschäft – unterbinden oder verhindern müssen, dass Bots nach Schwachstellen suchen: Bösartige Bots schneller zu identifizieren, ist heute von entscheidender Bedeutung. Ein Kontrollkästchen anzuklicken („Ich bin kein Roboter“), reicht heutzutage nicht mehr aus, da Bots immer intelligenter werden und solche primitiven Methoden umgehen können.
Unternehmen setzen zunehmend auf Bot-Defense-Dienste, die mit moderneren, effektiven Methoden bösartige Bots schnell erkennen und blockieren können. Als Reaktion auf diesen Bedarf beobachten wir, dass die Nutzung von Bot-Defense-Diensten von Quartal zu Quartal zunimmt, und gehen davon aus, dass sich dieser Trend fortsetzen wird.
Schnellere Entwicklung. Schnellere Bereitstellung. Schnellere Reaktionen.
Wenn es um den heutigen Bedarf von Unternehmen an Geschwindigkeit geht, rücken letztlich die Prozesse in den Fokus. Entwicklungsprozesse werden mithilfe von CI/CD automatisiert, um sie zu beschleunigen. Bereitstellungsprozesse werden durch Continuous Deployment und die Cloud automatisiert, um an Geschwindigkeit zu gewinnen. Auch Skalierungs- und Sicherheitsprozesse werden durch Systeme sowie durch die Einführung von Orchestrierung als nativer Bestandteil von Anwendungsdienstplattformen automatisiert.
Wie sich herausstellt, hängt mehr Geschwindigkeit davon ab, ob ein Unternehmen in der Lage ist, Prozesse in den Bereichen Entwicklung, Bereitstellung und Sicherheit zu automatisieren.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...