Dies ist der letzte Blogbeitrag einer Reihe über die Herausforderungen der digitalen Transformation.
- Die überraschende Wahrheit über die digitale Transformation
- Die überraschende Wahrheit über die digitale Transformation: Cloud-Chaos
- Die überraschende Wahrheit über die digitale Transformation: Sicherheit überspringen
- Die überraschende Wahrheit über die digitale Transformation: Größennachteile
Container-Verwirrung.
Einer der Hauptzwecke von Containern und der Orchestrierung, die sie (angeblich mühelos) verwaltet, ist die effiziente Skalierung. Es gibt weitere, überwiegend entwicklungsbezogene Vorteile, die für den Einsatz von Containern sprechen. Aus Sicht von NetOps geht es jedoch um Skalierbarkeit und (mangelnde) Sicherheit.
Herkömmliche Bereitstellungsarchitekturen funktionieren in Container-Umgebungen nicht. Die Kommunikation ist unregelmäßig, dynamisch und unvorhersehbar. Die Zahl der Kommunikationsvorgänge vervielfacht sich, und die Umgebung ist äußerst volatil. Wie sie jetzt aussieht, sagt nichts darüber aus, wie sie in zwei Minuten aussehen wird – geschweige denn in zehn.
Dennoch müssen Sie den „Apps“ innerhalb der Container-Umgebung grundlegende Netzwerk- und Sicherheitsdienste bereitstellen. Sie können dort weder Identitäts- und Zugriffskontrollen integrieren noch Zertifikate über wechselnde Instanzen hinweg verwalten. SSL-Terminierung an der App wird sowohl für Sie als auch für die Apps selbst zum Albtraum. Selbst Anwendungssicherheitsmaßnahmen wie Bot-Abwehr und Schutz vor den OWASP Top Ten werden problematisch, denn wo sollen sie in einer derart volatilen Umgebung zwischengeschaltet werden? Außerdem können Sie nicht einfach jeden Dienst in einer Container-Umgebung einer öffentlichen IP-Adresse zuordnen. Sie benötigen einen sicheren eingehenden Pfad, um Anwendungsdienste bereitzustellen, ohne den Betrieb innerhalb der Umgebung zu beeinträchtigen.
Glücklicherweise bleiben Anwendungen, die als mehrere Microservices innerhalb einer Container-Umgebung bereitgestellt werden, weiterhin Anwendungen (oder sogar APIs) und verfügen über einen „anwendungsspezifischen“ Endpunkt. Dieser bietet die Möglichkeit, einen sicheren eingehenden Pfad einzurichten, ohne in die Container-Umgebung eingreifen zu müssen. So entsteht eine zweigeteilte Netzwerkarchitektur, die auf den traditionellen Prinzipien von Stabilität und Skalierbarkeit basiert und zugleich moderne Ansätze zur softwarebasierten Skalierung von Containern nutzt. Diese zweistufige Architektur stellt einen zuverlässigen, sicheren Endpunkt bereit, über den der Übergang vom Nord-Süd-Backbone zu den Ost-West-Pfaden innerhalb einer Container-Umgebung erfolgen kann.
Zweistufige Architektur
Eine zweistufige Architektur bietet die erforderliche Zuverlässigkeit und Sicherheit und unterstützt zugleich die Geschwindigkeit und Skalierbarkeit, die containerisierte Anwendungen erfordern. Indem Sie das Chaos der Container eindämmen, behalten Sie den Überblick und isolieren die gemeinsam genutzte Infrastruktur von der den containerisierten Anwendungen innewohnenden Unordnung. Dies hat den unbeabsichtigten Vorteil, eine Produktionspipeline mit unterschiedlich häufigen Änderungen zu unterstützen. Während sich die Anwendungen in der containerisierten Umgebung möglicherweise häufiger ändern, werden Änderungen an der Identitäts- und Zugriffskontrolle sowie an anderen sicherheitsrelevanten Diensten wahrscheinlich seltener vorgenommen. Aktualisierungen können unabhängig voneinander durchgeführt werden, sodass DevOps schneller vorankommen kann, ohne NetOps auf der Nord-Süd-Seite des „Hauses“ zu überlasten.
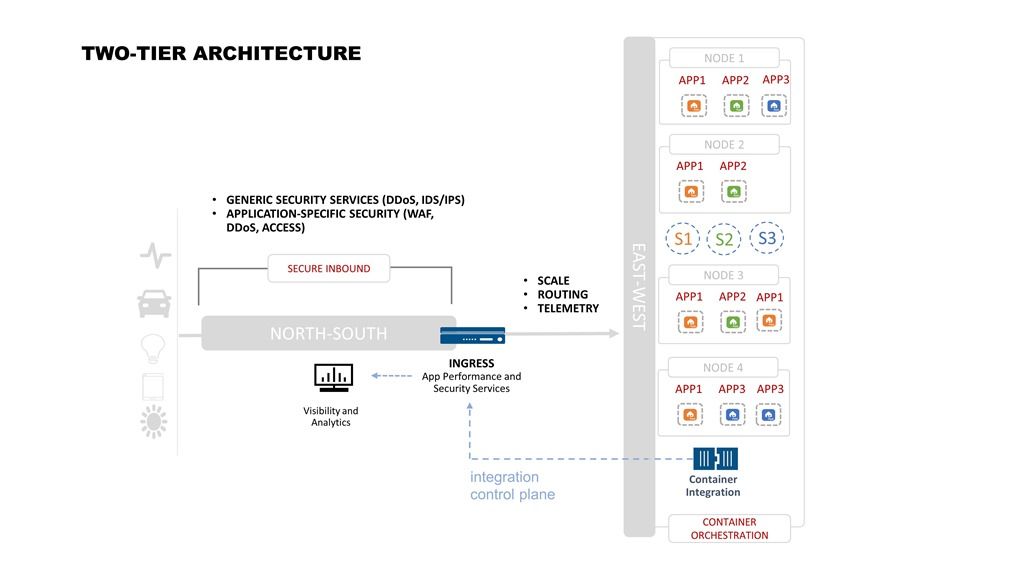
Der Ingress-Punkt kann die anwendungsspezifischen Richtlinien (Leistung und einige Sicherheitsaspekte) verwalten, während das übrige sichere eingehende Netzwerk den Rest übernimmt. Dadurch lassen sich Container reibungsloser und mit weniger Aufwand in Produktionsumgebungen integrieren, in denen Legacy-Anwendungen ausgeführt werden, da dieser Ansatz die geringsten Beeinträchtigungen verursacht.
Es ist wichtig, sich vor Augen zu halten, dass der Ingress bei einer zweistufigen Architektur praktisch zur Anwendung selbst wird, damit diese Architektur funktioniert – oder zumindest zu ihrem virtuellen Äquivalent.
Selbst wenn sich auf der anderen Seite der Container-„Mauer“ hundert Microservices befinden, ist der Ingress der strategische Kontrollpunkt, der Skalierbarkeit und Erreichbarkeit ermöglicht und Anwendungen vor externen Bedrohungen schützt. Nutzen Sie den Ingress, um diejenigen Dienste bereitzustellen, die am besten ausgeführt werden, bevor der Datenverkehr in die volatile, unberechenbare Welt der Container gelangt.
...Und damit endet unsere Untersuchung der überraschenden Wahrheit über die digitale Transformation. Es gibt noch viele weitere Fallstricke und Hindernisse, die angegangen werden müssen. Doch die vier in dieser Reihe behandelten Themen – Cloud-Chaos, die Vernachlässigung der Sicherheit, Skalennachteile und Verwirrung rund um Container – gehören wahrscheinlich zu den kritischsten Herausforderungen, die bewältigt werden müssen.
Wenn Sie sich der Auswirkungen des Wandels bewusst sind, können Sie die Möglichkeiten von Automatisierung, softwarebasierter Sicherheit und Skalierung sowie neuen Architekturen nutzen, um den Weg zum neuen Rechenzentrum erfolgreich zu meistern.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

F5 und Equinix bündeln ihre Kräfte, um die sichere Anwendungsbereitstellung in Multicloud-Umgebungen zu vereinfachen
F5 und Equinix ermöglichen es Unternehmen, sich weltweit sicher und zuverlässig mit ihren Partnern zu vernetzen.

API-Sicherheitsrisiken und -herausforderungen
Erfahren Sie, warum APIs für die moderne App-Entwicklung unverzichtbar sind und wie Sie sie vor den häufigsten Sicherheitslücken schützen. Profitieren Sie von Expertentipps und direkt umsetzbaren Strategien.
Ein Meilenstein für die Community Impact Grants von F5
F5 feiert das fünfjährige Bestehen seines innovativen Community Impact Grant-Programms, das gemeinnützige Organisationen, bei denen sich F5-Mitarbeitende ehrenamtlich engagieren, mit Fördermitteln in Höhe von 5.000 US-Dollar unterstützt.
Mit moderner, anpassungsfähiger und sicherer Gesundheits-IT Leben retten
Die IT-Investitionen im Gesundheitswesen tragen dazu bei, die schnellsten Wege zu einer besseren Versorgung zu finden, indem sie die medizinische Betreuung näher an die Patientinnen und Patienten bringen. Viele Gesundheitsunternehmen nutzen riesige Mengen an klinischen und anderen Gesundheitsdaten, um Entwicklungen zu verfolgen und übergreifende Trends in der gesamten Gesundheitslandschaft zu erkennen. Gleichzeitig nähern sie sich einer möglichst präzisen, individuell zugeschnittenen Versorgung an.
Verbesserung der Benutzer- und Administrationserfahrung durch sicheren hybriden Zugriff
Diese Kombination aus BIG-IP Access Policy Manager und Azure Active Directory ermöglicht Identitätsföderation, zentralisierten Benutzerzugriff (über Single Sign-on) und erhöhte Anwendungssicherheit (durch Multi-Faktor-Authentifizierung) für geschäftskritische Anwendungen sowie cloudbasierte und SaaS-Anwendungen. Dieser Ansatz vereinfacht die Einrichtung und Bereitstellung, reduziert den Verwaltungsaufwand und verbessert die gesamte Administration.
Das Internet der Sicherheitsdinge
Nein, das ist keine Tirade über die Sicherheit des IoT. Es ist eine Geschichte über Veränderung – genauer gesagt über Veränderung und ihre Auswirkungen auf die Sicherheit. Veränderung ist allgegenwärtig. Es gibt unzählige Axiome und Sprichwörter über Veränderung, also ist es ...