掘り下げていくと、F5の年次調査から、避けては通れないいくつかの結論が見えてきます。その主な要因は、AIが文字どおりあらゆるものに及ぼす影響です。
そうした避けて通れない結論の1つは、今こそWAAPを「Web App and API Protection」から「Web, API, and AI Protection」へと進化させるべきだということです。
言ったことに変わりはありません。
このように述べる理由はいくつもありますが、何よりもまず、「web」と「app」は意味が重複しています。推計値は調査方法や対象期間によって異なるものの、複数の業界情報源によると、インターネットトラフィックのおよそ80%はHTTPプロトコル経由で配信されています(HTTPとHTTPSの両方を含む)。たとえば、Cisco Visual Networking Index(VNI)のレポートや、Akamaiなどのコンテンツ配信ネットワークによる同様の分析では、主にHTTP/HTTPSで伝送されるWebトラフィックが、世界のインターネットトラフィックの大部分を占めることが一貫して示されています。
「HTTP/S」経由で配信されるトラフィックは、配信およびセキュリティサービスの観点では、一般に「アプリ」と見なされます。生成されるコンテンツがモダンアプリケーションと従来型アプリケーションのどちらからのものか、また静的か動的かは、その配信と保護に使用される多種多様なサービスにとって、ほとんど関係ありません。DNSなどのインフラストラクチャサービスでも、HTTP/S経由で提供される割合が増えています。Cloudflareによる業界推計では、現在、DNSトラフィックの約10~20%がHTTPS(DoH)経由で配信されていると一般に示されています。
そこで、「Webアプリ」ではなく、単に「Web」と呼ぶことにしましょう。
WAAPにおいてAPIは引き続き重要です。APIトラフィックは増加しており、現在APIが主流であることを示す情報源をすべて挙げるまでもありません。とはいえ、根拠が必要であれば、2021年の「RapidAPI State of APIs Report」では、多様なサービス全体で毎月数十億件ものAPIコールが行われていることが示されています。1か月を約260万秒として平均すると、これらの数値から、世界全体で平均しておよそ1秒あたり400,000件のAPIコールが行われていたことになります。
しかも、それは生成AIが急速に台頭する前、4年も前のことです。
ここで本記事の本題、つまりWAAPへのAIの組み込みについて取り上げます。
さて、重複は避けようと言ったばかりですし、AIの利用はほぼ例外なくAPI経由で行われるため、あえて取り上げる必要はないように思えるかもしれません。しかし、非決定的で主にテキストベースのコンテンツに対して、配信サービスとセキュリティサービスに求められる対応は大きく異なります。そのため、少なくとも現時点では、個別に取り上げるだけの重要性があります。
というのも、AI推論の保護に使用する予定の主要なデリバリーおよびセキュリティサービスは、なんと、WAAPに含まれるものとほぼ同じだからです。
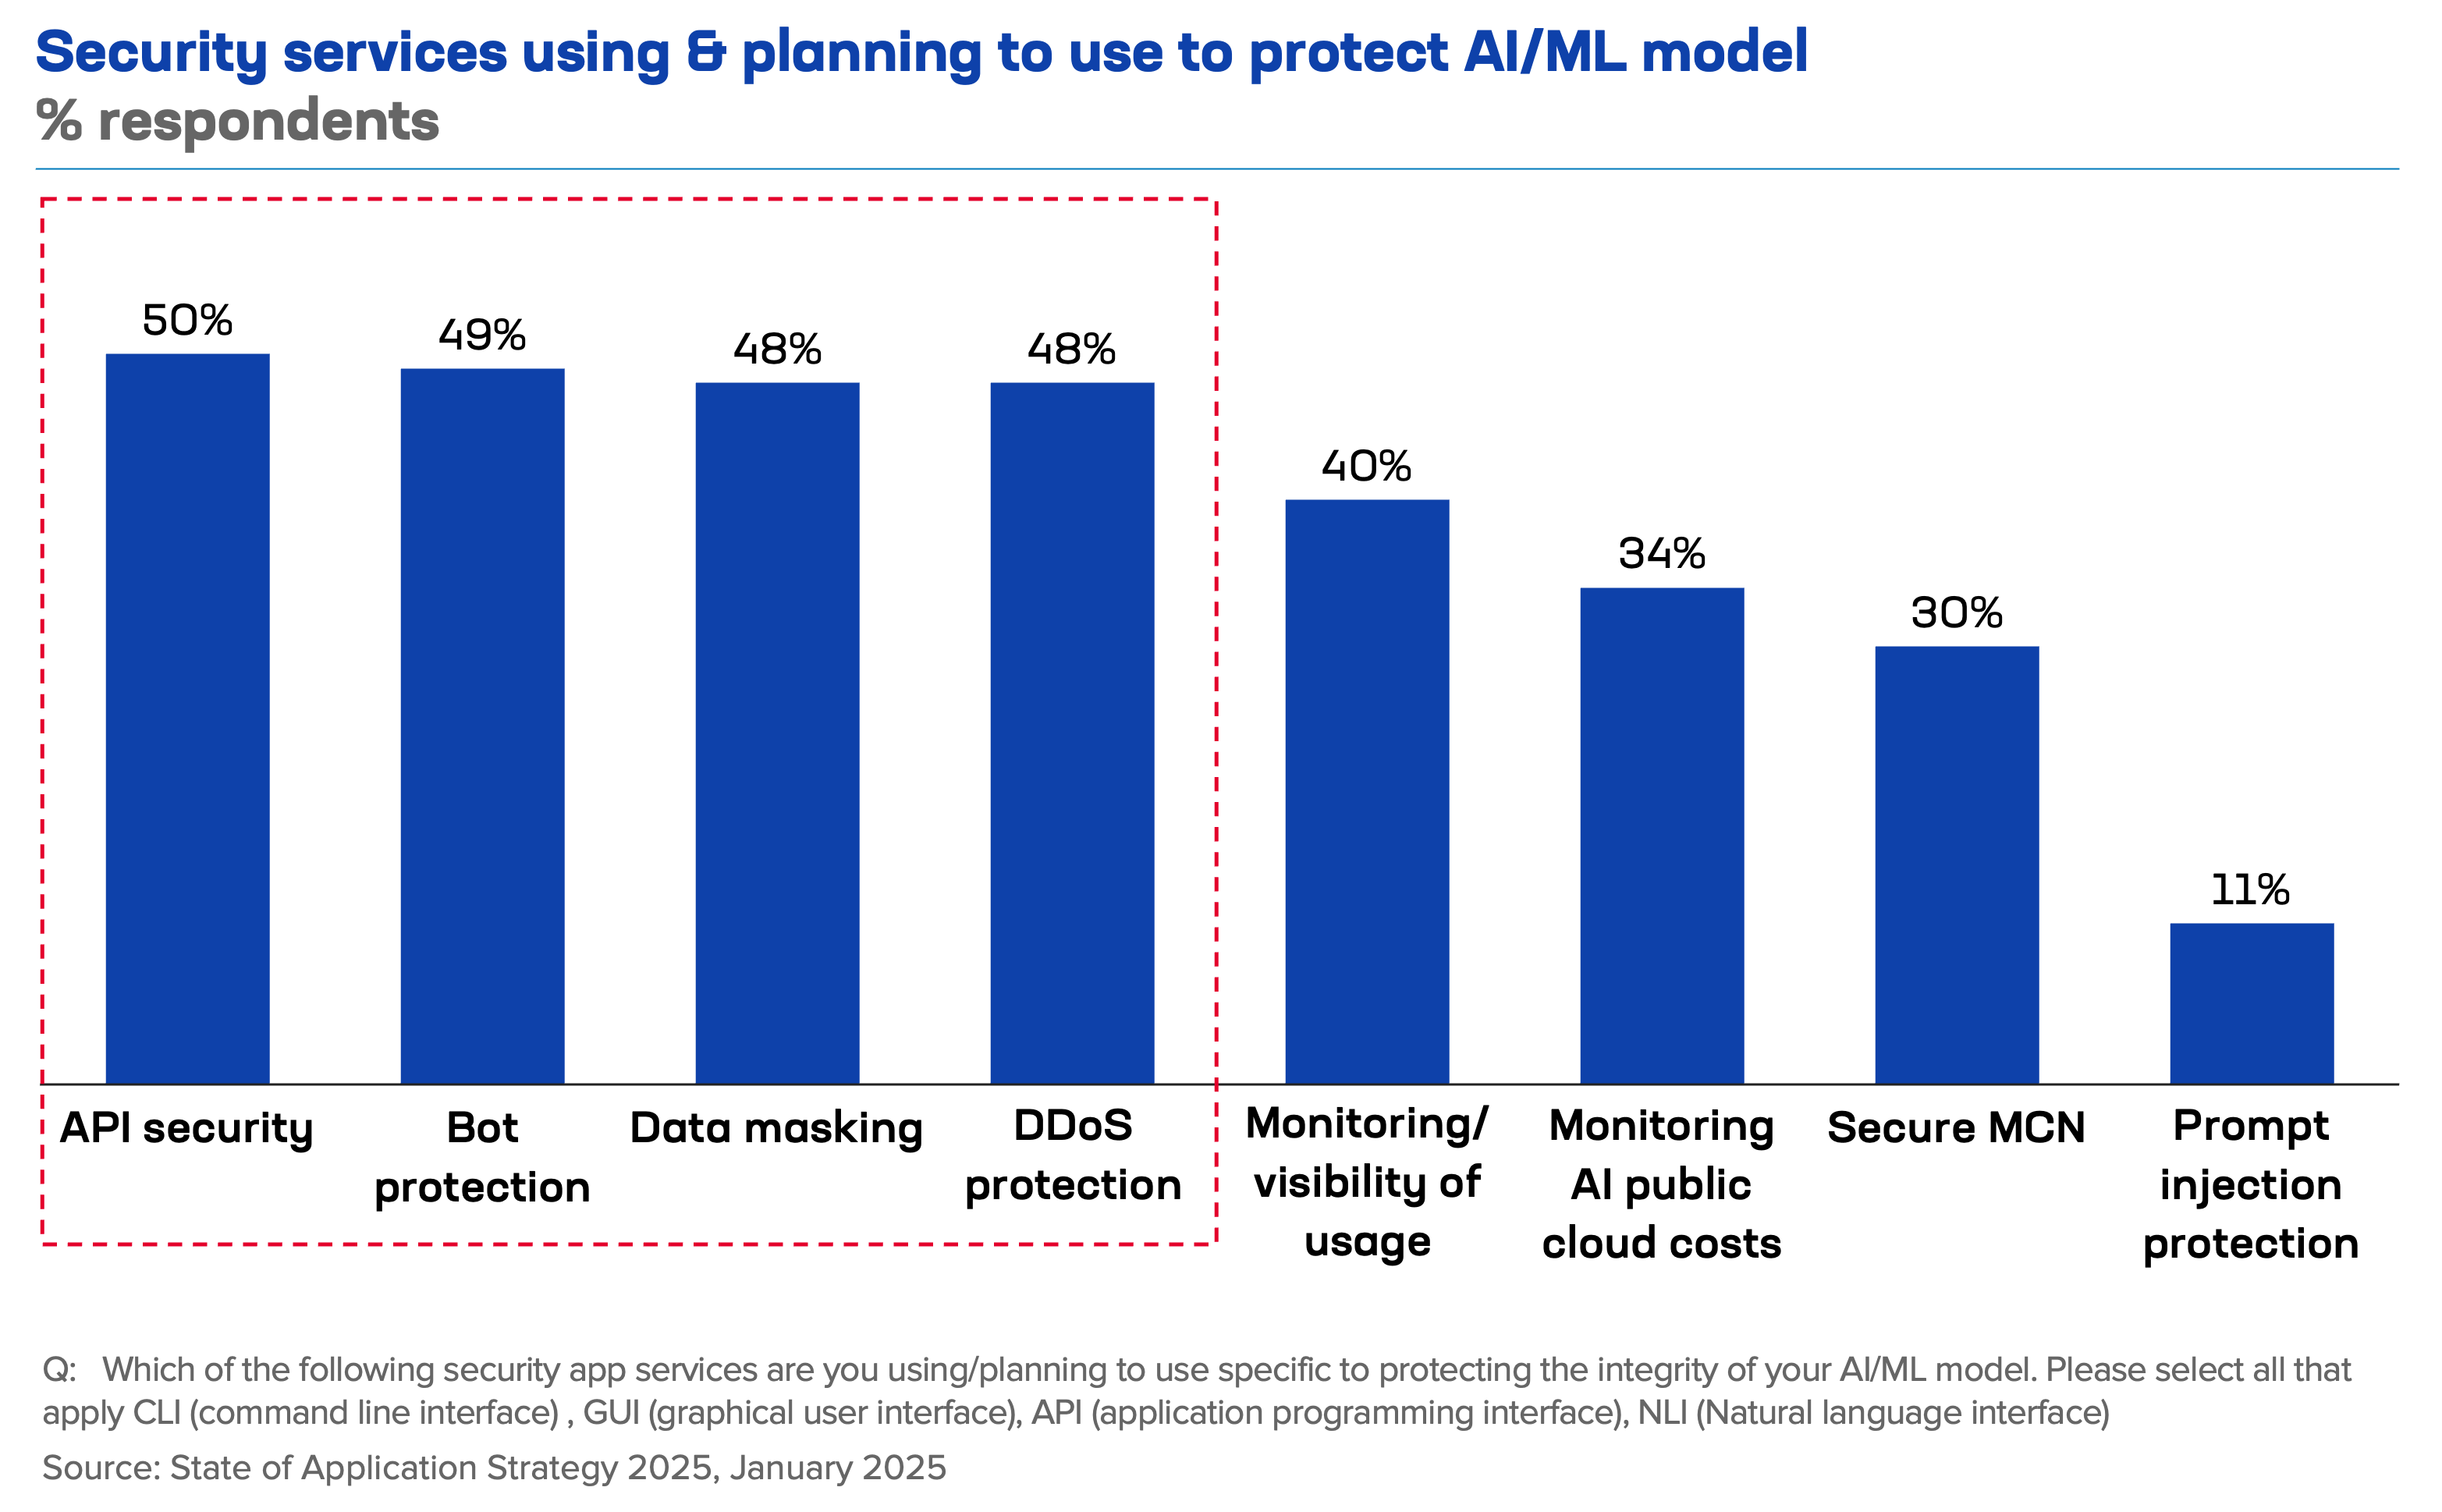
WAAPの定義に含まれるテクノロジーを使用してAI推論を保護する取り組みは、広く普及しています。
ここ1年で、AIゲートウェイという新たなセキュリティサービスが登場したことも見逃せません。AIゲートウェイは、プロンプトインジェクション、ジェイルブレイク、さらにはハルシネーションなど、AI固有の脆弱性に対処するために必要な保護機能をプロンプトとレスポンスに追加します。
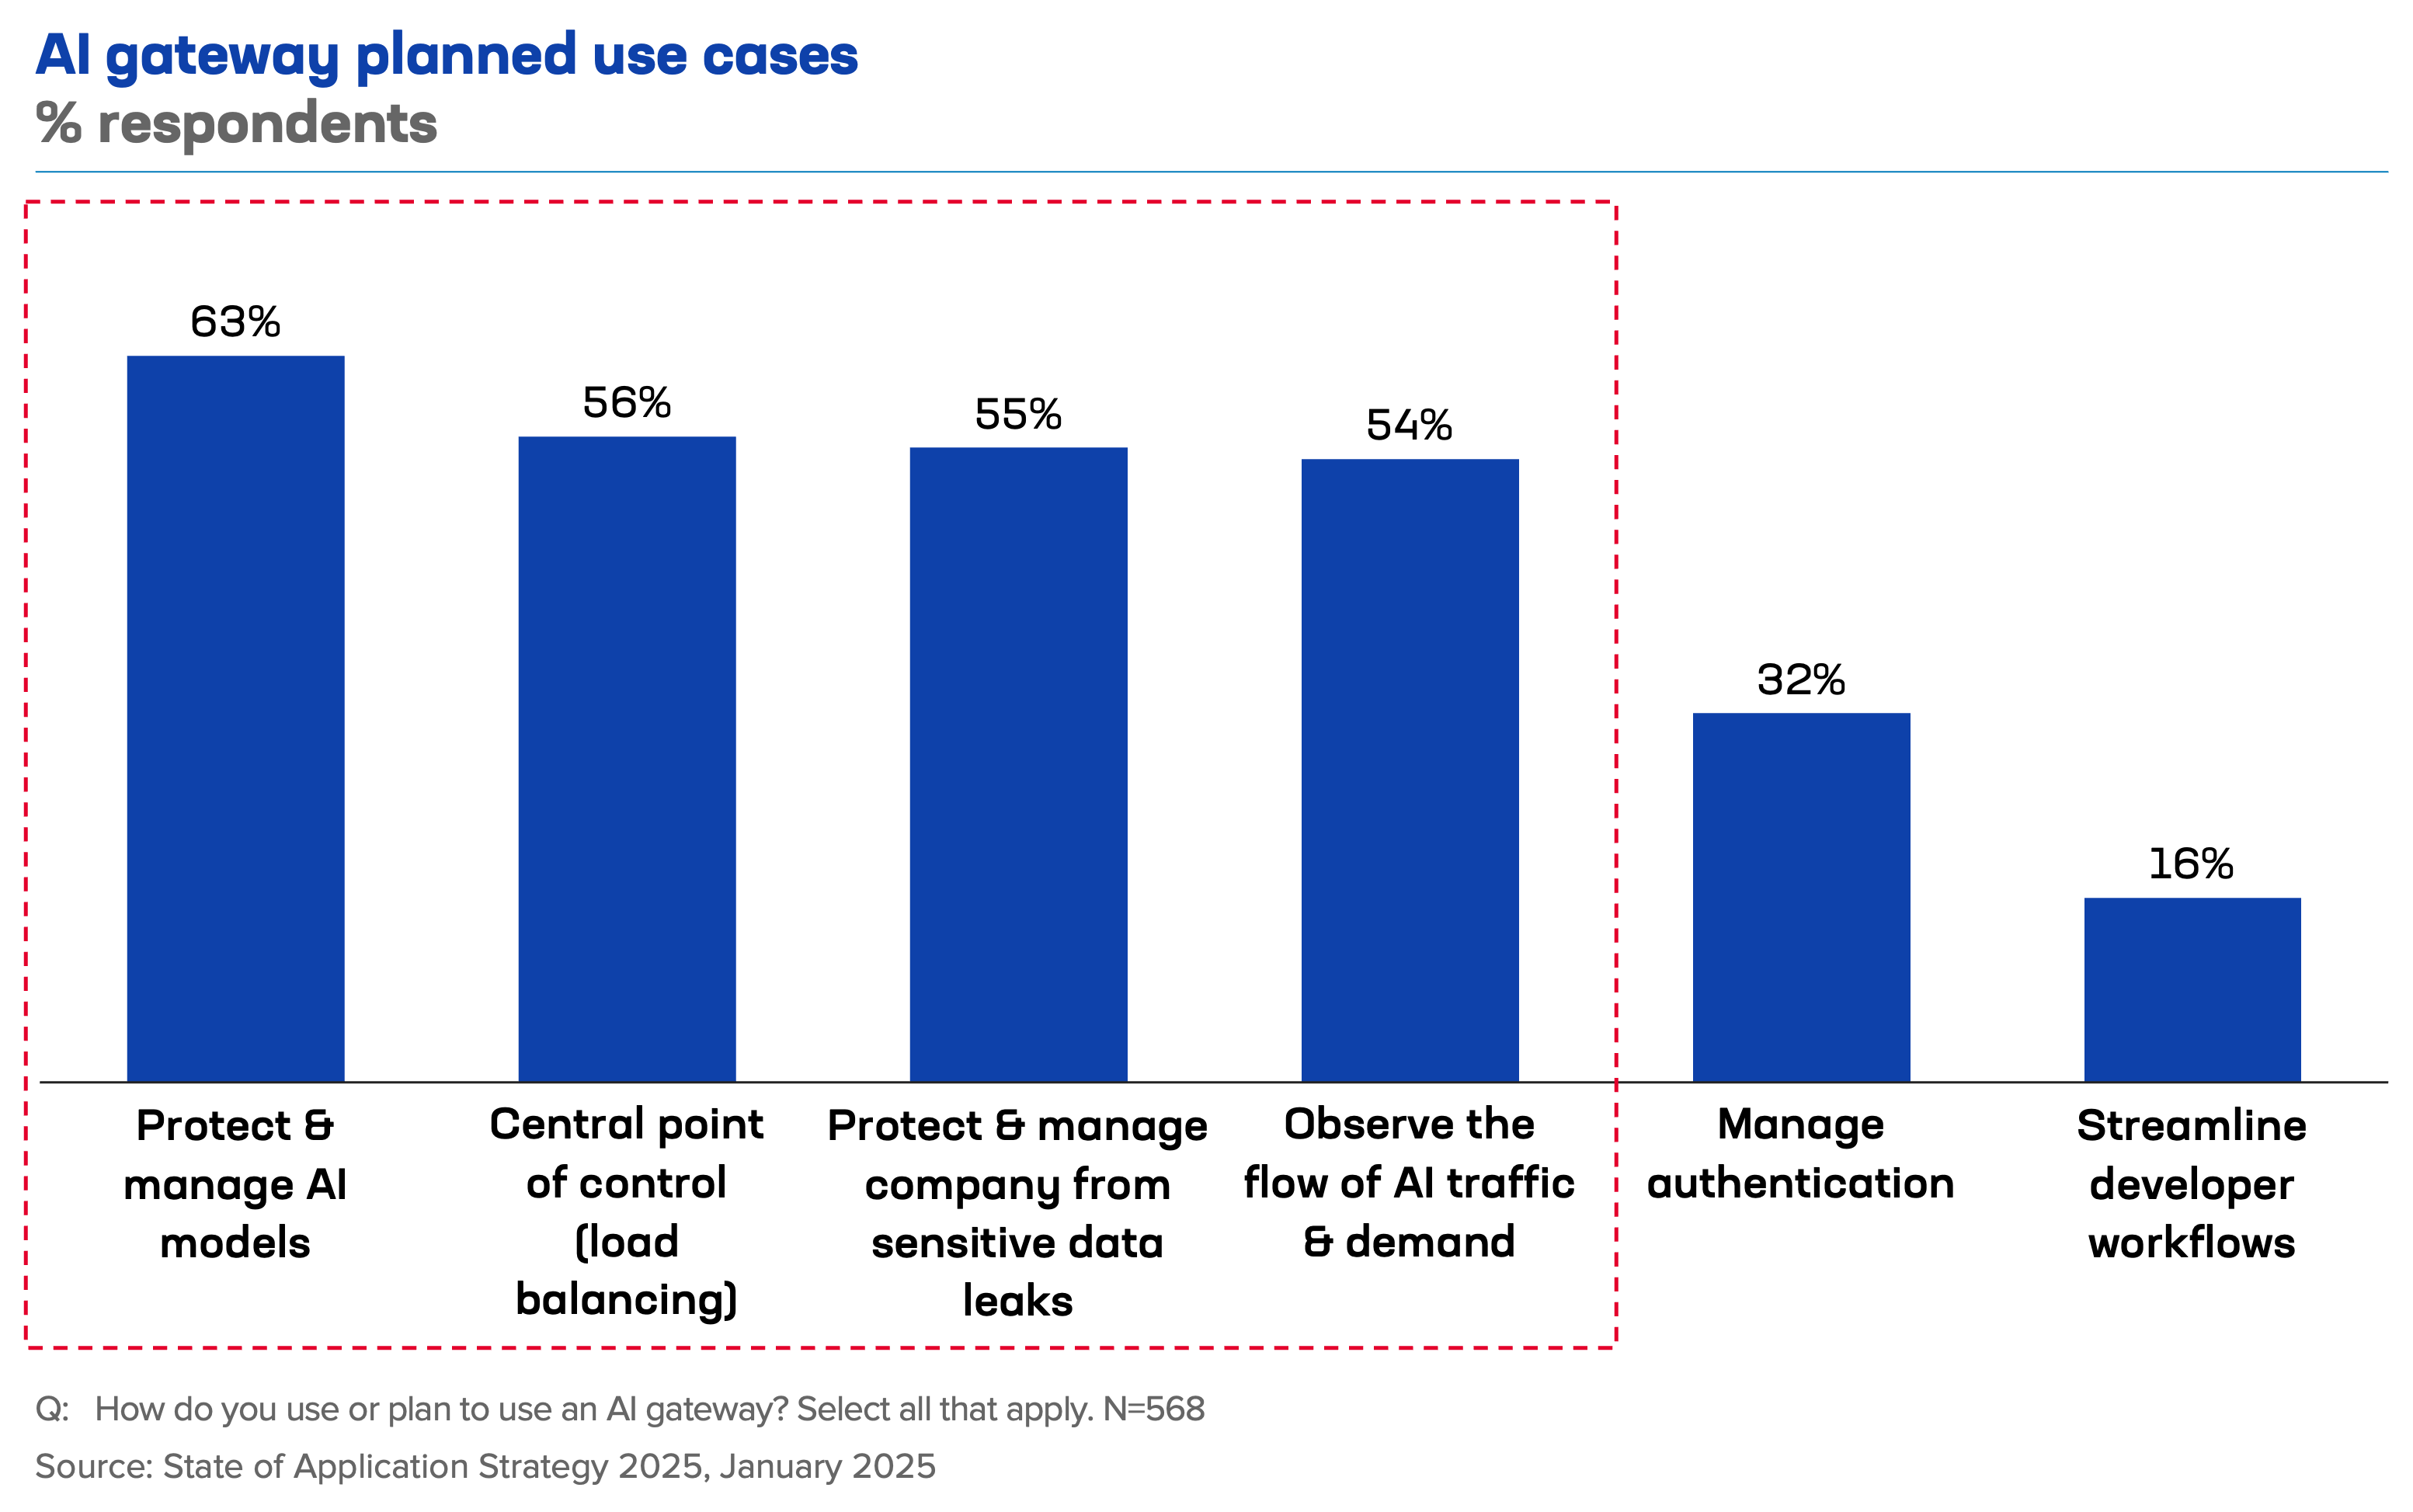
AIゲートウェイの利用と導入計画により、従来はWebおよびAPIトラフィックに使用されてきた配信サービスとセキュリティサービスが統合されます。
ただし、AIゲートウェイだけではモデルを保護するのに十分ではありません。APIにも固有の脅威があるためです。また、ボット管理やDDoS対策といったWAAPのコンポーネントは、先ほど説明した従来のWeb(つまりHTTP/S)に由来します。
では、データを見てみましょう。もちろん、アプリケーションデリバリおよびセキュリティサービスの導入状況についても尋ねました。
従来のWAAPテクノロジー4種すべてを導入している回答者の割合は94%であることがわかりました。
そして、従来型WAAPの4つのテクノロジーすべてに加えてAIゲートウェイを導入している回答者の割合は……もうお分かりでしょう。そう、さらに94%です。
つまり、組織はすでにこれらのテクノロジーを組み合わせて導入しています。AIモデルと推論サーバーを保護するには、レイヤー4からレイヤー7までのスタック全体を保護する必要があると認識しているためです。したがって、次の5つのサービスがすべて必要です。
- Webアプリケーションファイアウォール
- APIセキュリティ
- Bot管理
- DDoS防御
- AIゲートウェイ
したがって、WAAPはアプリとAPIだけに重点を置くのではなく、AIも対象に含めるよう進化する必要がある、という結論に至らざるを得ません。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事

SOAS 2025:足並みの乱れが凡庸さを招く
AI導入における方針の不一致は、非効率を招きます。セキュリティ、自動化、導入の各戦略を整合させ、AIの可能性を最大限に引き出す方法をご紹介します。

WebAssemblyが重要な理由
WebAssembly(Wasm)は、あらゆるプラットフォームで高性能なアプリケーションを実現する、ポータブルで高速かつセキュアなバイナリ命令セットです。

インフラストラクチャは依然として格好の攻撃経路
クラウドコンピューティングでは、APIやドラッグ&ドロップ式の設定ツールを活用し、ネットワークやインフラストラクチャを敬遠する人がそれらを直接扱わずに済むようにすることで、インフラストラクチャへの対応を不要にすることが長年追求されてきました。しかし、インフラストラクチャを無視することも、攻撃の主要な標的であるという事実を見過ごすこともできません。
堅牢なデータアーキテクチャがもたらす戦略的メリット
適切に構築されたデータアーキテクチャがもたらす効果は、業務プロセスの改善にとどまりません。戦略的な業務効率の向上、より深いビジネスインサイトの獲得、隣接するビジネス機会への展開にもつながり、これらすべてをより俊敏に実行できるようになります。
デジタルワークフローにおける不正検知には、データだけでは不十分
2019年には、業界全体でクレジットカード詐欺の試みが約25万件確認されました。これは約2分に1件の割合です。今日、不正を検知するには、デジタルワークフロー上のできるだけ多くのポイントから収集したデータを相互に関連付け、手作業によるデータ処理をはるかに上回る速度で分析する能力が求められます。