Bis 2035 werden die uns heute bekannten Managementkonsolen verschwinden und durch AIOps ersetzt, die die Bereitstellung und Sicherheit von Anwendungen nahtlos verwalten.
Wenn das dramatisch klingt, lesen Sie weiter und werfen Sie einen Blick auf die Ergebnisse des F5 State of Application Strategy Report 2025. Der Weg hin zu agentenbasierten Betriebsabläufen hat bereits begonnen. Im Jahr 2019 setzten lediglich 9 % der Befragten datengesteuerte Automatisierung ein. Im Jahr 2025 lässt bereits fast die Hälfte, nämlich 44 %, Daten darüber entscheiden, wann Skripte im laufenden Betrieb aufgerufen werden. Von dort ist es nur noch ein kleiner Schritt zum Einsatz von KI-Agenten, die diese Skripte erstellen und anschließend ausführen.
Vor diesem Hintergrund sind die Voraussetzungen für eine neue Ära geschaffen, in der KI künftig die zentrale Steuerungsebene für die Anwendungsbereitstellung und -sicherheit bilden wird.
Ja, ich habe gesagt, was ich gesagt habe.
Die sich wandelnde Landschaft der Anwendungsbereitstellung
Die Anwendungsbereitstellung als Disziplin war schon immer dynamisch und hat sich parallel zu Veränderungen bei Anwendungsarchitekturen, Infrastruktur und Benutzererwartungen weiterentwickelt. Der Übergang von monolithischen Architekturen zu Microservices setzte traditionelle Managementansätze unter beispiellosen Druck und zwang Unternehmen dazu, ihren Umgang mit Komplexität und Skalierung neu zu bewerten. Das Anwendungsportfolio von Unternehmen ist inzwischen stark von modernen Anwendungen geprägt: 53 % der Anwendungen werden als modern eingestuft – ein Anteil, der mit der zunehmenden Einführung von KI weiter steigen dürfte.
Virtualisierung, Container und Clouds – einst neuartig – sind heute Grundvoraussetzungen. Mit ihnen ging eine stetig wachsende Abhängigkeit von Automatisierung einher. Der Sprung von automatisierten Skripten hin zu KI-gestützten Entscheidungen ist schlicht und einfach der nächste logische Entwicklungsschritt.
Die diesjährige Studie verdeutlicht einen entscheidenden Wandel: Fast die Hälfte der Befragten gab an, KI für die Erstellung von Richtlinien und für operative Entscheidungen einsetzen zu wollen. Und sie fühlen sich damit wohl: 99 % erklärten, dass sie damit einverstanden sind, wenn KI mindestens eine operative Funktion selbstständig ausführt.
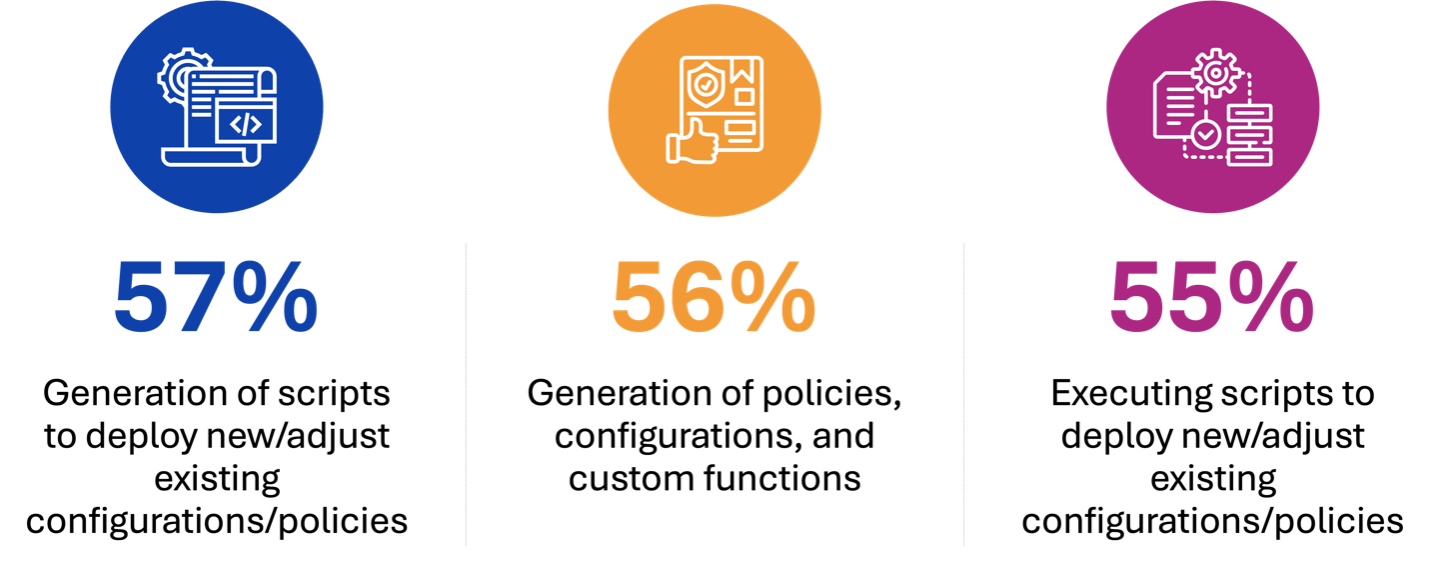
Die Befragten wünschen sich mit großer Begeisterung, dass generative KI in ihrem Namen Maßnahmen zur Verwaltung der Anwendungsbereitstellung und -sicherheit ergreift.
Es ist offensichtlich, dass Unternehmen ineffiziente Arbeitsabläufe, uneinheitliche Konsolen und die Komplexität der Arbeit mit APIs leid sind. Daher wächst der gemeinsame Wunsch nach einer einzigen, KI-gestützten Benutzeroberfläche, die in mehreren Umgebungen eingesetzt werden kann.
Tschüss, Konsole. Hallo, AIOps.
Warum steht die Managementkonsole kurz vor dem Aus? In einer hybriden Multicloud-Welt müssen Betriebsteams mit einer Vielzahl von Umgebungen, Tools und Dashboards jonglieren.
Seit fast einem Jahrzehnt stellen wir dieselbe Frage zu den Schwierigkeiten bei der Bereitstellung und Absicherung von Anwendungen in Multicloud-Umgebungen. Die drei häufigsten Antworten haben sich kaum verändert: die Komplexität von APIs und Tools, Probleme mit der Anwendungsleistung und die Migration von Anwendungen zwischen Clouds.
Diese Fragmentierung erhöht das Risiko von Fehlkonfigurationen, schleichenden Compliance-Abweichungen und blinden Flecken in der Sicherheit. Kommen dann noch Microservices hinzu, die über kurzlebige Netzwerke kommunizieren, sowie eine stetig wachsende Zahl von APIs, ist das operative Chaos vorprogrammiert.
Konkret haben wir die Befragten in diesem Jahr gebeten, nur die beiden wichtigsten Punkte auszuwählen, um genauer einzugrenzen, was sie wirklich frustriert. Selbst wir waren von den Ergebnissen etwas überrascht: 53 % der Befragten nennen uneinheitliche Sicherheitsrichtlinien über mehrere Clouds hinweg als größten Frustfaktor, dicht gefolgt von uneinheitlichen Bereitstellungsrichtlinien mit 47 %.
Hier kommt AIOps ins Spiel – ein Ansatz, der Automatisierung, Analysen und KI-gestützte Orchestrierung kombiniert, um Anwendungsdienste aufrechtzuerhalten und zu optimieren. AIOps verspricht, Observability-Daten zu vereinheitlichen, Sicherheitsrichtlinien zu integrieren und eine konsistente Governance über alle Umgebungen hinweg durchzusetzen. Anstatt sich durch mehrere Konsolen zu klicken, interagieren die Verantwortlichen mit einem einzigen intelligenten System, das natürliche Sprache versteht, Empfehlungen ausspricht und Aufgaben mit minimaler Aufsicht ausführt. Mehr als die Hälfte der Unternehmen möchte KI einsetzen, um Bereitstellungsrichtlinien automatisch an Service-Level-Ziele anzupassen – ein klares Zeichen dafür, dass das Vertrauen in automatisierte Entscheidungen wächst.
Der Weg zu einer KI-gesteuerten Steuerungsebene
Ein grundlegender Paradigmenwechsel besteht darin, dass KI künftig die zentrale Steuerungsebene für die Anwendungsbereitstellung und -sicherheit bilden wird. Das bedeutet, dass das „Gehirn“ Ihrer Infrastruktur – also der Ort, an dem Daten über Anwendungen und APIs von Benutzern, Systemen und Netzwerken verarbeitet werden – eine KI-Plattform sein wird, die nicht nur Analysen durchführt, sondern auch Anpassungen in Echtzeit vornimmt.
Damit dies funktioniert, benötigen Unternehmen saubere, konsistente Datenströme und robuste Governance-Frameworks. Eine KI ist nur so gut wie die Daten, die sie verarbeitet. Deshalb rückt die durchgängige Observability wieder stärker in den Fokus: die kontinuierliche Überwachung physischer, virtueller und cloudbasierter Ressourcen. Sobald die Daten vereinheitlicht sind, kann die KI Muster erkennen – etwa einen plötzlichen Anstieg des Datenverkehrs oder verdächtiges Nutzerverhalten – und sofort reagieren, indem sie die Lastverteilung neu konfiguriert, Firewall-Regeln anpasst oder zusätzliche Ressourcen bereitstellt.
Auch Sicherheit ist längst kein nachträglicher Gedanke mehr. KI-gestützte Sicherheit umfasst dynamische, kontextbezogene Richtlinien, die sich in Echtzeit anpassen. Weist beispielsweise eine Anomalie auf einen potenziellen Angriffsvektor hin, kann die KI sofort zusätzliche WAF-Regeln anwenden oder die API-Sicherheit verschärfen, ohne auf einen manuellen Eingriff warten zu müssen.
Dynamik aufbauen bis 2035
Wir sehen bereits, wie AIOps branchenübergreifend erste Früchte trägt.
Dieser Wandel wird nicht über Nacht stattfinden. Er erfordert kulturelle und operative Veränderungen, insbesondere in Bezug auf Vertrauen und Governance. Unternehmen, die frühzeitig auf KI-gestützte Abläufe setzen, werden jedoch voraussichtlich von einem geringeren Betriebsaufwand, schnelleren Reaktionszeiten und einer stärkeren Sicherheitsposition angesichts sich ständig weiterentwickelnder Bedrohungen profitieren.
Bis 2035 wird uns die Vorstellung, uns manuell durch die Registerkarten einer Verwaltungskonsole zu klicken, um Anwendungen bereitzustellen oder abzusichern, so antiquiert vorkommen wie Einwahlmodems und Disketten. AIOps wird zum Standard werden. Wir können entweder an überholten Verwaltungsmodellen festhalten oder uns auf eine Zukunft vorbereiten, in der KI als Entscheidungsträger, Wächter und Steuerungsinstanz für alles rund um Anwendungen fungiert. Die Zahlen – und die Dynamik dahinter – sprechen für sich.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

Ein umfassender Leitfaden zur Bereitstellung und Sicherheit von KI-Anwendungen
Entdecken Sie optimale Strategien für die Absicherung und Bereitstellung von KI-Anwendungen.
KI zulassen und einführen? Lehren aus der Public Cloud
Die Einführung von KI steht unmittelbar bevor und könnte entscheidend sein, um wettbewerbsfähig zu bleiben. Daher muss die IT-Sicherheit proaktiv handeln und der KI-Einführung schon jetzt einen Schritt voraus sein, um sie auf einen risikogerechten Weg zu lenken.
Stand der Anwendungsstrategie 2022: Zeit für die Modernisierung des Betriebs
Es ist deutlich geworden, dass Unternehmen ihren Fokus erneut auf die Geschäftsfunktionen richten müssen, um die Dynamik ihrer digitalen Transformation aufrechtzuerhalten. Kundenerlebnisse haben zwar weiterhin Priorität, doch auch Geschäftsfunktionen wie Recht, Personalwesen und Finanzen müssen digitalisiert werden. Das bedeutet, dass CIOs das Steuer übernehmen, während sich die digitale Transformation von der Modernisierung von Anwendungen hin zur Modernisierung von Betriebsabläufen verlagert.
F5s Weg zu einer vielseitigen Plattform für Anwendungsanalysen
F5 bietet heute die umfassendsten Anwendungsdienste entlang des gesamten Weges vom Code bis zum Kunden. Künftig werden wir verstärkt auf Anwendungstelemetrie und -analysen setzen, damit unsere Kunden wertvolle Erkenntnisse über ihre Anwendungen, Geschäftsabläufe und Benutzererlebnisse gewinnen können. Beim Ausbau unserer Cloud-Analysefunktionen werden wir ML und KI noch stärker nutzen, um unsere Kunden bei der Verbesserung ihrer Geschäftsdienste zu unterstützen.
Telemetrie: Eine andere Art von Daten
Verwenden wir den Begriff „Telemetrie“ nur, weil er attraktiver klingt als „Daten“? Letztlich sind sowohl Daten als auch Telemetrie strukturierte Informationseinheiten. Es ist kein Verbrechen, die Begriffe synonym zu verwenden. Doch wenn man es genau nimmt, gibt es einen Unterschied. Und dieser Unterschied wird immer wichtiger werden, je weiter Unternehmen in die Datenökonomie vordringen.
MTTR bedeutet nicht „Mean Time to Reboot“
„Schnell scheitern“ lautet heute das Mantra für mehr Geschwindigkeit. Ob in DevOps oder im Geschäftsleben: Wer in einer digitalen Wirtschaft agiert, muss eine möglichst perfekte Verfügbarkeit gewährleisten.