セキュリティ担当者が対応に苦慮するスピードには、2つの種類があります。1つ目はパフォーマンスに関するもので、リクエストに迅速に応答する必要性と、ユーザーと企業資産の両方を悪用から保護する必要性とのバランスを取ることです。これは主にリスク管理上の課題です。F5が昨年の年次調査で明らかにしたように、実際、最も多くの組織が、一定のパフォーマンス向上と引き換えにセキュリティを犠牲にすることをいとわないと回答しています。
しかし、セキュリティ担当者とその支援先企業が直面する「スピード」の課題は、もう1つあります。それは、新たな脅威に対処するスピードです。たとえば、脆弱性を悪用するゼロデイ攻撃や、突如としてネットワーク、アプリケーション、APIを標的にするDDoS攻撃です。
他の業界調査から、脆弱性へのパッチ適用では、発見から解消までに大きな時間差があり、その間、企業が攻撃を受けるリスクにさらされることが分かっています。また、DDoS攻撃に対処するための適切なポリシーを、適切なシステムやサービスに適用するにも時間がかかる場合があります。デジタルビジネスの世界では、その時間が実際の金銭的損失につながります。
そのため、F5の「State of Application Strategy 2023」調査で、Security as a Service(SECaaS)を導入する理由を回答者に尋ねた際、その結果は特に意外なものではありませんでした。
圧倒的に多かった回答は「スピード」でした。
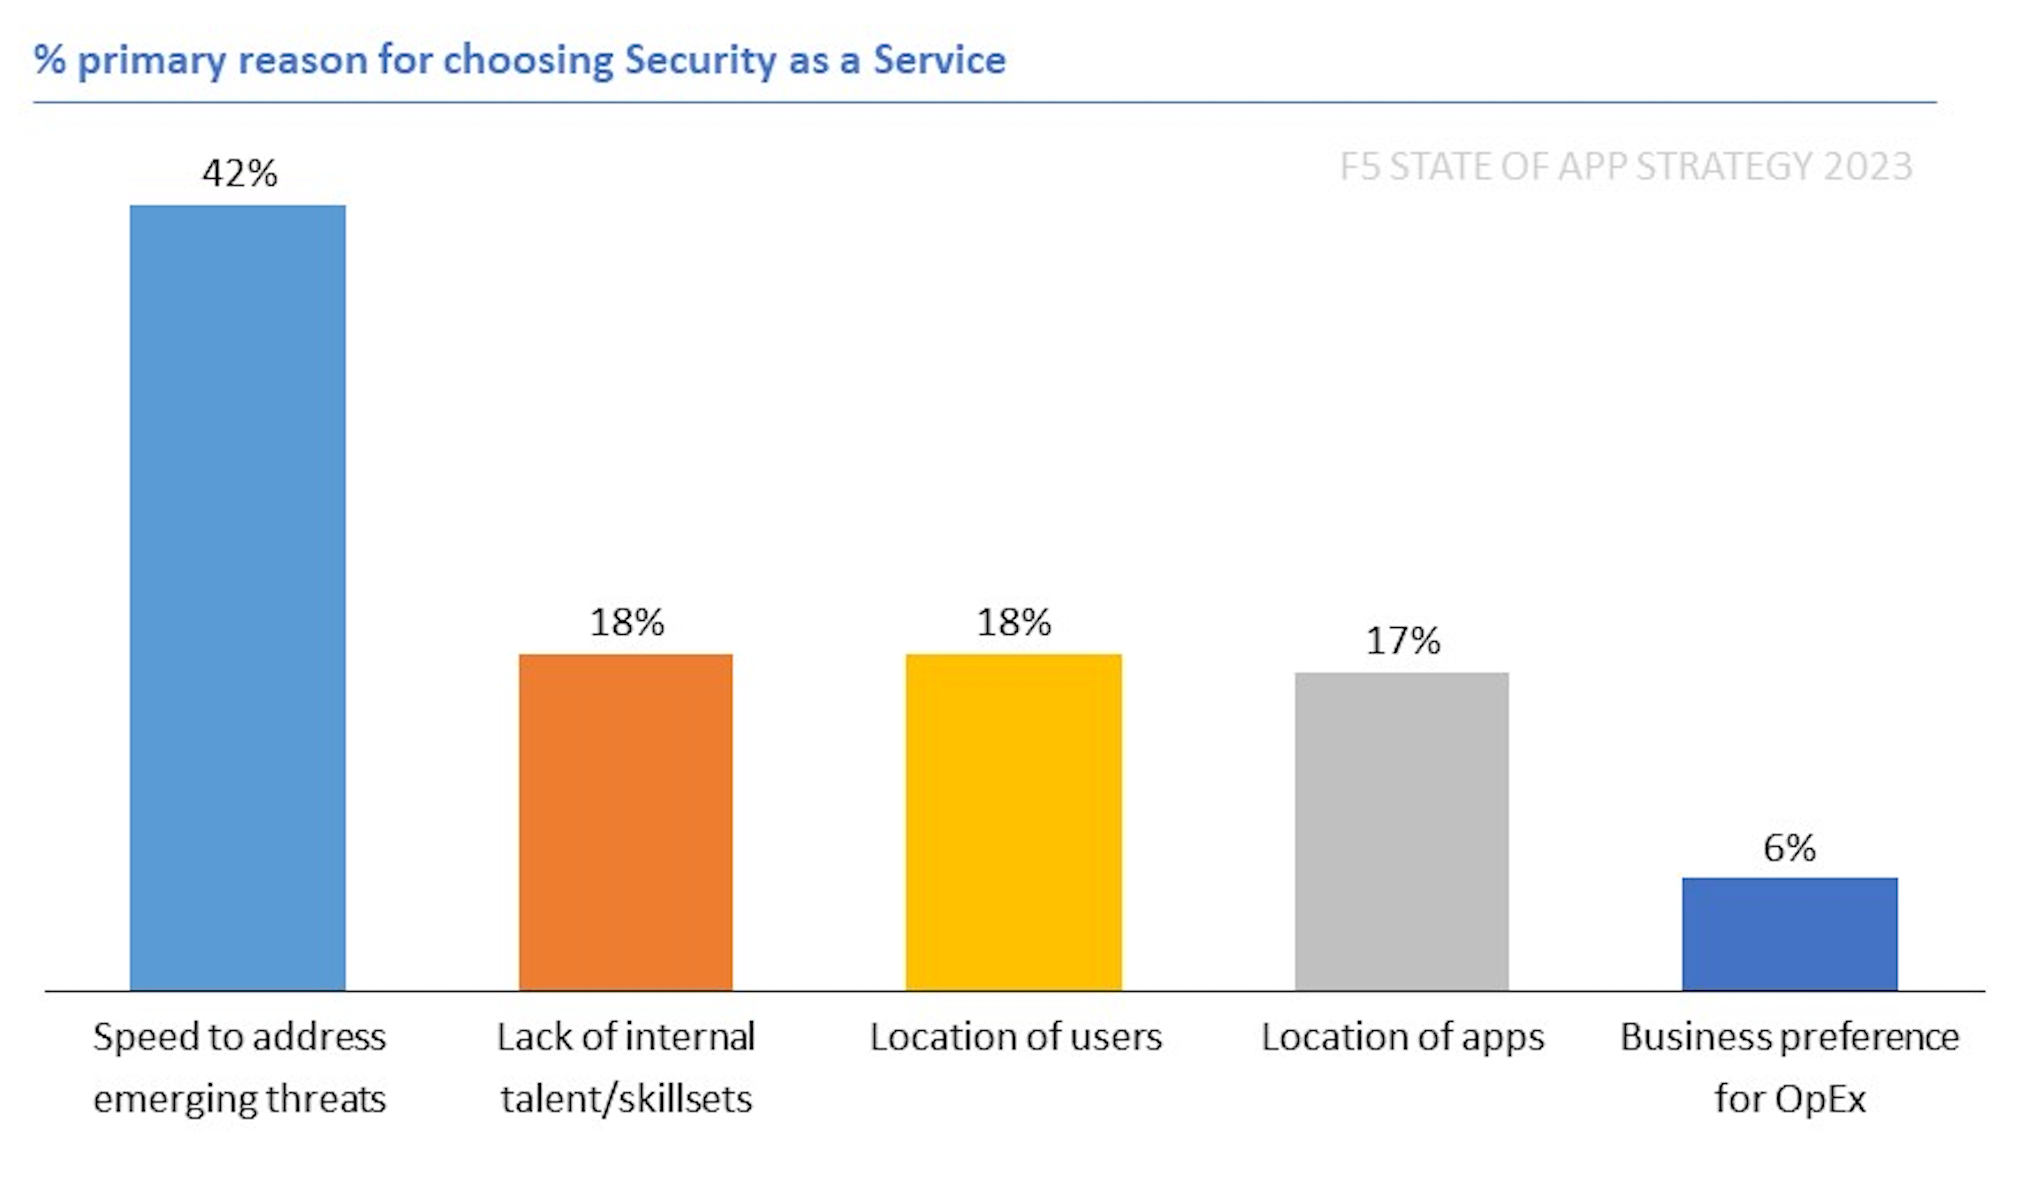
こうしたスピードへのニーズは、ワークロードのデプロイ先に関する意思決定にも影響を及ぼしています。本調査を実施してきた9年間で初めて、セキュリティサービスのオフプレミスへのデプロイ率(36%)がオンプレミス(35%)をわずかに上回りました。ほかのアプリケーションデリバリサービスのカテゴリーでは、両者の比率は拮抗すらしていません。しかし、セキュリティはどうでしょうか。パブリッククラウドへのデプロイやサービスとしての利用が増えています。
また、回答者がエッジへの導入を計画しているワークロードの種類を見ると、セキュリティサービスのワークロードを導入予定の回答者が、SECaaSを採用する最大の理由として「新たな脅威に迅速に対処できること」を挙げたのも、当然と言えるでしょう。
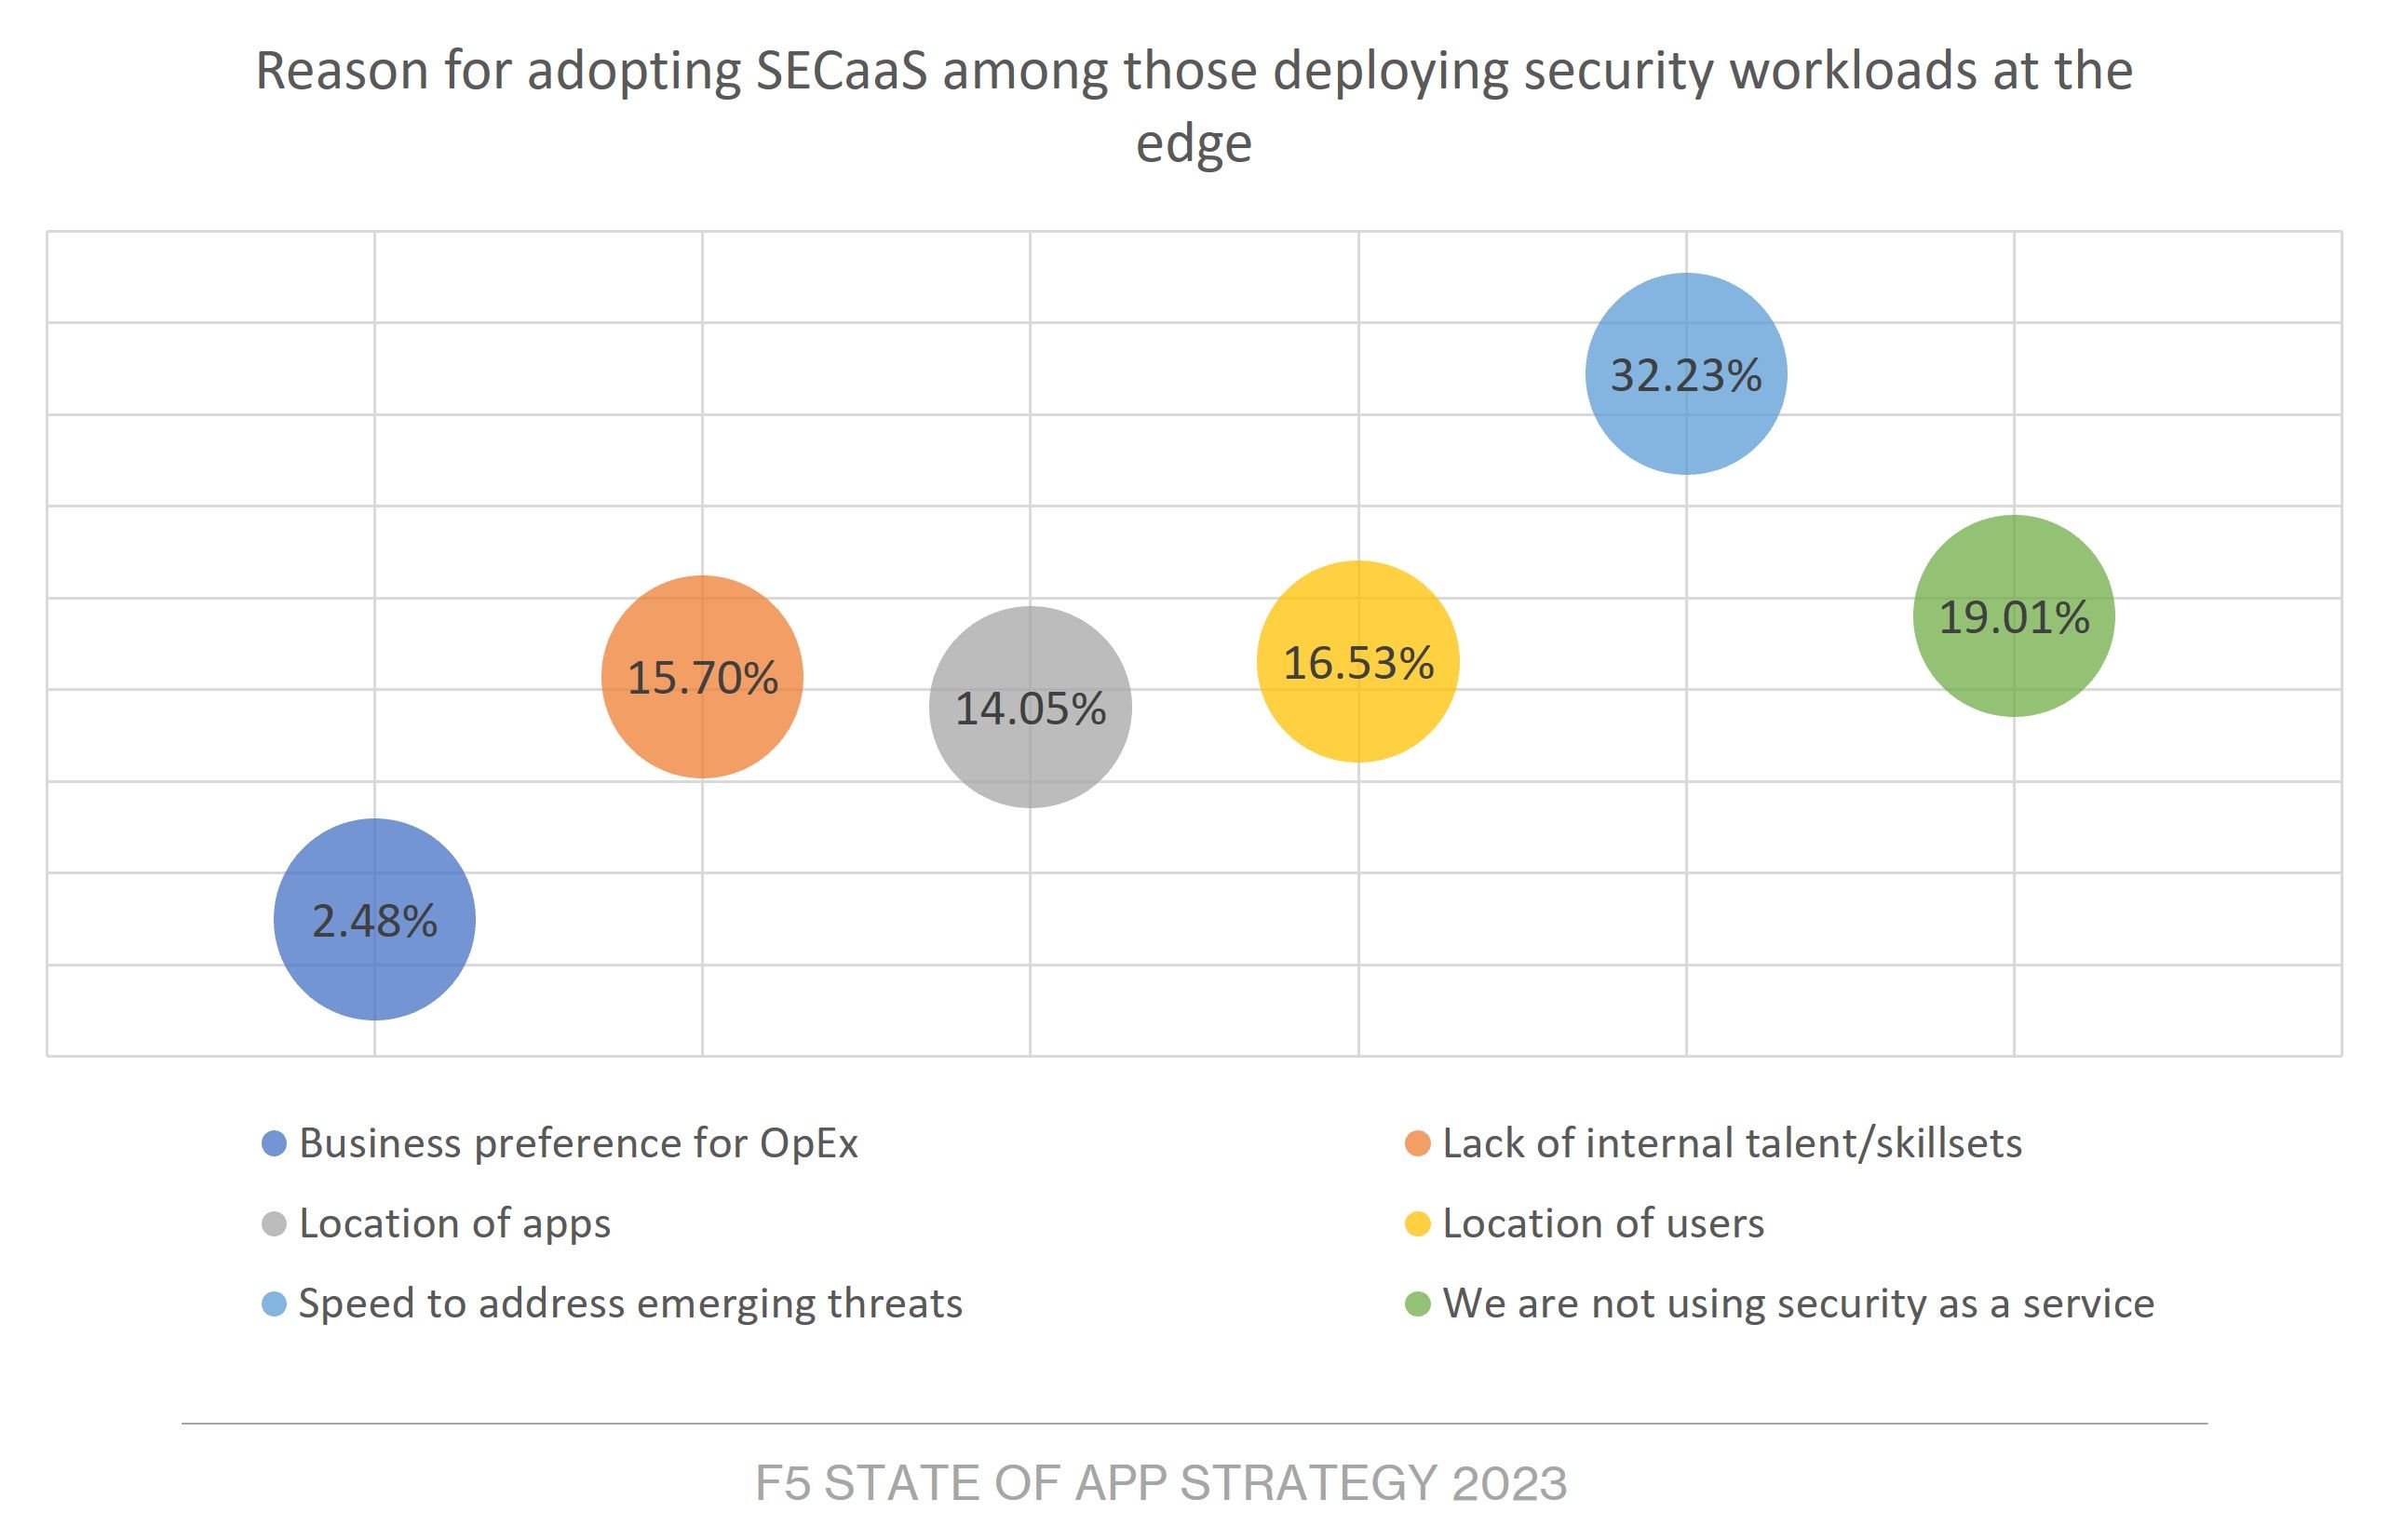
ここまでの内容は、どれも意外なことではありません。従来型かエッジ型かを問わず、SECaaSを導入する運用上のメリットの1つは、プロバイダーが新たな脅威に迅速に対処できることです。また、パフォーマンスの向上にもつながります。ユーザーになりすます悪意ある攻撃者も含め、ユーザーに近い場所へセキュリティサービスを移すことで、脅威をより早期に検知して無力化し、標的となるアプリ、API、サービスに過剰な負荷がかかるのを防ぎます。
ご存じのとおり、運用上の第2の公理は「負荷が増大すると、パフォーマンスは低下する」です。そのため、ユーザーとアプリ/APIの間のクリティカルパスにあるサービスやシステムが攻撃によって突然処理能力を超えると、対処しようとして負荷が増大します。負荷が増大すると……パフォーマンスは低下します。
攻撃の検知と無力化をエッジで担うことで、企業は、新たに発生する攻撃への対応時間と、アプリおよびAPIのリアルタイムパフォーマンスという、2つの「スピード」面のメリットを効果的に得られます。
ただし、すべてのセキュリティ機能が「as a service」やエッジでの提供に適しているわけではありません。一方、DDoSやWAAPなどの保護では、「as a service」やエッジでの提供は、運用とランタイムという2つの側面でスピードを最適化するうえで、非常に有効な選択肢です。これが、デジタルサービスの設計において、アプリケーションデリバリとセキュリティの両方を設計段階から考慮することが、ますます重要になっている理由の1つです。
その実現に向けて組織が採用している方法の1つが、セキュリティに対するプラットフォームアプローチです。ここでは詳しく触れませんが、このトピックに関する調査結果は、F5の「2023年版アプリケーション戦略の現状レポート」でご覧いただけます。
どうぞ安全にお過ごしください。
著者について

Lori MacVittieは、F5のOffice of the CTOに所属するDistinguished Engineer兼Chief Evangelistであり、アプリケーションデリバリ、自動化戦略、インフラストラクチャに関する深い専門知識を有しています。AIエージェントのガードレール策定、脆弱なマルチクラウドアーキテクチャの分析、スケーラブルなシステムの限界の検証など、複雑な事柄を明快にすることで知られています。アプリケーション開発、ITアーキテクチャ、ネットワークおよびシステム運用の分野で、30年以上にわたる業界経験を有しています。F5入社前は、受賞歴のあるテクノロジー編集者として活躍していました。 MacVittieはコンピューターサイエンスの修士号を取得しており、セキュリティ、クラウド、エンタープライズアーキテクチャにわたる分野で多数の著作を発表しています。また、テーブルトークゲームとビデオゲームをこよなく愛し、チーズについては遠慮なく強いこだわりを語ります。
Lori Mac Vittieのその他のブログ記事関連するブログ記事
SOAS 2025:足並みの乱れが凡庸さを招く
AI導入における方針の不一致は、非効率を招きます。セキュリティ、自動化、導入の各戦略を整合させ、AIの可能性を最大限に引き出す方法をご紹介します。
WebAssemblyが重要な理由
WebAssembly(Wasm)は、あらゆるプラットフォームで高性能なアプリケーションを実現する、ポータブルで高速かつセキュアなバイナリ命令セットです。

インフラストラクチャは依然として格好の攻撃経路
クラウドコンピューティングでは、APIやドラッグ&ドロップ式の設定ツールを活用し、ネットワークやインフラストラクチャを敬遠する人がそれらを直接扱わずに済むようにすることで、インフラストラクチャへの対応を不要にすることが長年追求されてきました。しかし、インフラストラクチャを無視することも、攻撃の主要な標的であるという事実を見過ごすこともできません。
堅牢なデータアーキテクチャがもたらす戦略的メリット
適切に構築されたデータアーキテクチャがもたらす効果は、業務プロセスの改善にとどまりません。戦略的な業務効率の向上、より深いビジネスインサイトの獲得、隣接するビジネス機会への展開にもつながり、これらすべてをより俊敏に実行できるようになります。
デジタルワークフローにおける不正検知には、データだけでは不十分
2019年には、業界全体でクレジットカード詐欺の試みが約25万件確認されました。これは約2分に1件の割合です。今日、不正を検知するには、デジタルワークフロー上のできるだけ多くのポイントから収集したデータを相互に関連付け、手作業によるデータ処理をはるかに上回る速度で分析する能力が求められます。