Wenn der diesjährige State of Application Strategy Report eines deutlich macht, dann, dass die Programmierbarkeit der Datenebene kein Luxus mehr ist, sondern für die moderne Anwendungsbereitstellung und -sicherheit unverzichtbar ist.
Die Zeiten, in denen statische, vorkonfigurierte Systeme den sich wandelnden Anforderungen von Anwendungen gerecht werden konnten, sind vorbei. Die Daten zeigen, dass Unternehmen auf programmierbare Datenebenen setzen, um alles von der Verarbeitung eingehender Anfragen bis hin zur Anpassung des ausgehenden Datenverkehrs abzudecken – und dafür möchten sie vertraute Programmiersprachen verwenden.
Schauen wir uns das genauer an.
Was ist die Programmierbarkeit der Datenebene?
Stellen wir zunächst sicher, dass wir alle über dasselbe sprechen.
Datenebenenprogrammierbarkeit bezeichnet die Möglichkeit, die Verarbeitung, Überprüfung und Absicherung des Netzwerkverkehrs in Echtzeit individuell anzupassen und zu steuern. Dadurch können Netzwerke schnell auf neue Bedrohungen reagieren und dynamisches Routing sowie eine optimierte Anwendungsbereitstellung durch benutzerdefinierte Logik und Automatisierung ermöglichen.
Beispielsweise kann die Programmierbarkeit der Datenebene dazu genutzt werden, HTTP-Header einzufügen, die Observability (Traces) ermöglichen, nach schädlichen Inhalten zu suchen und „bösartige Bots“ zu identifizieren. Bei einer ausreichend robusten Implementierung kann die Programmierbarkeit der Datenebene als benutzerdefinierter Dienst und Orchestrierungswerkzeug fungieren, um Anfragen anhand des Inhalts der Anfrage an die richtige Stelle weiterzuleiten.
Den Möglichkeiten der Programmierbarkeit der Datenebene sind buchstäblich keine Grenzen gesetzt. Daher haben wir nach gängigen Anwendungsfällen und Funktionen gefragt, um herauszufinden, was die Branche für wichtig hält.
Programmierbarkeit: Prioritäten und Herausforderungen
Wir haben Unternehmen gebeten, die Bedeutung verschiedener programmierbarer Funktionen für den eingehenden und ausgehenden Datenverkehr zu bewerten. Das haben sie uns mitgeteilt:
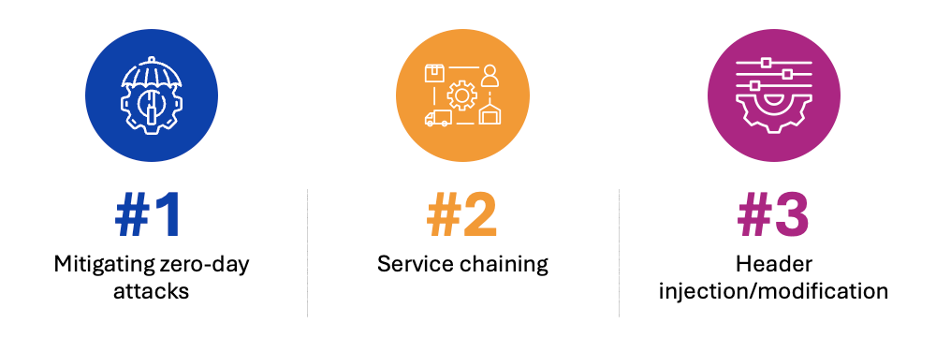
Die Befragten stuften die Abwehr von Zero-Day-Angriffen als wichtigste Funktion der Programmierbarkeit der Datenebene ein, dicht gefolgt von Service Chaining und Header Injection.
Die wichtigsten programmierbaren Funktionen für eingehenden Datenverkehr waren:
- Abwehr von Zero-Day-Bedrohungen (51 %)
- Serviceverkettung (40 %)
- Header-Injection (33 %)
- Dynamisches App-/API-Routing (31 %)
Unternehmen räumen Sicherheit und Kontrolle am Netzwerkrand eindeutig Priorität ein. So stellen sie sicher, dass Bedrohungen abgewehrt und Datenströme dynamisch weitergeleitet werden, um Leistung und Schutz zu optimieren.
Auf der ausgehenden Seite gehörten zu den wichtigsten Funktionen:
- Verhinderung von Datenverlusten (DLP) (38 %)
- Header-Injection (37 %)
- Protokollübersetzung (35 %)
- Serviceverkettung (30 %)
Datenschutz steht hier im Mittelpunkt, wobei DLP eine führende Rolle spielt. Da Anwendungen zunehmend auf externe Dienste und APIs angewiesen sind, muss unbedingt sichergestellt werden, dass sensible Daten weder offengelegt noch unsachgemäß verarbeitet werden.
Die Daten machen eines überdeutlich: Die Programmierbarkeit der Datenebene ist ein unverzichtbares Werkzeug im Sicherheitsarsenal.
Die Abwehr von Zero-Day-Bedrohungen hat beim eingehenden Datenverkehr höchste Priorität, während beim ausgehenden Datenverkehr die Verhinderung von Datenverlusten an erster Stelle steht. Beides ist wenig überraschend. Schließlich zählen Zero-Day-Schwachstellen zu den gefährlichsten Sicherheitslücken, da sie unbekannt bleiben, bis sie aktiv ausgenutzt werden. Datenlecks wiederum verursachen enorme Kosten und können den Ruf eines Unternehmens über Jahre hinweg schädigen.
Das Problem dabei: Neue Technologien wie KI und maschinelles Lernen sind zwar faszinierend, bringen aber auch neue Risiken mit sich. KI-Modelle können beispielsweise durch Prompt-Injection-Angriffe, adversariale Beispiele und Datenmanipulation ins Visier genommen werden – Bedrohungen, für deren Erkennung herkömmliche Sicherheitsmaßnahmen nicht ausgelegt sind.
Hier wird die Programmierbarkeit der Datenebene zum entscheidenden Faktor. Mit einer programmierbaren Datenebene können Unternehmen:
- Benutzerdefinierte Sicherheitsmaßnahmen schnell implementieren, sobald eine Bedrohung erkannt wird.
- Passen Sie sich spontan an, um neuartige, durch KI-gestützte Dienste verursachte Datenverkehrsmuster abzusichern, ohne auf ein Anbieter-Update warten zu müssen.
Dank dieser Flexibilität können Unternehmen neue Technologien bedenkenlos einsetzen, ohne befürchten zu müssen, von neuen Schwachstellen überrascht zu werden. Wenn ein Zero-Day-Exploit auftritt, können Sicherheitsteams mithilfe programmierbarer Datenebenen innerhalb von Stunden – statt Wochen – individuelle Gegenmaßnahmen entwickeln, testen und implementieren.
Die Fähigkeit, schnell auf sich wandelnde Bedrohungen zu reagieren, ermöglicht es Vorreitern, Angreifern einen Schritt voraus zu bleiben und die Vorteile von Innovationen zu nutzen, ohne dabei die Sicherheit zu vernachlässigen. Unternehmen, die auf Programmierbarkeit setzen, sind bestens aufgestellt, bei der Einführung neuester Technologien eine Führungsrolle einzunehmen – statt anderen zu folgen.
Die Sprachen, auf die es ankommt
Was ist eine programmierbare Datenebene ohne die richtigen Tools? Wir haben Unternehmen nach ihren beiden bevorzugten Programmiersprachen für die Programmierbarkeit gefragt. Das haben wir herausgefunden:
- Python (62,77 %) ist die mit Abstand beliebteste Wahl und für ihre Einfachheit und umfangreichen Bibliotheken bekannt.
- Java (48,25 %) und JavaScript/Node.js (24,71 %) folgen dicht dahinter, was den Bedarf an Skalierbarkeit und Echtzeitfähigkeit widerspiegelt.
- Go (23,71 %) und Rust (10,35 %) gewinnen zunehmend an Bedeutung, insbesondere in leistungskritischen Umgebungen.
Interessanterweise bleibt Lua (11,69 %) eine Nischenlösung, die jedoch weiterhin relevant ist – vermutlich aufgrund ihrer schlanken Architektur für eingebettete Systeme.
Interessant ist hier, dass Python sehr stark auf den IT-Betrieb ausgerichtet ist, während Java und JavaScript weitaus eher dem DevOps-Bereich zuzuordnen sind. Dies zeigt, dass die Programmierbarkeit der Datenebene die Lücke zwischen beiden schließt – insbesondere in Umgebungen, in denen Code häufig veröffentlicht wird (etwa täglich oder öfter) und Entwickler ebenso häufig mit Problemen in der Produktion befasst sind wie das Betriebsteam.
Die Zukunft programmierbarer Datenebenen
Die Nachfrage nach Programmierbarkeit ist längst nicht mehr nur theoretischer Natur – sie ist bereits Realität und nimmt weiter zu. Die Daten zeigen einen klaren Trend hin zu Anpassbarkeit und Kontrolle, wobei Unternehmen auf jeder Ebene ihres Technologie-Stacks Flexibilität und Sicherheit priorisieren.
Da Python und Java eine Vorreiterrolle einnehmen und der Schwerpunkt stark auf sicherheitsorientierten Anwendungsfällen liegt, entwickelt sich die programmierbare Datenebene zu einem entscheidenden Wegbereiter für die moderne Bereitstellung und den Schutz von Anwendungen.
Die Frage ist nicht, ob Ihr Unternehmen Programmierbarkeit einführen sollte, sondern wie schnell Sie sie nutzen können und welchen Mehrwert Sie damit erschließen.
Über den Autor

Lori MacVittie ist Distinguished Engineer und Chief Evangelist im Office of the CTO von F5 und verfügt über umfassende Expertise in den Bereichen Anwendungsbereitstellung, Automatisierungsstrategie und Infrastruktur. Sie ist dafür bekannt, Komplexität verständlich zu machen – ob sie Leitplanken für KI-Agenten definiert, fragile Multicloud-Architekturen analysiert oder die Grenzen skalierbarer Systeme auslotet. Sie verfügt über mehr als dreißig Jahre Branchenerfahrung in der Anwendungsentwicklung, IT-Architektur sowie im Netzwerk- und Systembetrieb. Bevor sie zu F5 kam, war sie als mehrfach ausgezeichnete Technologie-Redakteurin tätig. MacVittie hat einen Masterabschluss in Informatik und ist eine produktive Autorin, deren Veröffentlichungen die Bereiche Sicherheit, Cloud und Unternehmensarchitektur abdecken. Außerdem spielt sie leidenschaftlich gern Brett- und Videospiele und vertritt mit voller Überzeugung klare Ansichten zum Thema Käse.
Weitere Blogbeiträge von Lori Mac VittieÄhnliche Blogbeiträge

Ein umfassender Leitfaden zur Bereitstellung und Sicherheit von KI-Anwendungen
Entdecken Sie optimale Strategien für die Absicherung und Bereitstellung von KI-Anwendungen.
KI zulassen und einführen? Lehren aus der Public Cloud
Die Einführung von KI steht unmittelbar bevor und könnte entscheidend sein, um wettbewerbsfähig zu bleiben. Daher muss die IT-Sicherheit proaktiv handeln und der KI-Einführung schon jetzt einen Schritt voraus sein, um sie auf einen risikogerechten Weg zu lenken.
Stand der Anwendungsstrategie 2022: Zeit für die Modernisierung des Betriebs
Es ist deutlich geworden, dass Unternehmen ihren Fokus erneut auf die Geschäftsfunktionen richten müssen, um die Dynamik ihrer digitalen Transformation aufrechtzuerhalten. Kundenerlebnisse haben zwar weiterhin Priorität, doch auch Geschäftsfunktionen wie Recht, Personalwesen und Finanzen müssen digitalisiert werden. Das bedeutet, dass CIOs das Steuer übernehmen, während sich die digitale Transformation von der Modernisierung von Anwendungen hin zur Modernisierung von Betriebsabläufen verlagert.
F5s Weg zu einer vielseitigen Plattform für Anwendungsanalysen
F5 bietet heute die umfassendsten Anwendungsdienste entlang des gesamten Weges vom Code bis zum Kunden. Künftig werden wir verstärkt auf Anwendungstelemetrie und -analysen setzen, damit unsere Kunden wertvolle Erkenntnisse über ihre Anwendungen, Geschäftsabläufe und Benutzererlebnisse gewinnen können. Beim Ausbau unserer Cloud-Analysefunktionen werden wir ML und KI noch stärker nutzen, um unsere Kunden bei der Verbesserung ihrer Geschäftsdienste zu unterstützen.
Telemetrie: Eine andere Art von Daten
Verwenden wir den Begriff „Telemetrie“ nur, weil er attraktiver klingt als „Daten“? Letztlich sind sowohl Daten als auch Telemetrie strukturierte Informationseinheiten. Es ist kein Verbrechen, die Begriffe synonym zu verwenden. Doch wenn man es genau nimmt, gibt es einen Unterschied. Und dieser Unterschied wird immer wichtiger werden, je weiter Unternehmen in die Datenökonomie vordringen.
MTTR bedeutet nicht „Mean Time to Reboot“
„Schnell scheitern“ lautet heute das Mantra für mehr Geschwindigkeit. Ob in DevOps oder im Geschäftsleben: Wer in einer digitalen Wirtschaft agiert, muss eine möglichst perfekte Verfügbarkeit gewährleisten.